
Privasi adalah risiko yang tak bisa ditunda
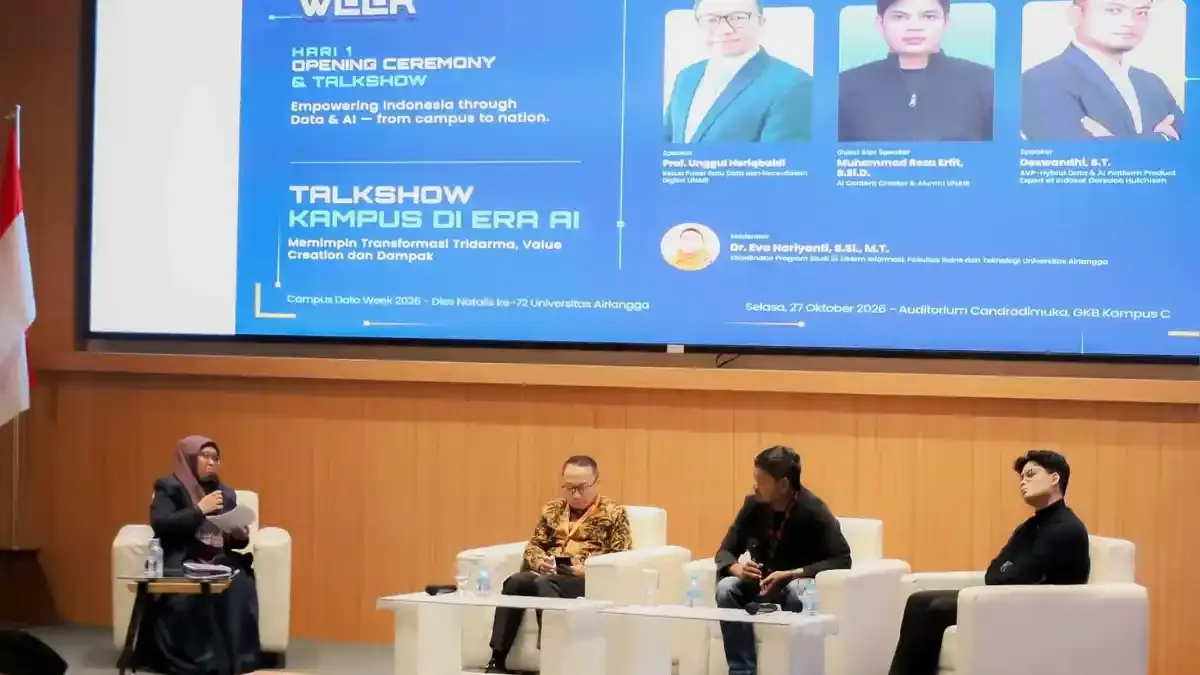
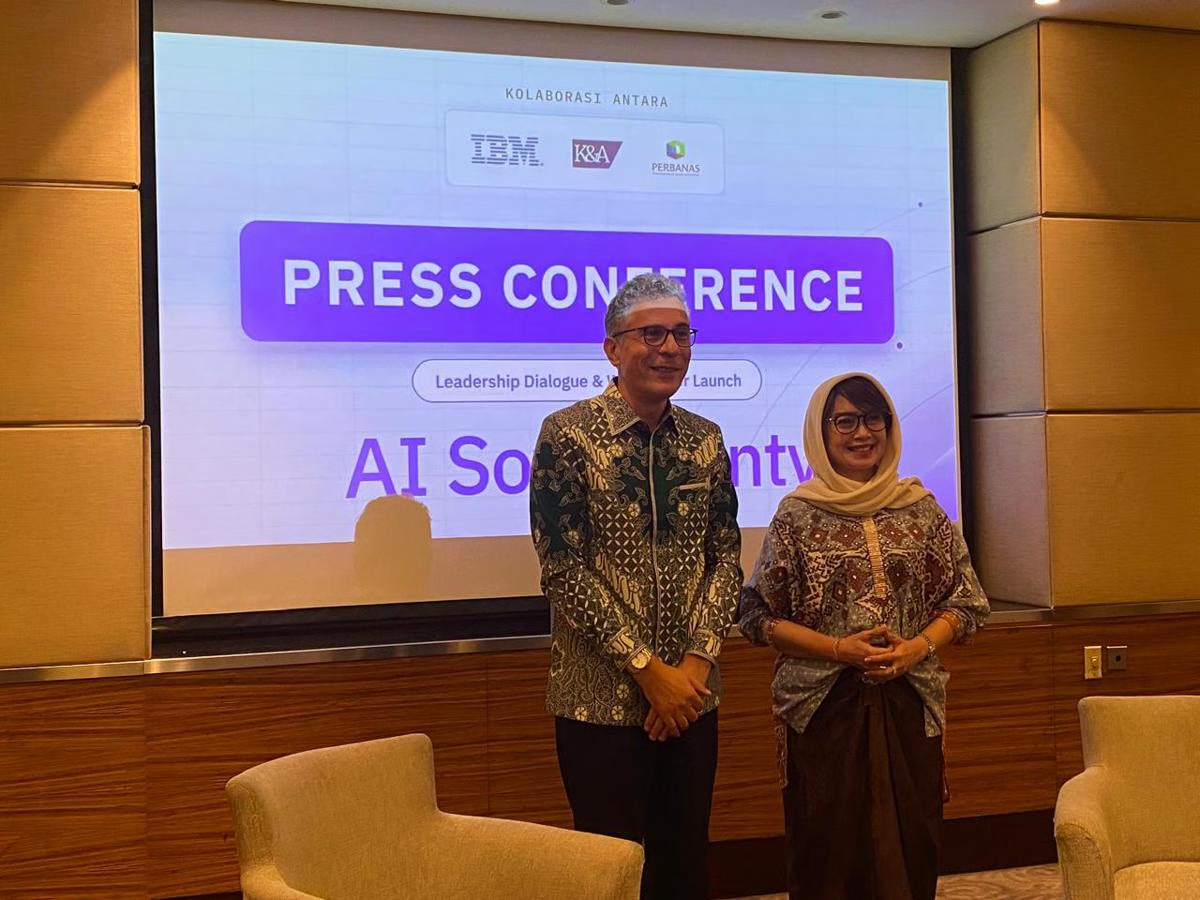
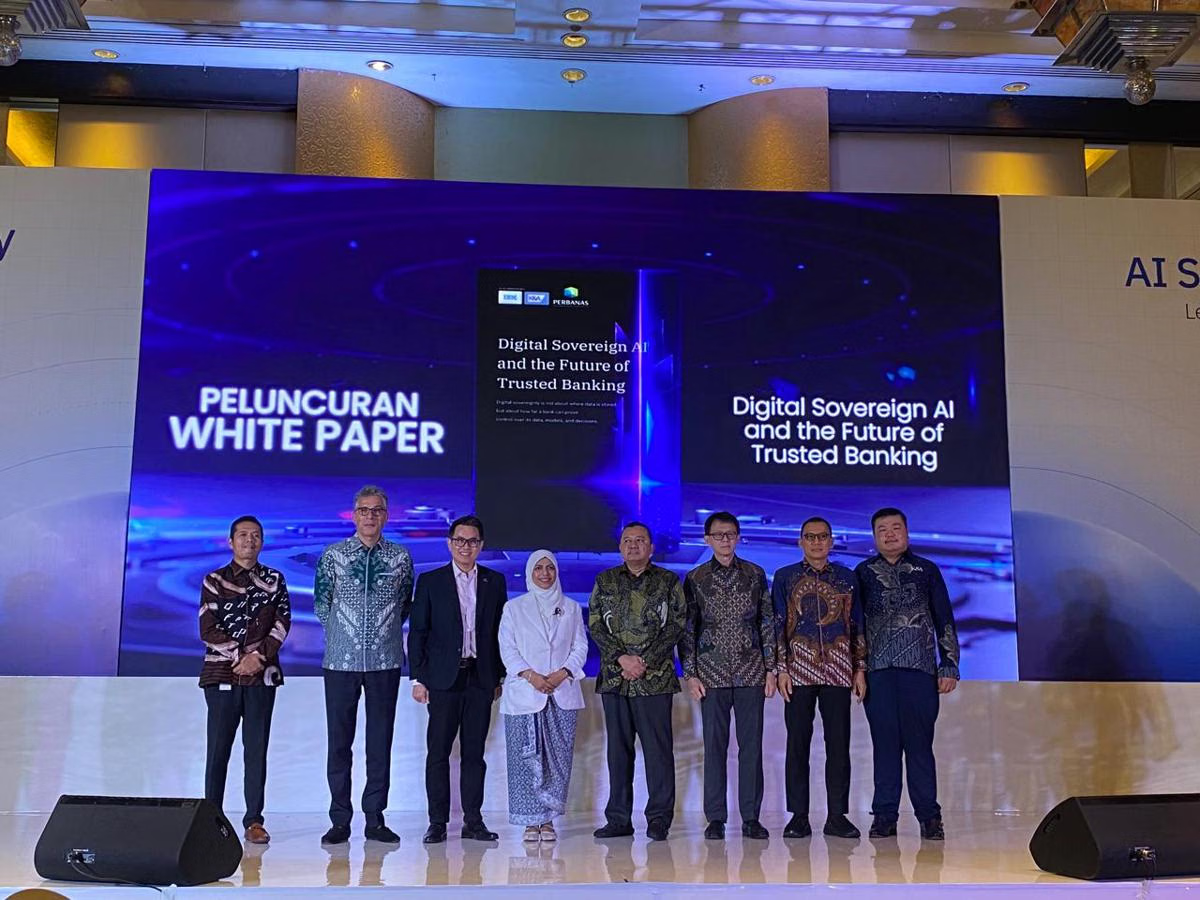
Tata kelola AI perbankan adalah seperangkat aturan, tanggung jawab, dan kendali yang mengatur cara model AI memakai data, menghasilkan keputusan, serta diawasi agar layanan bank tetap aman dan dapat dipercaya. Kebutuhan itu mendesak karena privasi data menjadi risiko terbesar yang disebut responden dalam adopsi AI oleh bank. Sebanyak 82 persen menilai privasi perlu dikendalikan, dibandingkan 44 persen yang menyoroti keamanan siber dan 41 persen yang mencemaskan risiko regulasi. Angka tersebut berasal dari survei terhadap 91 responden di 35 institusi keuangan, bagian dari kajian yang disusun PERBANAS, IBM, dan K&A serta diluncurkan di Jakarta pada 27 Oktober 2026. Bagi nasabah, persoalannya bukan abstrak: data pribadi dapat masuk ke proses yang menghasilkan keputusan layanan. Tanpa pengawasan yang memadai, bank akan sulit menjaga privasi pelanggan bank sekaligus menjelaskan bagaimana keputusan berbasis AI dibuat.
Kedaulatan digital lebih luas dari lokasi penyimpanan
Menyimpan data di dalam negeri atau memilih model terbuka belum cukup untuk memastikan kedaulatan digital. Intinya adalah siapa yang mengendalikan data, sistem, dan teknologi sepanjang proses AI. Sebanyak 70 persen peserta kajian memilih kendali penuh atas ketiganya sebagai gambaran kedaulatan digital yang paling tepat. Chief Technology Officer IBM ASEAN Patrick Bruinsma mengingatkan bahwa “model terbuka juga tidak otomatis berdaulat”; bank tetap memerlukan komponen pendukung agar sistem dapat beroperasi. Karena itu, bank perlu memeriksa aliran data yang masuk dan keluar, termasuk saat memakai layanan awan atau menjalankan model pada infrastruktur sendiri. Kesepakatan tingkat layanan (SLA) harus menetapkan ketentuan penggunaan teknologi dan penanganan data. Ukuran kedaulatan yang hanya berfokus pada lokasi penyimpanan memberi rasa aman semu; kendali atas akses, pengoperasian, dan keputusanlah yang menentukan keamanan data digital.
Tata kelola harus mengikat model pada tanggung jawab
Bank tak bisa mengawasi risiko yang bahkan belum mereka petakan. Tata kelola yang berguna dimulai dengan mengetahui AI apa saja yang beroperasi, mendokumentasikan setiap kasus penggunaan, menetapkan penanggung jawab, mengelola risiko, dan membentuk struktur pengawasan