
AI Bukan Lagi Eksperimen: Tata Kelola Harus Menyusul
Tata kelola AI adalah seperangkat prinsip, proses, dan kontrol yang mengarahkan bagaimana organisasi merencanakan, mengembangkan, mengoperasikan, dan mengawasi sistem kecerdasan buatan agar aman, patuh regulasi, selaras dengan tujuan bisnis, serta tidak menimbulkan kerugian bagi pemangku kepentingan internal maupun eksternal. Ketika adopsi kecerdasan buatan melaju lebih cepat daripada kedewasaan tata kelola, perusahaan sedang menanam bom waktu: celah keamanan siber, kebocoran data, dan keputusan otomatis yang tidak terkendali. Adopsi AI kini bergeser dari eksperimen ke operasi dan pengambilan keputusan bisnis sehari-hari, sehingga menunda governance bukan lagi pilihan, melainkan bentuk kelalaian strategis. Pertanyaan pemimpin bisnis bukan “apakah” memakai AI, tapi “bagaimana” menggunakannya secara aman dan bertanggung jawab sambil tetap menciptakan nilai nyata bagi perusahaan.
Agen AI: Mengguncang Asumsi Keamanan Tradisional
Mayoritas kontrol keamanan perusahaan didesain dengan asumsi pelaku utama adalah manusia, sementara agen AI berperilaku dan beroperasi secara berbeda sama sekali. Mereka memproses data dalam jumlah masif, berpindah lintas sistem, dan mengeksekusi tindakan otonom dengan kecepatan yang tak mungkin disamai tim manusia. Dalam proses itu, agen AI menguak kelemahan sistemik dalam keamanan dan tata kelola data yang sebelumnya tidak pernah tersentuh pengguna biasa. Itu sebabnya 46% responden survei The Great AI Re-Architecture menyebut keamanan data, tata kelola, dan compliance sebagai pendorong utama perubahan infrastruktur AI mereka. Mengelap debu di legacy control lalu menempelkan label “AI-ready” tidak cukup; organisasi dipaksa memikirkan ulang arsitektur keamanan yang disesuaikan dengan perilaku agen otonom, dari model least privilege, segmentasi jaringan, hingga sandboxing dan izin API yang jauh lebih ketat.
Kecepatan Inovasi vs Kesiapan Talenta dan Risk Management
Dorongan mengejar efisiensi dan produktivitas melalui AI membuat banyak perusahaan bergerak cepat, tapi sering mengabaikan kesiapan tata kelola, perlindungan data enterprise, dan sumber daya manusia. Ini adalah strategi berbahaya: teknologi melesat, talenta keamanan dan kerangka risk management tertinggal. Padahal tantangan adopsi AI tidak berhenti pada memilih model dan platform; ia mencakup pengawasan penggunaan AI, perlindungan data sensitif, pengukuran manfaat bisnis, dan kesiapan tenaga kerja menghadapi perubahan proses kerja. Organisasi perlu mempertimbangkan risiko dan kesiapan sejak tahap perencanaan, bukan setelah proyek AI berjalan dan mulai menabrak kontrol lama. Tanpa governance framework digital yang jelas, setiap eksperimen AI berpotensi menambah “radius ledakan” baru ketika terjadi insiden: makin banyak sistem, data, dan proses yang ikut terdampak. Singkatnya, kecepatan inovasi yang tidak diimbangi kapasitas manusia dan manajemen risiko adalah percepatan menuju krisis.
Teknologi, Regulasi, dan Budaya: Governance Harus Holistik
Masalah tata kelola AI tidak bisa diselesaikan hanya dengan membeli alat keamanan siber terbaru. Undang-Undang Perlindungan Data Pribadi sudah menetapkan syarat ketat untuk penanganan data sensitif, dengan sanksi administratif dan denda signifikan bagi pelanggar. Regulator juga menuntut organisasi tidak lagi bergantung pada pertahanan perimeter semata, tapi mampu membatasi ancaman setelah pelanggaran terjadi. Di sektor keuangan, pembatasan ketat terhadap penyimpanan data sensitif di luar negeri makin menegaskan urgensi governance framework digital yang serius. Di sisi lain, pejabat publik menekankan pengembangan ekosistem AI melalui kolaborasi pemerintah, industri, dan pemangku kepentingan lain. Ini berarti tata kelola AI yang sehat harus memadukan teknologi (praktik Zero Trust yang lebih literal, pemantauan real-time, circuit breaker otomatis), regulasi yang jelas, serta budaya organisasi yang memahami bahwa setiap model dan agen otonom adalah aset sekaligus sumber risiko.
Agenda Ke Depan: Dari Forum Eksekutif ke Re-Desain Sistem
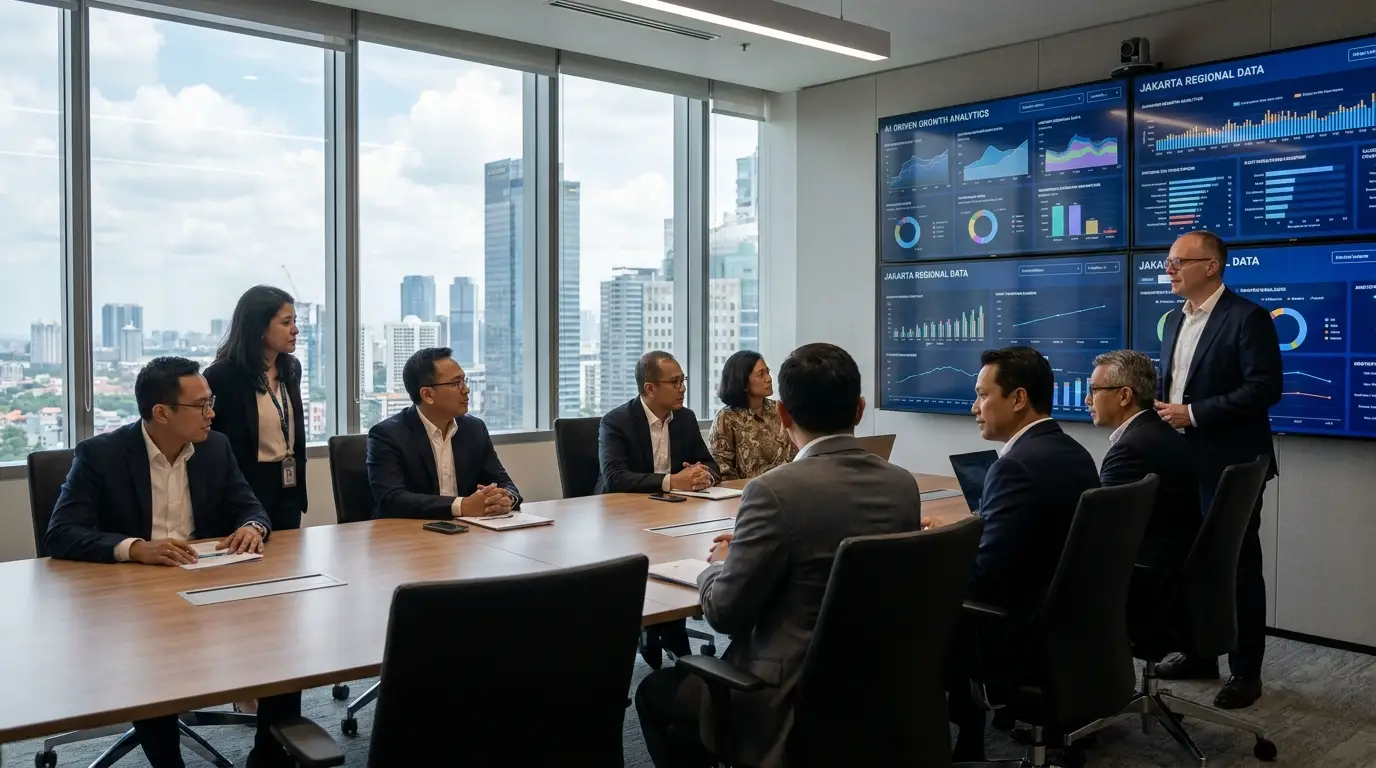
Kesadaran bahwa keamanan siber AI dan tata kelola adalah isu strategis mulai bergerak ke ruang eksekutif. Emiten teknologi berkode saham CYBR akan menggelar AI & Cybersecurity Executive Forum (AICX) 2026 pada 20 Oktober 2026 di Bali Beach Convention, Sanur, sebagai bagian dari Bali Tech Week. Forum ini ditargetkan mempertemukan sekitar 600 pemimpin perusahaan, regulator, pejabat pemerintah, dan pengambil keputusan senior lintas sektor, memperluas fokus yang sebelumnya hanya pada keamanan siber menjadi diskusi lebih komprehensif soal tata kelola AI dan kedaulatan digital. Namun pertemuan eksekutif hanyalah titik awal. Organisasi tetap harus membangun praktik Zero Trust yang berlaku pada data, model, workload, dan agen otonom, lengkap dengan pemantauan berkelanjutan dan human-in-the-loop untuk mengintervensi perilaku menyimpang. Era AI menuntut kejujuran: prinsip dasar keamanan memang tidak berubah, tetapi entitas yang berinteraksi dengan data kini berubah, sehingga sistem teknologi pun harus direka ulang.