
Backdoor di Dalam Firmware, Bukan Unduhan Pengguna
Botnet XCPE adalah jaringan perangkat Android yang dikendalikan dari jarak jauh melalui backdoor tersembunyi yang ditanam langsung ke firmware, sehingga infeksi dapat terjadi tanpa pengguna mengunduh aplikasi berbahaya. Google mengungkap lebih dari 1,3 juta Android TV box dan perangkat IoT di seluruh dunia terdampak, mencakup setidaknya 182 model. Ini bukan malware biasa yang bisa dihindari dengan berhati-hati saat memasang aplikasi: ancamannya sudah berada di perangkat sejak awal.
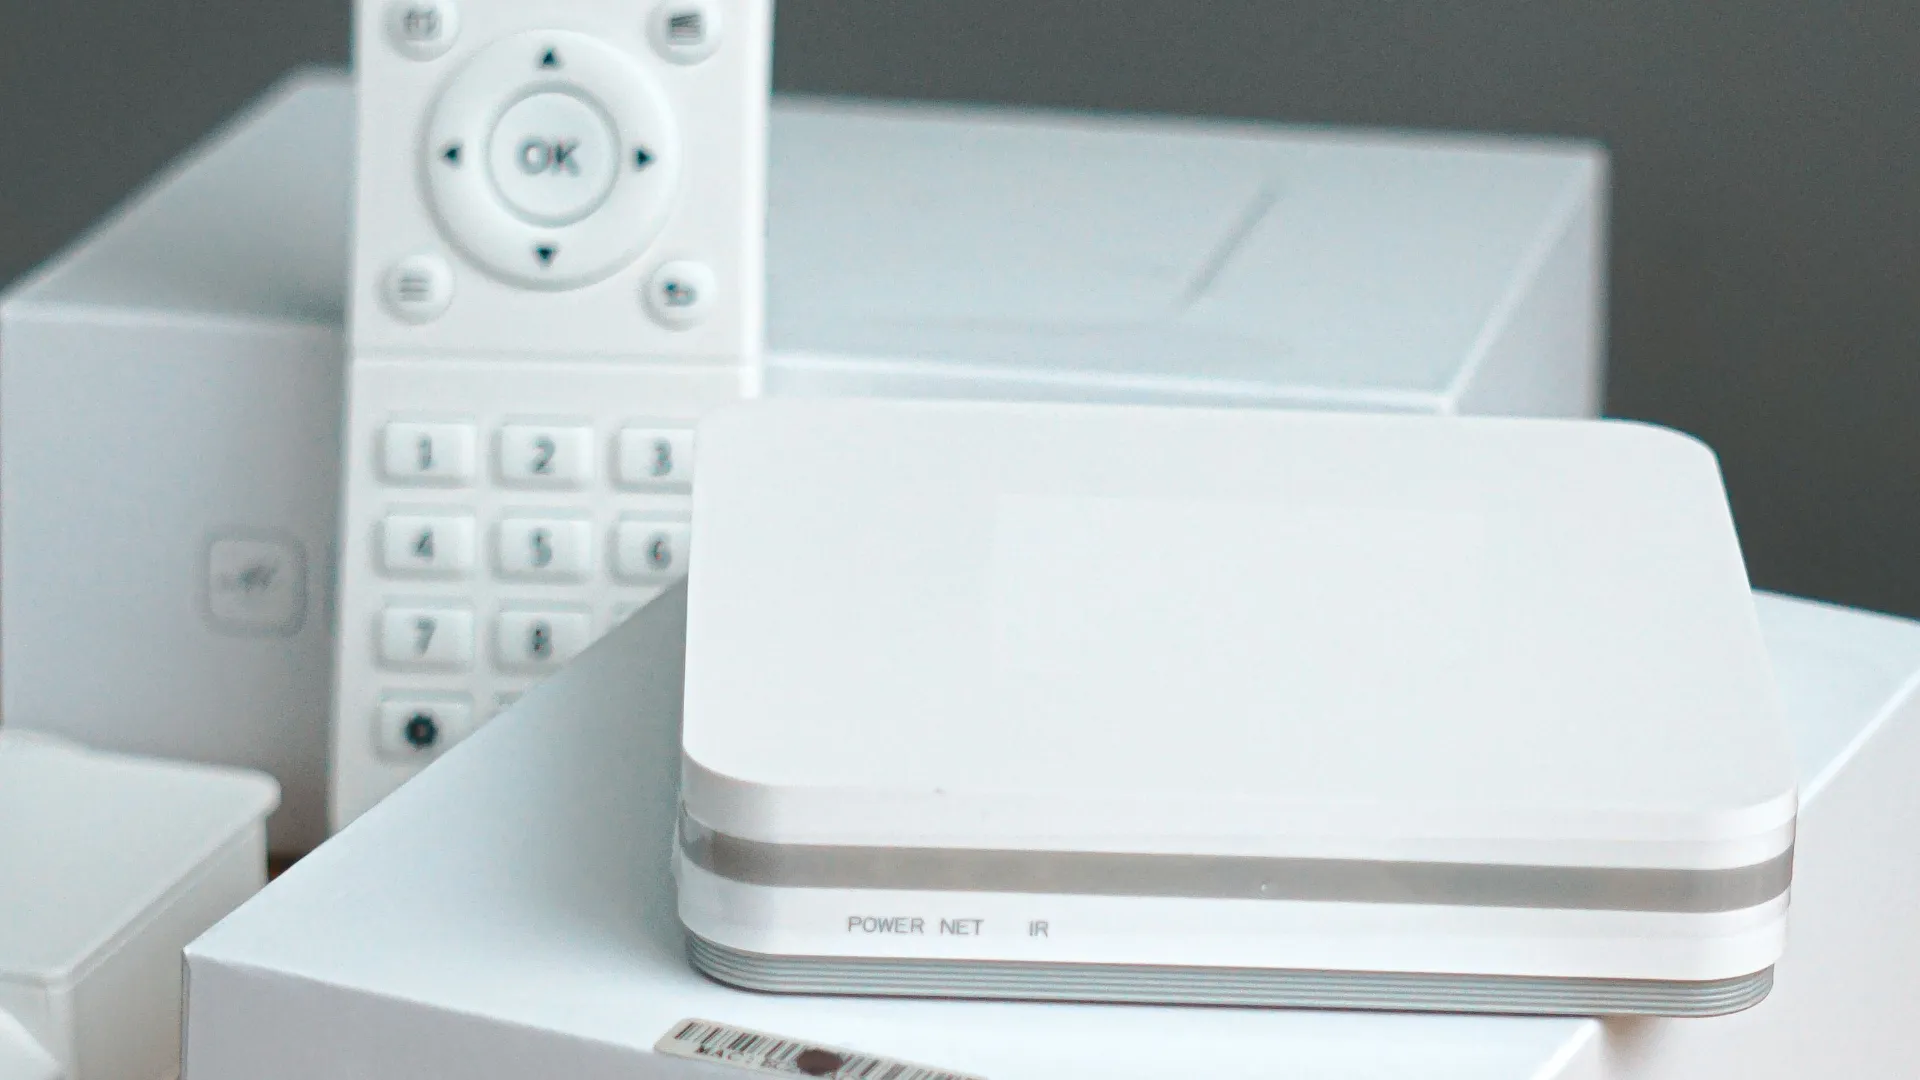
Penyelidikan menemukan infeksi pada set-top box, termasuk perangkat Mecool KTI dan model white-label, serta mesin karaoke, perangkat telehealth, dan papan informasi digital. Kode XCPE disamarkan agar lolos pemeriksaan sertifikasi, lalu diaktifkan setelah perangkat pertama kali dinyalakan dan terhubung ke internet. Kepercayaan pada label sertifikasi saja, dengan demikian, tidak cukup untuk menjamin firmware bebas dari manipulasi.

Risiko Nyata bagi Pemilik Perangkat
Begitu aktif, backdoor XCPE dapat memberi operator akses tingkat sistem, mematikan Google Play Protect, dan mengunduh modul berbahaya tanpa sepengetahuan pemilik. Perangkat yang terinfeksi lalu dimanfaatkan dalam botnet Android TV untuk penipuan iklan, pencurian data pribadi, perekaman tombol ketik, pengambilan tangkapan layar, serta pengalihan lalu lintas internet melalui koneksi pengguna sebagai proxy ilegal. Ini bukan sekadar ancaman terhadap kinerja TV box: privasi dan jaringan rumah ikut dipertaruhkan.
Google menyatakan akses ke perangkat terinfeksi dijual kepada kelompok kriminal, yang dapat memasang malware tambahan sesuai kebutuhan. Karena komponen utama tertanam di firmware, menghapus aplikasi mencurigakan belum tentu membersihkan sumber infeksi; perangkat bisa kembali mengunduh komponen berbahaya selama backdoor tetap aktif. Pengguna juga tidak selalu melihat tanda yang jelas, sehingga perilaku perangkat yang tampak normal bukan bukti bahwa perangkat aman.
Google Memutus Hubungan, tetapi Perangkat Tetap Perlu Ditangani
Google memutus seluruh kerja sama dengan Videostrong Technology setelah menemukan backdoor tersebut. Perusahaan dan afiliasinya juga dilarang membuat perangkat Android bersertifikasi Google atau memasok perangkat lunak kepada produsen bersertifikasi lainnya. Google turut bekerja sama dengan perusahaan keamanan dan penegak hukum untuk memutus infrastruktur botnet, serta memperbarui proses pemeriksaan dan sertifikasi agar penyisipan kode berbahaya pada firmware lebih mudah dideteksi. Langkah ini penting, tetapi bukan jaminan bahwa semua perangkat yang telah terjual otomatis bersih.
Bagi pemilik perangkat Videostrong, saran paling aman adalah memutus koneksi internet dan mempertimbangkan mengganti perangkat dengan produk dari produsen tepercaya. Periksa pembaruan perangkat lunak dan dukungan resmi, pertahankan Google Play Protect tetap aktif, serta teliti asal dan reputasi produsen sebelum membeli Android TV box. Waspadai perangkat yang sangat murah atau tidak menjelaskan dukungan pembaruan dengan jelas. Jika sumber perangkat tidak dapat dipastikan, menggunakannya untuk layanan yang memuat data pribadi adalah risiko yang tidak layak diambil.
Pelajaran yang Tak Boleh Diabaikan
Kasus ini menunjukkan bahwa rantai pasok perangkat dapat menjadi pintu masuk serangan: ancaman tidak selalu datang dari aplikasi yang dipasang pengguna, tetapi bisa tersembunyi di firmware dari pabrikan. Pemutusan hubungan Google dengan Videostrong Technology adalah respons yang tegas, namun pengguna tetap harus bertindak karena pemutusan infrastruktur pengendali tidak otomatis menghapus komponen malware dari setiap perangkat yang terinfeksi.
Kesimpulannya, jangan menganggap Android TV box aman hanya karena menjalankan Android atau pernah membawa sertifikasi. Pastikan perangkat berasal dari produsen yang dapat dipercaya, cek ketersediaan pembaruan keamanan, dan putuskan koneksi perangkat Videostrong yang mungkin terdampak sambil mempertimbangkan penggantian. Dalam kasus backdoor XCPE, kehati-hatian sebelum membeli dan tindakan cepat setelah mengetahui risiko lebih berguna daripada mengandalkan penghapusan aplikasi semata.