
Ancaman yang datang bersama perangkat
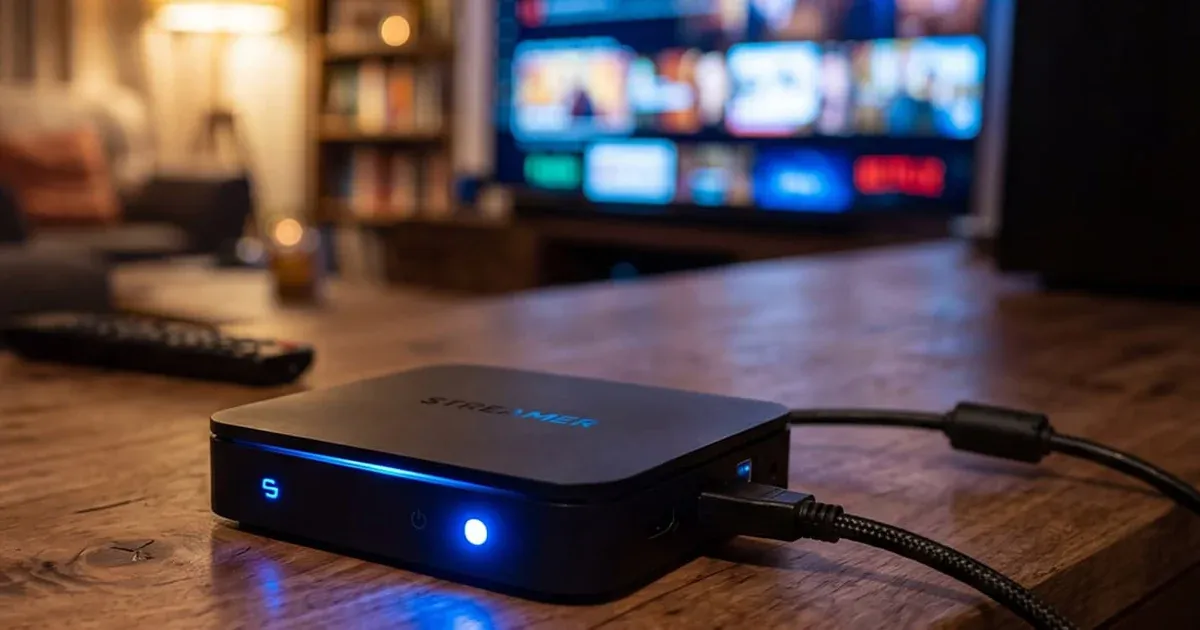
Botnet Android TV adalah jaringan perangkat televisi berbasis Android yang telah dibajak dan dikendalikan dari jarak jauh untuk menjalankan aktivitas siber tanpa sepengetahuan pemiliknya. Kasus XCPE menunjukkan bahwa ancaman bisa datang dari firmware sejak perangkat pertama kali dinyalakan, bukan hanya dari aplikasi yang dipasang pengguna.
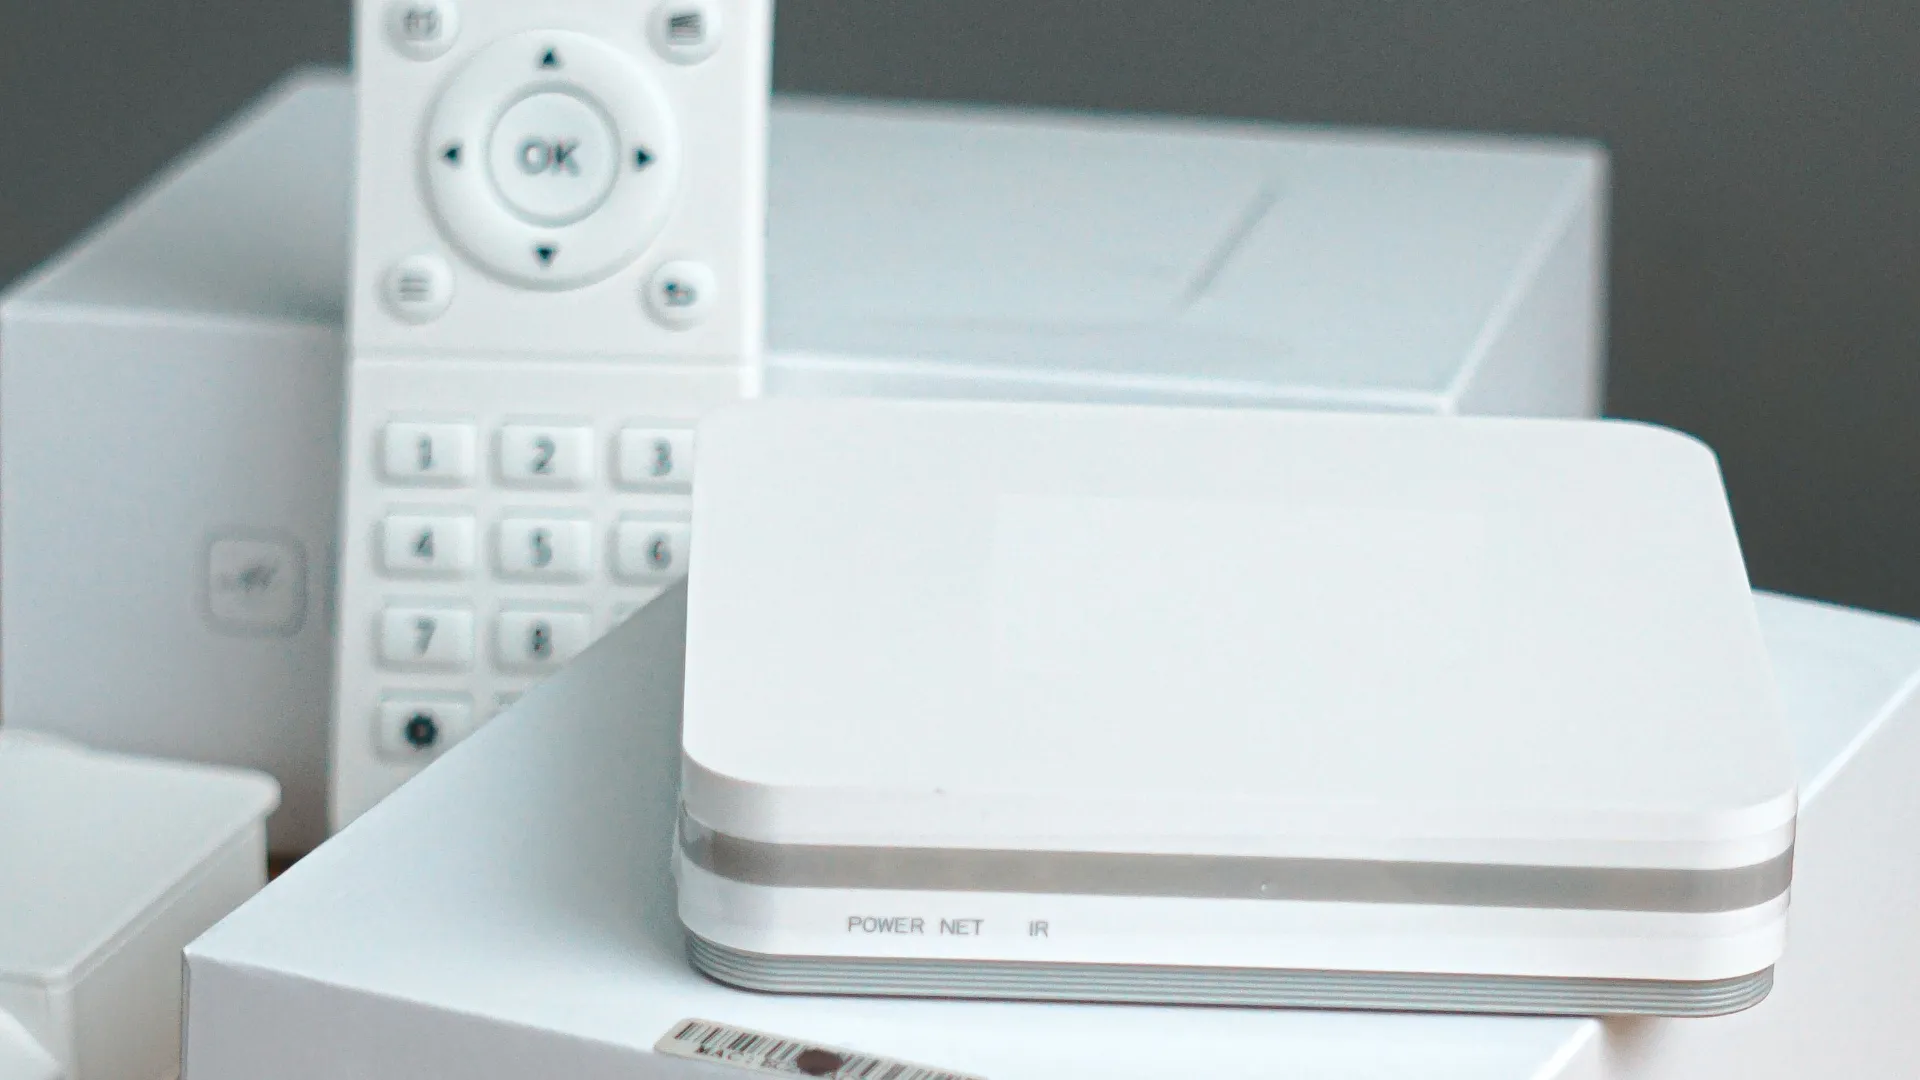
Google menemukan XCPE menginfeksi lebih dari 1,3 juta Android TV set-top box, dengan malware yang diduga ditanamkan oleh produsen asal Tiongkok, Videostrong Technology. Ini bukan pola infeksi biasa: pengguna tidak perlu mengunduh aplikasi mencurigakan agar perangkat terpapar. Backdoor TV box memberi operator akses tersembunyi, sementara malware Android TV dapat dipasang atau diaktifkan setelah perangkat tersambung ke internet.
Google menyatakan perangkat terinfeksi dapat dipakai untuk penipuan iklan, pencurian data, dan meneruskan lalu lintas internet sebagai proxy residensial. Artinya, koneksi rumah pemilik bisa digunakan sebagai perantara aktivitas pihak lain. Risiko ini mengubah perangkat hiburan murah menjadi bagian dari infrastruktur kriminal tanpa tanda yang mudah terlihat.

Mengapa menghapus aplikasi belum cukup
XCPE bersembunyi di firmware—perangkat lunak dasar yang mengendalikan perangkat keras—dan memiliki hak akses tingkat sistem. Menurut temuan Google, malware dapat memasang ulang dirinya setiap kali perangkat dinyalakan, bahkan setelah pengguna menghapus aplikasi berbahaya. Karena itu, menghapus aplikasi atau melakukan pemeriksaan biasa tidak dapat dianggap sebagai penyelesaian.
Kode berbahaya dikaburkan agar lebih sulit dikenali dalam pemeriksaan sertifikasi, lalu komponen malware diunduh setelah perangkat pertama kali menyala dan terhubung ke internet. Kasus ini memperingatkan bahwa label sertifikasi saja tidak menjamin keamanan firmware TV. Selain set-top box, infeksi juga ditemukan pada perangkat telehealth, mesin karaoke, dan papan informasi digital.
Google memutus hubungan kerja sama dengan Videostrong setelah menemukan backdoor pada set-top box dan melarang perusahaan serta afiliasinya memproduksi perangkat Android bersertifikasi atau memasok perangkat lunak kepada mitra. Google juga bekerja sama dengan mitra dan penegak hukum untuk memutus infrastruktur pengendali botnet. Langkah itu penting, tetapi pengguna tetap perlu menilai perangkat yang sudah ada di rumah.

Langkah yang patut dilakukan pemilik perangkat
Pencegahan terbaik dimulai sebelum membeli: pilih produsen tepercaya dan hindari perangkat tanpa identitas, dukungan perangkat lunak, atau asal-usul yang jelas. Harga yang sangat murah bukan bukti bahwa perangkat berbahaya, tetapi patut menjadi alasan untuk memeriksa reputasi pembuat dan ketersediaan pembaruan. Untuk keamanan firmware TV, sumber pembelian dan rekam jejak dukungan sama pentingnya dengan spesifikasi.
- Periksa model, merek, dan produsen perangkat; cari informasi dukungan serta pembaruan resmi.
- Pasang pembaruan firmware hanya melalui saluran resmi produsen, dan aktifkan Google Play Protect jika tersedia.
- Hindari memasang aplikasi dari sumber yang tidak tepercaya dan jangan mengabaikan peringatan keamanan.
- Jika perangkat diketahui berasal dari Videostrong Technology, putuskan koneksi internet dan pertimbangkan menggantinya dengan produk dari produsen tepercaya.
Pembaruan firmware merupakan langkah umum yang masuk akal, tetapi tidak ada jaminan pembaruan dapat membersihkan backdoor yang ditanam pada tingkat sistem. Google menyatakan telah memperbarui proses pemeriksaan dan sertifikasi untuk memperkuat deteksi kode berbahaya di firmware. Jika produsen tidak menyediakan pembaruan yang dapat dipercaya, mengganti perangkat lebih aman daripada mengandalkan penghapusan aplikasi.
Kesimpulan: perlakukan TV box sebagai komputer
XCPE membuktikan bahwa perangkat TV yang tampak pasif dapat menjadi pintu masuk bagi pelaku siber ketika firmware-nya telah disusupi. Skala lebih dari 1,3 juta perangkat dan kemampuan malware bertahan setelah aplikasi dihapus membuat ancaman ini tidak layak ditangani dengan pembersihan seadanya.
Pemilik sebaiknya memeriksa asal perangkat, menjaga firmware tetap diperbarui melalui jalur resmi, dan mempertahankan Play Protect aktif. Bila perangkat berasal dari produsen yang disebut dalam kasus ini, putuskan koneksi internet dan pertimbangkan penggantian. Perlakukan Android TV box seperti komputer yang selalu terhubung: keamanan tidak berhenti saat layar dimatikan.