
Apa Itu Shadow AI di Kantor dan Mengapa Kita Harus Cemas
Shadow AI di kantor adalah penggunaan aplikasi AI pribadi atau aplikasi AI tidak terotorisasi oleh karyawan untuk menyelesaikan pekerjaan, di luar pengawasan dan kontrol resmi perusahaan, sehingga memicu risiko kebocoran data, pelanggaran privasi, serta keputusan bisnis yang bergantung pada alat yang tidak jelas standar keamanan dan kualitasnya.
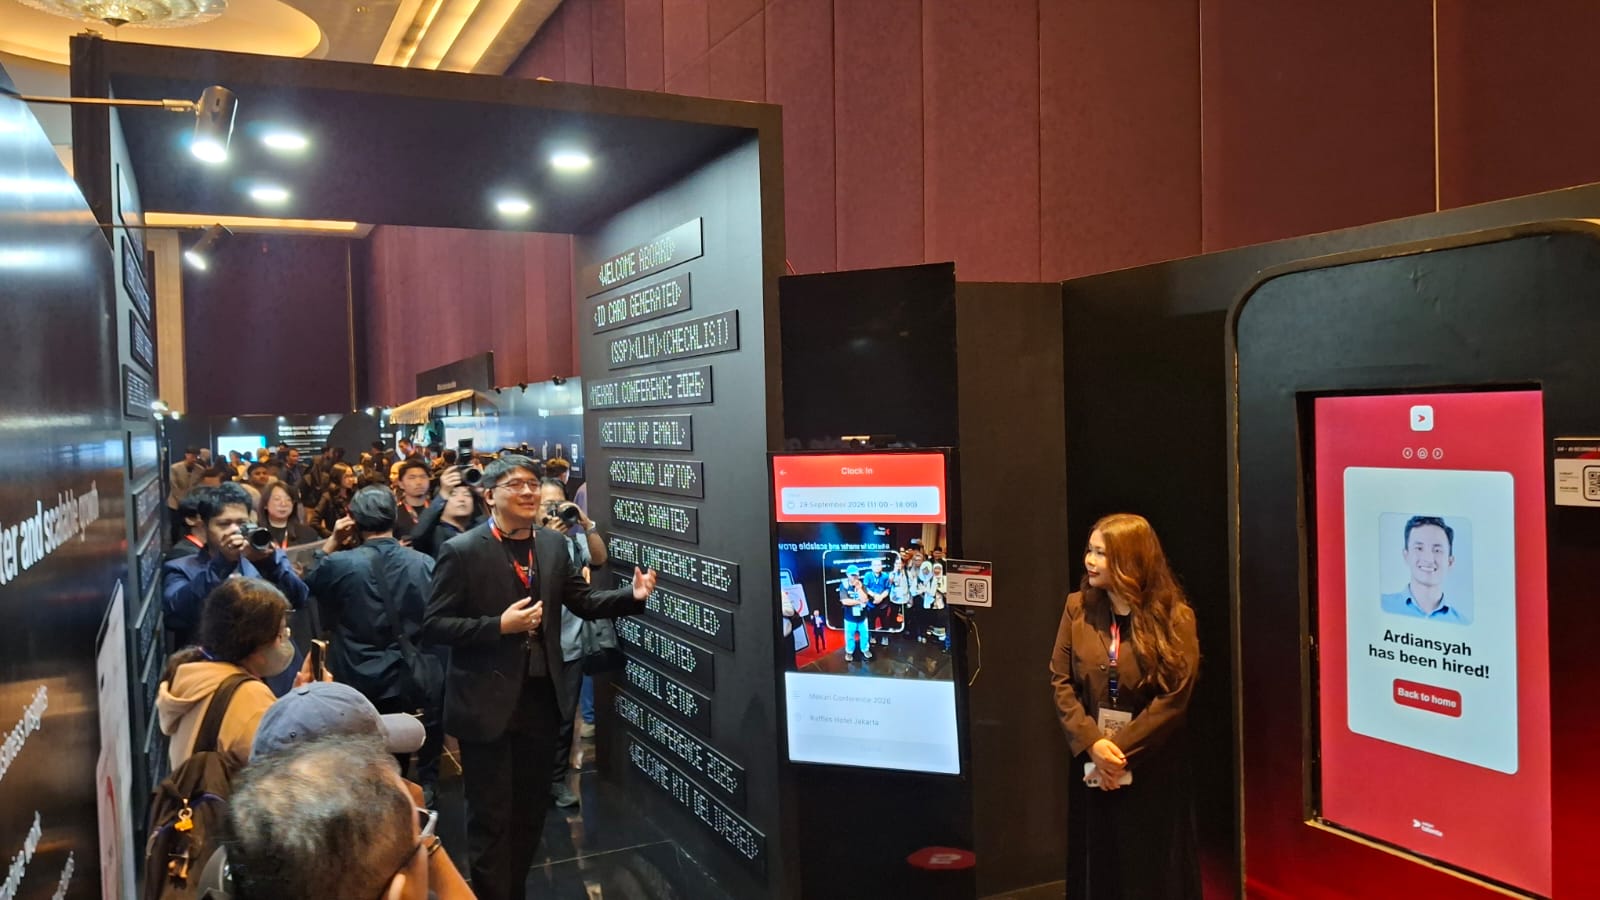
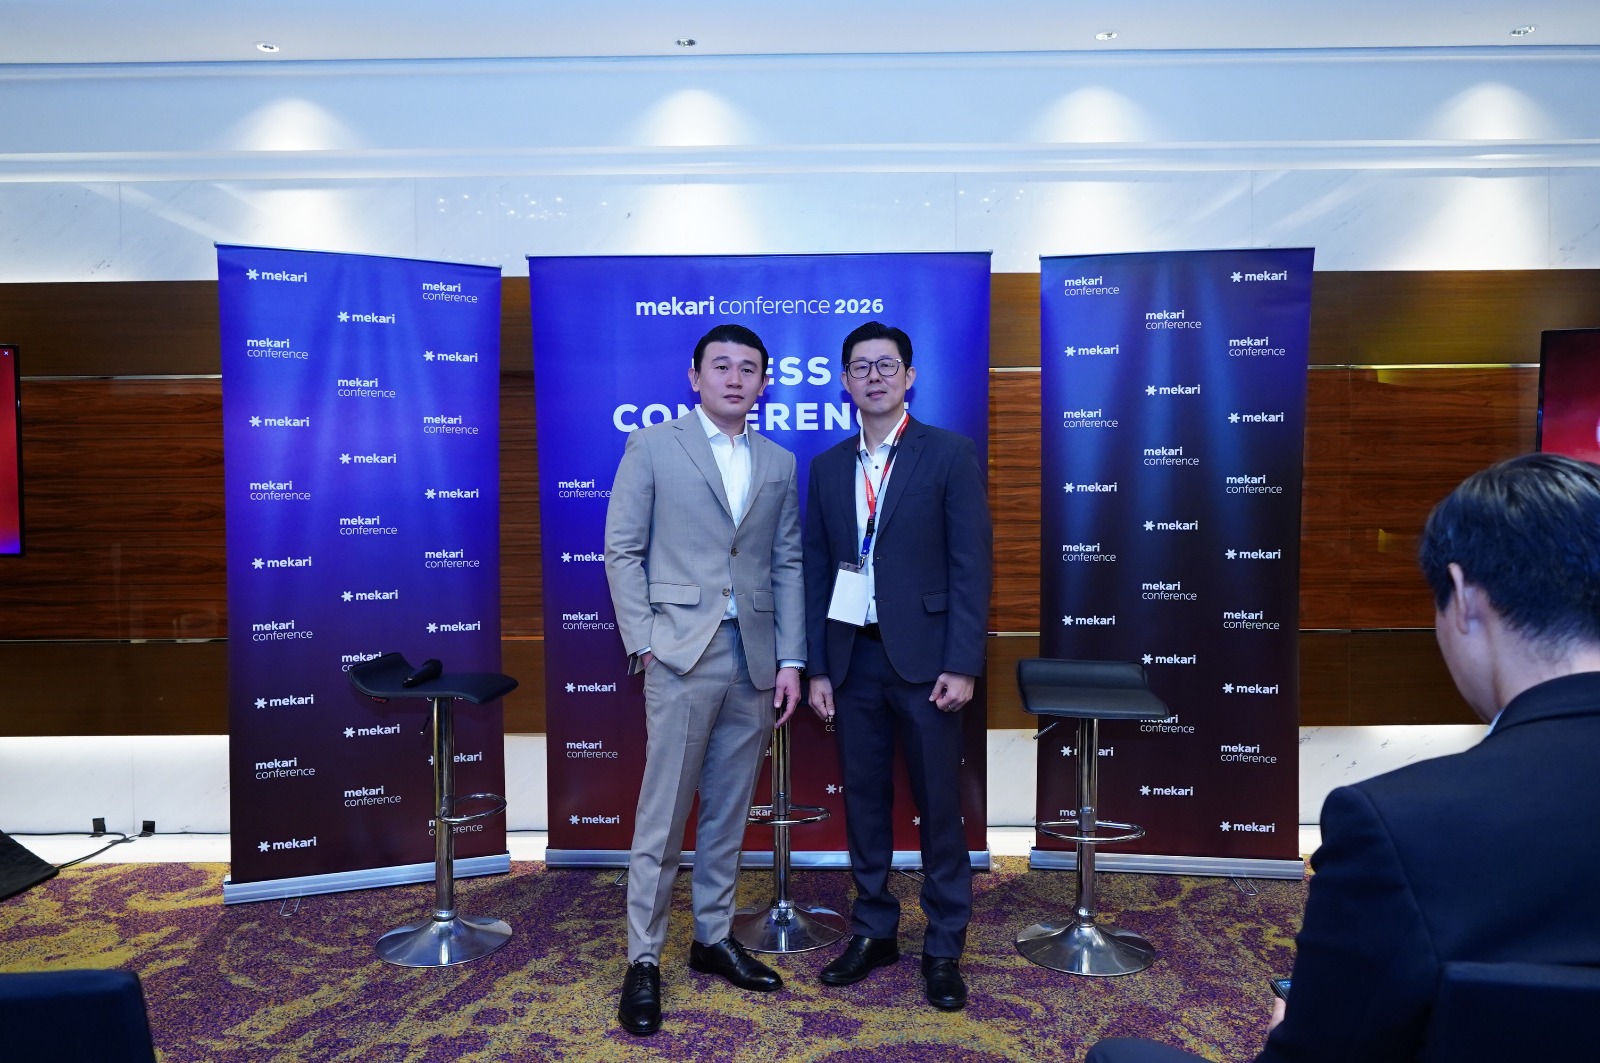
Fenomena shadow AI kantor bukan sekadar “iseng mencoba” teknologi baru, tetapi gejala struktural: karyawan ingin kerja lebih cepat, organisasi lambat menyediakan sarana. Dalam sebuah konferensi bisnis bertema AI at Work, lebih dari 700 pemimpin dan praktisi berdiskusi bagaimana memanfaatkan AI tanpa mengorbankan keamanan data perusahaan dan peran manusia dalam keputusan strategis. Di sisi lain, antusiasme terhadap artificial intelligence sedang memuncak dan konferensi itu secara khusus menyoroti tantangan memanfaatkan AI secara aman, produktif, dan bertanggung jawab tanpa mengorbankan keamanan data maupun kualitas pengambilan keputusan. Artinya, shadow AI adalah alarm dini bahwa tata kelola AI di banyak organisasi masih bolong.
Ledakan Adopsi AI, Kesenjangan Tata Kelola
Data menunjukkan adopsi AI di dunia kerja melaju lebih cepat daripada kesiapan tata kelola AI. Laporan ASEAN Intelligence menyebut 62 persen perusahaan telah menjadi first mover adopsi AI di kawasan, angka yang menunjukkan AI sudah masuk arus utama bisnis. Sementara itu, survei lain menemukan 70 persen pekerja merasa percaya diri menggunakan AI di kantor karena kebiasaan personal, tetapi hanya 33 persen yang pernah mendapat pelatihan resmi dari perusahaan.
Lebih problematis lagi, baru sekitar 26 persen perusahaan yang mengintegrasikan AI secara penuh ke operasional bisnis. Jadi, karyawan berlari kencang, organisasi berjalan pelan. Kesenjangan ini melahirkan shadow AI kantor: ketika orang merasa “lebih cepat pakai akun sendiri” ketimbang menunggu solusi resmi. CEO sebuah penyedia solusi bisnis menegaskan bahwa tantangan utama bukan lagi mempertanyakan perlu tidaknya AI, tetapi memastikan ia digunakan secara aman dan sesuai kebutuhan pekerjaan. Tanpa arah yang jelas, karyawan akan terus berimprovisasi di zona abu-abu.
Risiko Nyata: Kebocoran Data, Privasi, dan Keputusan Bisnis
Shadow AI kantor berbahaya bukan karena teknologinya, tetapi karena konteks pemakaiannya yang lepas dari tata kelola. Ketika karyawan memasukkan data sensitif ke aplikasi AI tidak terotorisasi, mereka mengangkat keluar keamanan data perusahaan dari ekosistem resmi yang dilindungi. Kesenjangan ini memunculkan situasi ketika karyawan memakai layanan AI pribadi untuk pekerjaan kantor, sehingga meningkatkan risiko kebocoran data dan pelanggaran privasi perusahaan. Di titik ini, shadow AI bukan lagi eksperimen, melainkan titik lemah baru dalam keamanan informasi.
Dampaknya menyentuh langsung pelanggan dan operasional. Jika informasi pelanggan masuk ke layanan AI eksternal tanpa perlindungan jelas, perusahaan mempertaruhkan kepercayaan yang dibangun bertahun-tahun. Ironisnya, contoh pemakaian AI yang terkelola baik menunjukkan manfaat yang sangat besar. Sebuah jaringan klinik estetika mengaku penggunaan conversational AI membantu mempercepat respons terhadap ribuan interaksi harian dan mengurangi pekerjaan administratif berulang, sehingga tim bisa fokus memberi pengalaman pelanggan yang lebih personal. Kontras ini jelas: AI yang dikelola memperkuat bisnis, shadow AI membuka celah kebocoran data.
Tata Kelola AI: Dari Larangan Kaku ke Infrastruktur Aman
Melawan shadow AI kantor dengan larangan total adalah strategi yang kalah sebelum bertanding. Pekerja yang sudah terbiasa dengan AI dalam kehidupan pribadi akan tetap mencari cara menggunakannya untuk kerja. Kuncinya adalah membangun tata kelola AI yang jelas: aturan, proses, dan infrastruktur yang membuat penggunaan AI aman sekaligus bermanfaat. Forum AI at Work menekankan bahwa perusahaan harus meningkatkan produktivitas tanpa mengabaikan keamanan data, privasi, dan peran manusia dalam keputusan. Tanpa pengawasan dan ekosistem memadai, penggunaan AI mandiri akan terus berkembang menjadi shadow AI yang merusak keamanan data serta tata kelola teknologi.
Beberapa penyedia solusi mulai menjawab tantangan ini dengan membawa AI langsung ke alur kerja bisnis, dilandasi standar keamanan seperti sertifikasi ISO/IEC 27001 dan ISO/IEC 27701. Pendekatan human-in-the-loop juga ditekankan: AI menangani pekerjaan berulang dan analisis data, sementara keputusan strategis tetap di tangan manusia. Ini arah yang tepat: mengakui kekuatan AI, tetapi menempatkannya di bawah tata kelola AI yang terstruktur, bukan membiarkannya berkeliaran di area bayangan.
Menyeimbangkan Produktivitas dan Keamanan Data Perusahaan
Organisasi perlu berhenti melihat shadow AI kantor sebagai kenakalan individu dan mulai menganggapnya gejala kegagalan sistem. Pekerja beralih ke aplikasi AI tidak terotorisasi karena ingin produktif; perusahaan gagal menyediakan jalur resmi yang aman. Forum AI bisnis terbaru jelas menempatkan agenda: memanfaatkan AI untuk meningkatkan produktivitas tanpa mengabaikan keamanan data perusahaan, privasi, dan peran manusia. Pertanyaannya bukan lagi “boleh pakai AI atau tidak”, melainkan bagaimana menyeimbangkan kecepatan kerja dengan perlindungan informasi.
Strategi nyatanya: pertama, sediakan alternatif resmi yang mudah diakses, bukan sekadar kebijakan larangan. Kedua, latih karyawan agar memahami konsekuensi risiko kebocoran data ketika memasukkan informasi pelanggan ke layanan di luar ekosistem resmi. Ketiga, bangun tata kelola AI yang menyentuh praktik sehari-hari, bukan hanya dokumen kebijakan. Ketika AI yang aman dan terintegrasi hadir di tempat kerja, shadow AI kehilangan daya tariknya. Jika tidak, bayangan itu akan terus memanjang, menutupi fondasi keamanan data yang mestinya dijaga.