
Shadow AI: Saat Kreativitas Karyawan Berbalik Mengancam Data
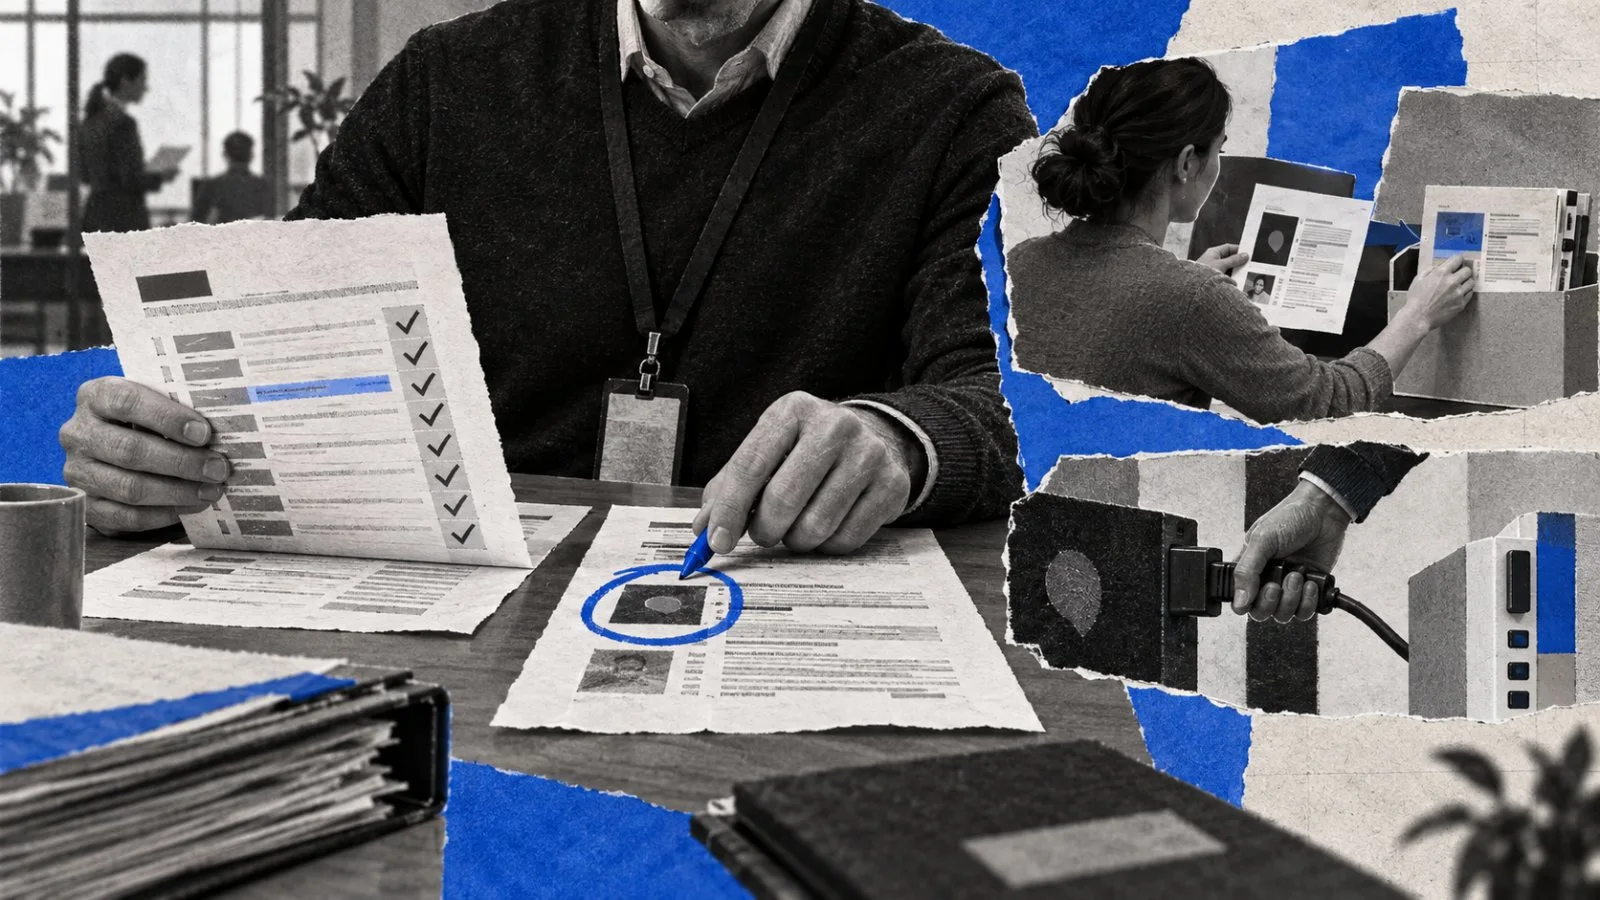
Shadow AI adalah penggunaan tools kecerdasan buatan—seperti aplikasi web, ekstensi browser, atau agen otomatis—untuk pekerjaan kantor tanpa pengawasan, persetujuan, dan tata kelola resmi dari departemen TI, sehingga alur pemrosesan data perusahaan dan pelanggan tidak lagi tercatat, tidak transparan, dan sulit dikendalikan atau dihapus saat dibutuhkan.
Angka-angkanya mengkhawatirkan: empat dari lima atau 80% tools AI di lingkungan perusahaan berjalan tanpa pengawasan departemen IT. Artinya, mayoritas inisiatif AI di organisasi terjadi di luar radar tim keamanan. Fenomena penggunaan aplikasi AI untuk pekerjaan tanpa pengawasan dan tata kelola memadai inilah yang disebut shadow AI, di mana risiko muncul saat karyawan memasukkan informasi perusahaan, dokumen internal, atau data lain ke layanan AI eksternal tanpa memahami bagaimana data tersebut diproses dan dikelola. National Cyber Security Centre mendefinisikan shadow AI sebagai penggunaan teknologi AI yang tidak tercakup dalam sistem dan proses resmi organisasi. Di titik ini, masalahnya bukan lagi inovasi, melainkan keamanan data dan kepatuhan.
Skala Masalah: Dari Statistik Global ke Risiko di Ruang Kerja
Analisis telemetri terhadap puluhan perusahaan skala enterprise di sektor layanan keuangan, kesehatan, ritel, dan telekomunikasi menunjukkan sikap yang sangat longgar terhadap adopsi AI. Perusahaan kecil bahkan tercatat menggunakan sekitar 414 tools AI per 1.000 karyawan tanpa persetujuan IT. Di sisi lain, penelitian keamanan menunjukkan 24% organisasi mengidentifikasi penggunaan alat AI eksternal seperti ChatGPT dan DeepSeek oleh karyawan sebagai faktor risiko yang umum terjadi. Kutipan yang seharusnya membuat manajemen terbangun: “empat dari lima tools AI di lingkungan perusahaan beroperasi tanpa pengawasan departemen IT.”
Gambaran global memperlihatkan masalah yang jauh lebih besar daripada yang terlihat di dashboard inventaris perangkat lunak. Riset lain mencatat 71% pegawai di sebuah negara menggunakan alat AI konsumen yang tidak disetujui di tempat kerja; angka ini tidak mewakili konteks lokal, tetapi menunjukkan lebar jurang antara penggunaan nyata dan sistem resmi. Di kawasan Asia Pasifik, 13% perusahaan sudah mengidentifikasi kerentanan AI sebagai salah satu ancaman keamanan siber utama. Singkatnya, shadow AI bukan kasus pinggiran; ini sudah menjadi pola kerja baru yang menempel pada setiap tim yang haus produktivitas.
Mengapa Shadow AI Adalah Bom Waktu Keamanan Data
Shadow AI risiko keamanan tidak berhenti pada kata “tidak diawasi”. Ia menggerus keamanan data perusahaan secara sistematis. Temuan telemetri mengungkap 637 kerentanan keamanan terkait agen AI dan LLM yang dapat dieksploitasi peretas untuk menyusup atau mencuri data. Risiko utamanya muncul ketika data perusahaan atau pelanggan masuk ke layanan yang belum diperiksa kebijakan penyimpanan, retensi, penggunaan data, kontrol privasi, dan pihak pemrosesnya. Begitu data keluar dari pagar organisasi, hampir mustahil memastikan ke mana ia berpindah dan apakah masih bisa dihapus atau dikendalikan.
Paparan data sensitif dapat berujung pada insiden keamanan, kehilangan kekayaan intelektual, atau kegagalan memenuhi kewajiban regulasi. Implikasinya bukan teori: tanpa langkah konkret, perusahaan membiarkan pintu terbuka lebar bagi eksfiltrasi data yang merugikan secara finansial dan menghancurkan reputasi. Fenomena tools AI tanpa pengawasan juga memperlebar permukaan serangan, karena sebagian besar agent tools mampu membaca data lokal di perangkat dan terhubung ke layanan eksternal secara bersamaan. Jika ini digabung dengan budaya kerja yang mendorong kecepatan tanpa pedoman, yang lahir bukan inovasi sehat, melainkan bom waktu keamanan yang menunggu momentum.

Larangan Total Shadow AI: Respons Refleks yang Salah Arah
Respons paling umum ketika manajemen mulai panik adalah memblokir semua layanan AI publik. Pendekatan ini terasa tegas, tetapi salah arah. Lembaga keamanan siber nasional secara eksplisit menyebut bahwa organisasi sebaiknya mengurangi risiko, memahami alasan pegawai memakai alat yang belum disetujui, dan menyediakan alternatif aman; menghapus seluruh penggunaan semacam itu dinilai tidak realistis. Kebijakan yang hanya memblokir layanan membiarkan penyebab awal tetap utuh: alat resmi tidak mampu menyelesaikan tugas, persetujuan terlalu lambat, atau batas penggunaan tidak dipahami.
Buktinya, sebagian besar organisasi memilih mengatur, bukan melarang total, penggunaan AI eksternal oleh pekerja. Sekitar 60% organisasi di kawasan Asia Pasifik mengizinkan alat AI pihak ketiga dengan batasan tertentu, seperti larangan memasukkan nama perusahaan atau mengunggah dokumen internal, disertai pedoman dan pelatihan penggunaan yang aman. Pendekatan ini jauh lebih jujur terhadap realitas: shadow AI diperkirakan tidak akan hilang sepenuhnya. Pertanyaannya bagi pemimpin TI bukan lagi “bagaimana mematikannya”, melainkan “bagaimana mengarahkan dan membatasi dayanya agar tidak menabrak pagar keamanan”.
Panduan Mitigasi Shadow AI: Dari Peta Risiko ke Tools AI Terkelola
Mitigasi shadow AI dimulai dari mengakui kenyataan: karyawan memakai tools AI tanpa pengawasan karena mereka ingin menyelesaikan pekerjaan lebih cepat. Organisasi perlu menanyakan pekerjaan apa yang hendak diselesaikan sebelum menentukan kontrol. Jawaban ini memisahkan penggunaan berisiko rendah—misalnya penyusunan kerangka teks tanpa data internal—dari skenario tinggi risiko yang melibatkan data pelanggan, rahasia dagang, atau akses langsung ke sistem bisnis.
Langkah praktis mitigasi shadow AI bisa dibagi menjadi dua jalur: membatasi paparan data sensitif dan menyediakan tools AI terkelola perusahaan. Di sisi pembatasan, terapkan larangan memasukkan nama perusahaan atau mengunggah dokumen internal ke layanan yang belum disetujui, serta sediakan pedoman dan pelatihan penggunaan AI yang aman. Batasi izin dengan prinsip hak akses minimum, gunakan akun perusahaan, autentikasi yang sesuai, pembatasan konektor, dan persetujuan tambahan sebelum AI dapat bertindak pada sistem lain. Di sisi penyediaan, tawarkan layanan AI yang telah dinilai, dengan konfigurasi privasi dan aturan penggunaan yang mudah ditemukan. Dengan begitu, kebutuhan produktivitas karyawan terpenuhi, sementara keamanan data perusahaan tetap terlindungi.