
Shadow AI: Gejala dari Kesenjangan Antara Antusiasme dan Tata Kelola
Shadow AI adalah penggunaan aplikasi atau layanan kecerdasan buatan oleh karyawan—sering lewat akun pribadi atau alat yang tidak diotorisasi—untuk menyelesaikan tugas pekerjaan di luar pengawasan, kebijakan, dan infrastruktur resmi organisasi, sehingga manfaat produktivitas dicapai dengan mengorbankan standar keamanan, kepatuhan, dan pengendalian teknologi yang semestinya.
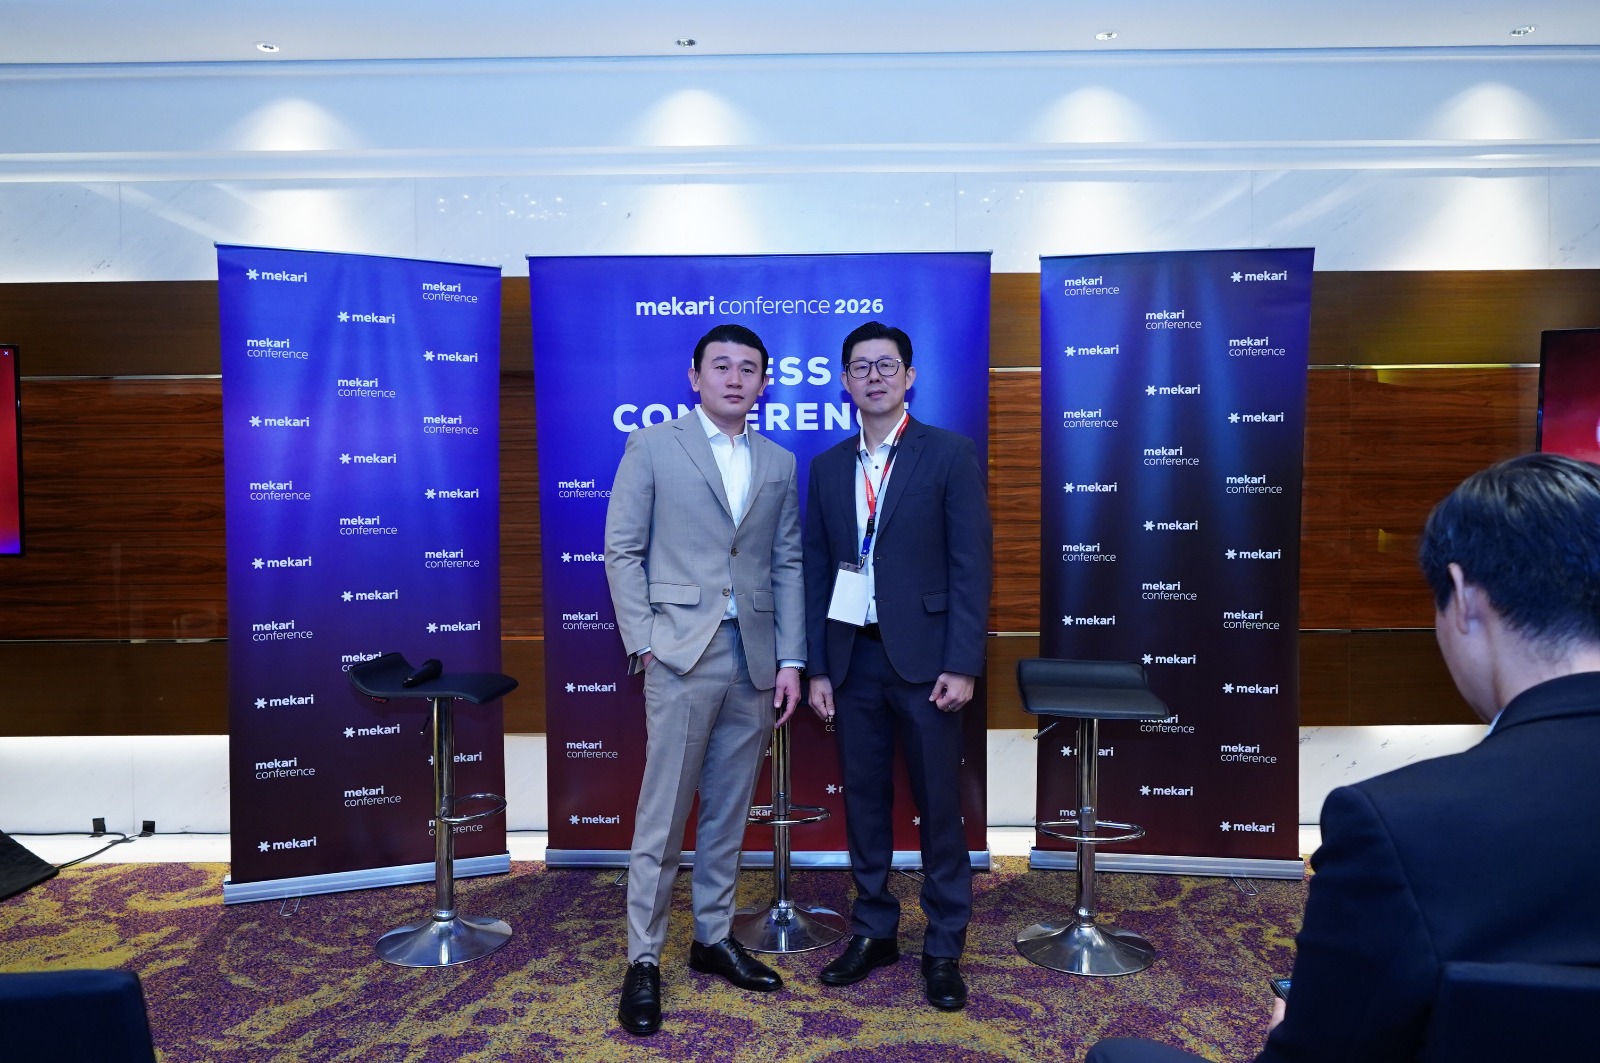
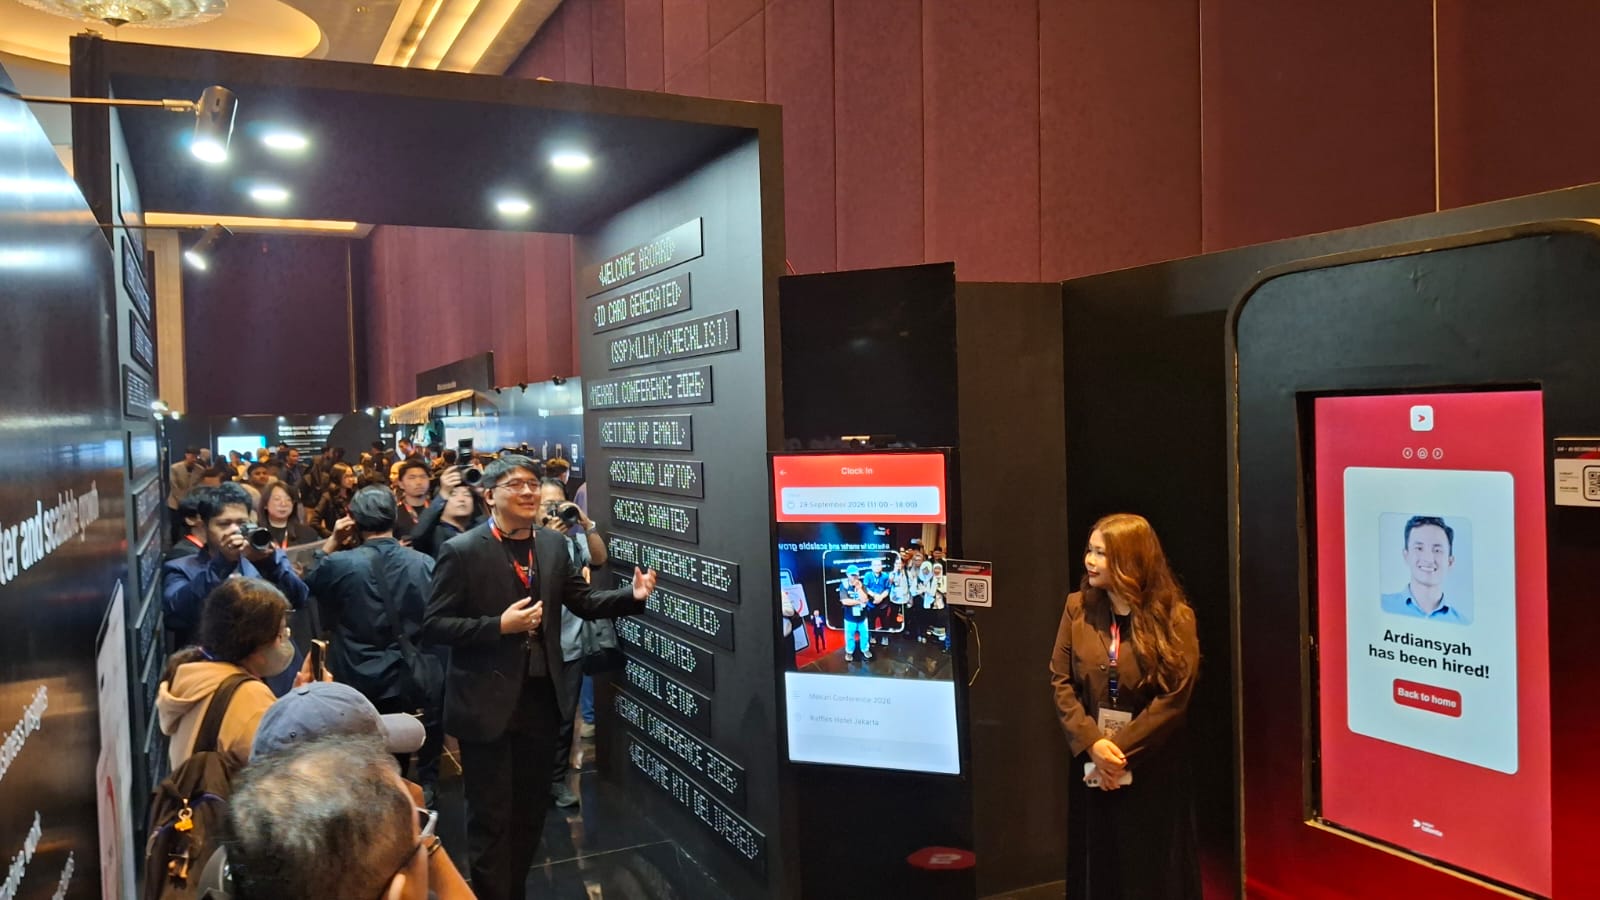
Fenomena ini bukan teori, melainkan realitas yang mengemuka dalam konferensi bertema “AI at Work” yang mempertemukan lebih dari 700 pemimpin perusahaan dan profesional lintas industri di Jakarta pada 29 September 2026 untuk membahas masa depan AI di dunia kerja. Di balik euforia, Shadow AI menunjukkan satu hal: perusahaan terlambat membangun tata kelola AI, sementara pekerja sudah berlari jauh. Laporan ASEAN Intelligence 2026 menyebut 62 persen perusahaan telah menjadi first mover dalam adopsi AI di kawasan Asia Tenggara. Namun, hanya 33 persen pekerja yang mendapatkan pelatihan AI resmi, meski 70 persen sudah percaya diri memakai AI di kantor karena kebiasaan personal mereka. Kesenjangan inilah yang memupuk Shadow AI.
Di Balik Manfaat AI, Shadow AI Menyimpan Risiko Kebocoran Data
Perusahaan senang melihat produktivitas naik berkat AI, tetapi sering menutup mata pada cara karyawan mencapainya. Pekerja yang tidak difasilitasi cenderung membawa tools sendiri, mengunggah dokumen, data pelanggan, hingga bahan strategis ke layanan AI publik tanpa persetujuan perusahaan. Di sinilah Shadow AI berubah dari solusi praktis menjadi sumber risiko sistemik. Penggunaan AI di luar ekosistem resmi meningkatkan peluang kebocoran data sensitif dan persoalan privasi, dan konferensi “AI at Work” menegaskan bahwa situasi ini mengancam keamanan data AI dan tata kelola teknologi perusahaan.
Dampaknya bukan sekadar teknis. Risiko utama Shadow AI mencakup kebocoran informasi rahasia, pelanggaran privasi, dan compliance violations karena data mungkin diproses di wilayah hukum yang tidak sesuai atau melanggar aturan internal. Selain itu, manajemen kehilangan kontrol atas algoritma yang digunakan karyawan: tidak jelas model apa yang memproses data, bagaimana data disimpan, dan apakah output mengandung bias. Sementara forum tersebut menempatkan keamanan data dan pengawasan artificial intelligence sebagai bagian penting dari adopsi AI yang sehat, tanpa struktur itu Shadow AI akan terus menyelinap dan memperluas permukaan serangan perusahaan.
Contoh Nyata: Ketika AI Terkelola Meningkatkan Layanan dan Mengurangi Shadow AI
Argumen bahwa AI berbahaya sering lahir dari pengalaman buruk Shadow AI, bukan dari AI yang dikelola dengan baik. Pengalaman sebuah jaringan klinik estetika menunjukkan gambaran berbeda: mereka menggunakan Conversational AI untuk menangani ribuan interaksi pelanggan setiap hari melalui platform resmi yang terintegrasi. Menurut Director of Sales & Operational klinik tersebut, penerapan AI pada saluran komunikasi pelanggan membantu memangkas waktu respons dari hitungan jam menjadi hitungan menit.
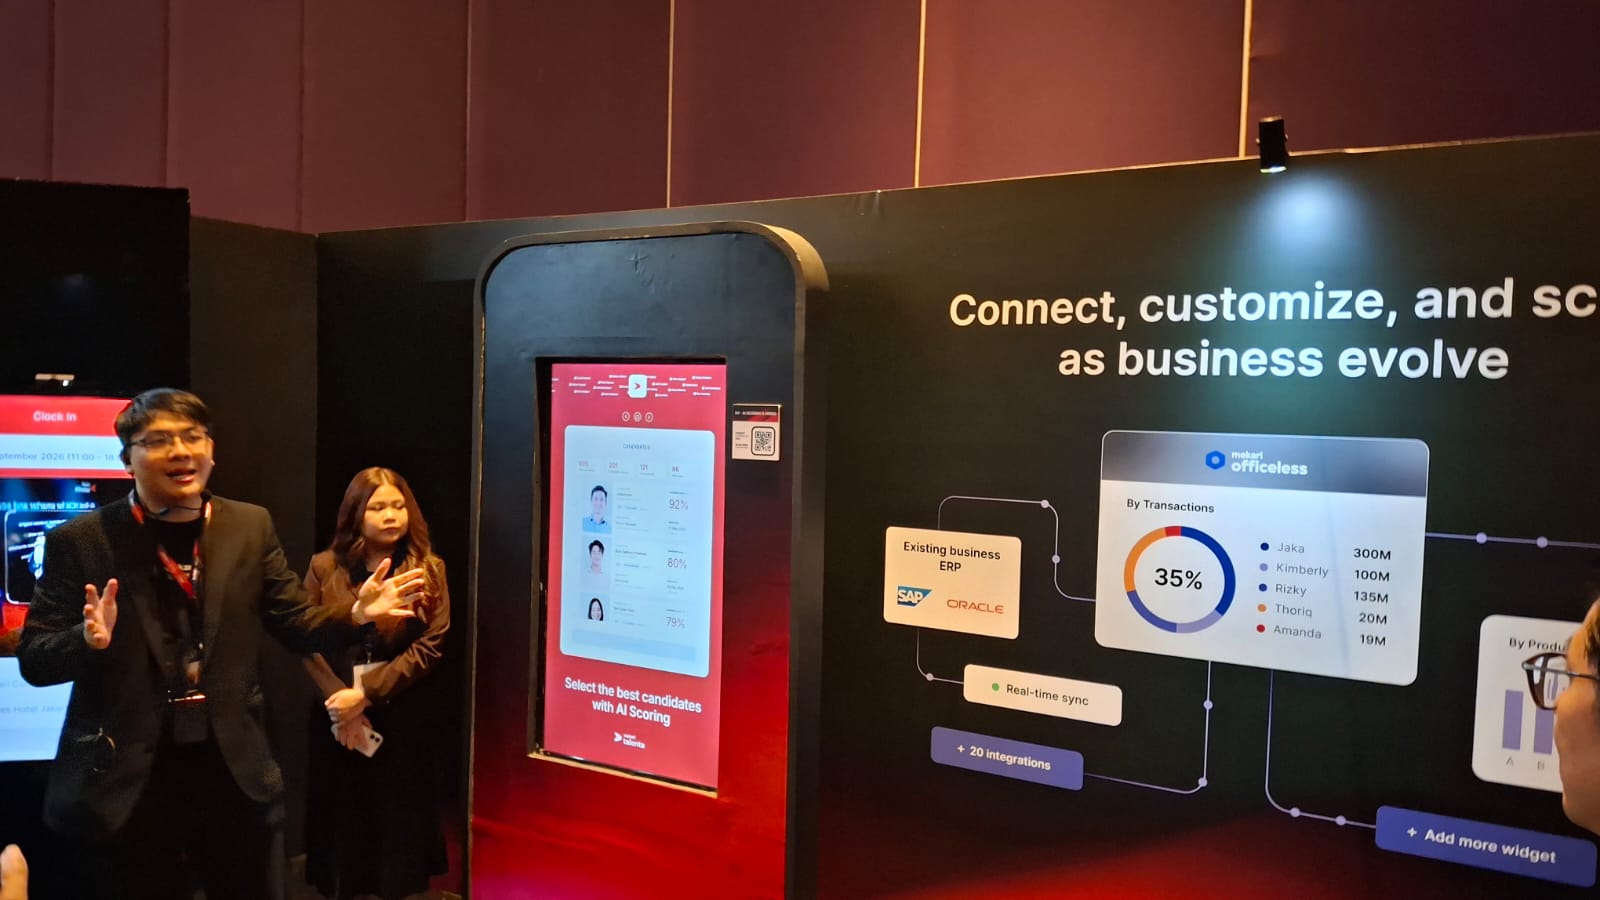
Teknologi yang sama juga dipakai untuk mengurangi pekerjaan administratif berulang agar tim bisa fokus memberi pengalaman pelanggan yang lebih personal. Di sisi lain, adopsi fitur AI pada produk sales & CRM tercatat melonjak 7,8 kali lipat, sementara penggunaan AI untuk HR dan rekrutmen tumbuh 138 persen. Angka ini menunjukkan bahwa ketika perusahaan menyediakan platform AI resmi yang aman dan bermanfaat, karyawan punya alasan kuat untuk meninggalkan Shadow AI. Pelajarannya jelas: cara paling efektif mematikan praktik AI bayangan adalah menawarkan alternatif yang lebih aman, nyaman, dan produktif.
Membangun Tata Kelola AI Perusahaan: Dari Kebijakan hingga Human-in-the-Loop
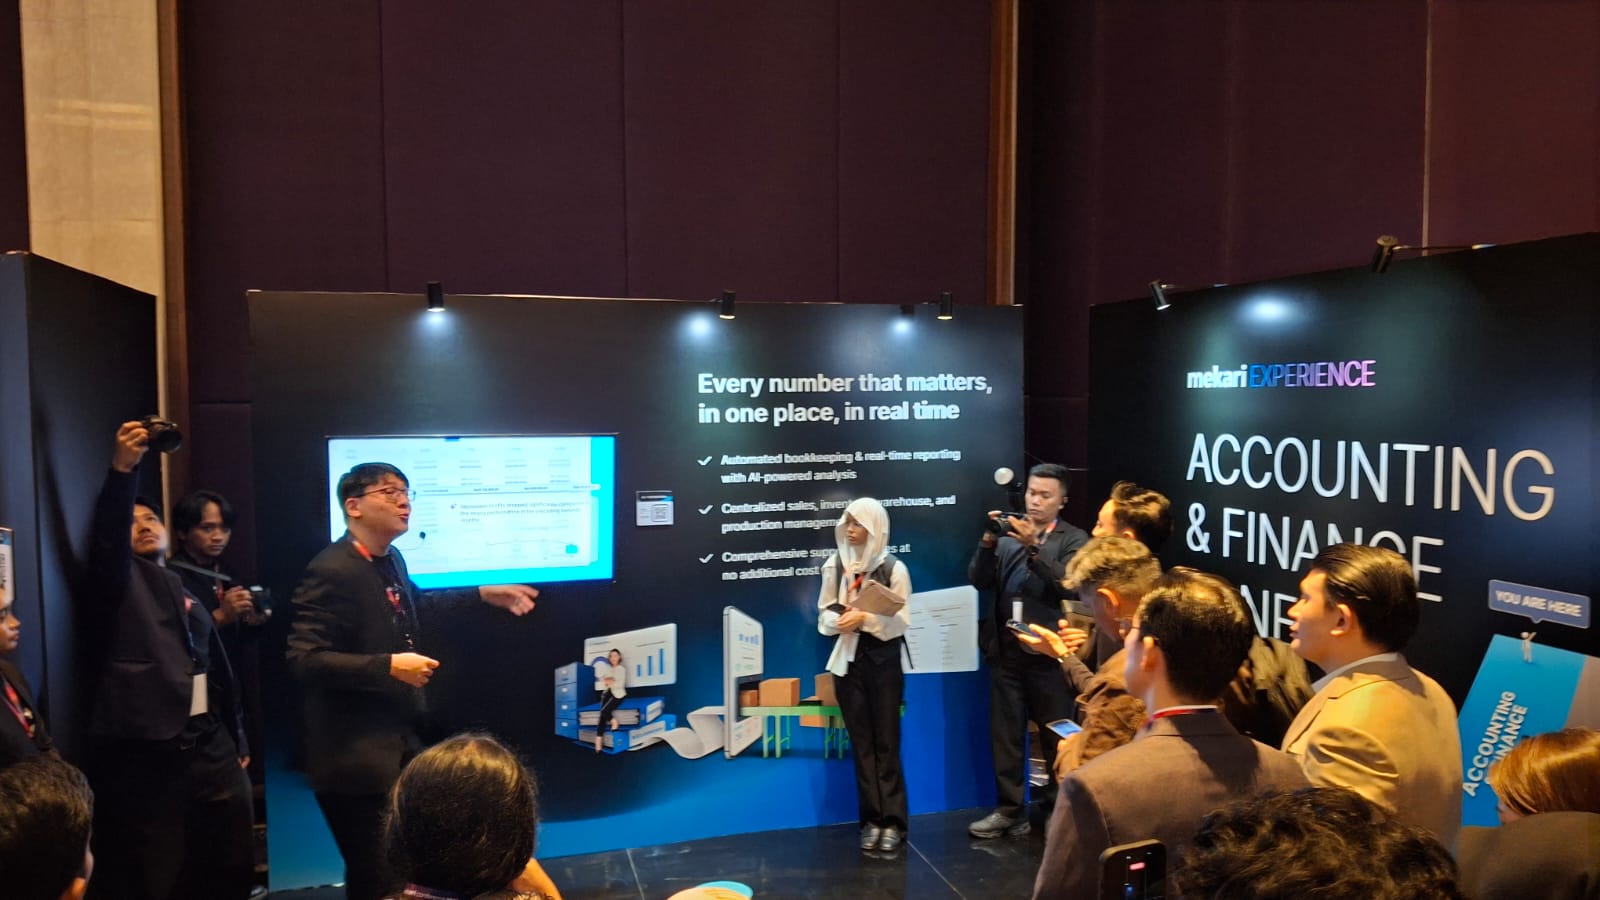
Perusahaan yang menganggap Shadow AI sebagai masalah individu karyawan keliru membaca peta. Ini adalah masalah tata kelola AI perusahaan. Diskusi dalam forum “AI at Work” menyoroti strategi membangun organisasi berbasis AI (AI-Powered Enterprise), tata kelola teknologi, keamanan data, dan mitigasi risiko Shadow AI sebagai agenda utama. Para pembicara dari regulator, perbankan, akademisi, dan perusahaan teknologi global menunjukkan bahwa standar pengawasan artificial intelligence sedang dibentuk melalui dialog lintas sektor.
Ada beberapa langkah kunci yang seharusnya segera dilakukan. Pertama, merumuskan kebijakan AI yang jelas: apa yang boleh, apa yang dilarang, dan tools resmi apa yang disediakan. Kedua, memperkuat keamanan data AI dengan infrastruktur terintegrasi, bukan membiarkan data tersebar di aplikasi acak. Ketiga, memberikan pelatihan sistematis, bukan sekadar membiarkan karyawan belajar sendiri; saat ini baru sekitar 33 persen pekerja yang mendapat pelatihan resmi. Pendekatan Human-in-the-Loop—AI mengurus pekerjaan repetitif dan analisis, sementara keputusan strategis tetap di tangan manusia—menjadi dasar pengawasan yang sehat.
Kesimpulan: Saatnya Mengubah Shadow AI Menjadi AI yang Terkelola
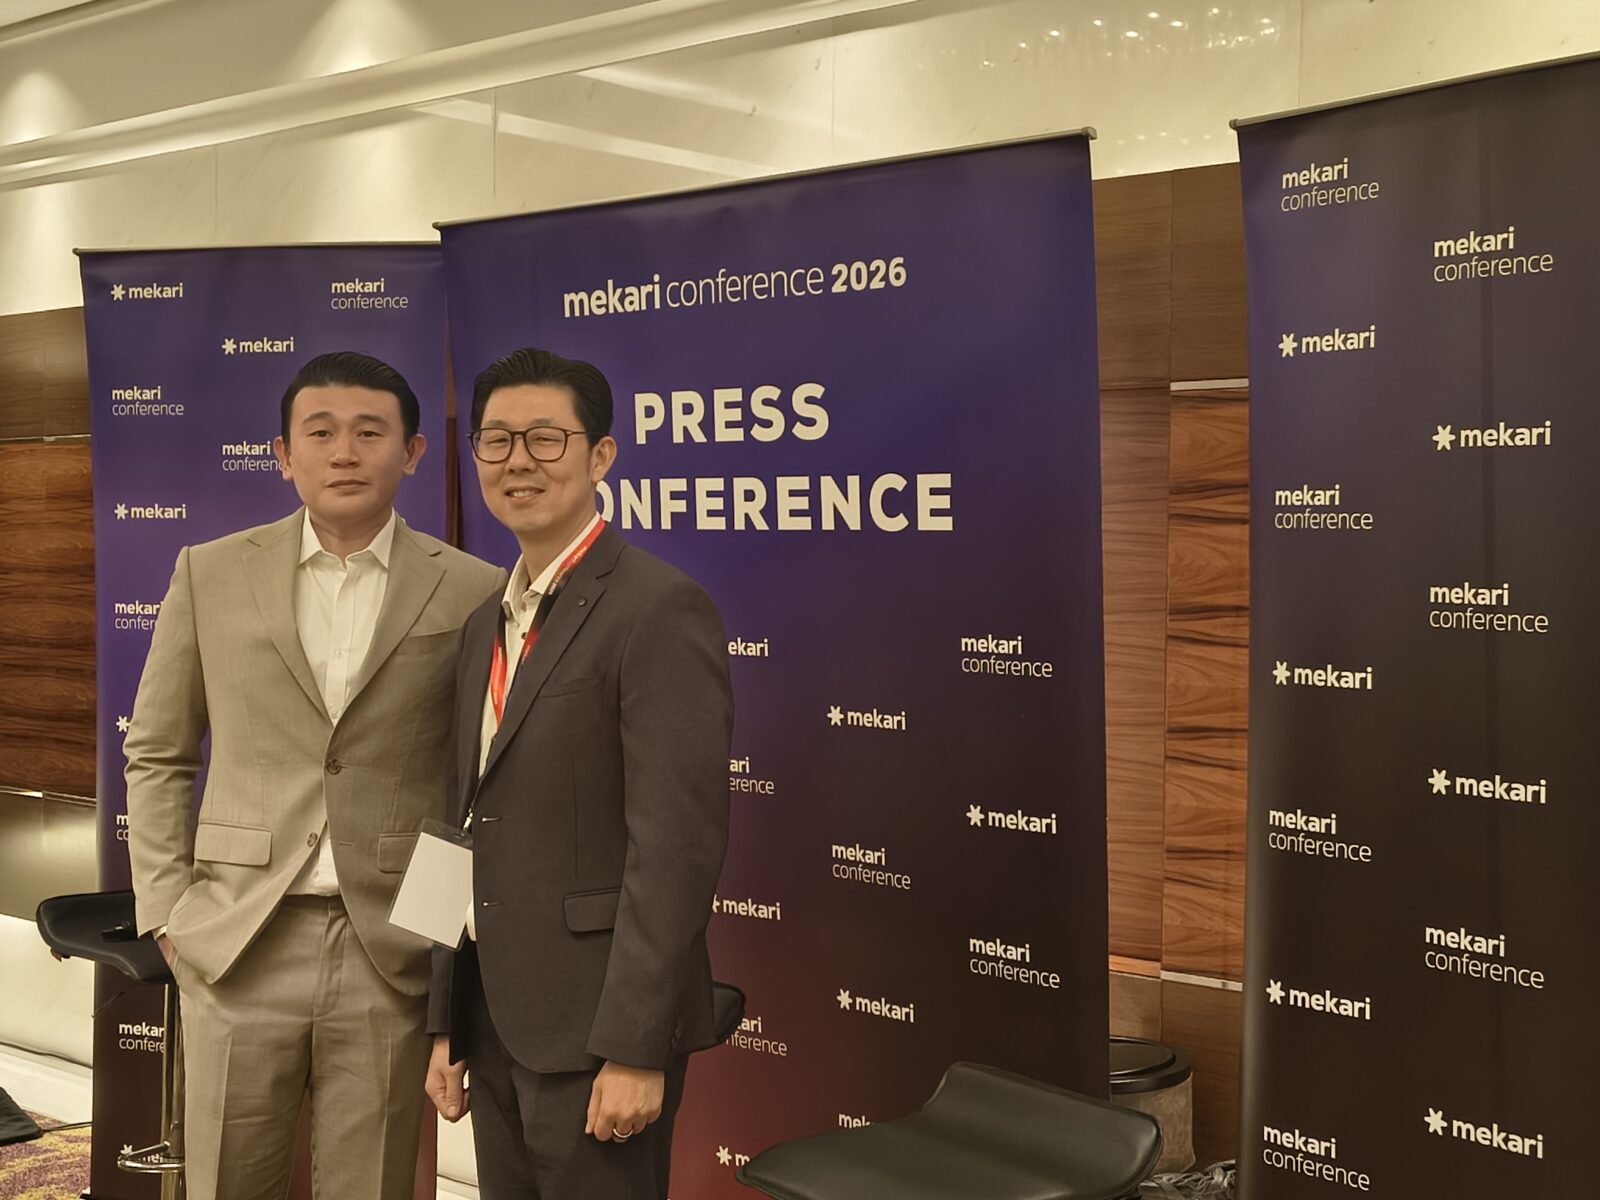
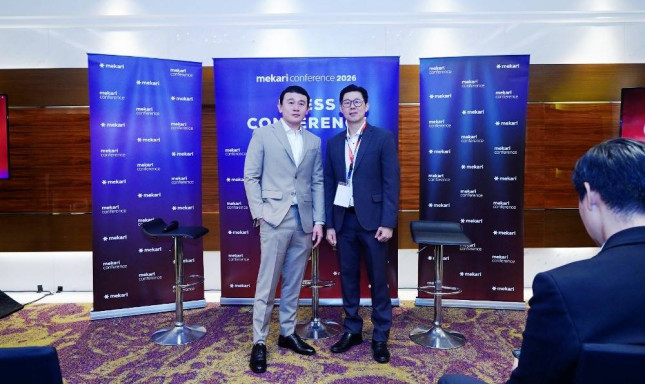
Mekari Conference 2026 memperlihatkan arah yang tidak lagi bisa dihindari: AI sudah hadir di ruang kerja, dengan atau tanpa restu perusahaan. Shadow AI hanyalah gejala dari kegagalan organisasi menyediakan ekosistem AI yang aman, terintegrasi, dan mudah digunakan. Di satu sisi, pekerja antusias—70 persen merasa percaya diri memakai AI di kantor. Di sisi lain, baru sekitar seperempat perusahaan yang benar-benar mengintegrasikan AI ke operasional bisnisnya.
Jika perusahaan terus menunda pembangunan tata kelola AI, mereka memelihara bom waktu kebocoran data, pelanggaran privasi, dan keputusan bisnis yang tidak dapat dipertanggungjawabkan. Sebaliknya, perusahaan yang berani mengakui keberadaan Shadow AI, lalu merespons dengan kebijakan jelas, pelatihan, serta platform AI resmi yang aman, akan mengubah ancaman ini menjadi keunggulan kompetitif. Pada akhirnya, pertanyaannya bukan lagi apakah AI akan dipakai, tetapi apakah AI di perusahaan Anda diawasi dengan matang, atau dibiarkan beroperasi dalam bayang-bayang.