
Shadow AI: Produktivitas Instan yang Menjadi Titik Lemah Organisasi
Shadow AI adalah penggunaan alat kecerdasan buatan eksternal seperti chatbot publik dan agen AI konsumen untuk menyelesaikan pekerjaan kantor tanpa berada dalam sistem, proses, maupun tata kelola resmi organisasi, ketika karyawan memasukkan informasi perusahaan, dokumen internal, atau data lain ke layanan yang kebijakan penyimpanan, retensi, dan pengelolaan datanya tidak pernah diperiksa secara menyeluruh. Fenomena ini lahir dari dorongan produktivitas: karyawan ingin meringkas kontrak, menulis laporan, atau menyusun kode dengan cepat menggunakan ChatGPT, DeepSeek, dan layanan sejenis. Namun begitu data perusahaan mengalir ke chatbot yang berada di luar inventaris TI, organisasi kehilangan kendali atas tempat data disimpan, siapa yang mungkin mengaksesnya, dan apakah data tersebut dapat dihapus. Di titik inilah shadow AI risiko keamanan siber muncul: bukan karena AI itu sendiri jahat, tetapi karena ia bekerja di luar pagar pengawasan formal.

Seberapa Besar Masalahnya? Angka yang Tidak Bisa Diabaikan
Penelitian menunjukkan shadow AI bukan kasus langka yang bisa dianggap pengecualian. Sebanyak 24% organisasi melaporkan penggunaan alat AI eksternal oleh karyawan sebagai salah satu faktor risiko yang umum terjadi. Di tingkat kawasan, 30% responden menyebut penggunaan AI eksternal sebagai risiko, dengan variasi antara 18% hingga 36% di berbagai negara. Di tempat lain, sebuah riset mencatat 71% pegawai pernah memakai alat AI konsumen yang tidak disetujui di tempat kerja. Angka-angka ini mengirim pesan yang tidak nyaman: kebocoran data karyawan akibat pemakaian alat AI yang tidak tercatat sudah menjadi pola, bukan anomali. Bahkan 13% perusahaan di satu kawasan mengidentifikasi kerentanan AI sebagai ancaman keamanan siber utama, dan 10% organisasi menyampaikan hal serupa di tingkat nasional. Singkatnya, keamanan chatbot perusahaan tidak lagi sekadar isu teknis, melainkan risiko strategis yang sudah aktif memengaruhi permukaan serangan organisasi.
Mengapa Shadow AI Berbahaya: Dari Bocor Data ke Risiko Kepatuhan
Shadow AI menciptakan kerentanan keamanan siber, kebocoran data, dan compliance risks yang serius ketika karyawan memindahkan informasi ke layanan AI eksternal yang belum dinilai kebijakan penyimpanan, penggunaan, dan kontrol privasinya. Paparan data sensitif dapat berujung pada insiden keamanan, hilangnya kekayaan intelektual, atau kegagalan memenuhi kewajiban regulasi. Situasinya kian berbahaya jika agen AI diberi akses ke surel, penyimpanan awan, repositori kode, atau sistem bisnis: jika agen itu disusupi, penyerang mewarisi seluruh hak akses yang diberikan. Dalam contoh yang tampak sepele, seorang karyawan memakai akun AI pribadi untuk merangkum kontrak internal. Tujuannya mempercepat pekerjaan, tetapi organisasi kehilangan visibilitas atas retensi dokumen dan siapa saja yang bisa melihatnya. Aturan “jangan masukkan data sensitif” tidak cukup, karena tanpa governance AI eksternal yang jelas, karyawan sulit membedakan mana data biasa dan mana yang menimbulkan kewajiban hukum saat diproses oleh pihak ketiga.
Larangan Total: Respons Refleks yang Salah Sasaran
Refleks pertama banyak manajer keamanan adalah membuat daftar blokir dan melarang semua chatbot publik. Padahal, lembaga keamanan siber resmi menilai menghapus seluruh penggunaan shadow AI tidak realistis dan bukan jawaban utama. Shadow AI muncul karena kebutuhan kerja nyata: alat internal tidak mampu mengerjakan tugas, persetujuan terlalu lambat, atau kontrol penggunaan AI tidak dijelaskan. Memblokir layanan tanpa memperbaiki akar masalah hanya memindahkan penggunaan ke perangkat pribadi atau jaringan lain yang lebih sulit diawasi. Sebagian besar organisasi yang lebih matang memilih mengatur penggunaan AI eksternal, bukan menutupnya total. Mereka melarang memasukkan nama perusahaan atau dokumen internal, sekaligus menyediakan pedoman dan pelatihan tentang penggunaan yang aman. Pendekatan balanced ini penting: organisasi memang wajib membatasi paparan data sensitif, tetapi juga perlu mengakui bahwa karyawan akan terus mencari cara memanfaatkan AI untuk mempercepat pekerjaan.
Strategi Governance yang Realistis: Mengendalikan Tanpa Mematikan Inovasi
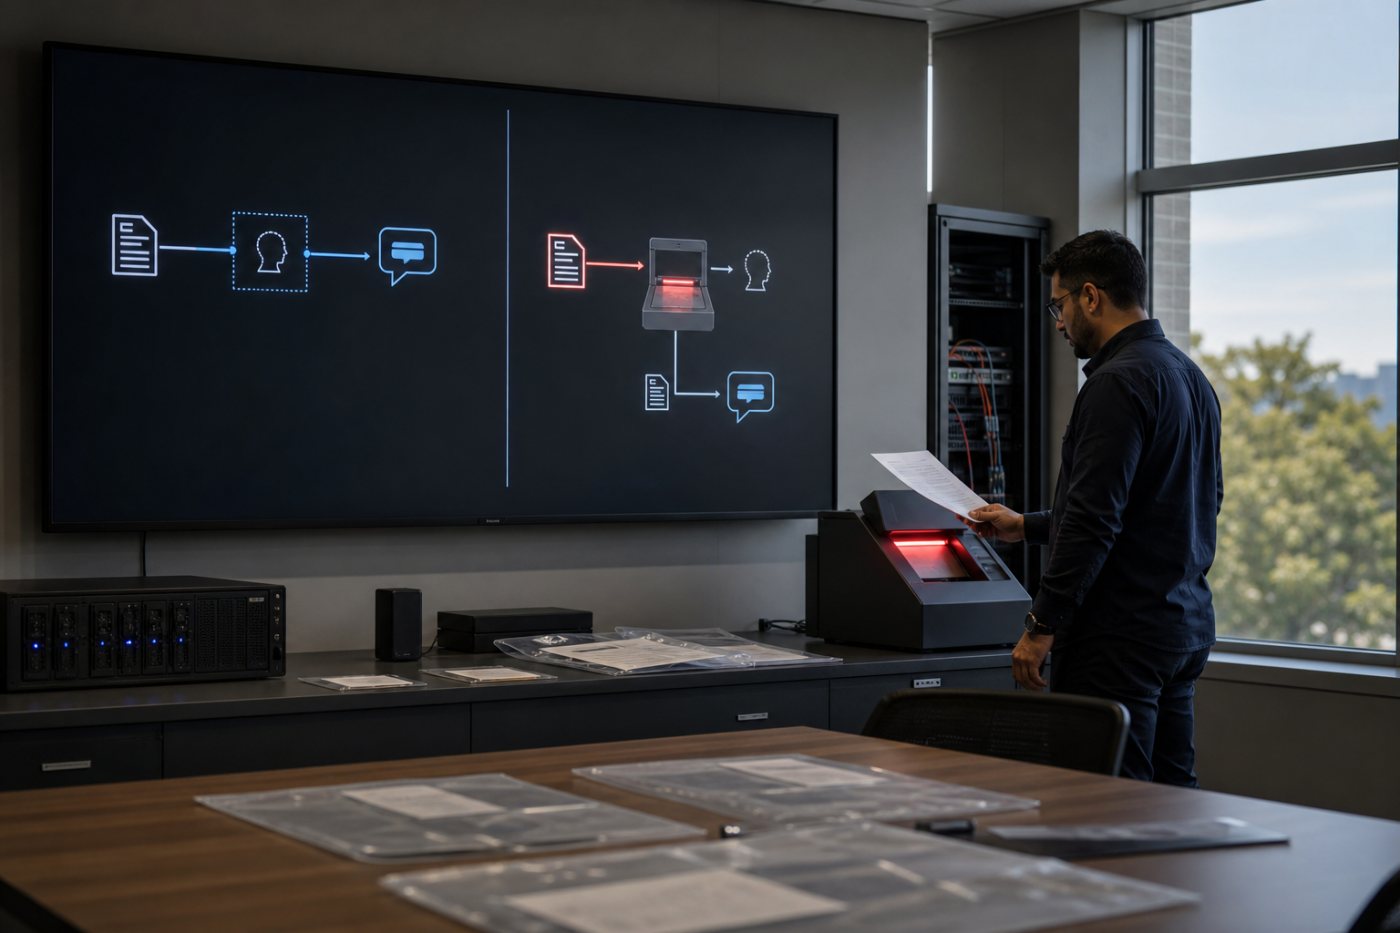
Jika larangan total tidak efektif, organisasi harus beralih ke governance AI eksternal yang fleksibel dan transparan. Panduan resmi menekankan tiga langkah: mengurangi risiko, memahami alasan karyawan memakai alat yang belum disetujui, dan menyediakan alternatif AI yang aman. Itu berarti memetakan penggunaan aktual, mengklasifikasikan data yang diproses, dan menentukan aktivitas mana yang boleh memanfaatkan chatbot publik tanpa data internal, serta mana yang wajib memakai layanan resmi dengan kontrol kuat. Daftar blokir tetap berguna untuk layanan yang jelas berisiko, tetapi perlu dipasangkan dengan jalur persetujuan cepat, aturan yang jelas tentang data yang boleh dimasukkan, dan mekanisme pelaporan kebutuhan baru. Di sisi teknologi, rekomendasi keamanan mencakup perlindungan real-time dan kemampuan deteksi serta respons di endpoint dan lingkungan yang lebih luas. Namun teknologi saja tidak cukup; budaya keamanan yang menjadikan karyawan partner, bukan musuh, adalah kunci untuk menutup shadow AI risiko tanpa memadamkan inovasi.