
AI Bukan Sekadar Otomasi: Ia Menggandakan Risiko Data
Adopsi AI enterprise adalah penggunaan sistem kecerdasan buatan secara terencana di seluruh proses bisnis untuk meningkatkan produktivitas, mengotomasi keputusan, dan mengolah data dalam skala besar, yang sekaligus memicu lonjakan volume informasi, kebutuhan infrastruktur, serta risiko kebocoran data perusahaan dan serangan siber yang jauh lebih kompleks dibanding sistem tradisional. Meningkatnya penggunaan AI di dunia bisnis sudah terbukti membawa tantangan baru: ledakan data, pembengkakan penyimpanan, hingga risiko kebocoran informasi dan serangan siber. Produktivitas memang naik, tetapi biaya tersembunyi muncul dalam bentuk inefisiensi penyimpanan dan gangguan operasional ketika sistem diserang. Tanpa tata kelola AI yang jelas, perusahaan pada dasarnya sedang menukar efisiensi jangka pendek dengan potensi krisis kepercayaan digital di masa depan.
Lonjakan Data AI: Produktivitas Naik, Infrastruktur Kewalahan
Di balik narasi efisiensi, data menunjukkan sisi gelap adopsi AI enterprise. Hampir 88 persen responden mengkhawatirkan inefisiensi penyimpanan akibat pertumbuhan data AI dan duplikasi data. Ini sinyal keras bahwa banyak organisasi mengumpulkan data tanpa strategi, lalu menambal kapasitas penyimpanan tanpa memikirkan arsitektur jangka panjang. Hanya sekitar dua dari sepuluh perusahaan yang sangat yakin mampu memulihkan operasional dengan cepat setelah serangan ransomware sekaligus menjaga keamanan data cadangan. Artinya, mayoritas bisnis membangun ketergantungan pada AI di atas pondasi infrastruktur yang rapuh. Tanpa kebijakan pengelolaan data yang ketat, setiap model AI baru berpotensi menambah permukaan serangan dan memperbesar dampak kebocoran data perusahaan ketika insiden terjadi.
Digital Trust Tidak Bisa Dibeli dengan Teknologi Keamanan
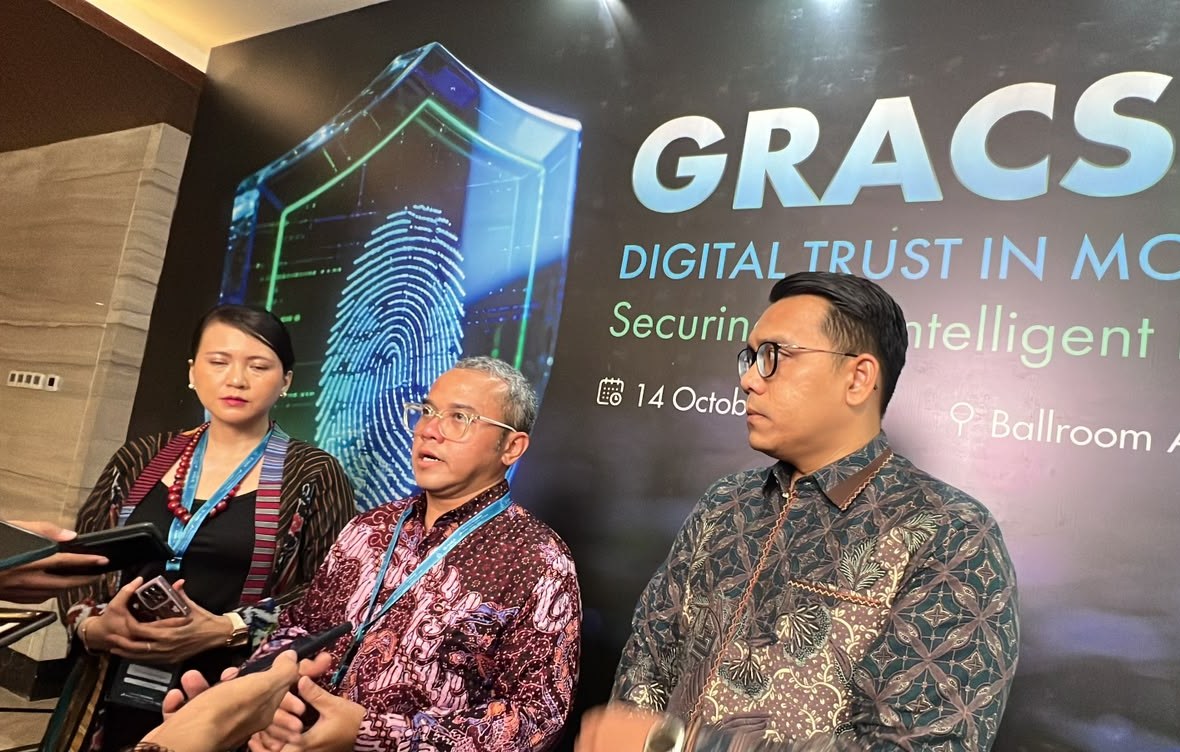
Kesalahan besar banyak organisasi adalah menganggap digital trust bisa diselesaikan dengan membeli lebih banyak solusi keamanan. President ISACA Indonesia Chapter Harun Al Rasyid menegaskan bahwa kepercayaan digital tidak cukup dibangun melalui penguatan teknologi keamanan semata; organisasi perlu mengintegrasikan tata kelola teknologi informasi, manajemen risiko, penjaminan, dan keamanan siber dalam pengambilan keputusan. Pernyataan ini menempatkan tata kelola AI sebagai fondasi, bukan pelengkap. Percepatan pemanfaatan AI, komputasi awan, dan analitik data memang menuntut penguatan tata kelola teknologi untuk menjaga keamanan dan kepercayaan terhadap ekosistem digital. Tanpa kerangka tata kelola AI yang komprehensif, setiap proyek AI baru hanyalah eksperimen berisiko tinggi yang mengorbankan data pelanggan dan reputasi perusahaan.
Merancang AI dengan Asumsi “Akan Diserang”, Bukan “Aman”
Pendekatan keamanan yang reaktif sudah tidak memadai di era AI. Sistem harus dirancang dengan asumsi bahwa kebocoran data perusahaan dan serangan siber akan terjadi, bukan sekadar kemungkinan. Harun Al Rasyid mengingatkan bahwa kecepatan perkembangan teknologi harus diimbangi kemampuan organisasi mengelola risiko dan menjaga kepercayaan, dengan tata kelola, manajemen risiko, assurance, dan keamanan siber yang diterapkan secara terintegrasi dalam pengambilan keputusan. Di forum GRACS 2026 yang diikuti sekitar 500 peserta dari berbagai sektor, isu strategis seperti tata kelola AI, ketahanan siber, manajemen risiko teknologi, perlindungan privasi dan data pribadi, hingga risiko pihak ketiga dibahas sebagai satu paket, bukan silo terpisah. Ini menegaskan bahwa desain AI yang aman adalah desain yang diuji, diaudit, dan diasumsikan rentan sejak awal.
Dilema Perusahaan: Tancap Gas atau Tarik Rem?
Perusahaan kini terjebak dilema: mempercepat adopsi AI enterprise dan terpapar risiko, atau menahan diri dan kehilangan daya saing. Temuan Synology menunjukkan adopsi AI harus diimbangi kesiapan infrastruktur dan sistem keamanan; jika tidak, peningkatan produktivitas berpotensi diikuti biaya penyimpanan lebih besar dan risiko gangguan operasional. Di sisi lain, para praktisi di GRACS 2026 menekankan bahwa penguatan tata kelola AI dan pengaturan yang diterjemahkan ke kebijakan teknis per sektor adalah kunci menjaga ekosistem digital yang aman dan akuntabel. Upaya ini relevan langsung bagi masyarakat dan dunia usaha karena kepercayaan terhadap layanan digital menentukan keberlanjutan pemanfaatan teknologi. Pilihan paling rasional bukan tancap gas atau tarik rem, tetapi membangun tata kelola AI yang matang sekarang, sebelum krisis digital trust memaksa rem darurat ditarik dari luar.