
Apa Itu WPSplinter dan Mengapa Jauh Lebih Serius dari Sekadar Kata Sandi Lemah
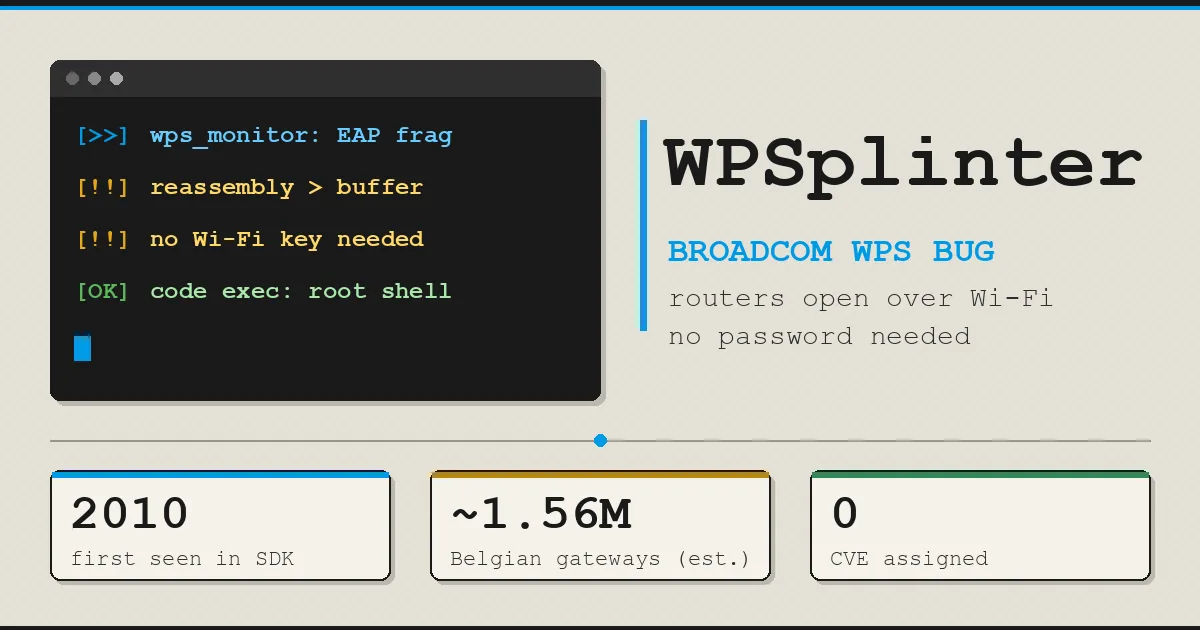
WPSplinter adalah celah keamanan router berusia sekitar 16 tahun pada perangkat lunak Wi-Fi Broadcom yang mengeksploitasi fitur WPS cacat sehingga penyerang dalam jangkauan radio dapat menjalankan kode di router tanpa mengetahui kata sandi WiFi dan bahkan tanpa menyelesaikan proses pemasangan WPS, membuka peluang pengambilalihan penuh perangkat dan jaringan di belakangnya. Inilah inti masalah: selama ini kita diajari bahwa kunci WiFi yang kuat adalah benteng utama, padahal pada kerentanan Broadcom WiFi ini, benteng itu bisa dilewati dari samping. WPSplinter adalah bug di kode WPS pada SDK Wi-Fi Broadcom yang sudah ada setidaknya sejak 2010. Kerentanan ini berupa kesalahan pengelolaan memori (buffer overflow) di komponen WPS Monitor yang menyusun kembali pesan EAP-WPS terfragmentasi. Dengan kata lain, cara router memproses permintaan koneksi yang “ramah pengguna” berubah menjadi pintu belakang yang nyaris tak terlihat.

Bagaimana WPSplinter Bekerja: Dari Tombol WPS ke Router Teretas Tanpa Kata Sandi
Untuk memahami betapa berbahayanya WPSplinter vulnerability, kita perlu melihat bagaimana serangan ini berjalan selangkah demi selangkah. Fitur WPS (Wi‑Fi Protected Setup) dirancang agar pengguna bisa menghubungkan perangkat ke WiFi lewat tombol fisik atau PIN delapan digit tanpa perlu mengetik kata sandi. Agar itu mungkin, router harus menerima dan memproses pesan dari perangkat yang belum terautentikasi. Di sinilah celah keamanan router ini muncul: penyerang di dalam jangkauan sinyal mengirim fragmen pesan EAP‑WPS yang dirancang khusus sebelum autentikasi apa pun; WPS Monitor lalu menulis data lebih banyak daripada kapasitas buffer tujuan, memicu buffer overflow. Kaiser menyebut adanya kebocoran memori yang bisa dikendalikan dan eksekusi kode sembarang, yaitu kemampuan menjalankan program pilihan penyerang di perangkat korban. Artinya, router teretas tanpa kata sandi bukan lagi skenario film, melainkan konsekuensi logis dari desain WPS yang cacat.
Siapa yang Berisiko: Dari Chip Broadcom ke Jutaan Jaringan Rumah
Dampak WPSplinter tidak berhenti pada satu merek atau satu model; ia menempel pada seluruh ekosistem chipset Broadcom yang memakai SDK bermasalah. Laporan teknis menyebut dua kelompok chip terdampak: pertama, chip dengan sistem operasi eCos yang lazim di modem kabel, yaitu BCM3380, BCM3383, BCM33834; kedua, chip berbasis Linux, yaitu BCM3390, BCM63xx, BCM65xx, BCM68xx. Model yang sudah terkonfirmasi terdampak antara lain Cisco RV110W, RV130W, RV215W, beberapa TP‑Link (Archer C3150 dan C5400, seri VR), Netgear D6200 dan D7000, ASUS DSL‑AC68U, DSL‑AC88U, DSL‑AX82U, sekitar empat puluh model D‑Link DSL, serta perangkat dari Zyxel, Sagemcom, Nokia, dan ZTE. Dalam demonstrasi nyata, Kaiser berhasil membaca kata sandi WiFi dari router Orange Belgium dan mendapatkan reverse shell pada Proximus BBOX3V+ hanya dengan frame WiFi. Eksploitasi aktif belum terkonfirmasi di luar laboratorium, tetapi menunggu bukti serangan sebelum bertindak adalah sikap yang berbahaya.
Status Perbaikan: Patch Setengah Jadi, Tanpa CVE, dan Ancaman ‘Forever Day’
Bagian paling mengkhawatirkan dari kerentanan Broadcom WiFi ini adalah cara ia ditangani. Kode WPS bermasalah telah terlacak ada setidaknya sejak 2010, dan pada 2018 muncul perbaikan senyap yang ternyata tidak tuntas. Broadcom kemudian mengganti WPS Monitor dengan hostapd dan menyarankan pabrikan bermigrasi, tetapi itu tidak otomatis memperbaiki jutaan perangkat yang sudah terlanjur beredar. Lebih buruk lagi, Broadcom menolak mendaftarkan CVE untuk WPSplinter dan menolak membagikan pemberitahuan ke para pabrikan, sehingga pemindai keamanan dan prosedur pembaruan otomatis tidak punya “label resmi” untuk mendeteksi masalah ini. CERT/CC bahkan membuka dan menutup kasus di hari yang sama karena Broadcom sebagai otoritas penomoran CVE tidak berniat menerbitkannya. Untuk chip eCos, Kaiser menyebut celah ini sebagai "forever day", karena tidak ada jalur migrasi ke hostapd sehingga perbaikan mungkin tidak akan pernah datang. Ini bukan sekadar bug teknis, tetapi kegagalan tata kelola keamanan yang meninggalkan pengguna tanpa informasi.
Langkah Praktis Mengamankan Jaringan Rumah dari WPSplinter
Kabar baiknya, Anda tidak harus menunggu pabrikan untuk mulai mengamankan jaringan rumah. Ada tiga langkah prioritas yang sebaiknya dilakukan sekarang juga. Pertama, nonaktifkan WPS di halaman pengaturan router bila opsi tersedia; langkah ini mengurangi jalur serangan WPSplinter, meski bukan pengganti perbaikan firmware. Kedua, periksa dan perbarui firmware router ke versi terbaru; pembaruan firmware adalah satu‑satunya perbaikan yang diakui baik oleh peneliti maupun Broadcom. Jika router berasal dari penyedia layanan, hubungi mereka dan tanyakan status model yang Anda pakai serta ketersediaan pembaruan atau mitigasi. Bila ragu pada firmware gateway milik operator, matikan WiFi‑nya dan sambungkan router milik sendiri yang sudah diperbarui di belakangnya, sehingga saluran radio untuk serangan tertutup. Terakhir, gunakan password WiFi yang kuat dan ganti bila ada indikasi akses tanpa izin, sambil menyadari bahwa kata sandi kuat hanya efektif jika celah di perangkat keras dan firmware juga ditangani.