
Celah lama yang bisa membuka router
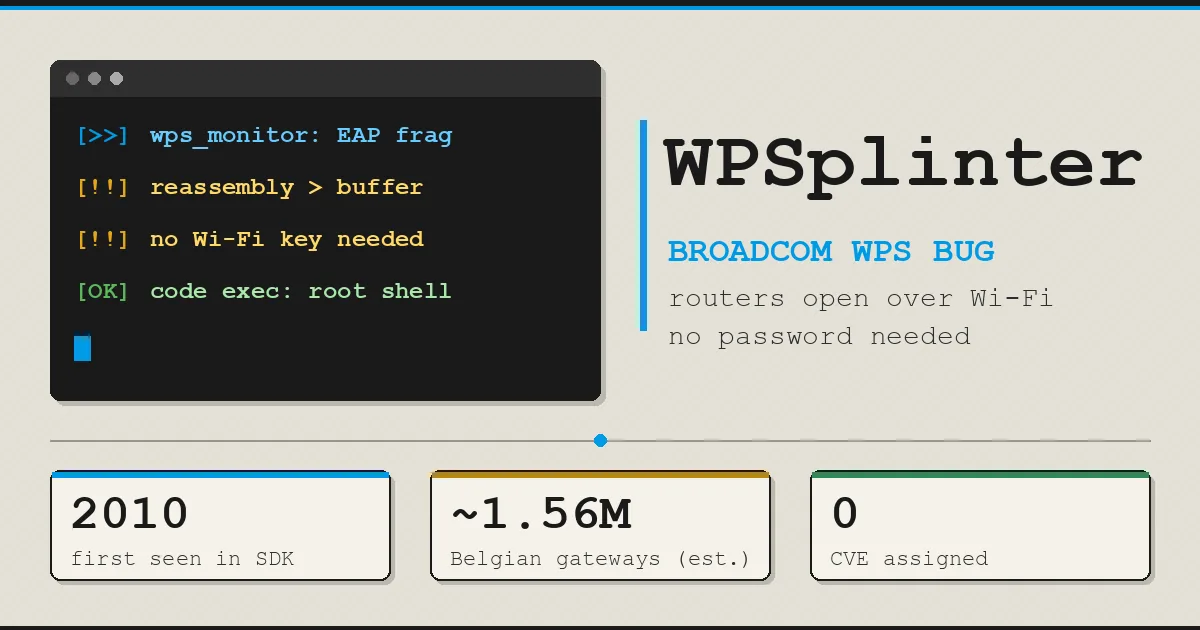
WPSplinter adalah celah pengelolaan memori pada WPS Monitor Broadcom, komponen yang merangkai ulang pesan WPS terfragmentasi dan dapat membocorkan isi memori atau menjalankan kode penyerang di router yang rentan. Celah ini bukan masalah kata sandi yang lemah: kode rentan telah berada dalam perangkat lunak Wi-Fi Broadcom setidaknya sejak 2010, sehingga usianya sekitar 16 tahun. Penyerang yang berada dalam jangkauan sinyal dapat mengirim fragmen pesan EAP-WPS khusus sebelum autentikasi, tanpa mengetahui kata sandi jaringan, memasukkan PIN, menekan tombol WPS, atau menyelesaikan pemasangan. Karena itu, mengganti kata sandi Wi-Fi saja tidak menutup jalur serangan. Temuan ini memperlihatkan bahwa keamanan Wi-Fi bergantung pula pada firmware dan komponen yang memproses koneksi, bukan sekadar rahasia yang dipakai untuk masuk ke jaringan.
Masalah muncul ketika perangkat lunak menyusun kembali fragmen pesan tanpa memastikan hasilnya muat di buffer. Akibatnya, data dapat melampaui ruang memori yang disediakan. Peneliti Quentin Kaiser mendemonstrasikan pengambilan kunci Wi-Fi dari memori gateway Askey TCG3000 dan akses baris perintah jarak jauh pada Proximus BBOX3V+. Dampak yang mungkin terjadi serius: pencurian kredensial jaringan hingga pengambilalihan perangkat. Namun, penggunaan celah ini dalam serangan nyata belum terkonfirmasi. Perbedaan itu penting: temuan dan demonstrasi menunjukkan risiko teknis, tetapi tidak membuktikan bahwa router rumah tertentu sudah diserang.
Tidak semua router Broadcom otomatis rentan
Perkiraan peneliti mencakup puluhan vendor, ratusan produk, dan jutaan titik akses berbasis Broadcom. Daftar model yang dihimpun memuat perangkat dari sekitar 28 merek, termasuk ASUS, D-Link, Huawei, Netgear, TP-Link, dan ZTE. Kerentanan dikaitkan dengan sejumlah keluarga chip: BCM3380, BCM3383, BCM33834, BCM3390, BCM63xx, BCM65xx, dan BCM68xx. Daftar merek itu bukan bukti bahwa setiap perangkatnya terdampak. Chipset yang cocok pun belum memastikan firmware pada router tertentu rentan; versi dan implementasi perangkat lunak ikut menentukan.
Jangan menebak dari nama merek atau usia router. Baca merek dan nomor model persis pada label perangkat, lalu cocokkan dengan daftar perangkat yang dipublikasikan peneliti. Jika model tidak ditemukan, mintalah konfirmasi dari penyedia layanan internet atau produsen sebelum menganggap perangkat aman. Router terdampak dapat berupa gateway yang disediakan operator, bukan hanya perangkat yang dibeli sendiri. Pemeriksaan model adalah langkah awal yang lebih berguna daripada mengubah kata sandi berulang kali atau menonaktifkan WPS tanpa memastikan apa yang dilakukan firmware.
Mitigasi: prioritaskan firmware, jangan mengandalkan WPS
Pembaruan firmware dari penyedia layanan atau produsen merupakan perbaikan utama yang perlu dicari. Hubungi dukungan teknis dan tanyakan secara spesifik apakah model serta versi firmware Anda sudah mendapat perbaikan WPSplinter; aktifkan pembaruan otomatis jika tersedia, lalu periksa kembali statusnya. Menonaktifkan WPS tetap masuk akal sebagai pengurangan paparan terhadap fitur yang tidak digunakan, tetapi bukan jaminan: pengaturan antarmuka router mungkin tidak menghapus atau mematikan parser rentan sepenuhnya. Tambalan pada kode lama yang pernah dirilis pada 2018 juga disebut tidak lengkap dan disebarkan tanpa banyak pemberitahuan. Broadcom kemudian menunjuk kit perangkat lunak lebih baru yang menghapus komponen rentan, tetapi manfaatnya bergantung pada produsen yang memigrasikan firmware perangkat.
- Catat merek, model, dan versi firmware router, lalu cocokkan model dengan daftar perangkat yang diketahui.
- Hubungi operator atau produsen untuk menanyakan ketersediaan dan pemasangan pembaruan khusus perangkat Anda.
- Matikan WPS jika tidak diperlukan, tetapi jangan menganggap langkah ini sebagai pengganti pembaruan firmware.
- Jika gateway operator diragukan dan pembaruan belum tersedia, pertimbangkan mematikan Wi-Fi pada gateway lalu gunakan router sendiri yang sudah diperbarui; ini menghilangkan jalur serangan radio pada gateway selama Wi-Fi-nya tidak aktif.
- Untuk perangkat lama yang tidak lagi menerima perbaikan, terutama perangkat berbasis eCos, pertimbangkan penggantian perangkat.
Status perbaikan tidak seragam. Broadcom menyatakan tambalan tersedia pada Juli 2026, tetapi pemilik router tetap bergantung pada produsen atau operator untuk memasukkannya ke firmware dan mengirimkannya. Dalam contoh yang dilaporkan, Proximus menonaktifkan WPS pada perangkat BBox sebelum pembaruan dan menjanjikan tambalan penuh beberapa pekan kemudian; operator lain masih menelaah langkah penanganan. Artinya, klaim bahwa sebuah tambalan ada belum cukup: pastikan pembaruan benar-benar tersedia untuk model Anda.
Kesimpulan: verifikasi perangkat, lalu tindak lanjuti
WPSplinter mengingatkan bahwa router yang tampak normal bisa membawa cacat perangkat lunak berusia lama, dan kata sandi kuat tidak dapat menambal cacat tersebut. Meski serangan dunia nyata belum terkonfirmasi, kemampuan membocorkan memori dan menjalankan kode membuat risiko ini terlalu serius untuk diabaikan. Periksa model secara tepat, minta pembaruan firmware dari operator atau produsen, dan jangan menganggap mematikan WPS sudah cukup. Bila dukungan keamanan telah berakhir, mengganti perangkat atau memisahkan gateway yang belum ditambal dari Wi-Fi aktif adalah pilihan yang lebih masuk akal. Perlindungan terbaik bukan kepanikan, melainkan memastikan firmware router benar-benar ditangani.