
Apa Itu WPSplinter dan Mengapa Sangat Berbahaya?
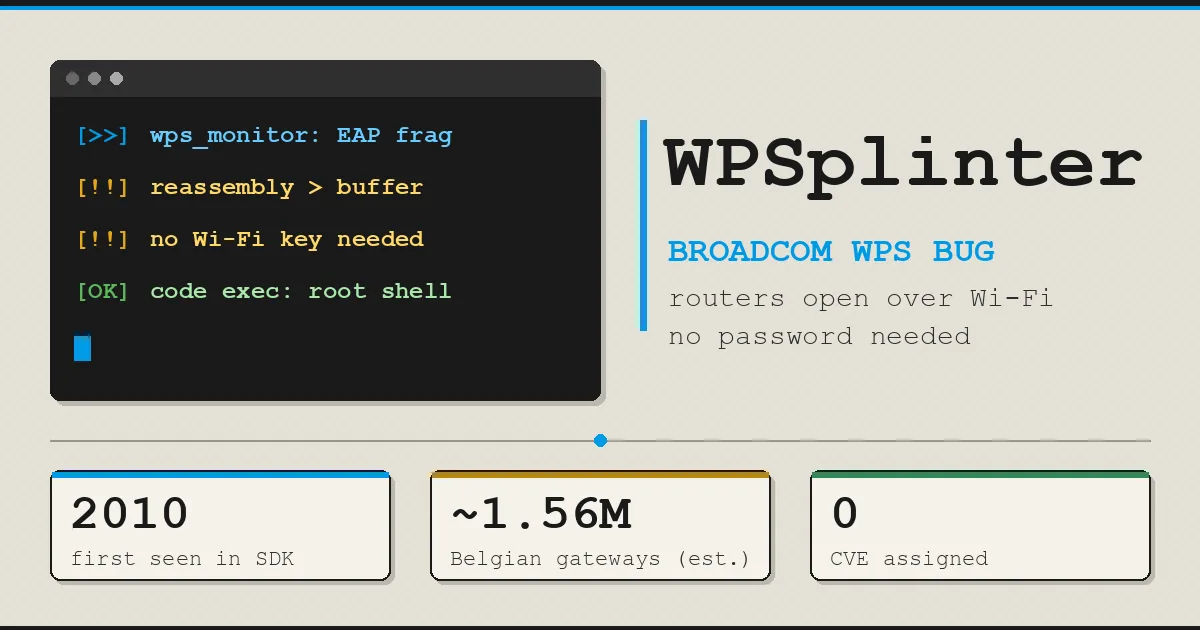
WPSplinter adalah celah keamanan router pada perangkat lunak Wi-Fi Broadcom yang tertanam di ratusan juta router berbasis chipset Broadcom, yang memungkinkan penyerang dalam jangkauan sinyal WiFi mengambil alih kendali perangkat dan membocorkan password jaringan tanpa perlu mengetahui kata sandi maupun melakukan interaksi dengan pengguna terlebih dahulu.
Intinya: keamanan jaringan WiFi Anda bisa runtuh bukan karena password lemah, tetapi karena cacat desain berusia 16 tahun di dalam chipset. Kerentanan bernama WPSplinter ini sudah ada sejak setidaknya 2010 dan bersarang pada implementasi fitur Wi‑Fi Protected Setup (WPS) milik Broadcom. Peneliti keamanan menunjukkan bahwa celah ini memungkinkan pembacaan memori router dan eksekusi kode jarak jauh hanya lewat udara, tanpa login, tanpa PIN WPS, tanpa klik apa pun dari pengguna. Jika kita menganggap router sebagai “gerbang rumah digital”, WPSplinter pada dasarnya adalah kunci cadangan yang terlupakan namun masih tergantung di luar pintu.
Bagaimana WPSplinter Membocorkan Password dan Menguasai Router
WPSplinter vulnerability berakar pada cara router Broadcom memproses pesan WPS dari perangkat yang belum terhubung ke jaringan. Untuk memudahkan koneksi tanpa mengetik password, router menerima dan menyusun kembali pesan konfigurasi yang dikirim dalam beberapa bagian. Di sinilah masalah muncul: pesan yang direkayasa khusus dapat membuat router membocorkan isi memori internal dan bahkan menjalankan kode milik penyerang. Dalam demonstrasi teknis, peneliti berhasil menyedot kunci WiFi dari memori NVRAM router Askey TCG3000 dan mengambil kata sandi WiFi dari penyimpanan internal router lain, lalu membuka remote shell penuh secara nirkabel.
Konsekuensinya jauh melampaui sekadar password router bocor. Setelah router dikuasai, penyerang dapat mengarahkan lalu lintas ke situs palsu, memata‑matai pola koneksi, atau menyiapkan serangan lanjutan ke perangkat lain di jaringan. Yang menakutkan, semua ini bisa dilakukan selama pelaku berada dalam jangkauan sinyal radio WiFi; mereka tidak perlu terlebih dahulu terhubung ke jaringan Anda. Ini bukan kelemahan protokol WPS secara umum, melainkan cacat spesifik pada kode Broadcom, sehingga tidak semua router WPS terdampak, tetapi yang terdampak berada dalam bahaya serius.
Siapa yang Terdampak dan Kegagalan Rantai Pembaruan
Celah keamanan fatal ini mengintai ratusan juta router berbasis chipset Broadcom di seluruh dunia, mencakup merek besar seperti Cisco, TP‑Link, Netgear, Sagemcom, Nokia, ZTE, dan Zyxel yang dipakai banyak penyedia layanan internet. Di satu negara saja, peneliti memperkirakan setidaknya 1,5 juta router berpotensi terdampak berdasarkan data operator dan model perangkat. Artinya, peluang bahwa router di rumah Anda termasuk dalam populasi rentan cukup nyata, terutama jika itu adalah perangkat bawaan ISP yang sudah berumur beberapa tahun.
Yang paling mengkhawatirkan adalah bagaimana celah ini bisa bertahan begitu lama. Broadcom mengaku sudah mengetahui masalah ini sejak 2018 dan mengganti kode di lini produk baru, namun perbaikan itu tidak pernah sampai ke jutaan router yang sudah terpasang di rumah konsumen. Bahkan, perbaikan awal pun belum menutup seluruh kelemahan dan perusahaan kemudian merekomendasikan migrasi ke implementasi sumber terbuka hostapd. Kegagalan rantai pasokan pembaruan ini menunjukkan bahwa kita tidak bisa lagi bergantung penuh pada “security through obscurity” firmware tertutup; tanpa update firmware router yang teratur, rumah digital kita dibiarkan terbuka.
Cara Mengidentifikasi Router Rentan dan Mengamankan Jaringan Rumah
Langkah pertama adalah mengakui bahwa keamanan jaringan WiFi tidak berhenti pada mengganti password secara berkala. Anda perlu tahu apakah router Anda mungkin terdampak WPSplinter. Cek label di bagian bawah atau belakang perangkat untuk melihat merek, model, dan apakah chipset atau firmware‑nya menyebut Broadcom. Jika router adalah perangkat bawaan ISP dengan merek yang masuk daftar terdampak, anggap perangkat Anda berisiko tinggi. Kemudian, masuk ke halaman administrasi router dan periksa apakah fitur WPS masih aktif; jika ya, ini adalah titik lemah yang harus segera ditangani.
Dari sini, ada beberapa langkah mitigasi praktis. Pertama, nonaktifkan WPS melalui halaman pengaturan router jika opsi tersebut tersedia. Kedua, hubungi penyedia layanan internet untuk menanyakan apakah model router yang Anda gunakan terdampak dan apakah update firmware router atau mitigasi lain sudah tersedia. Jika ISP lambat merespons, pertimbangkan untuk mengubah router bawaan ke Mode Bridge, mematikan pemancar WiFi bawaan, lalu menggunakan router pribadi tambahan yang rutin mendapat update keamanan. Pendekatan ini memindahkan titik kepercayaan dari perangkat tertutup yang jarang diperbarui ke perangkat yang bisa Anda kendalikan sendiri.
Langkah Konkret: Dari Update Firmware hingga Kebiasaan Baru
Menghadapi WPSplinter, sikap pasif adalah risiko yang tidak pantas diambil. Prioritas utama adalah memastikan perangkat Anda menerima pembaruan keamanan terbaru. Jika router Anda mendukung pembaruan manual, cek menu pembaruan dan lakukan update firmware router secara berkala, bukan hanya ketika ada masalah. Jika semua kontrol dipegang ISP, dorong mereka: minta konfirmasi status kerentanan dan jadwal patch. Di sisi lain, biasakan menonaktifkan fitur yang tidak perlu, terutama WPS, yang kini terbukti bisa menjadi pintu belakang.
Namun, kita juga perlu melihat gambaran besar: WPSplinter menunjukkan bahwa ekosistem router rumahan rapuh. Rantai pembaruan yang gagal, kode lama yang dibiarkan hidup, dan ketergantungan penuh pada perangkat bawaan ISP adalah kombinasi berbahaya. Kesimpulannya, jika Anda peduli pada keamanan jaringan WiFi di rumah, perlakukan router seperti sistem operasi di laptop: harus dipilih dengan sadar, dikonfigurasi dengan hati‑hati, dan dirawat dengan pembaruan rutin. Password kuat tetap penting, tetapi tanpa perangkat yang aman, password terbaik sekalipun tidak akan menyelamatkan Anda dari celah seperti WPSplinter.