
Mengapa Celah Keamanan Kamera Tapo C200 Bukan Masalah Sepele
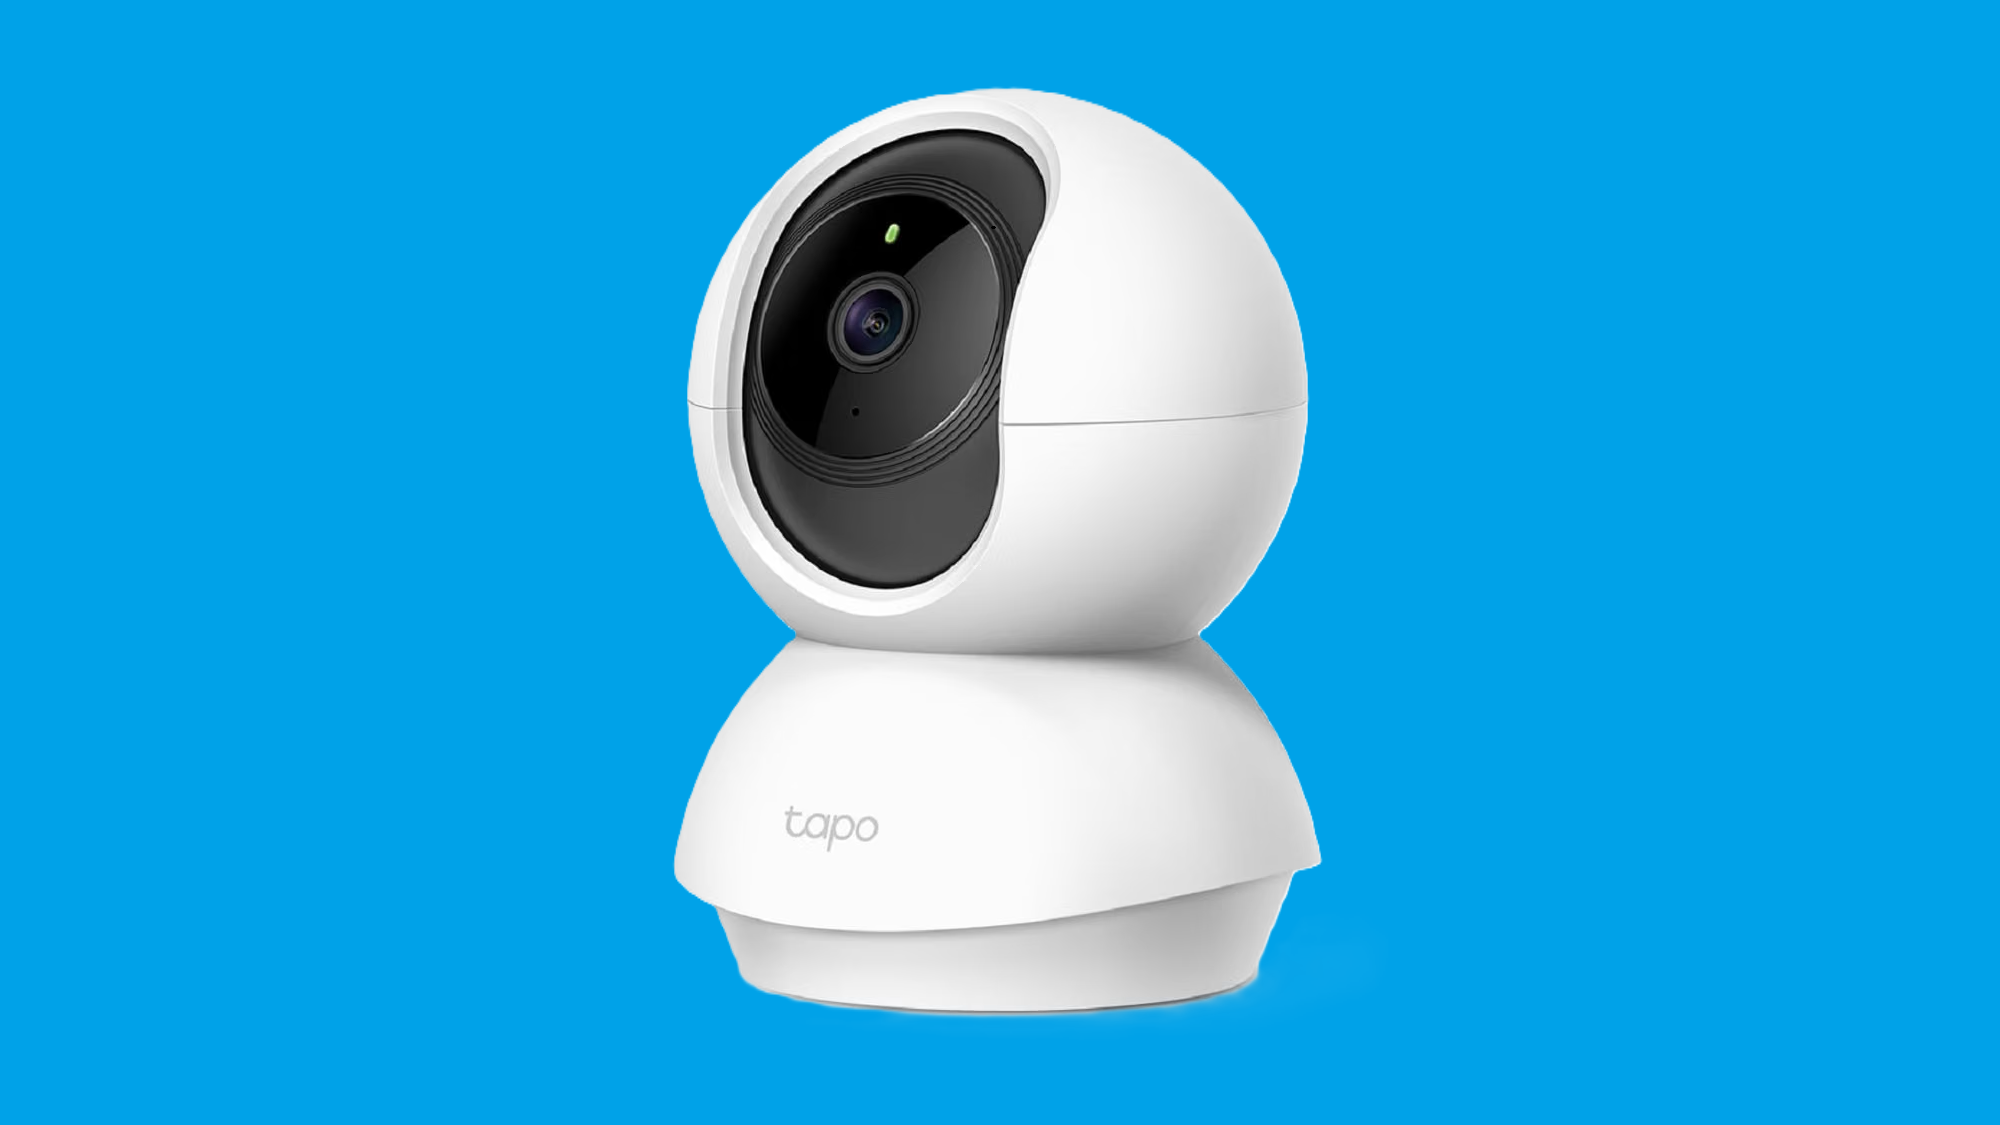
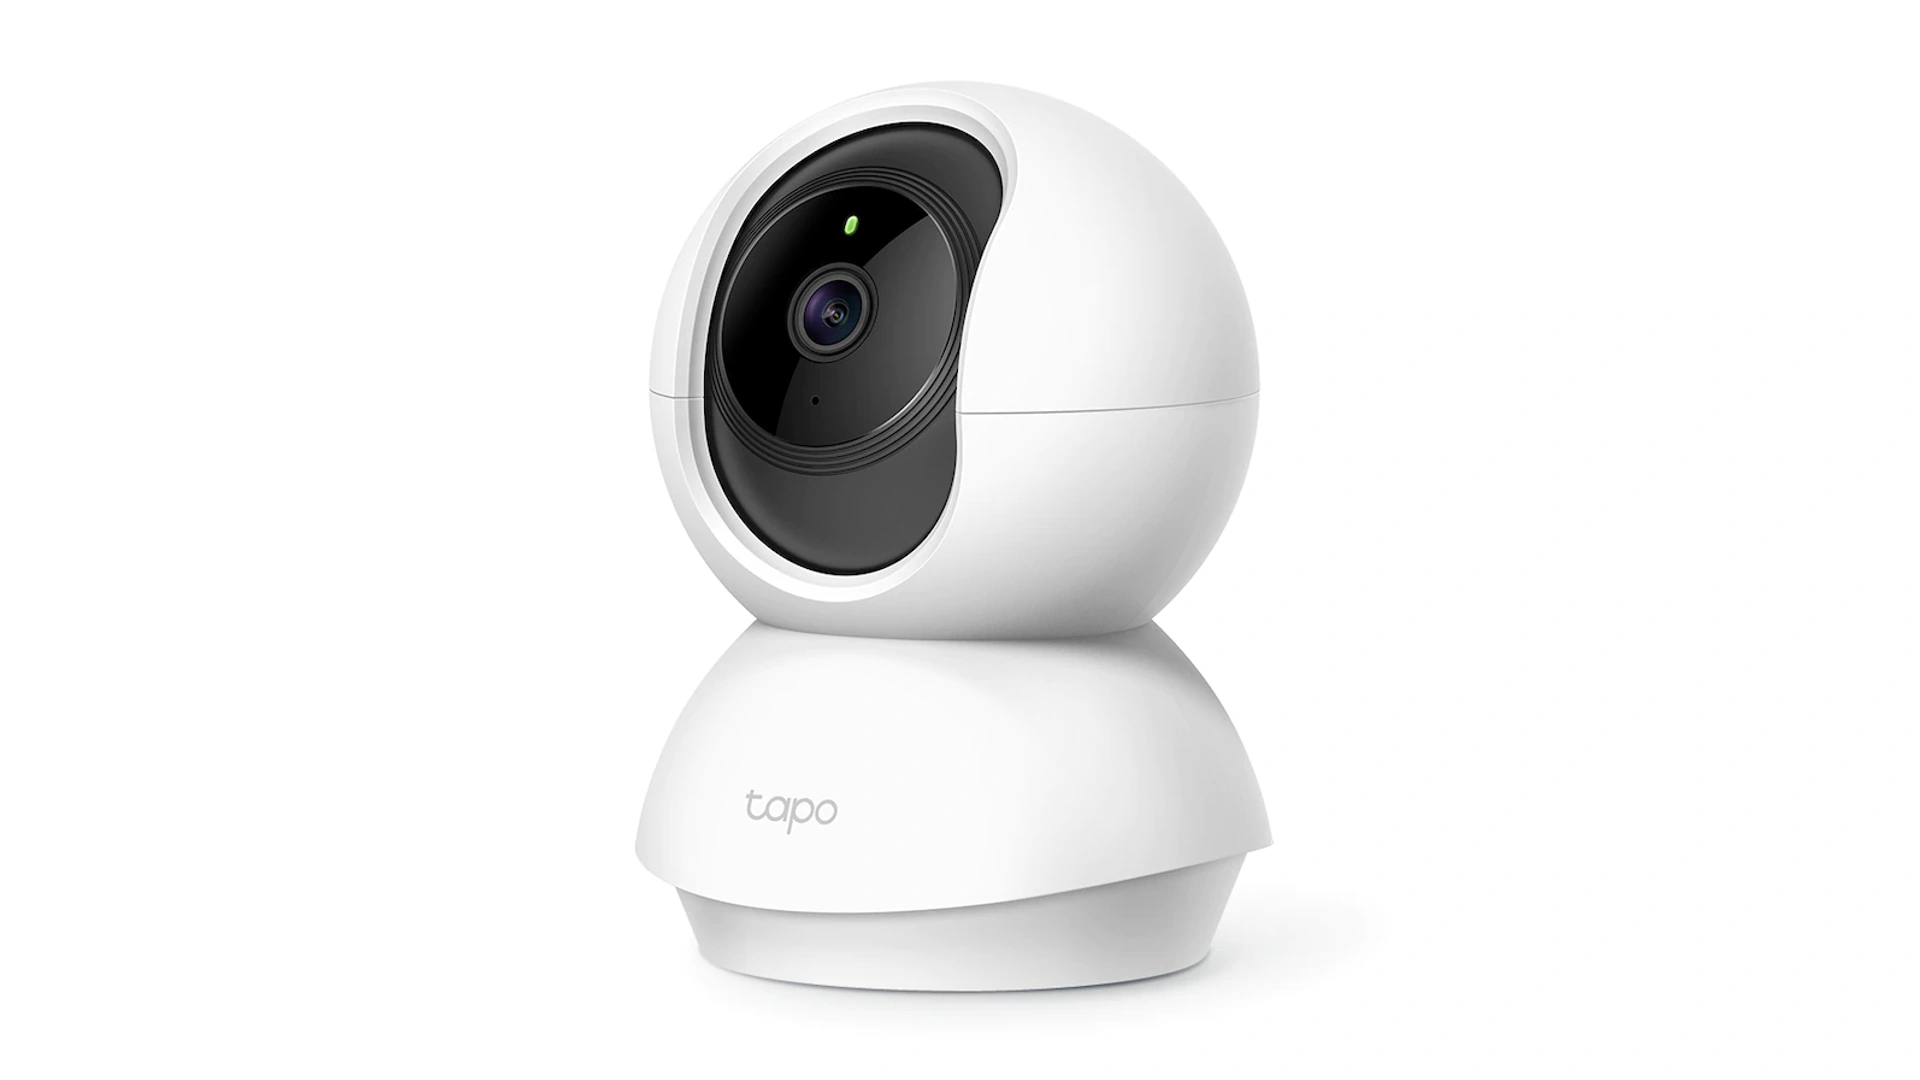
Celah keamanan kamera TP-Link Tapo C200 adalah tiga kerentanan pada sistem autentikasi dan pengelolaan jaringan yang memungkinkan penyerang di jaringan yang sama mendapatkan hak admin tanpa kata sandi, mematikan kamera dari jarak jauh, dan mengacaukan sumber daya perangkat hingga rekaman hilang secara berkala, sehingga CCTV rumah berubah dari alat perlindungan menjadi pintu masuk bagi serangan ke seluruh jaringan pemiliknya.
Intinya: kalau Anda memakai TP-Link Tapo C200 sebagai CCTV rumah, baby monitor, atau kamera kantor kecil, Anda sedang duduk di atas bom waktu keamanan. Kamera yang dibeli untuk menambah rasa aman bisa berbalik arah, memberi ruang bagi orang asing untuk mengintai rumah, mendengar percakapan, dan mengontrol perangkat dari dalam jaringan Anda sendiri. Tiga celah keamanan kamera ini sudah diklasifikasikan berisiko tinggi, dan fakta bahwa mereka menyasar autentikasi dan stabilitas layanan menjadikannya kombinasi yang berbahaya. Mengabaikan update firmware CCTV sekarang sama saja dengan membiarkan pintu belakang rumah terbuka setiap hari.
Membedah Tiga Celah: Dari Bypass Admin hingga Kamera Offline
Celah pertama, CVE-2026-15315, adalah yang paling menakutkan: penyerang di jaringan yang sama bisa melewati login dan mendapat hak admin tanpa tahu kata sandi pemilik. Kerusakan bukan terjadi karena brute force, melainkan cacat logika pada mekanisme challenge-response yang mengizinkan serangan replay. Nilai autentikasi yang dihasilkan kamera bisa dikirim balik, dan perangkat menerimanya sebagai valid. Hasilnya, siapa pun yang berhasil memanfaatkan celah ini dapat menonton video langsung, membuka rekaman, mengubah pengaturan, bahkan mengakses fitur night vision dan audio dua arah jika kamera dipakai sebagai baby monitor.
Dua celah berikutnya berjenis denial of service. CVE-2026-15316 menyerang data konfigurasi awal; dengan traffic berlebihan, layanan manajemen crash dan kamera menjadi offline, meninggalkan pemilik sah tanpa akses sampai sistem pulih sendiri. CVE-2026-12760 menyasar Tapo C200 hardware V3, memanfaatkan penanganan paket IPv4 terfragmentasi yang keliru untuk mengacaukan sumber daya dan menyebabkan hilangnya video serta rekaman secara berkala. Ketiga celah keamanan kamera ini memang ditemukan di laboratorium, bukan dari serangan nyata, tetapi menganggapnya “teori” dan mengabaikan perbaikan adalah bentuk kelalaian yang tidak bisa dibenarkan.
| CVE | Jenis | Perlu Password? |
|---|---|---|
| CVE-2026-15315 | Bypass autentikasi, akses admin (risiko tinggi) | Tidak |
| CVE-2026-15316 | Denial of service, layanan crash (risiko tinggi) | Ya |
| CVE-2026-12760 | Denial of service, paket IPv4 terfragmentasi (skor 7,1 tinggi) | Tidak |
Update Firmware CCTV: Batas antara Kamera Aman dan Pintu Masuk Peretas
Hal yang paling mengkhawatirkan bukan sekadar tiga CVE ini, melainkan fakta bahwa ada celah lain yang masih dirahasiakan dan berpotensi memberi kendali penuh atas kamera lalu memakainya sebagai pijakan menyerang perangkat lain di jaringan. Di sinilah TP-Link Tapo C200 berubah dari lensa di ruang tamu menjadi jembatan menuju komputer, NAS berisi backup, dan router Anda. Mengingat C200 adalah salah satu kamera pengawas rumah paling laku dan juga dipakai di banyak kantor kecil sebagai CCTV murah, skala risiko meluas dari rumah ke bisnis. Celah keamanan kamera yang menyasar perangkat populer selalu menunggu korban yang malas memperbarui.
Kabar baiknya, produsen sudah bergerak. Firmware V5_1.4.6 dan advisory keamanan dirilis pada 18 Agustus 2026 untuk menutup dua celah yang diungkap OPSWAT, sementara CVE-2026-12760 pada hardware V3 diperbaiki melalui firmware 1.4.4 Build 250922. Siapa pun yang masih memakai firmware lebih lama dari versi tersebut berarti tetap rentan terhadap dua kerentanan publik ini. Kesimpulan praktisnya sangat keras dan jelas: siapa pun yang punya C200 aktif di rumah sebaiknya segera update. Mengeluh bahwa update firmware CCTV “merepotkan” sama sekali tidak sebanding dengan risiko orang asing bisa mengakses video anak Anda tidur atau mematikan kamera sebelum melakukan tindakan kriminal.
Langkah Konkret Mengamankan Keamanan Kamera WiFi di Rumah dan Kantor
Keamanan kamera WiFi bukanlah soal merek, fitur AI, atau resolusi, melainkan disiplin konfigurasi dan update rutin. Penelitian yang sama menunjukkan pola yang berulang: perangkat murah yang terlupakan di sudut ruangan sering menjadi mata rantai paling lemah di jaringan rumah maupun perusahaan. Kalau Anda membiarkan TP-Link Tapo C200 tersambung tanpa pengawasan, Anda menyumbangkan titik lemah itu. Perangkat ini dipakai mengawasi rumah, hewan peliharaan, dan anak-anak, tetapi celah yang ditemukan malah berpotensi menyerang pemiliknya sendiri. Keamanan bukan datang dari kotak baru, melainkan dari kebiasaan menjaga perangkat yang sudah terpasang.
Ada tiga langkah sederhana namun tegas yang seharusnya dilakukan hari ini. Pertama, buka aplikasi Tapo, masuk ke pengaturan kamera, dan pasang firmware terbaru; aktifkan juga update otomatis agar patch berikutnya tiba tanpa menunggu niat baik Anda. Kedua, jangan pernah mengekspos kamera langsung ke internet: hentikan port forwarding ke C200, tidak perlu akses publik, pantau hanya lewat aplikasi yang lewat server produsen, bukan dengan membuka port di router. Ketiga, rapikan jaringan rumah: gunakan password Wi-Fi yang kuat, dan bila router mendukung, buat jaringan tamu atau VLAN terpisah untuk mengisolasi kamera dan perangkat smart dari komputer dan backup. Untuk kantor, isolasi jaringan kamera dan batasi akses hanya pada perangkat serta pengguna berwenang adalah standar minimum yang tidak bisa ditawar.
Kesimpulan: Rasa Aman Datang dari Kebiasaan, Bukan dari Label Produk
Tiga celah keamanan kamera pada TP-Link Tapo C200 membuktikan satu hal: perangkat pengawas bisa berubah menjadi alat pengintai bagi penyerang jika pemilik lengah. Kombinasi bypass autentikasi admin tanpa kata sandi, kemampuan mematikan layanan secara paksa, dan potensi menjadikan kamera pijakan ke seluruh jaringan adalah alarm keras bahwa keamanan rumah dan kantor tidak boleh diserahkan pada asumsi. Intinya dalam satu kalimat: TP-Link Tapo C200 punya dua celah publik yang memungkinkan orang masuk sebagai admin tanpa password dan mematikan kamera, plus satu celah ketiga yang masih dirahasiakan dan berpotensi mengubahnya menjadi pintu masuk ke seluruh jaringan.
Firmware V5_1.4.6 yang dirilis 18 Agustus 2026 memperbaiki semua celah ini, sehingga membuka aplikasi Tapo dan mengupdate sekarang, tanpa mengekspos kamera ke internet, adalah garis minimum yang wajib dilakukan. Keamanan rumah ditentukan oleh hal-hal yang tampak membosankan—update tepat waktu dan jaringan yang dijaga rapi—bukan oleh merek yang tertera di kotak kamera. Jika Anda serius ingin melindungi keluarga, tempat kerja, dan data, perlakukan CCTV WiFi sebagai bagian dari sistem keamanan jaringan, bukan sekadar gadget yang dipasang lalu dilupakan.