
Inti Masalah: Dua Celah Zero-Day yang Mengubah Kamera Menjadi Mata-Mata
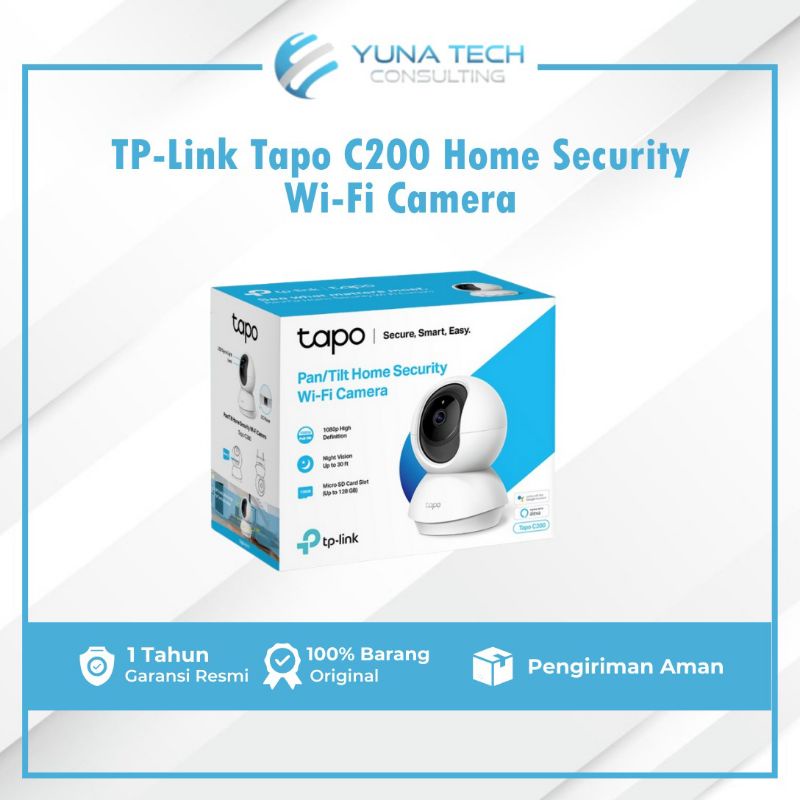
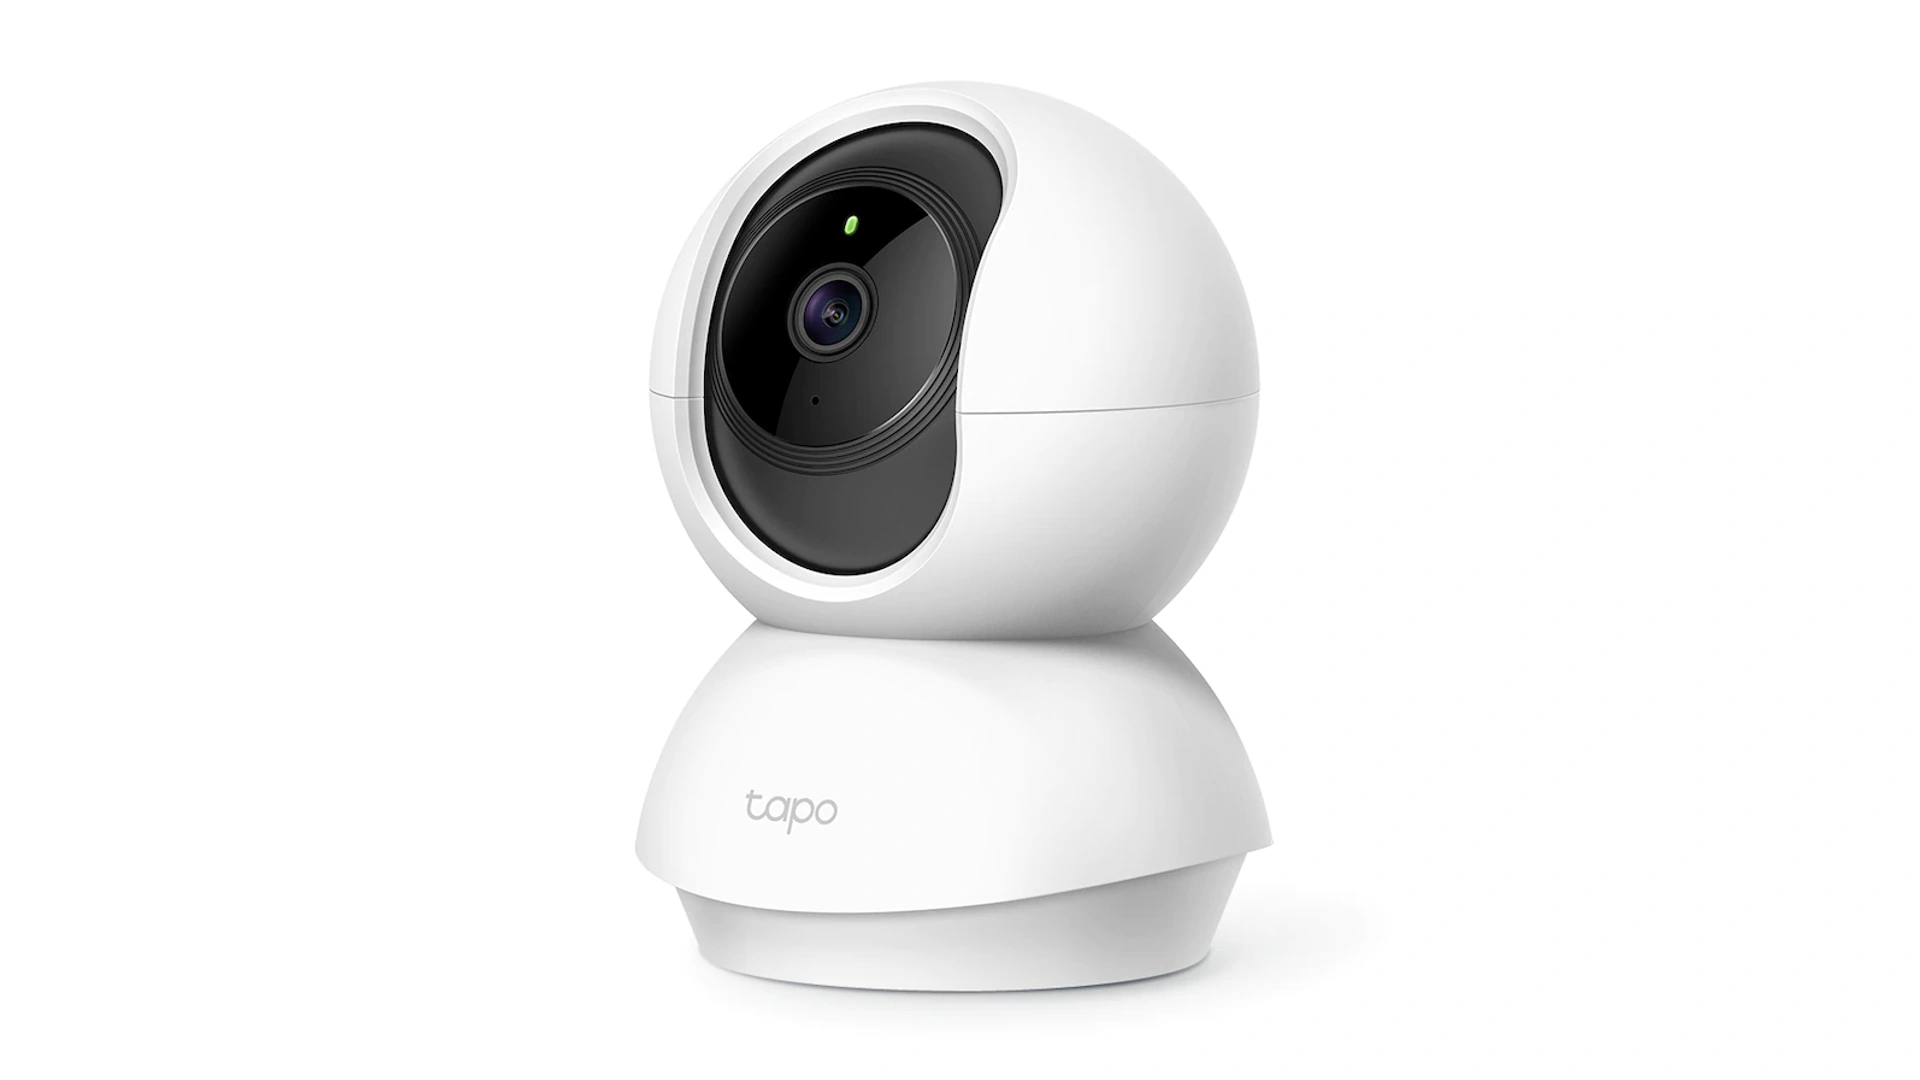
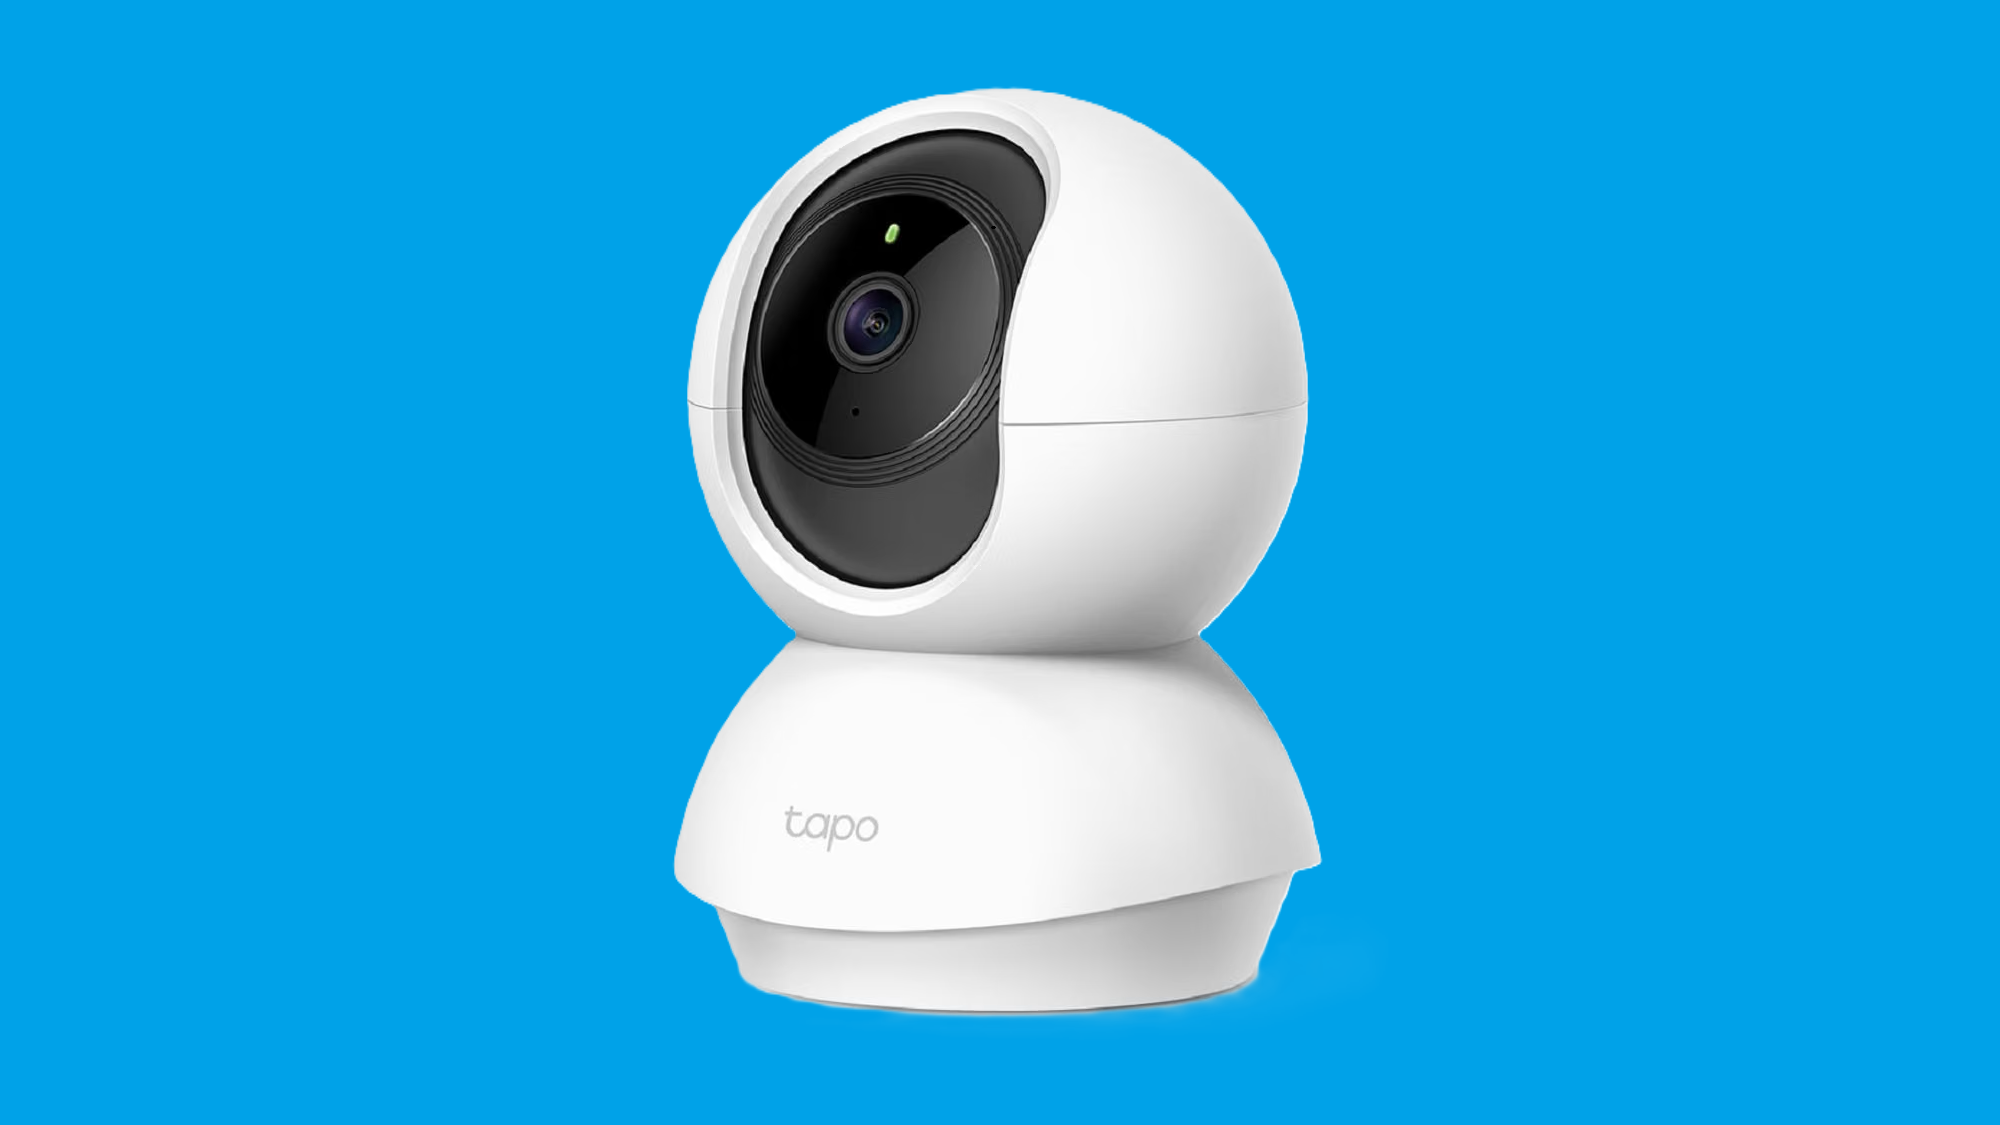
TP-Link Tapo C200 adalah kamera keamanan pintar rumahan yang terhubung ke jaringan dan digunakan untuk memantau rumah, bayi, serta ruang pribadi, sehingga setiap kelemahan pada perangkat ini langsung berdampak pada privasi dan keamanan pemiliknya karena kamera ini menyimpan dan menyiarkan video sensitif secara terus-menerus, baik secara lokal maupun melalui internet. Peneliti keamanan OPSWAT menemukan dua celah zero-day pada kamera TP-Link Tapo C200 yang dapat memungkinkan pelaku jahat mengintai pengguna. Kedua kerentanan tersebut tercatat sebagai CVE-2026-15315 dan CVE-2026-15316. Inilah jantung persoalan TP-Link Tapo C200 keamanan: sebuah kamera yang seharusnya melindungi rumah, justru bisa berubah menjadi alat pengawasan ilegal jika pemiliknya tidak segera bertindak.
Celah zero-day kamera ini bukan sekadar bug teknis; ini adalah ancaman langsung ke ruang paling pribadi di rumah. Menurut laporan, dua kerentanan zero-day pada kamera keamanan tersebut dapat memungkinkan pihak tidak bertanggung jawab mengintip pengguna melalui akses administratif tanpa mengetahui kata sandi admin. Artinya, pagar terluar pertahanan—password admin—bisa dilewati begitu saja oleh penyerang yang memiliki akses jaringan ke perangkat. Selama firmware lama masih terpasang, setiap Tapo C200 pada jaringan rumah adalah titik masuk potensial bagi pengintaian diam-diam. Jika Anda merasa “siapa juga yang mau mengintip saya?”, itu sikap berbahaya; ancaman keamanan kamera pintar jarang bersifat personal, tapi oportunistis: siapa pun yang rentan, bisa jadi target.
Bagaimana Penyerang Bisa Mengambil Alih Kamera Anda
Kedua celah CVE-2026-15315 dan CVE-2026-15316 memungkinkan penyerang dengan akses jaringan masuk ke kamera dan mendapatkan akses administratif yang valid tanpa perlu mengetahui atau memulihkan kata sandi admin. Begitu hak admin ini didapat, mereka dapat menjalankan fungsi manajemen istimewa, mengubah konfigurasi perangkat, hingga melakukan operasi yang seharusnya eksklusif bagi administrator resmi. Di sinilah letak bahayanya: model kepercayaan pada keamanan kamera pintar runtuh total ketika identitas admin bisa “dipalsukan” tanpa jejak jelas.
Dampak paling serius dari kondisi ini adalah potensi penyerang mengakses siaran video langsung dan rekaman yang tersimpan. Akses ini juga membuka jalan bagi penyerang untuk melihat live video streams serta rekaman yang tersimpan di perangkat. Dalam praktiknya, celah ini memungkinkan akses tidak sah ke feed kamera dan data pengguna tanpa otorisasi. Kamera seperti Tapo C200 kerap dipakai di tempat-tempat sensitif, termasuk sebagai baby monitor atau pemantau keamanan rumah. Jadi, kebocoran satu kamera saja bisa berarti orang asing dapat melihat bayi Anda tidur, mengetahui kapan rumah kosong, atau memetakan kebiasaan keluarga. Terus menunda update firmware Tapo dalam situasi seperti ini, sama saja dengan membiarkan tirai jendela rumah selalu terbuka.
Update Firmware V5-1.4.6 Build 260709: Satu-Satunya Jalan Keluar
Kabar baiknya, vendor tidak tinggal diam. Setelah diberi tahu mengenai celah tersebut, TP-Link segera menyelidiki temuan dan mengembangkan pembaruan firmware. Secara spesifik, versi yang perlu dipasang adalah V5-1.4.6 Build 260709 yang dirilis pada 17 Agustus. Menurut TP-Link, kerentanan tersebut telah diperbaiki (remediated) pada pembaruan paling anyar itu. Artinya, hanya dengan berpindah ke firmware ini, Anda dapat menutup dua pintu belakang yang selama ini terbuka lebar di perangkat Anda. "Pembaruan firmware V5-1.4.6 Build 260709 menjadi langkah mitigasi yang tersedia saat ini".
Bagi pemilik Tapo C200, langkah yang perlu dilakukan adalah memastikan perangkat diperbarui ke versi firmware terbaru, yaitu V5-1.4.6 Build 260709 yang dirilis pada 17 Agustus. Proses pembaruan dapat dilakukan melalui aplikasi Tapo. Praktis, tidak ada alasan teknis untuk menunda update firmware Tapo; seluruh proses bisa dilakukan dari ponsel yang sudah Anda gunakan sehari-hari. Pengguna yang belum memperbarui perangkatnya disarankan segera melakukannya melalui aplikasi Tapo agar risiko akses tidak sah terhadap siaran langsung maupun rekaman dapat ditekan. Terus bertahan di firmware lama hanya karena malas update adalah keputusan yang merugikan diri sendiri.
Mengapa Keamanan Kamera Pintar Tidak Boleh Dianggap Remeh
Kasus ini kembali mengingatkan bahwa keamanan kamera pintar bukan bonus, melainkan kebutuhan dasar. Kamera seperti Tapo C200 kerap dipakai di tempat-tempat sensitif dan penting, termasuk sebagai baby monitor atau pemantau keamanan rumah. Kondisi ini membuat celah zero-day pada kamera keamanan berpotensi berdampak langsung pada privasi pengguna di ruang-ruang pribadi. Ketika perangkat yang seharusnya menjaga keamanan malah menjadi sumber kebocoran, kerusakan bukan hanya teknis, tapi juga psikologis—rasa aman di rumah sendiri ikut terkikis. Setiap pemilik kamera yang mengabaikan update berarti menanggung risiko bukan hanya bagi dirinya, tapi juga keluarga yang direkam oleh perangkat tersebut.
Temuan ini juga menambah daftar panjang persoalan keamanan siber pada perangkat yang terhubung ke jaringan, dari kamera, aplikasi komunikasi hingga browser. Polanya berulang: celah ditemukan, vendor merilis patch, namun banyak pengguna terlambat atau enggan memperbarui. Di tengah tren perangkat rumah pintar, sikap masa bodoh terhadap patch keamanan adalah kebiasaan berbahaya. Jika Anda mengandalkan Tapo C200 untuk memantau rumah atau keluarga, pembaruan firmware bukan opsi, tapi kewajiban. Menjaga keamanan kamera pintar berarti membangun kebiasaan disiplin: selalu aktifkan notifikasi update, rutin mengecek versi firmware, dan memperlakukan setiap peringatan keamanan sebagai prioritas, bukan gangguan.
Kesimpulan: Update Sekarang, Jangan Menunggu Jadi Korban
Pesannya sederhana: selama Anda belum menginstal firmware V5-1.4.6 Build 260709, TP-Link Tapo C200 keamanan Anda masih bocor. Dua celah zero-day CVE-2026-15315 dan CVE-2026-15316 dapat dimanfaatkan untuk mengintip pengguna, dan celah ini memungkinkan akses tidak sah ke feed kamera dan data pengguna tanpa otorisasi. Dengan adanya pembaruan firmware V5-1.4.6 Build 260709, pemilik Tapo C200 disarankan tidak menunda pembaruan. Pembaruan ini menjadi langkah resmi untuk menutup celah yang dilaporkan OPSWAT sekaligus melindungi privasi pengguna yang mengandalkan kamera tersebut untuk memantau rumah atau keluarga.
Keamanan rumah tidak berhenti pada pemasangan kamera; ia bergantung pada kemauan Anda menjaga perangkat tetap terkini. Mengabaikan update firmware Tapo sama saja dengan membiarkan pintu belakang rumah tidak terkunci. Jika Anda serius dengan keamanan kamera pintar dan privasi keluarga, buka aplikasi Tapo sekarang, periksa versi firmware, dan pastikan V5-1.4.6 Build 260709 sudah terpasang. Dalam isu keamanan, menunda adalah bentuk lain dari membiarkan diri sendiri menjadi target.