
Celah Login TP-Link Tapo: Alarm Serius bagi Keamanan Kamera Pintar
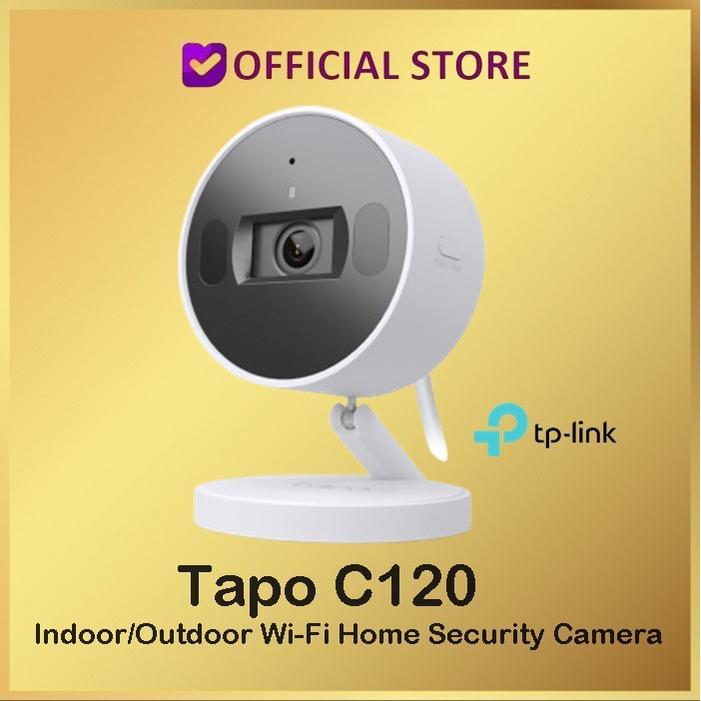
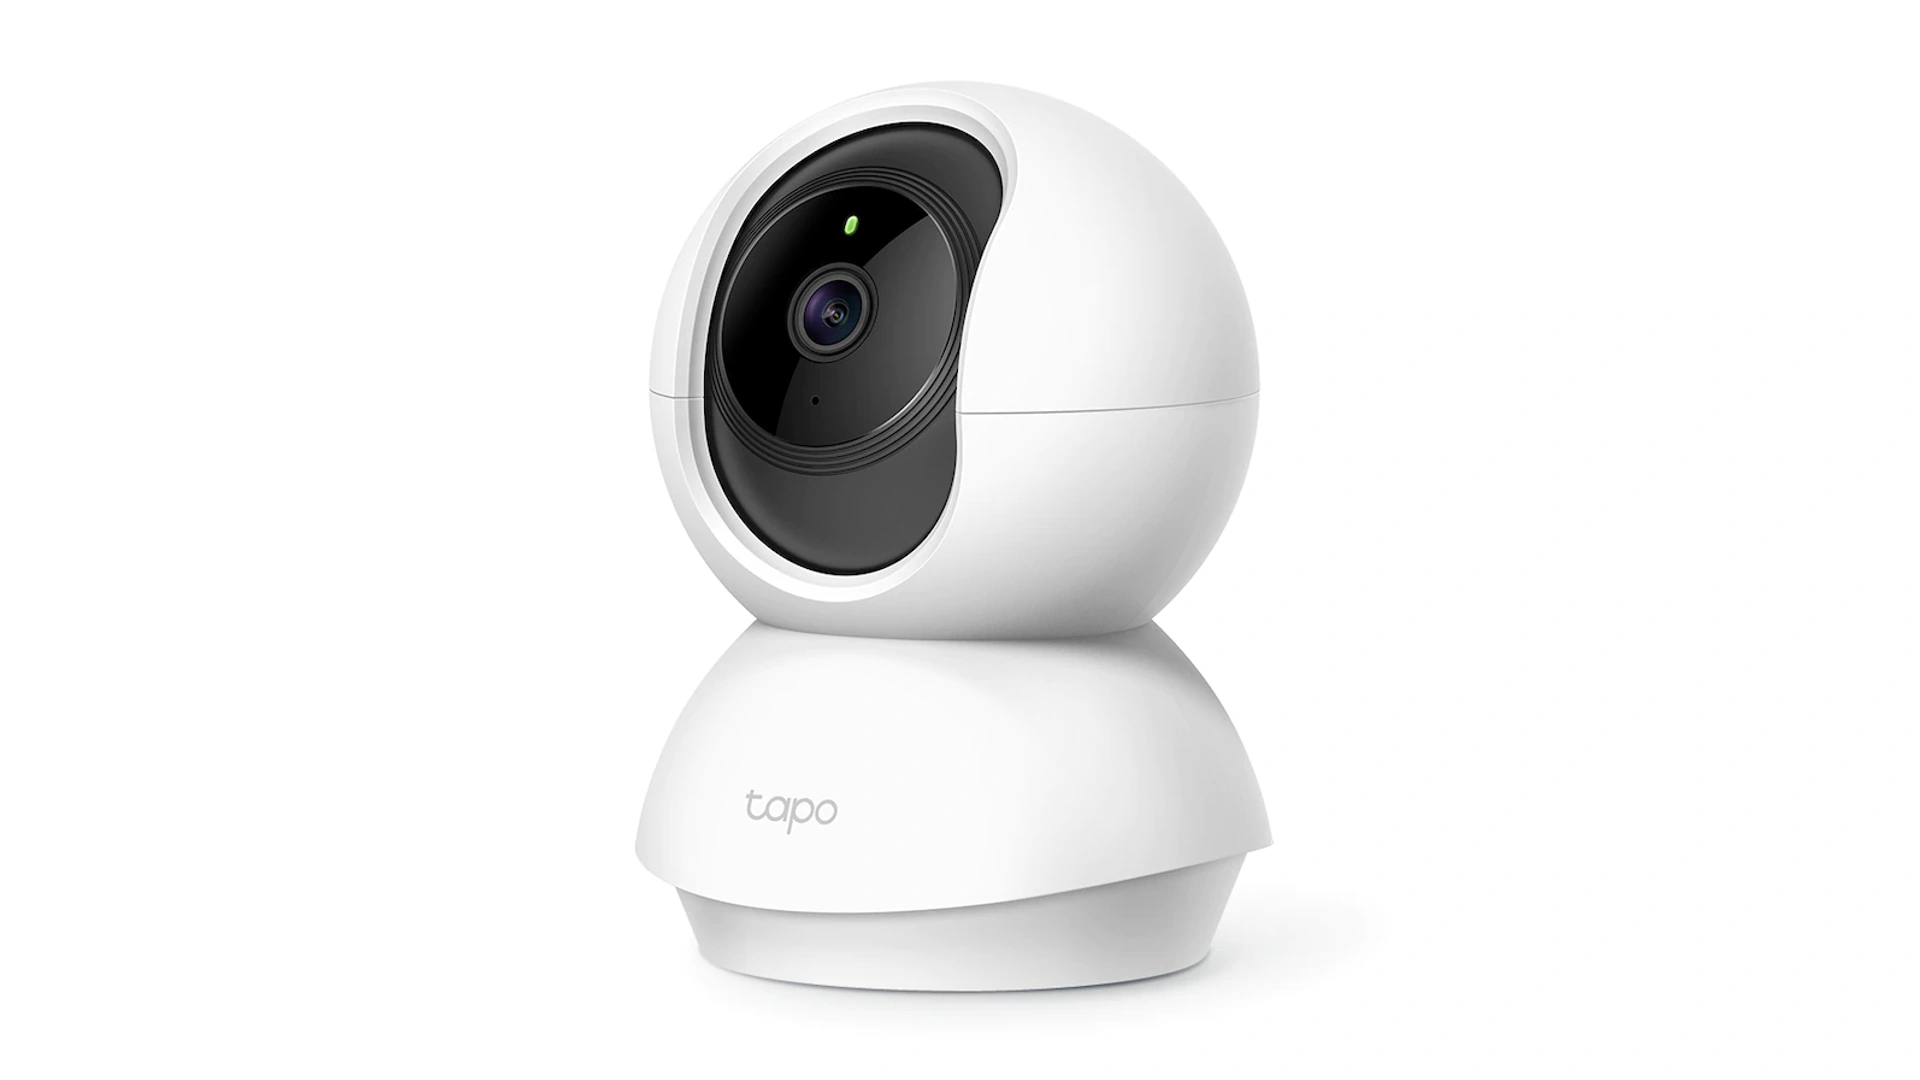
Celah keamanan kamera pintar TP-Link Tapo C200 dan C120 adalah kelemahan autentikasi yang memungkinkan orang yang berada di jaringan Wi-Fi yang sama mengambil alih sesi administrator tanpa memasukkan kata sandi, sehingga bisa mengakses siaran langsung, rekaman tersimpan, dan mengubah konfigurasi kamera seolah-olah mereka adalah pemilik sah perangkat tersebut. Temuan ini bukan sekadar bug teknis; ini adalah alarm keras bahwa keamanan kamera pintar di rumah kita masih jauh dari matang. OPSWAT menemukan mekanisme login challenge-response yang dapat dibypass sehingga nilai yang dikeluarkan kamera saat proses login bisa dikirim balik dan diterima sebagai respons autentikasi yang valid. Dengan skor 8,7 untuk CVE-2026-15315 dan 7,1 untuk CVE-2026-15316, kedua celah ini tergolong berisiko tinggi dan layak diperlakukan sebagai keadaan darurat digital di ruang keluarga.
Dari Baby Monitor ke Pijakan Serangan Jaringan
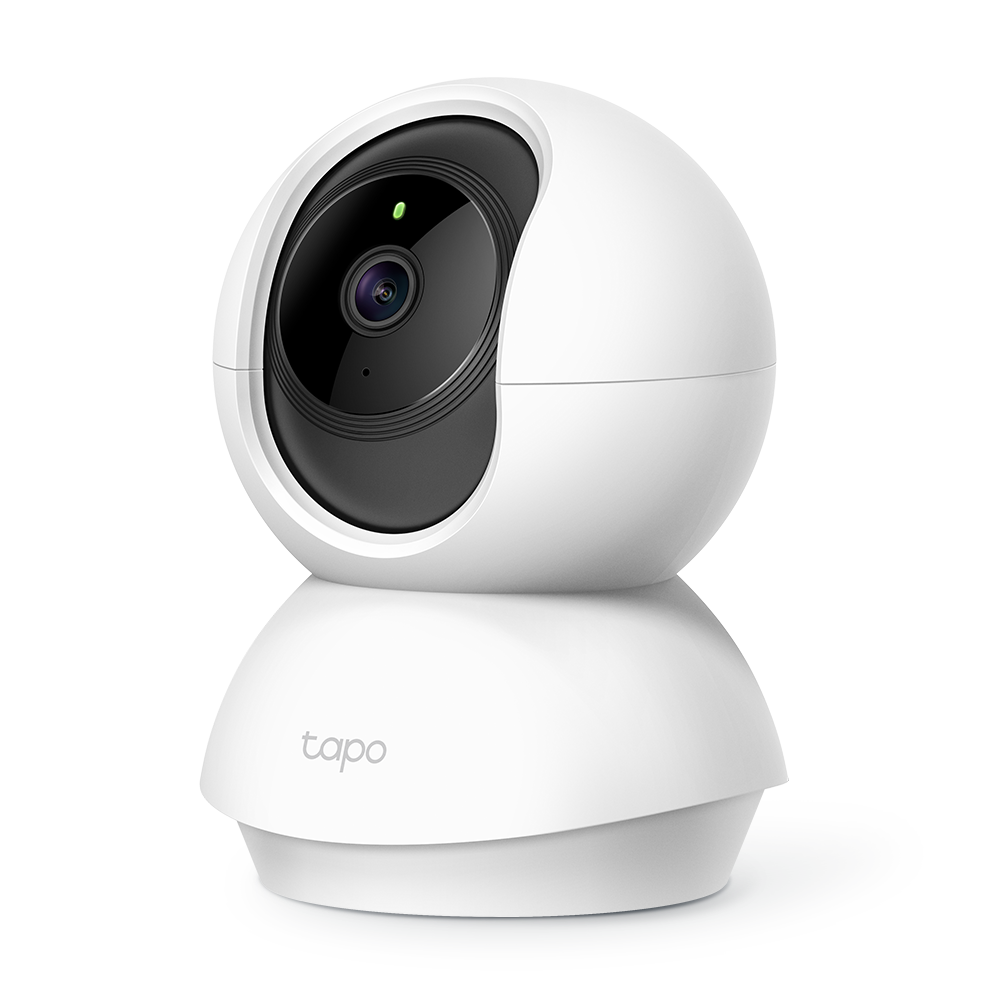
Yang paling mengganggu dari celah login ini adalah konteks pemakaian: Tapo C200 dipasarkan sebagai baby monitor dan pet camera, sehingga rekaman yang diintai bukan sekadar pemandangan halaman belakang, tetapi aktivitas anak, pola tidur, hingga percakapan di ruang keluarga. Peneliti menyoroti bahwa ketika C200 dipakai sebagai baby monitor, fitur seperti live video, night vision, crying detection dan two-way audio semuanya terekspos kepada penyerang di jaringan yang sama. Lebih jauh, OPSWAT juga menemukan "a critical vulnerability that could allow an attacker to fully compromise the camera", yang kemudian bisa dijadikan pijakan di dalam jaringan internal rumah. Artinya, ancaman siber perangkat tidak berhenti pada pengintaian; kamera yang sudah dikuasai bisa menjadi batu loncatan untuk menyusupi laptop kerja dan ponsel yang memakai Wi-Fi serupa, membuka peluang pencurian data sensitif dan pengawasan tanpa izin.
Status Patch, Versi Terdampak, dan Salah Kaprah Rasa Aman
TP-Link telah merilis update firmware TP-Link untuk Tapo C200 dan C120 yang menambal kerentanan dengan kode CVE-2026-15315 dan CVE-2026-15316, keduanya dikategorikan berisiko tinggi. Namun advisory menyebut versi hardware V1 dari C120 masih terkompromi sampai pengguna benar-benar melakukan pembaruan firmware pada perangkat mereka. Di saat yang sama, celah kritis yang memungkinkan kompromi penuh kamera belum ditambal dan detail teknisnya masih ditahan sambil menunggu patch, tanpa tenggat waktu yang jelas dari TP-Link maupun OPSWAT. Banyak pemilik rumah merasa aman karena peretas dianggap hanya mengincar institusi finansial atau korporasi besar, padahal laporan pemantauan ancaman menunjukkan lonjakan serangan terhadap perangkat keras lokal di jaringan rumah. Anggapan bahwa perangkat IoT rumahan "terlalu sepele" untuk diserang adalah ilusi yang berbahaya dan ikut melanggengkan celah keamanan IoT di hunian modern.
Mengapa Perangkat IoT Rumah Pintar Menjadi Target Empuk
Rumah pintar dipenuhi perangkat IoT yang murah dan praktis, tetapi miskin proteksi. Komputer dan ponsel cerdas rutin menerima pembaruan sistem operasi, sementara kamera, lampu pintar, dan kunci digital sering tidak mendapatkan ritme pembaruan serupa. Produsen kerap memprioritaskan harga dan fitur dibanding keamanan, sehingga kredensial standar pabrik seperti admin/admin atau 123456 dibiarkan aktif oleh jutaan pengguna. Ditambah ketiadaan pembaruan firmware dan enkripsi data yang lemah, perangkat menjadi sasaran empuk bagi pemindaian otomatis yang mengincar port komunikasi router setiap jam. Peretas memanfaatkan kelengahan ini untuk mengintip rekaman kamera pengawas dan merekrut perangkat yang terinfeksi ke jaringan botnet raksasa yang melancarkan serangan siber skala global. Kelalaian menjaga keamanan kamera pintar dan perangkat IoT lain memperbesar risiko pengawasan tanpa izin, pencurian data, dan penyusupan ke seluruh ekosistem smart home.
Langkah Proteksi Berlapis untuk Ekosistem Rumah Pintar
Jika Anda memakai Tapo C200 atau C120, langkah pertama yang tidak bisa ditawar adalah melakukan update firmware TP-Link ke versi terbaru yang sudah tersedia untuk kedua model. Advisory menegaskan bahwa serangan hanya membutuhkan posisi di jaringan yang sama, sehingga menunda pembaruan sama saja dengan membiarkan pintu rumah digital terbuka lebar. Selain itu, ganti kata sandi bawaan pada kamera, router, dan perangkat IoT lain dengan kombinasi unik dan kuat, lalu pisahkan jaringan Wi-Fi utama dengan jaringan khusus tamu agar risiko tidak menyebar ke perangkat kerja. Pengguna juga perlu membangun perlindungan rumah pintar berlapis: mulai dari firewall di komputer, fitur inspeksi jaringan yang memetakan semua perangkat tersambung, sampai sistem yang memberi peringatan jika firmware router atau kata sandi perangkat lemah. Ketahanan siber di rumah berawal dari kebiasaan disiplin memperbarui, mengaudit, dan mengamankan setiap titik koneksi, bukan dari asumsi bahwa "tidak ada yang tertarik" dengan aktivitas di ruang keluarga.