
Ancaman PHP2Shell bukan risiko yang bisa ditunda
PHP2Shell adalah rangkaian dua celah keamanan kritis pada PHP yang dapat dimanfaatkan dari jarak jauh untuk menjalankan kode di server tanpa kata sandi atau tindakan dari pengguna. Dua bug ini memiliki kode CVE-2026-109618 dan CVE-2026-109619, dan temuan eksploitasi membuat celah yang semula dianggap tidak dapat dimanfaatkan berubah menjadi ancaman nyata.
Risikonya bukan sekadar gangguan pada satu halaman web. Sebagai celah eksekusi kode jarak jauh tanpa autentikasi, PHP2Shell dapat memberi penyerang jalan untuk mengambil alih server, mencuri data, memasang malware, atau mempertahankan akses. Laporan juga menyebut telah ditemukan kompromi dan aktivitas pasca-eksploitasi terkait bug ini. Karena itu, menunggu sampai muncul gangguan yang terlihat adalah strategi yang keliru: serangan dapat berlangsung di belakang layar, sementara situs tampak berjalan normal.
Mengapa satu celah PHP berdampak begitu luas
PHP adalah bahasa pemrograman sumber terbuka yang berjalan di sisi server. Saat seseorang membuka situs, PHP dapat mengolah data dan menyajikannya sebagai halaman yang bisa dibaca; pekerjaan ini berlangsung di belakang layar, bukan di perangkat pengunjung. Itulah sebabnya pengguna biasa umumnya tidak perlu melakukan tindakan teknis, tetapi keamanan situs web yang mereka kunjungi tetap bergantung pada kesiapan pengelolanya.
PHP menopang sekitar 70% internet yang menghadap publik, dan digunakan oleh beragam sistem, termasuk WordPress, Drupal, Joomla, serta MediaWiki yang menjalankan Wikipedia. Angka itu menjelaskan besarnya potensi paparan, bukan berarti semua situs otomatis rentan. Risiko menyasar sistem yang terdampak dan belum diperbarui. Selain situs, PHP juga ditemukan pada alat pengembang, paket baris perintah, router, perangkat penyimpanan, firewall, dan VPN.
Patch sudah tersedia—pengelola harus bergerak sekarang
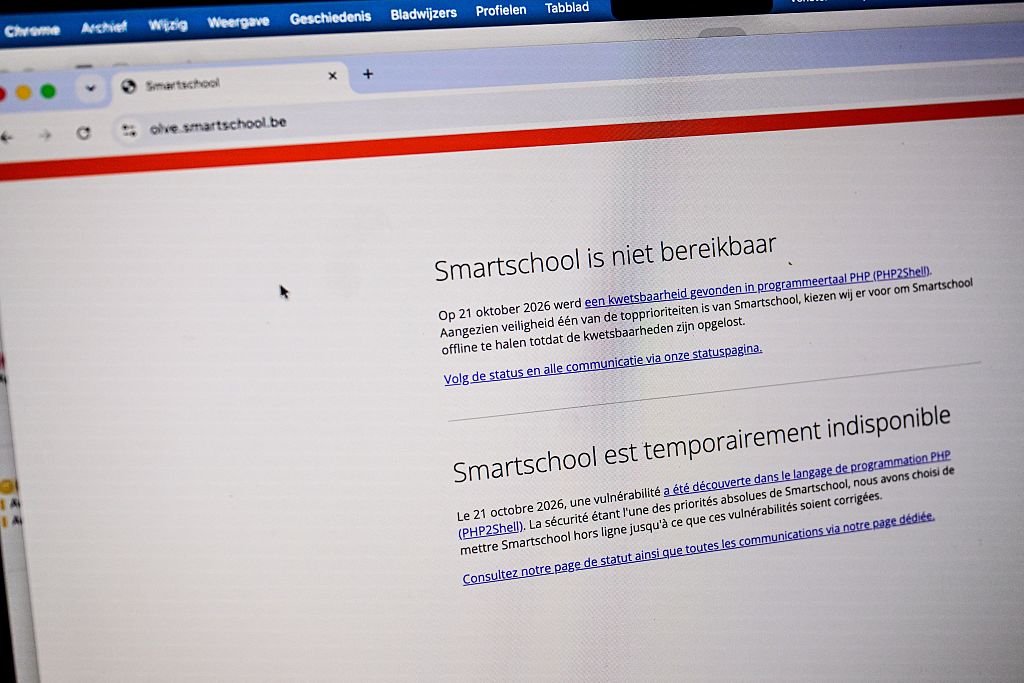
PHP Foundation telah merilis patch resmi untuk menutup celah pada server yang terhubung ke internet. Patch darurat PHP ini harus diperlakukan sebagai prioritas operasional, bukan pekerjaan pemeliharaan yang bisa menunggu jadwal rutin. Walau koordinasi sebelum pengungkapan membantu mencegah eksploitasi massal, laporan kompromi dan lonjakan upaya serangan menunjukkan bahwa jendela risiko belum tertutup.
- Inventarisasi server, situs, dan perangkat yang menggunakan PHP, termasuk komponen di luar server web.
- Terapkan pembaruan resmi sesegera mungkin dan pastikan pemasangannya berhasil.
- Jika patch belum dapat diterapkan, pertimbangkan menonaktifkan layanan yang terpapar sampai sistem bisa diperbarui.
- Periksa log dan sistem untuk mencari bukti kompromi atau backdoor; menambal saja tidak menghapus akses yang mungkin sudah ditanam penyerang.
Bagi pemilik situs dan tim TI, urutannya jelas: tutup celah dahulu, lalu selidiki apakah server sempat ditembus. Mengabaikan salah satu langkah dapat membuat keamanan situs web tetap rapuh meski layanan kembali tersedia.
Kesimpulan: jangan menunggu bukti serangan
PHP2Shell CVE menegaskan bahwa kode yang sudah lama dianggap aman pun dapat menjadi pintu masuk ketika cara mengeksploitasinya ditemukan. Dampak potensialnya luas karena PHP menopang banyak layanan, sedangkan akses tanpa kredensial membuat penyerang tidak perlu menunggu korban mengeklik tautan atau membuka berkas.
Kesimpulannya tegas: setiap organisasi yang menggunakan PHP perlu memverifikasi penerapan patch sekarang dan memeriksa tanda kompromi, bukan hanya mengandalkan bahwa situs masih dapat diakses. Untuk pengguna biasa, tidak ada tindakan langsung yang perlu dilakukan; tanggung jawab utama berada pada pengelola sistem. Dalam ancaman seperti ini, pembaruan cepat dan pemeriksaan menyeluruh adalah garis pertahanan yang masuk akal.