
Apa Itu Private DNS dan Mengapa WiFi Publik Begitu Berbahaya?
Private DNS adalah fitur pada ponsel yang mengalihkan dan mengenkripsi permintaan penerjemahan alamat web (query DNS) ke server tepercaya, sehingga aktivitas browsing terlindungi dari manipulasi dan pengintaian di jaringan, terutama ketika pengguna terhubung ke WiFi publik yang pengelolaan DNS-nya tidak terkontrol dan rentan disalahgunakan oleh penyerang untuk mencuri data pribadi. WiFi publik aman adalah mitos selama pengguna tidak mengendalikan sendiri ke mana permintaan DNS dikirim. Pada jaringan terbuka di kafe, hotel, atau bandara, pemilik atau pengelola jaringan bebas menentukan server DNS. Jika server tersebut diganti atau dimanipulasi penyerang, terjadi DNS spoofing yang mengalihkan koneksi ke situs palsu untuk mencuri data pribadi seperti kredensial akun dan informasi kartu. Mengakses email, media sosial, atau layanan keuangan di WiFi publik tanpa lapisan private DNS keamanan pada dasarnya menyerahkan identitas digital kepada siapa pun yang menguasai jaringan.
DNS Spoofing: Jalur Sunyi Menuju Pencurian Identitas
Serangan DNS spoofing pada WiFi publik bekerja dengan cara mengganti jawaban atas permintaan DNS Anda. Alih-alih diarahkan ke situs asli, Anda dibawa ke halaman tiruan yang tampak meyakinkan, lengkap dengan form login dan tampilan yang mirip layanan resmi. Di balik layar, seluruh data yang Anda masukkan mengalir ke tangan penyerang. Jika sering terhubung ke jaringan WiFi publik, Anda berisiko mengalami serangan DNS spoofing yang mengalihkan akses ke situs palsu demi mencuri data pribadi. Yang membuat DNS spoofing berbahaya adalah sifatnya yang sulit terlihat. Browser tetap menampilkan alamat yang tampak benar, koneksi terasa normal, dan korban tidak menyadari bahwa server DNS di jaringan sedang dimanipulasi. Tanpa DNS spoofing pencegahan yang jelas, seperti pengaturan private DNS keamanan di perangkat, pengguna hanya bergantung pada niat baik pengelola jaringan—sesuatu yang terlalu berisiko untuk identitas digital dan akun keuangan.
Bagaimana Private DNS dan Enkripsi DNS Mobile Melindungi Anda
Kekuatan utama private DNS ada pada enkripsi DNS mobile. Di Android, fitur Private DNS mengenkripsi seluruh permintaan DNS melalui protokol DNS-over-TLS, sehingga lalu lintas data tidak bisa diintip atau dimodifikasi pihak ketiga. Artinya, meskipun Anda terhubung ke WiFi publik, pengelola jaringan tidak dapat mengubah jawaban DNS sesuka hati, karena semua query dikirim langsung ke server yang Anda pilih, dalam bentuk terenkripsi. Private DNS bukan sekadar teknis; ini adalah pernyataan sikap: "Saya yang menentukan ke mana lalu lintas DNS saya pergi." Dengan mengirim permintaan DNS ke penyedia tepercaya, private DNS mengenkripsi query DNS dan menyembunyikan aktivitas browsing dari penyerang jaringan yang mencoba membaca atau memutarbalikkan koneksi Anda. Memang, private DNS tidak menyamarkan seluruh isi trafik seperti VPN, tetapi ia menutup salah satu pintu masuk paling strategis untuk serangan pencurian identitas di WiFi publik.
Memilih Private DNS: Cloudflare, NextDNS, Mullvad, dan Lainnya
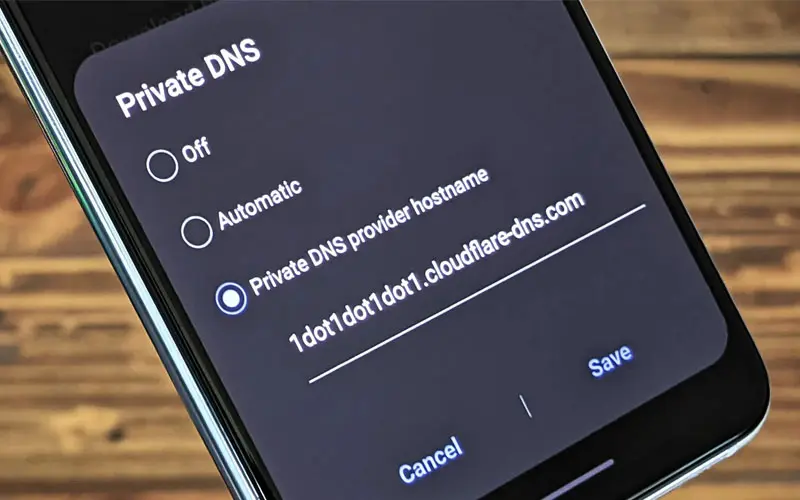
Mengaktifkan Private DNS tanpa memilih server yang tepat hanya memindahkan kepercayaan dari pengelola WiFi ke pihak lain. Karena itu, pengguna perlu menentukan penyedia yang dikenal memprioritaskan privasi. Di Android, Anda dapat memasukkan hostname penyedia DNS terpercaya seperti dns.google, dns.adguard-dns.com, quad9, atau nextdns. Di luar AdGuard, ada banyak alternatif kuat: Cloudflare menawarkan latensi rendah dan perlindungan privasi data yang kuat, sangat ideal bagi yang mencari koneksi cepat dan stabil. Untuk perlindungan berlapis terhadap iklan dan pelacak, NextDNS dapat digabungkan dengan opsi lain seperti Mullvad yang menerapkan kebijakan no-logs dan memblokir iklan serta tracker secara ketat. Pilihan lain adalah Control D, Tiar, dan Hitoha yang memberikan kombinasi pemblokiran iklan, performa lokal, dan optimasi akses konten hiburan. Intinya, private DNS keamanan bukan satu produk tunggal, melainkan ekosistem server tepercaya yang Anda pilih sesuai kebutuhan: privasi maksimal, kecepatan, atau bebas iklan.
Langkah Praktis: Mengaktifkan Private DNS dan Menambah Lapisan Perlindungan
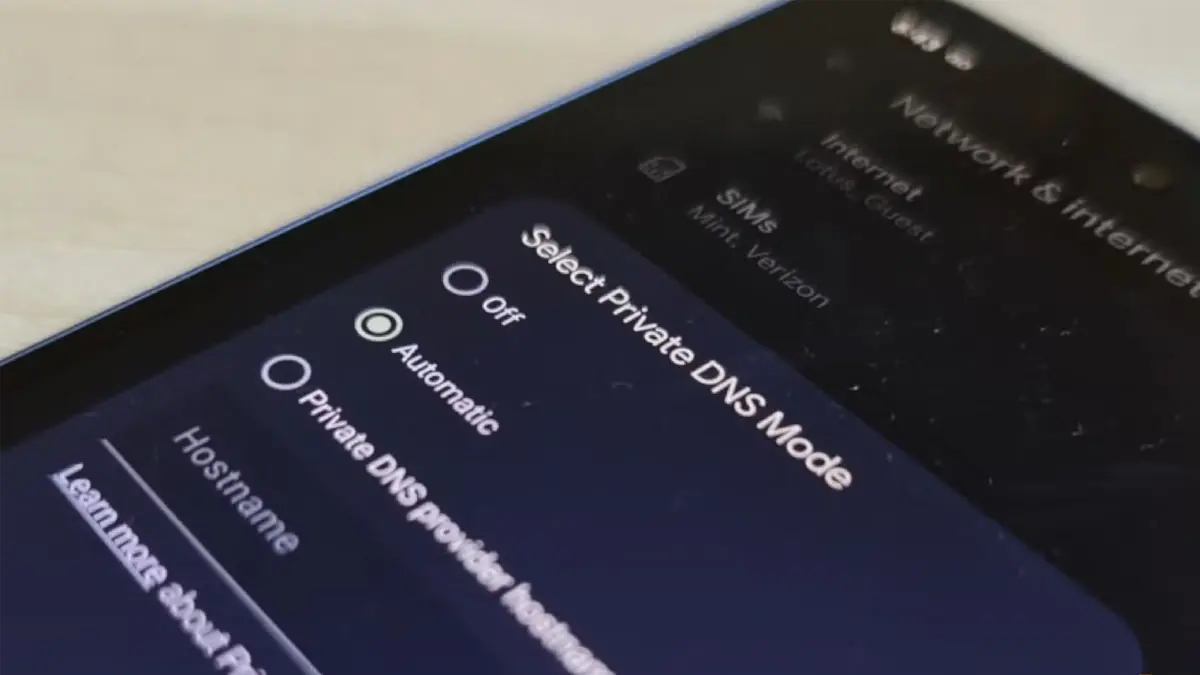
Mengamankan diri dari DNS spoofing dimulai dari pengaturan yang ada di dalam genggaman. Di Android, buka menu Pengaturan, masuk ke Koneksi atau Pengaturan koneksi lainnya, lalu pilih Private DNS. Pilih opsi nama host, dan masukkan hostname penyedia DNS terpercaya seperti dns.google, dns.adguard-dns.com, quad9, atau nextdns—hindari memasukkan alamat IP. Setelah disimpan, sistem akan otomatis mengarahkan semua permintaan DNS ke server pilihan Anda di setiap jaringan yang terhubung, tanpa perlu konfigurasi ulang. Meski Private DNS memperkuat lapisan dasar, ia tidak mengenkripsi seluruh lalu lintas data. Untuk perlindungan menyeluruh, disarankan menggunakan layanan VPN terpercaya seperti Proton VPN yang menawarkan opsi gratis tanpa batas kuota. Hindari aplikasi VPN gratis tanpa reputasi jelas, karena berpotensi mencuri dan menjual data pribadi. Tambahkan pula fitur Google Safe Browsing di Android untuk mendapatkan peringatan dini saat mengakses situs phishing. Dengan kombinasi pengaturan ini, WiFi publik aman bukan lagi slogan, tetapi hasil dari keputusan sadar pengguna yang menolak menjadi target mudah pencurian identitas.