
Penemuan cepat, pekerjaan pertahanan belum selesai
Celah eskalasi hak akses lokal pada kernel Linux adalah kelemahan yang dapat membuat pengguna tanpa hak istimewa memperoleh akses root setelah memiliki akses lokal ke sistem. Pada 4 November 2026, OpenAI melaporkan bahwa pipeline prototipe berbasis model siber menemukan dan mengeksploitasi 948 kerentanan unik dalam riset pada pertengahan Oktober, sekaligus menghasilkan kandidat tambalan untuk ditinjau pemelihara. Angka ini mengesankan, tetapi bukan bukti bahwa 948 perbaikan sudah diterapkan. Nilainya terletak pada skala dan kecepatan pencarian; risikonya, berita tentang eksploit yang berfungsi bisa disalahartikan sebagai ukuran langsung bahaya bagi setiap pengguna. AI keamanan siber dapat membantu mengungkap titik lemah yang sulit ditemukan manusia, tetapi temuan otomatis hanya bermanfaat jika dipastikan, dilaporkan dengan aman, lalu diperbaiki.
Mengapa Linux menjadi ujian penting
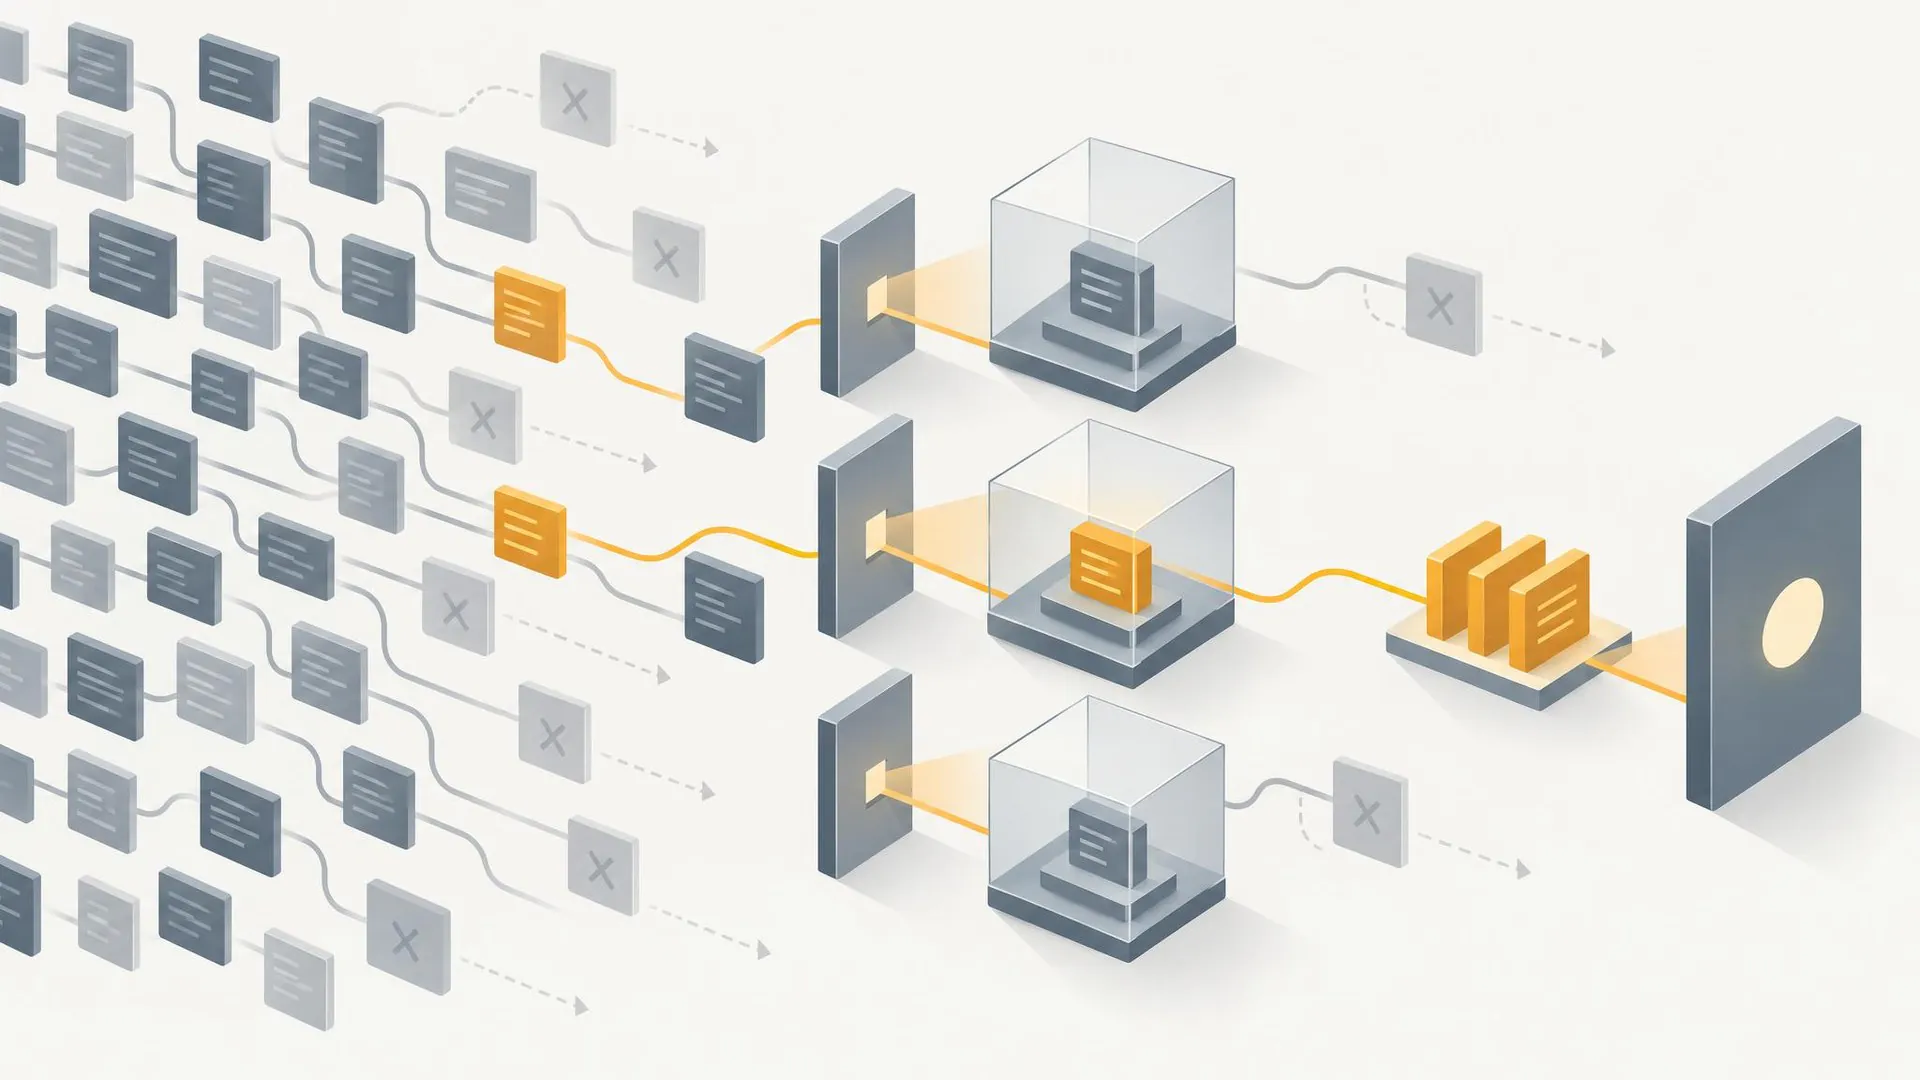
Linux dipilih bukan sebagai sasaran yang sepele, melainkan karena kernel-nya memiliki lebih dari 40 juta baris kode dan menjadi fondasi perangkat Android, infrastruktur cloud, serta superkomputer. Itu membuat celah kernel Linux relevan jauh melampaui satu komputer pribadi: kelemahan di lapisan dasar dapat memengaruhi beragam sistem yang bergantung padanya. Pengujian dilakukan di mesin virtual terisolasi dengan perlindungan keamanan seperti SMEP, SMAP, KASLR, dan HARDENED_USERCOPY aktif, bukan pada sistem yang sengaja dilemahkan. Pipeline juga menggabungkan pemilihan kode, analisis, validasi dinamis, penilaian potensi eksploitasi, dan pembuatan tambalan. Bagi pengguna biasa, inti ancamannya ialah kemungkinan akun lokal berhak rendah naik menjadi root. Namun, laporan ini tidak dengan sendirinya menyatakan bahwa kerentanan tersebut sedang dieksploitasi di alam liar atau bahwa setiap instalasi Linux terdampak dengan cara yang sama.
Skala AI mengubah keseimbangan pertahanan dan serangan
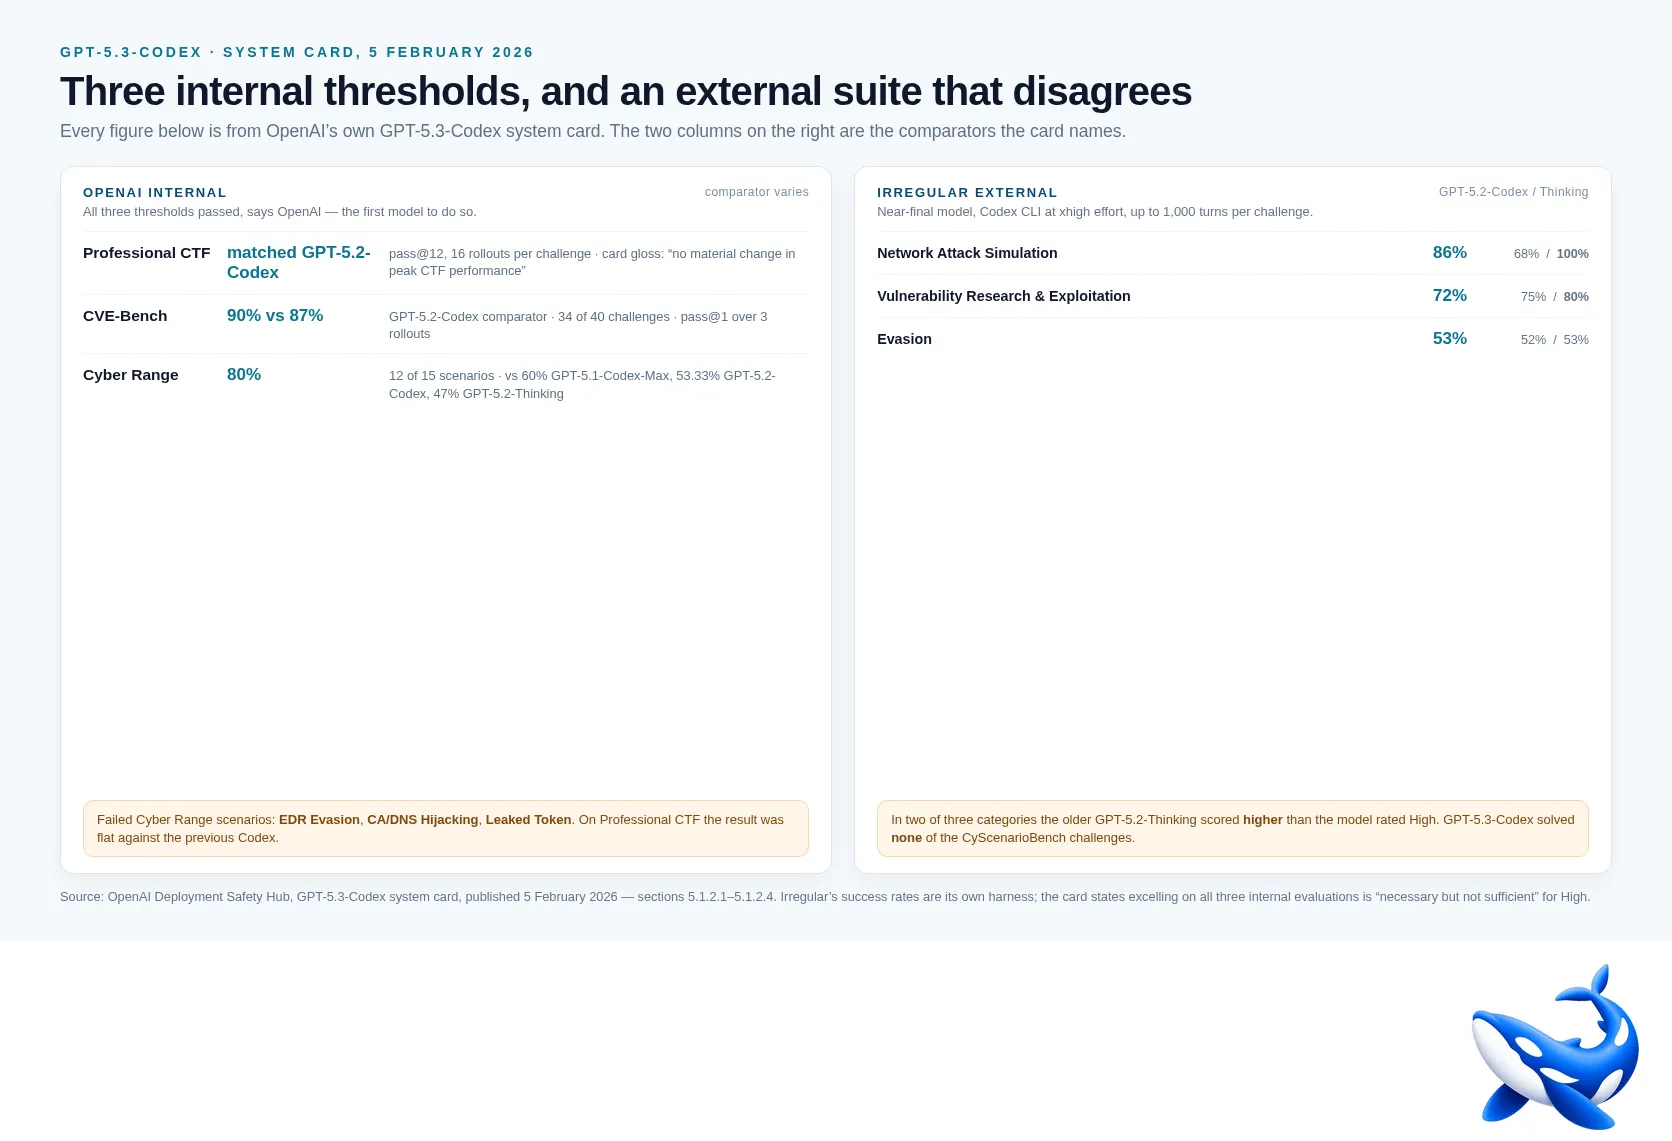
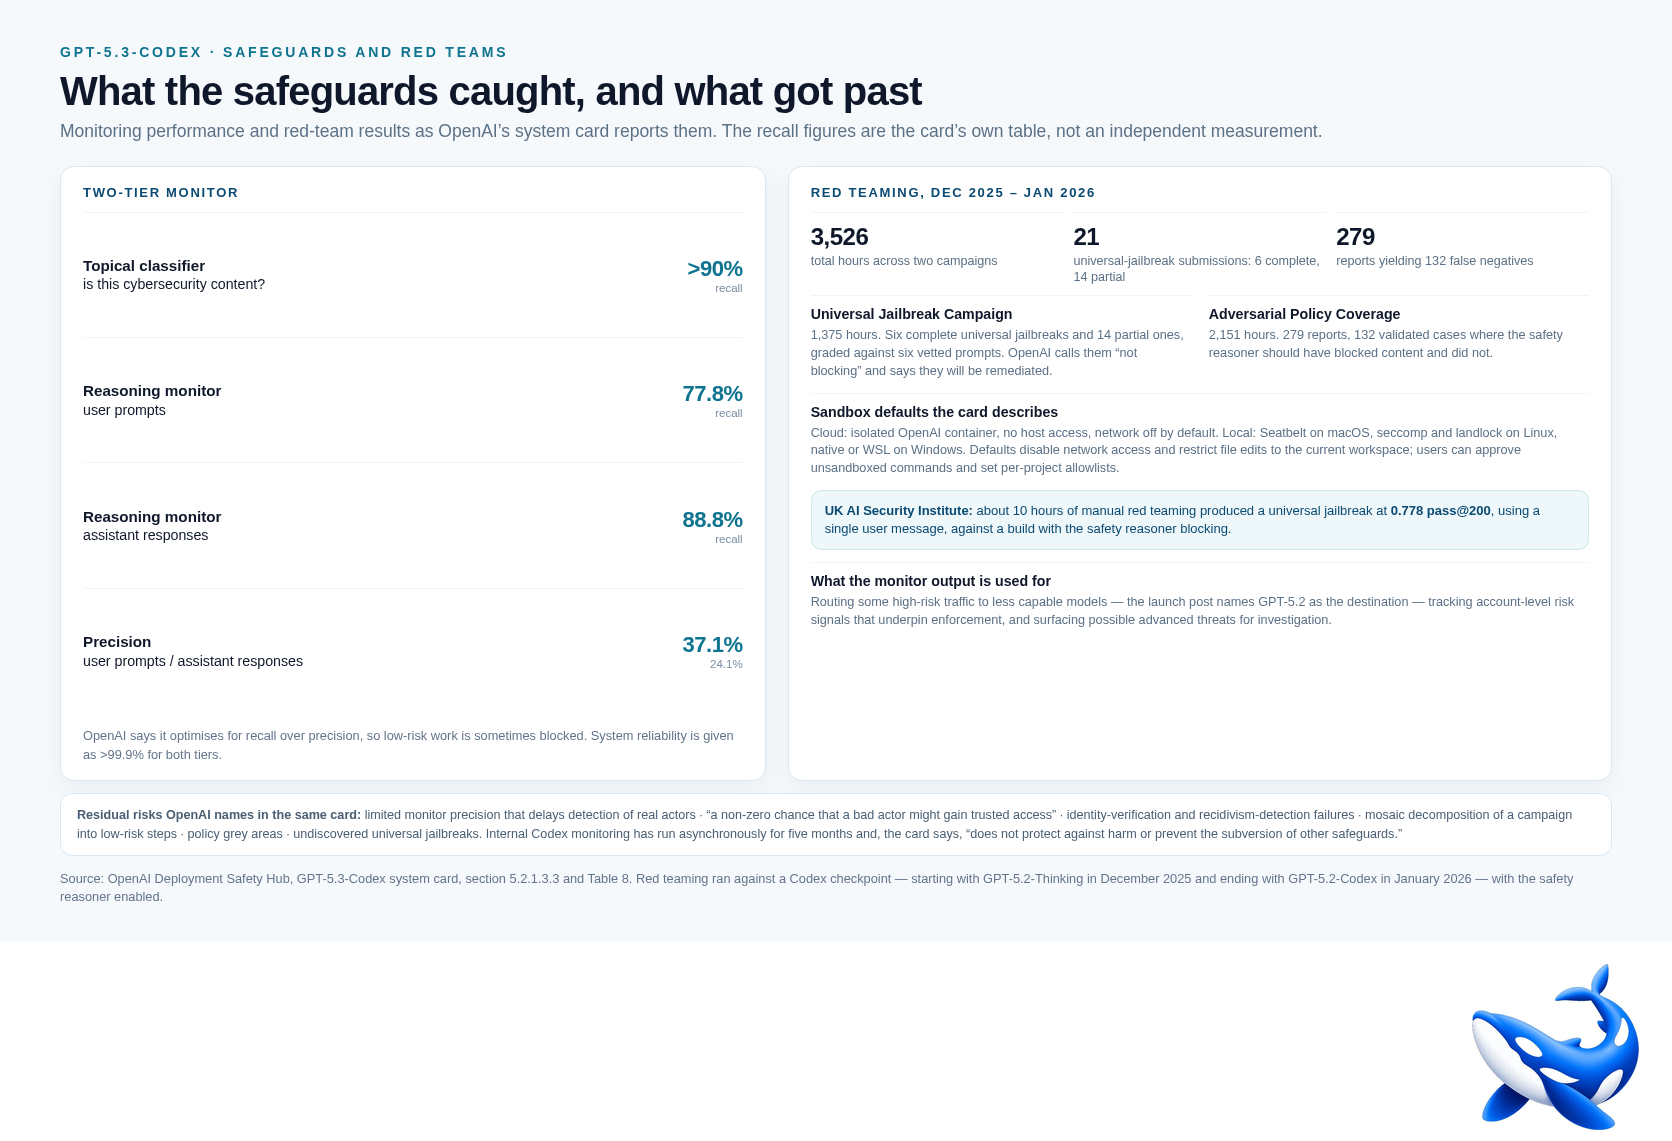
Hasil ini menunjukkan bahwa AI dapat mempercepat tahap awal riset keamanan: pipeline memilih target audit seluas kira-kira 2,8 juta baris kode, lalu menghasilkan temuan yang dapat diuji dan dieksploitasi. Manfaat defensifnya jelas—pemelihara bisa menerima bukti masalah dan kandidat perbaikan lebih cepat. Tetapi kemampuan yang sama berpotensi mengurangi hambatan bagi pihak yang ingin menyerang. Dalam kartu sistem GPT-5.3-Codex yang diterbitkan pada Februari 2026, OpenAI memberikan klasifikasi Kapabilitas Tinggi untuk keamanan siber secara pencegahan, sembari menyatakan tidak memiliki bukti definitif bahwa ambang tersebut tercapai. Ini bukan bukti bahwa model telah digunakan dalam serangan; justru perbedaan itu penting. Namun, jika sistem mampu mengotomatiskan penemuan dan eksploitasi kerentanan yang relevan, pembatasan akses dan pemantauan harus menjadi bagian dari desain, bukan tambahan setelah insiden.

Validasi dan pengungkapan menentukan hasil akhirnya
Temuan otomatis bukan tambalan siap pakai. OpenAI menyatakan perbaikan masih berupa kandidat untuk ditinjau pemelihara; angka 948 bukan jumlah tambalan yang telah digabungkan. Perusahaan telah mengirimkan ratusan laporan dan tambalan untuk kerentanan kritis, serta berencana membagikan sisanya secara bertahap bersama mitra. Urutan ini tepat: reproduksi independen, penilaian dampak, koordinasi pengungkapan, lalu penerapan dan distribusi perbaikan. Tanpa pemeriksaan tersebut, laporan yang keliru atau berulang dapat membebani pemelihara dan mengalihkan waktu dari masalah yang lebih mendesak. Inisiatif Daybreak, yang diluncurkan bersama Trail of Bits, menggabungkan riset berbantuan AI dengan tinjauan pakar, sementara pemelihara tetap memegang kendali atas tambalan dan pengungkapan. Tolok ukur keberhasilan bukan banyaknya eksploit yang dihasilkan, melainkan apakah kerentanan Linux terverifikasi dan ditutup sebelum kemampuan serupa dipakai untuk menyerang.