
PHP2SHELL: Saat 70% Internet Dipertaruhkan
Celah keamanan PHP2SHELL adalah kerentanan kritis di mesin inti PHP yang memungkinkan eksekusi kode jarak jauh dan kebocoran data sensitif pada server web, sehingga berpotensi mengancam sekitar 70% situs di internet yang bergantung pada PHP sebagai fondasi aplikasi mereka.
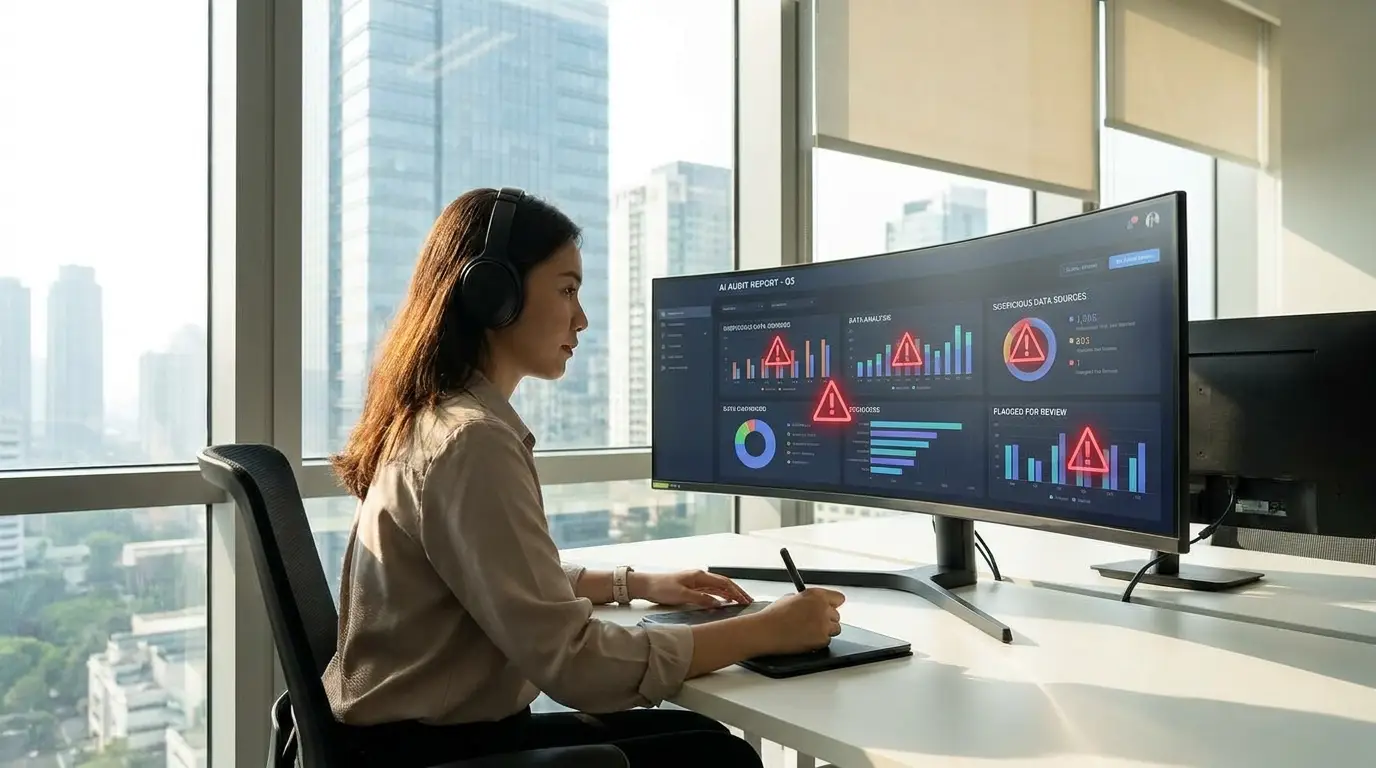
Kita perlu jujur: tanpa deteksi dini berbasis AI, dunia mungkin baru menyadari celah keamanan PHP2SHELL ketika sudah terlambat. Kerentanan ini memungkinkan hacker menjalankan kode berbahaya di server terdampak dan mengungkap data sensitif, dan yang lebih mengkhawatirkan, ia bersemayam di level mesin PHP—bukan di kode aplikasi—sehingga situs bisa terdampak meski pengembangnya merasa sudah menulis kode yang aman. PHP sendiri menjalankan sekitar 70% internet, sehingga ini bukan sekadar bug teknis, melainkan ancaman sistemik bagi keamanan internet global. Insiden ini memaksa kita mengakui bahwa model keamanan lama yang mengandalkan audit manual tidak lagi cukup menghadapi kompleksitas software modern.
Deteksi Kerentanan AI: Google, OpenAI, dan Lahirnya Defender’s Window
Kisah PHP2SHELL adalah bukti paling jelas bahwa deteksi kerentanan AI bukan lagi eksperimen laboratorium, melainkan alat pertahanan utama. Di bawah inisiatif keamanan siber Patch the Planet, peneliti menggunakan model AI GPT-5.6 Sol untuk menemukan kerentanan keamanan kritis pada PHP, bahasa pemrograman open-source yang menjalankan sekitar 70% internet. Perusahaan keamanan siber Calif menemukan salah satu celah menggunakan model ini sebagai bagian dari program tersebut.
Di sisi lain, Google melalui unit keamanannya, Wiz, memakai model AI untuk menemukan dan menyelidiki kerentanan, sementara Gemini AI menilai kerentanan, menguji potensi serangan, dan memverifikasi perbaikan. Inilah inti konsep Defender’s Window: periode sempit ketika pembela bisa memakai model AI frontier untuk menemukan, menambal, dan memperkuat pertahanan sebelum kemampuan serangan berbasis AI yang sama tersedia luas bagi penjahat siber. Menunda adopsi AI berarti menyerahkan keunggulan waktu kepada penyerang.
Mengapa AI Mengalahkan Metode Tradisional dalam Menemukan Celah Kritis
Celah keamanan PHP2SHELL mempermalukan pendekatan keamanan tradisional. Pengembang manusia dan tim keamanan sudah memeriksa kode mendasar PHP, tetapi tidak dapat sepenuhnya menyelesaikan cacat itu, sehingga kerentanan bertahan selama dua tahun setelah ditemukan. Sementara itu, peneliti bersenjata AI mendemonstrasikan cara praktis mengeksploitasinya dalam waktu dua minggu. Ini bukan sekadar efisiensi; ini perbedaan kelas kemampuan analisis.
Kedua kerentanan yang terkait PHP2SHELL—tercatat sebagai CVE-2026-109618 dan CVE-2026-109619—mendapat skor keparahan kritis 9,2 dari 10. Dalam kondisi tertentu, penyerang dapat mengeksploitasi kelemahan ini dari jarak jauh tanpa kredensial login untuk mengeksekusi kode berbahaya dan bahkan mengambil alih situs. Menggunakan AI, peneliti juga menunjukkan bahwa celah tersebut dapat membocorkan kata sandi, token autentikasi, dan kunci API dari memori server. Fakta bahwa bug ini sudah ada di PHP selama 14 tahun sebelum dipahami sepenuhnya adalah argumen kuat bahwa tanpa AI, banyak celah serupa akan terus bersembunyi di jantung infrastruktur digital.
Patching Kilat: Dari Koalisi AI ke Tindakan Nyata Admin
Kekuatan AI tidak berhenti di deteksi; ia mempercepat patching dan mitigasi. Setelah penemuan celah keamanan PHP2SHELL, OpenAI mengoordinasikan koalisi peneliti, pengelola PHP, penyedia keamanan, dan lembaga keamanan siber pemerintah untuk memperbaiki masalah itu selama dua bulan. Pengelola PHP memimpin perbaikan, sementara OpenAI, Wiz, Cloudflare, dan mitra lain menyiapkan perlindungan sebelum celah dipublikasikan. Rilis terkoordinasi awalnya dijadwalkan 22 Oktober, tetapi dimajukan ke 21 Oktober setelah terjadi pengungkapan prematur pada 20 Oktober yang memicu reaksi publik.
Hasilnya, PHP Foundation merilis versi yang sudah ditambal: PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12. Dengan dirilisnya versi ini, pengguna PHP 8.1 ke atas diimbau segera melakukan pembaruan. PHP 8.1 dan versi yang lebih lama tidak akan menerima perbaikan resmi. OpenAI menyatakan setiap situs yang menggunakan PHP kini dapat dengan aman meningkatkan versinya agar tetap terlindungi. Pesannya tegas: jika Anda masih menunda update, Anda sedang bermain api di tengah kebakaran global.
Pelajaran Strategis: AI sebagai Lapisan Wajib Pertahanan Infrastruktur Digital
Perdebatan bahwa celah keamanan PHP2SHELL “tidak berbahaya karena sulit dieksploitasi tanpa AI” adalah ilusi berbahaya. OpenAI menantang pandangan ini melalui konsep Defender’s Window, dengan argumen bahwa teknologi kuat dan revolusioner akan selalu dipakai aktor jahat, sehingga tanggung jawab kolektif kita adalah bertindak proaktif sebelum mereka melakukannya. Insiden ini melengkapi rangkaian temuan keamanan berbasis AI sepanjang 2026, termasuk identifikasi ribuan kerentanan zero-day di berbagai sistem operasi dan peramban utama.
Ke depan, keamanan internet global tidak bisa lagi dipisahkan dari Google OpenAI keamanan dan ekosistem AI serupa. Celah keamanan PHP2SHELL menunjukkan bahwa AI akan menjadi penentu apakah internet tetap berjalan atau lumpuh. Strategi keamanan siber modern harus menganggap deteksi kerentanan AI sebagai lapisan wajib, bukan pelengkap. Organisasi yang menunggu regulasi atau “versi matang” AI pada dasarnya menyerahkan inisiatif kepada penyerang. Kesimpulannya sederhana: di era AI, keamanan bukan soal siapa yang paling kuat, tetapi siapa yang paling cepat mengadopsi pertahanan berbasis AI dan berani membongkar fondasi sistemnya sendiri sebelum orang lain melakukannya.