
Kebocoran dapat bermula dari tugas rutin
Keamanan data chatbot AI adalah upaya menjaga informasi yang dimasukkan ke layanan kecerdasan buatan agar tidak diakses, disimpan, atau digunakan di luar kendali organisasi. Ancaman ini dapat muncul ketika karyawan memasukkan materi kerja ke layanan publik tanpa memahami cara data diproses. Kasus Samsung memperlihatkan bahwa kebocoran tidak selalu berawal dari peretasan. Pada awal April 2023, para insinyur memasukkan kode sumber rahasia dan catatan rapat internal ke ChatGPT untuk membantu menulis kode. Dalam kurun sekitar sebulan, perusahaan mencatat tiga kejadian serupa. Niat mempercepat pekerjaan tidak menghapus risikonya: informasi yang ditempelkan diproses di server penyedia layanan. Pada akun pribadi ChatGPT, pengaturan awalnya mengizinkan percakapan dipakai untuk meningkatkan model. Artinya, karyawan tidak semestinya menganggap kolom obrolan sebagai ruang kerja privat. Tanpa aturan dan pemahaman yang memadai, kebiasaan kecil bisa berubah menjadi kebocoran data ChatGPT.
Pilih layanan berdasarkan kendali, bukan popularitas
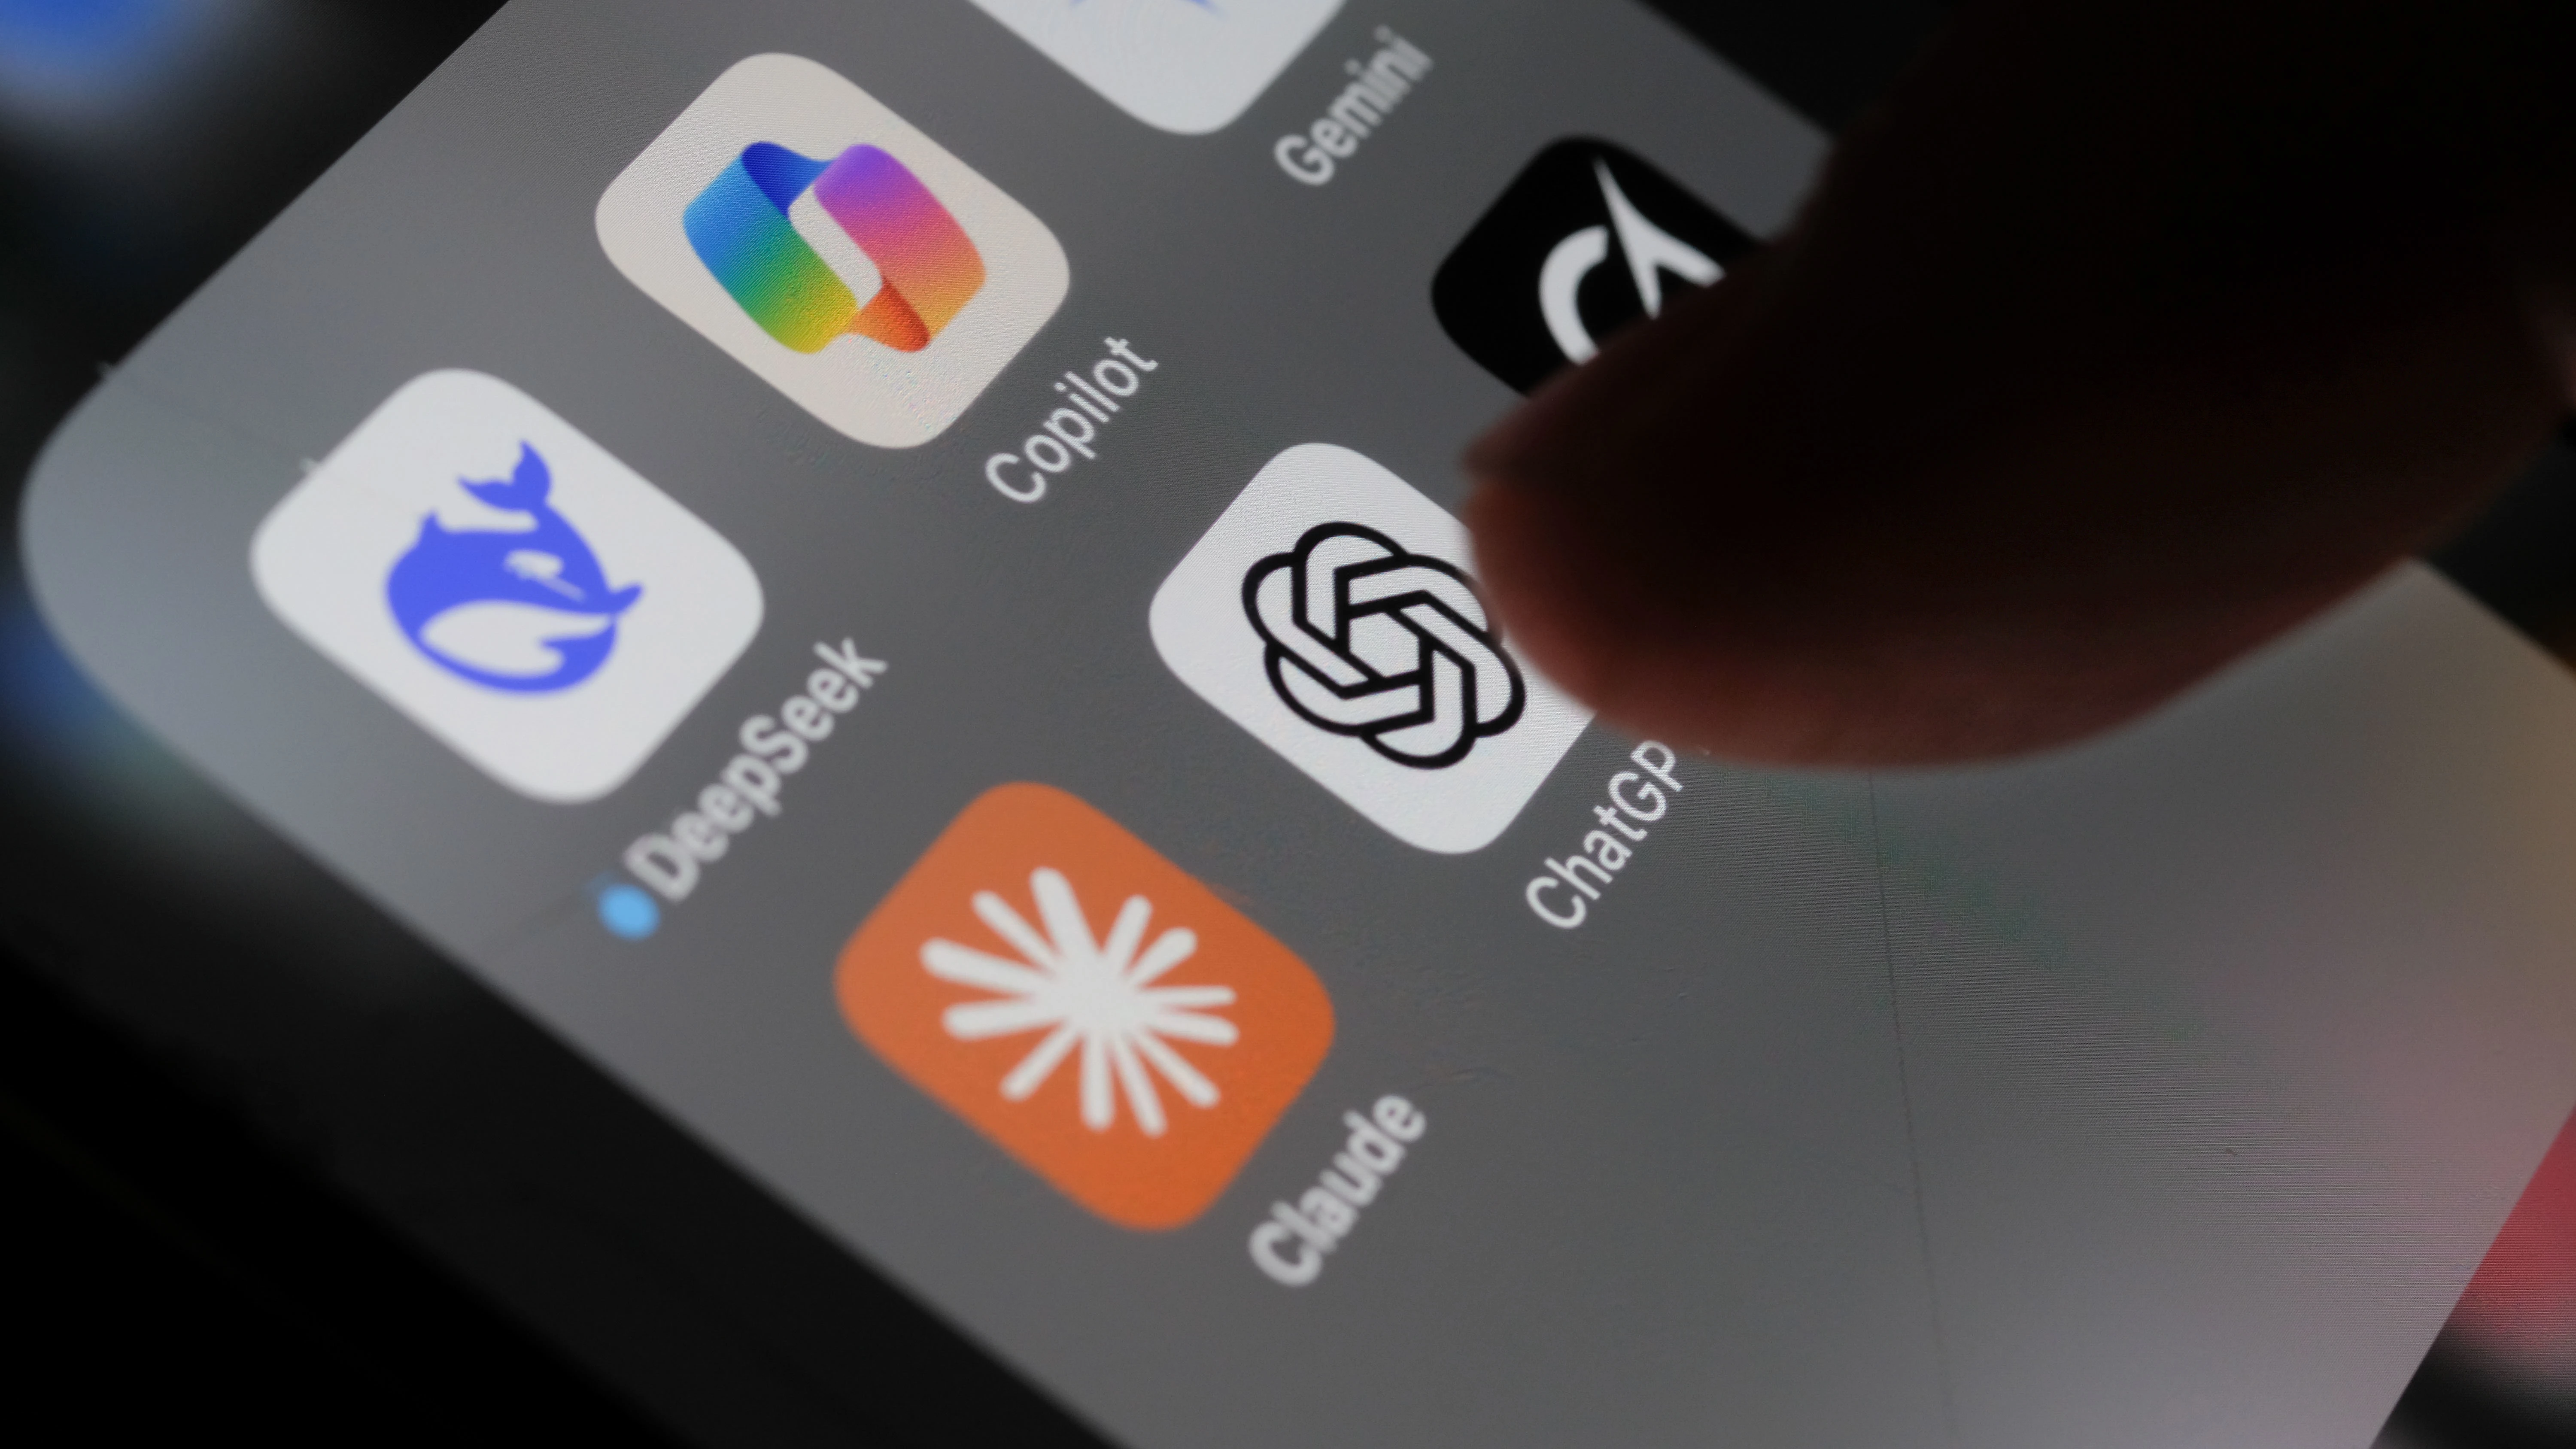
Pembatasan pemerintah Swedia menunjukkan bahwa nama besar sebuah chatbot bukan jaminan kelayakan untuk menangani informasi resmi. Pemerintah Swedia melarang penggunaan ChatGPT dan Claude untuk pekerjaan pemerintah karena kekhawatiran keamanan data. Tinjauan terhadap penggunaan alat AI di Swedish Transport Administration menemukan praktik yang dinilai bermasalah. Layanan tanpa kontrak enterprise yang sesuai berisiko membuat informasi sensitif masuk ke sistem penyedia dan dapat disimpan untuk pelatihan. Pemerintah itu tetap mengizinkan Microsoft CoPilot dengan kontrol keamanan yang lebih ketat. Ini bukan alasan untuk menganggap satu merek selalu aman dan yang lain selalu berbahaya. Perusahaan perlu menilai kontrak, akses, penyimpanan, penggunaan data, serta kemampuan audit setiap layanan. Shadow IT—alat yang dipakai karyawan tanpa persetujuan organisasi—dapat membawa konsekuensi bagi keamanan informasi. Kepatuhan terhadap aturan perlindungan data juga perlu diperiksa, termasuk risiko pemrosesan lintas batas.
Buat aturan yang bisa dipakai karyawan
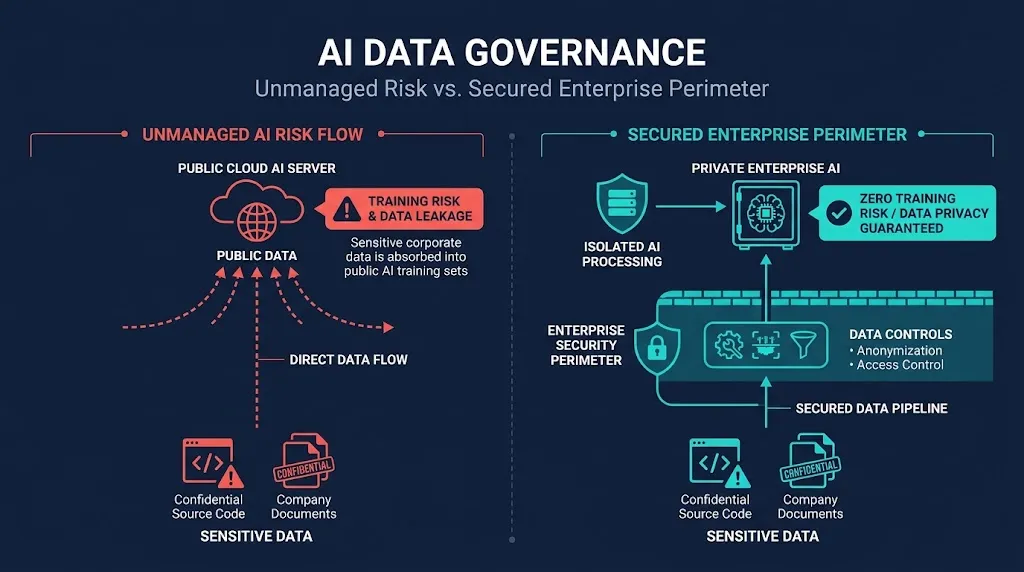
Larangan menyeluruh tanpa alternatif resmi berisiko mendorong karyawan memakai layanan sendiri. Perlindungan data perusahaan lebih efektif jika kebijakannya jelas, praktis, dan disertai alat yang disetujui. Mulailah dengan menetapkan kategori informasi yang tidak boleh dimasukkan ke chatbot publik: kode sumber, data pelanggan, catatan rapat internal, serta dokumen strategis. Sebelum mengunggah apa pun, karyawan harus memeriksa isi dan menghapus atau menyamarkan identitas, kredensial, serta rincian rahasia. Jangan unggah dokumen hanya karena tugasnya tampak rutin. Jika organisasi tetap mengizinkan layanan AI publik, gunakan paket bisnis atau enterprise dengan ketentuan data yang jelas. Periksa ketentuan terbaru, sebab kebijakan penyedia dapat berubah dan perusahaan tidak boleh bergantung pada asumsi. Pada akun pribadi ChatGPT, pengguna dapat mematikan penggunaan percakapan untuk peningkatan model melalui Data Controls. Namun, mode privasi bukan pengganti persetujuan perusahaan.
Kesimpulan: sediakan jalur AI yang aman
Karyawan perlu tahu bahwa menempelkan informasi ke chatbot berarti mengirimkannya untuk diproses oleh penyedia. Pemimpin bisnis harus mengubah pemahaman itu menjadi prosedur sehari-hari: jelaskan data yang dilarang, tunjukkan cara memeriksa pengaturan privasi, dan latih tim memakai contoh insiden nyata. Tetapkan pula siapa yang menyetujui layanan, bagaimana penggunaannya diaudit, dan ke mana karyawan harus bertanya sebelum memasukkan informasi yang meragukan. Sediakan alternatif resmi untuk merangkum, menerjemahkan, atau membantu pekerjaan pemrograman agar staf tidak mencari jalan sendiri. Untuk setiap alat, tanyakan siapa yang mengoperasikan model, siapa yang dapat mengakses data, dan apakah informasi dipakai untuk melatih sistem. Kebijakan yang mudah dipahami lebih berguna daripada larangan yang tidak disertai pilihan. Kesimpulannya, risiko keamanan informasi dapat ditekan ketika perusahaan menggabungkan verifikasi sebelum unggah, pengaturan privasi, layanan yang disetujui, dan aturan yang tegas.