
AI Generatif di Kantor: Produktivitas Naik, Kedaulatan Data Turun?
Risiko data bocor saat perusahaan mengadopsi ChatGPT dan AI tools komersial adalah ancaman keamanan data ChatGPT yang muncul ketika karyawan memasukkan informasi sensitif ke layanan AI generatif tanpa tata kelola AI, kontrol akses, dan kebijakan penggunaan yang jelas, sehingga kedaulatan data dan kerahasiaan informasi bisnis dapat hilang ke pihak ketiga di luar kendali organisasi.
Perusahaan sedang tergoda memakai ChatGPT, Claude, Grok, dan berbagai AI tools untuk mengejar efisiensi dan produktivitas. Namun di balik kemudahan itu, keamanan data ChatGPT dan layanan sejenis masih sering dianggap urusan belakangan. Pertanyaan sederhana yang jarang dijawab jujur adalah: ke mana data Anda pergi ketika diketik ke chatbot, dan siapa saja yang bisa menyentuhnya setelah itu?
Tanpa pengaturan akses yang memadai, penggunaan AI untuk meningkatkan efisiensi berisiko membuka informasi internal kepada pihak yang tidak semestinya. Inilah inti risiko AI perusahaan: bukan sekadar bug teknis, tetapi keputusan manajemen yang membiarkan data strategis keluar dari pagar organisasi. Jika perusahaan tidak segera menata tata kelola AI, mereka sedang menukar rahasia bisnis dengan kenyamanan jangka pendek.
Mengapa AI Konsumen Berbahaya bagi Data Perusahaan
Masalah utama bukan pada kecerdasan AI, tetapi pada kecerobohan manusia yang memperlakukannya seperti karyawan supertepercaya sejak hari pertama. Implementasi AI diibaratkan merekrut karyawan baru: Anda tidak akan langsung memberi akses ke semua data keuangan, SDM, pemasaran, dan operasional. Namun di banyak organisasi, chatbot generatif diberi akses informasi jauh lebih luas daripada staf baru mana pun.
Tekanan untuk meningkatkan produktivitas membuat tim tergoda menyalin dokumen kontrak, data pelanggan, hingga rencana produk ke dalam prompt. Tekanan ini mendorong perusahaan menggunakan AI tanpa terlebih dahulu menetapkan batasan akses dan jenis data yang boleh diproses. Akibatnya, kebocoran data AI bukan lagi skenario hipotetis, melainkan konsekuensi logis dari kebijakan yang longgar.
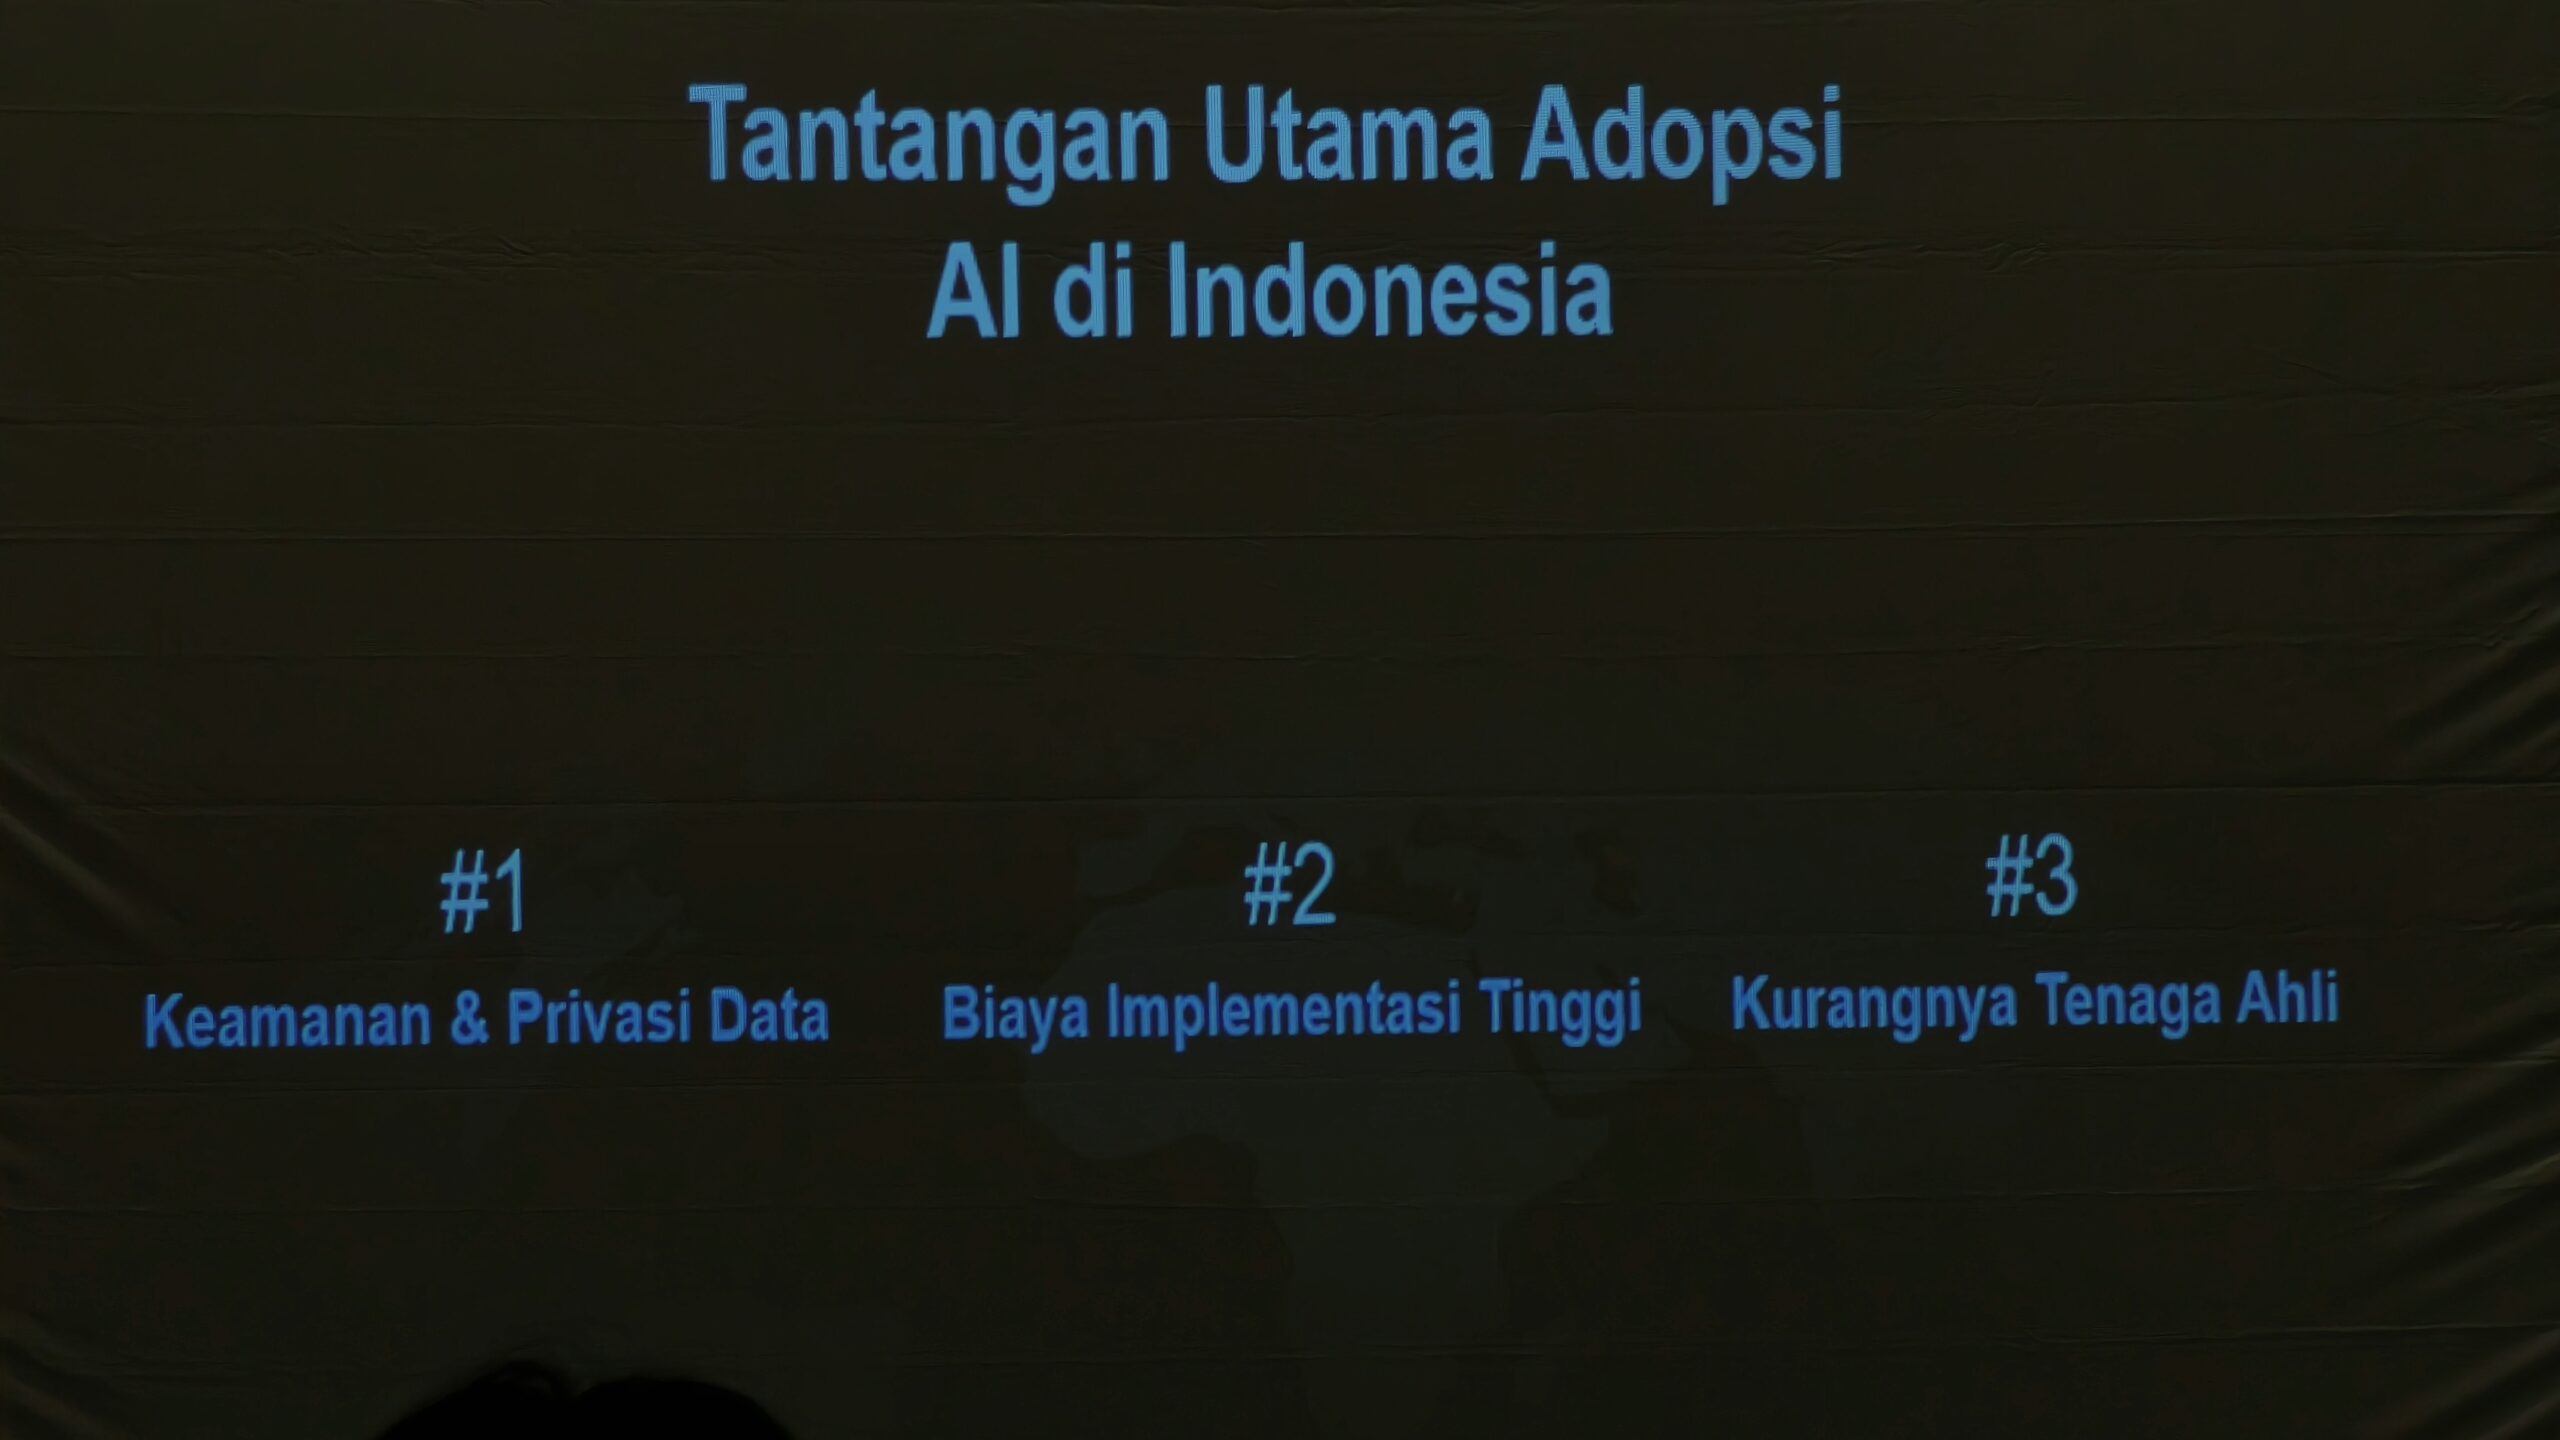
Lebih buruk lagi, euforia AI belum diimbangi kesiapan keamanan perlindungan data. Saat ini, lebih dari 80% perusahaan belum menerapkan kebijakan ketat terkait penggunaan AI, membiarkan informasi sensitif berisiko bocor ke layanan AI pihak ketiga. Ini bukan sekadar celah teknis; ini kegagalan tata kelola yang menempatkan kedaulatan data di tangan vendor yang bahkan tidak Anda kenal secara penuh.
Tata Kelola AI: Dari Slogan ke Aturan Main yang Mengikat
Jika perusahaan serius ingin menjaga privasi dan keamanan data, tata kelola AI tidak boleh berhenti di slide presentasi. PT ITSEC Asia menegaskan bahwa sebelum AI bisa diterapkan dengan aman, organisasi membutuhkan tata kelola, keamanan siber, dan keterampilan untuk mengadaptasinya ke dalam sistem kerja. Artinya, manajemen harus menetapkan batas yang jelas: data apa yang boleh dan tidak boleh bersentuhan dengan AI publik.
Dalam praktik bisnis, langkah pengamanan dapat mencakup pembatasan akses berdasarkan kebutuhan, penetapan jenis informasi yang boleh dimasukkan ke layanan AI, serta penerapan kebijakan internal untuk melindungi data perusahaan dan pelanggan. Ini inti tata kelola AI yang sehat: prinsip least privilege, klasifikasi data, dan aturan tertulis yang mengikat semua karyawan, bukan sekadar imbauan di email.
Kedaulatan data juga harus menjadi agenda resmi, bukan catatan kaki. Kedaulatan data sudah diangkat sebagai isu penting dalam forum industri AI. Pertanyaannya, apakah perusahaan berani mengakui bahwa keamanan siber AI adalah tanggung jawab mereka sendiri, bukan hanya vendor? Tanpa kerangka tata kelola yang ketat, setiap percakapan dengan chatbot adalah potensi kebocoran data AI yang tidak terlacak.
Membangun Ketahanan Siber dengan Solusi Berbasis AI
Ironisnya, ancaman dari AI hanya bisa diimbangi dengan AI yang dirancang untuk keamanan. Era ancaman siber tidak lagi cukup ditangani dengan disaster recovery tradisional, tetapi membutuhkan cyber resilience yang proaktif. Di sini, solusi keamanan siber AI bukan kemewahan, melainkan syarat minimum agar bisnis tetap berjalan ketika serangan terjadi.
Survei menunjukkan hanya 8,4% perusahaan yang merasa sangat siap bertahan dan pulih dari ancaman siber berbasis AI, dan hanya 24% yang sangat yakin bisa melakukan pemulihan cepat jika terserang ransomware. Fakta ini menunjukkan mayoritas organisasi hidup dengan rasa aman semu. Lebih parah lagi, hanya 21% perusahaan yang telah menggunakan platform keamanan siber terintegrasi; sisanya terjebak dalam tumpukan alat yang terfragmentasi dan membuka celah baru.
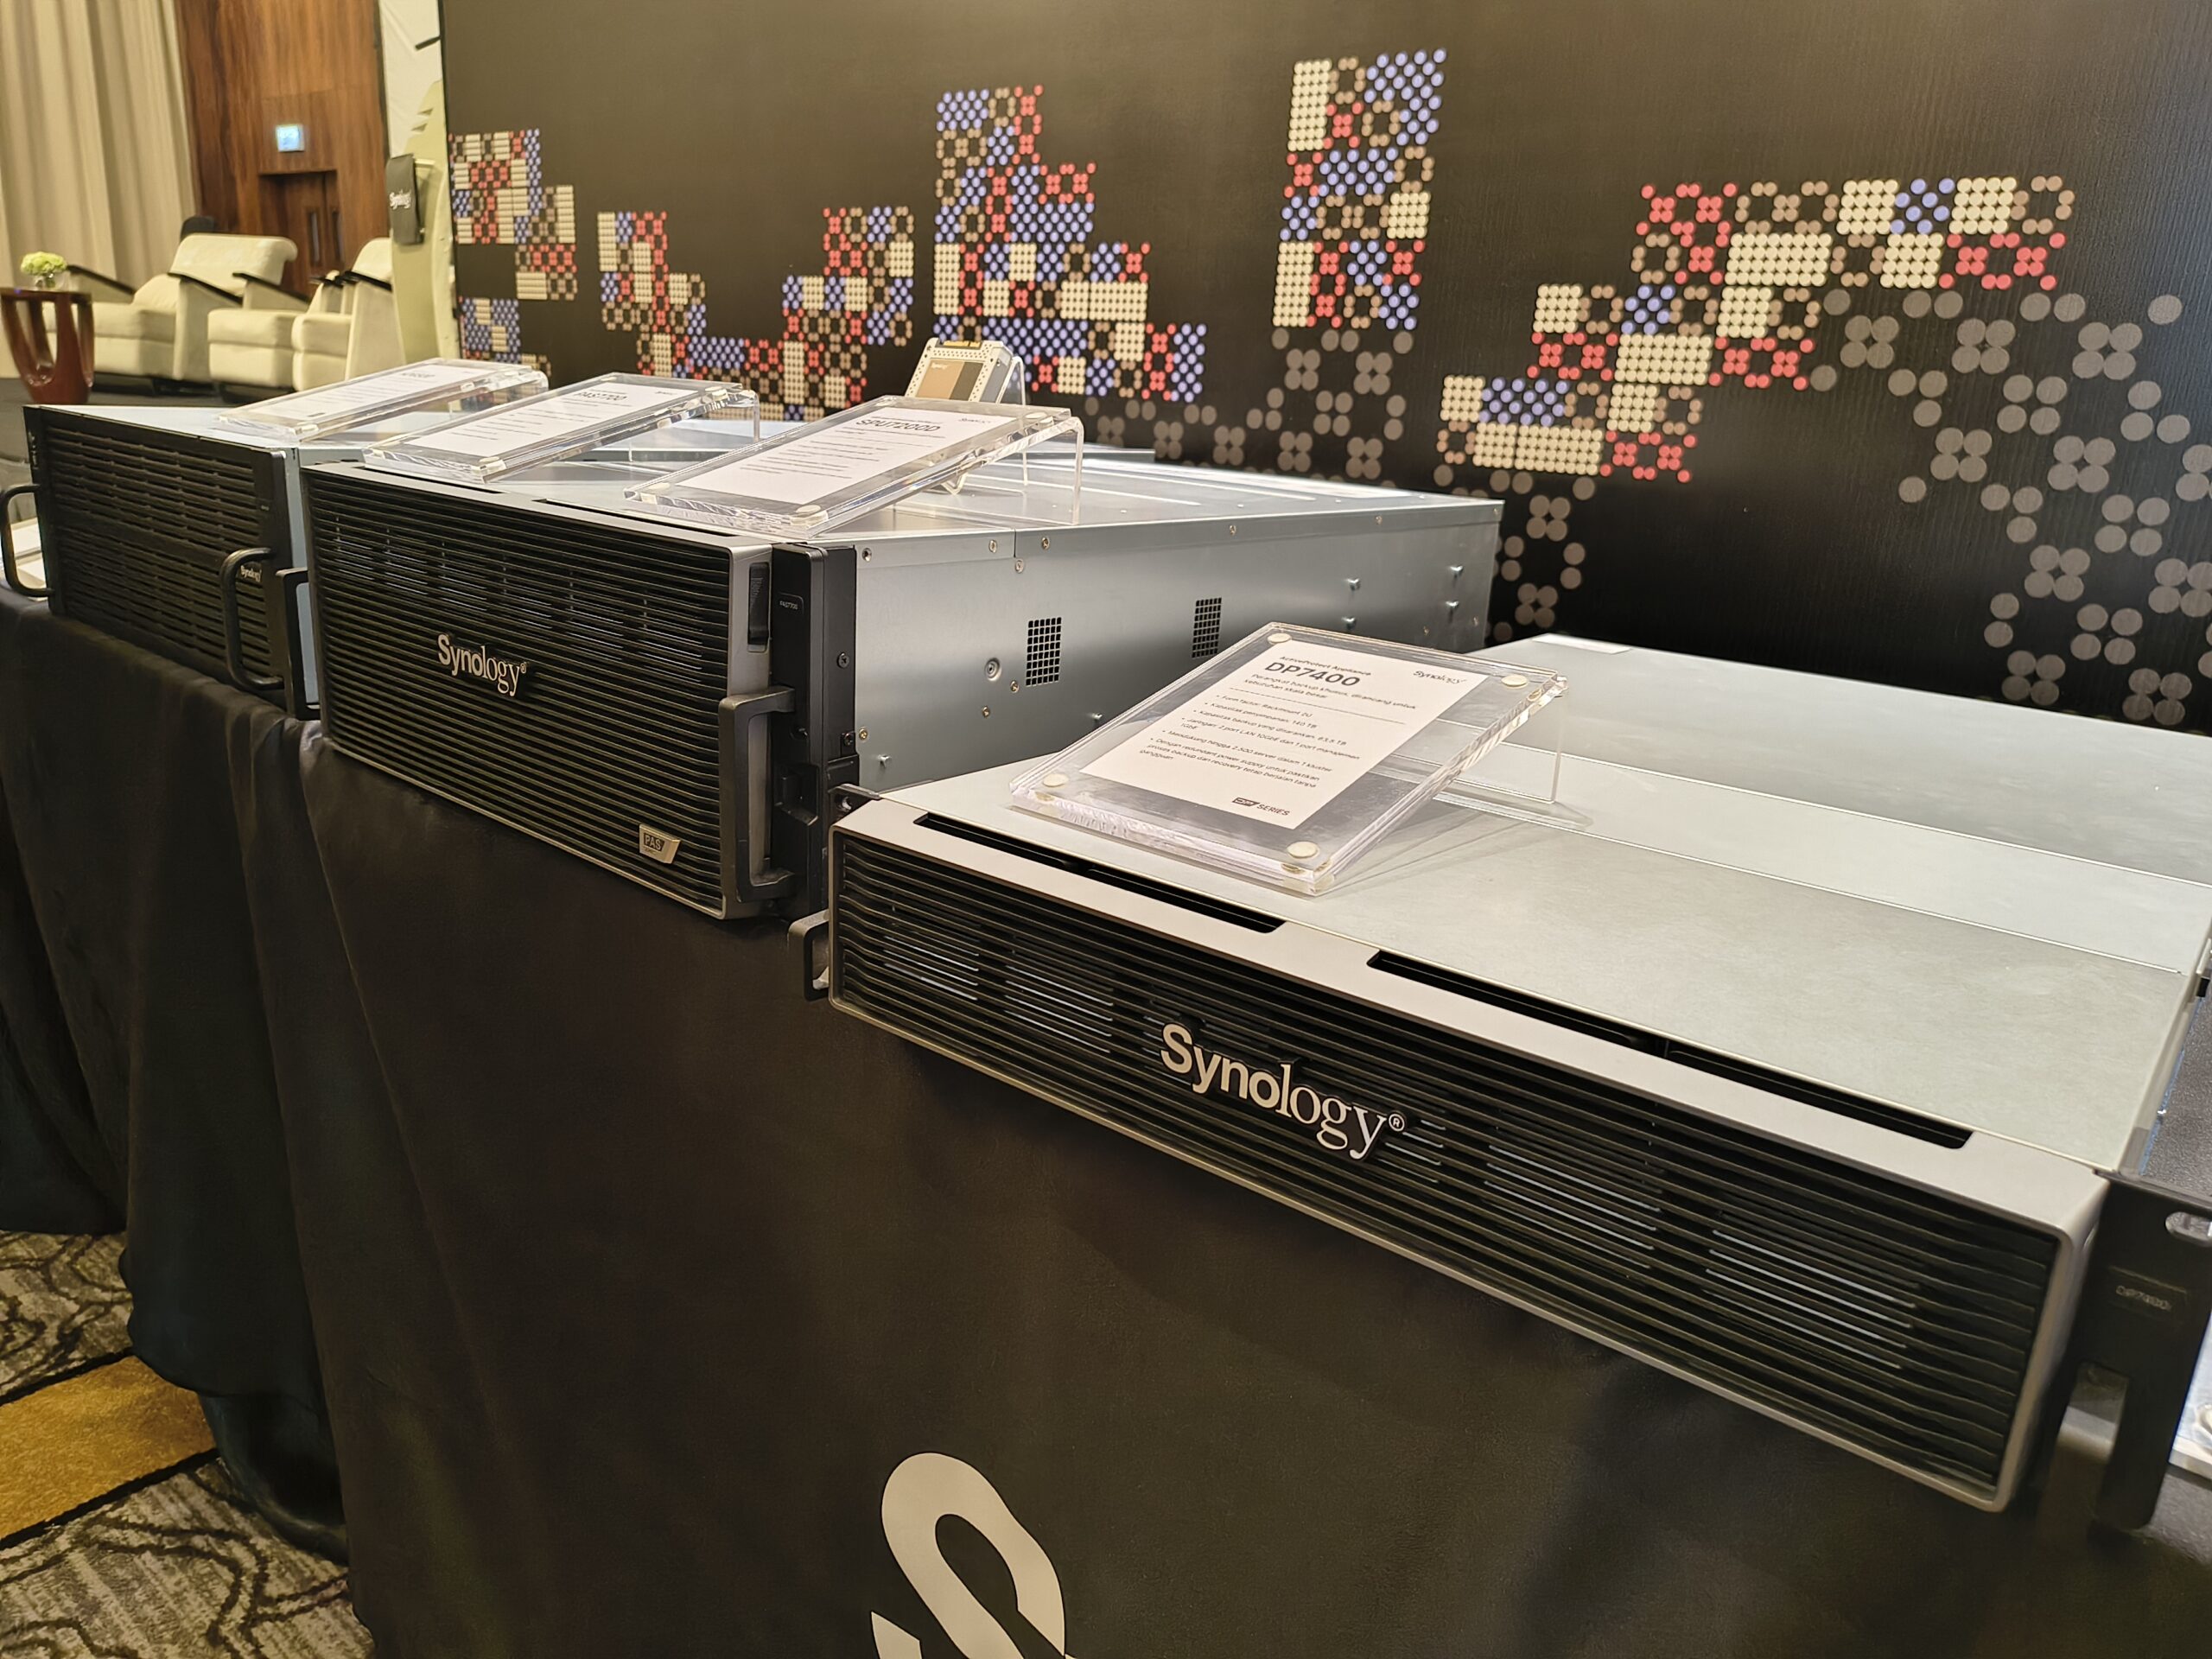
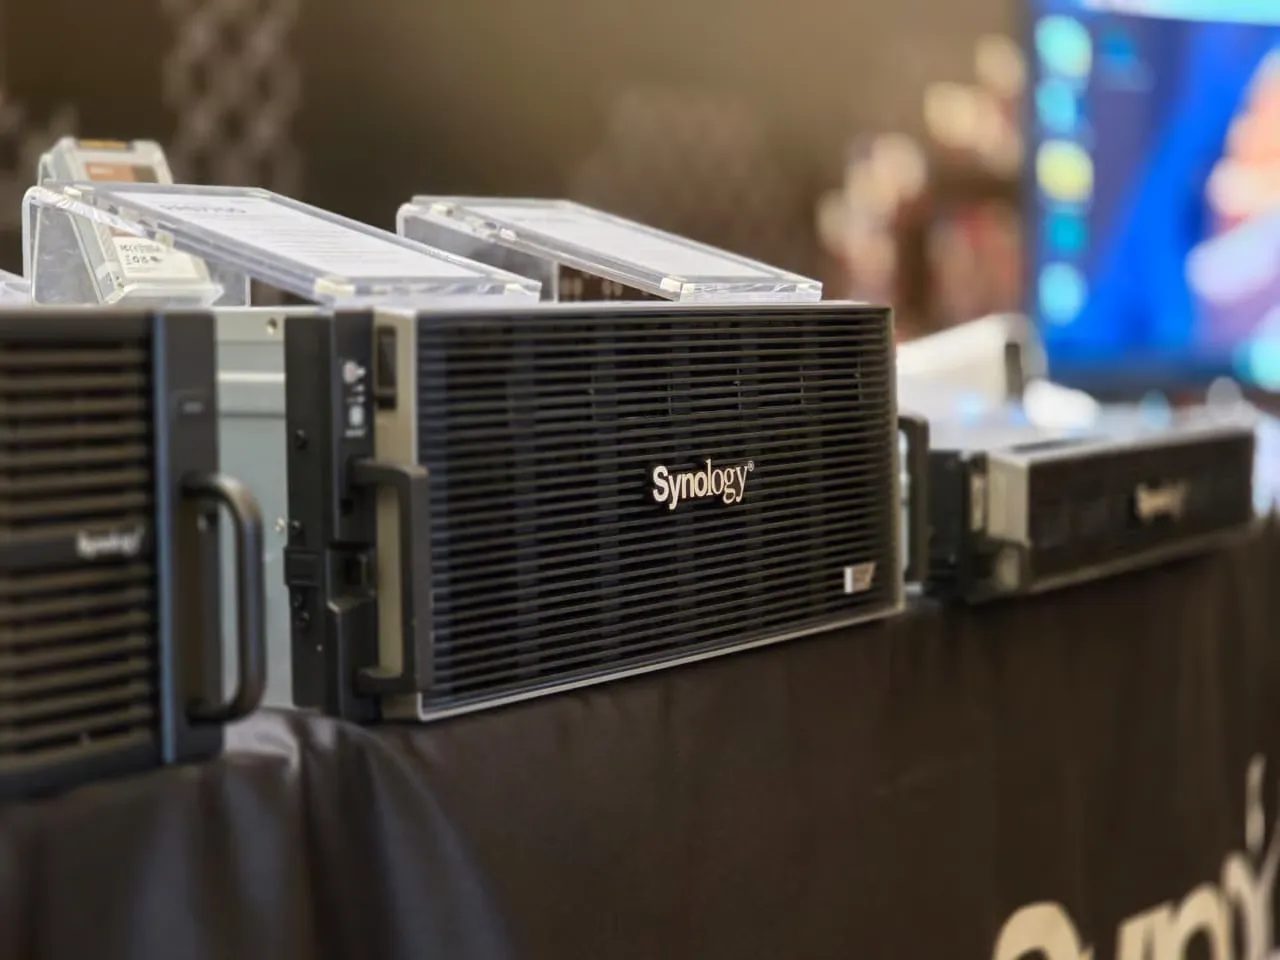
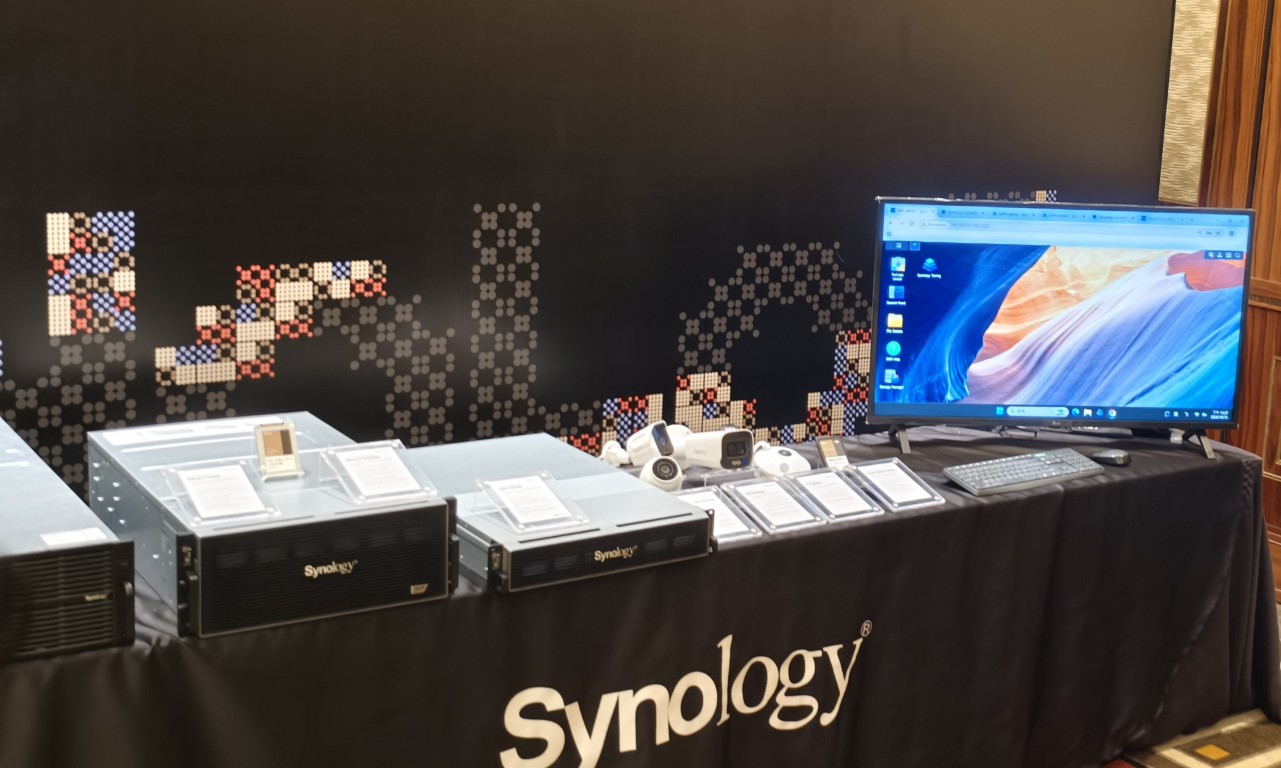
Menjawab celah ini, salah satu produsen infrastruktur data memperkenalkan Active Protect Appliance, perangkat perlindungan terdedikasi yang menggabungkan solusi backup dan storage dalam satu lingkungan terisolasi dari sistem produksi. Strategi ini menempatkan backup sebagai garis pertahanan terakhir yang tidak boleh disatukan dengan sistem utama yang berisiko terkena ransomware. Dengan teknologi WORM yang immutable, tamper-proof clock, dan perlindungan air-gap otomatis, ketahanan siber perusahaan terhadap serangan berbasis AI meningkat signifikan.
Protokol Praktis: 8 Langkah Mengamankan Penggunaan ChatGPT di Kantor
Saat ini, lebih dari 80% perusahaan belum menerapkan kebijakan ketat terkait penggunaan AI, sehingga informasi sensitif berisiko bocor ke layanan AI pihak ketiga. Ini harus diubah sekarang, bukan setelah insiden terjadi. Jika organisasi Anda sudah memakai ChatGPT atau AI tools lain, berikut langkah konkret yang seharusnya segera dijalankan.
- Tetapkan kebijakan tertulis tentang keamanan data ChatGPT dan AI tools: apa yang boleh dan dilarang dimasukkan, termasuk larangan data pribadi dan informasi pelanggan.
- Lakukan klasifikasi data dan tandai dokumen yang sama sekali tidak boleh disentuh AI publik (keuangan, strategi, rahasia dagang).
- Batasi akses berdasarkan kebutuhan: tidak semua karyawan perlu akun AI dengan hak yang sama.
- Aktifkan kontrol teknis: proxy, DLP, atau gateway yang bisa memantau dan membatasi traffic ke layanan AI publik.
- Gunakan solusi keamanan siber AI dan platform backup terisolasi sebagai garis pertahanan terakhir terhadap ransomware dan kebocoran data.
- Latih karyawan agar lebih berhati-hati terhadap informasi yang diunggah ke platform AI, terutama data pribadi dan informasi pelanggan.
- Audit rutin log penggunaan AI untuk mendeteksi pola penggunaan berisiko dan memperbaiki kebijakan.
- Evaluasi opsi AI on-premise atau tertutup untuk proses yang membutuhkan kontrol penuh atas kedaulatan data.
Dalam praktik bisnis, langkah pengamanan seperti pembatasan akses, penetapan jenis informasi yang boleh dimasukkan ke layanan AI, dan kebijakan internal yang jelas bukan lagi pilihan, melainkan prasyarat agar AI menjadi aset, bukan sumber bencana.