
Mengapa Tata Kelola AI Perusahaan Tidak Bisa Ditunda
Tata kelola AI perusahaan adalah kerangka kebijakan, pengendalian, dan pengawasan yang mengatur tujuan penggunaan, perlindungan data, penanggung jawab, serta pemeriksaan manusia atas keluaran sistem AI, sehingga keputusan yang dihasilkan dapat dipertanggungjawabkan dan kepercayaan pemangku kepentingan tetap terjaga. Pemanfaatan AI memang menjanjikan efisiensi dan dukungan pengambilan keputusan, tetapi tanpa tata kelola yang memadai, perusahaan sedang bermain api di tengah gudang data sensitif. Risiko kebocoran data AI, informasi keliru, penipuan, dan kerusakan reputasi bukan lagi skenario teoritis, melainkan ancaman operasional sehari-hari. Karena itu, pertanyaan utamanya bukan apakah perusahaan perlu tata kelola AI, melainkan seberapa cepat komite audit berani menegakkan disiplin teknologi sebelum insiden pertama terjadi.
Risiko Kebocoran Data AI dan Deepfake Perusahaan: Ancaman Nyata
Keamanan data dalam konteks AI adalah persoalan bisnis yang langsung menyentuh kepercayaan pelanggan dan keberlangsungan perusahaan. Kebocoran data AI dapat memicu kerugian finansial sekaligus merusak reputasi, dan sering kali baru disadari ketika insiden sudah menyebar ke publik. Di sisi lain, deepfake perusahaan membuka babak baru penipuan: penyamar yang tampil sebagai pimpinan dalam rapat daring, menginstruksikan transaksi atau perubahan kebijakan yang tampak sah. Ditambah chatbot yang memberi informasi keliru dan keluaran AI yang mencantumkan referensi tidak nyata, manipulasi konten berbasis AI menjadikan setiap komunikasi korporat berpotensi dipertanyakan. “Kebocoran data dapat menimbulkan kerugian finansial sekaligus merusak reputasi,” tegas Thano Tanubrata, yang mengingatkan bahwa pesatnya perkembangan AI harus diimbangi kebijakan dan pengawasan yang siap.
Perlindungan Data AI: Dari Kebijakan Penyedia hingga Kontrol Internal
Perlindungan data AI tidak cukup dengan menambahkan klausul keamanan di kontrak; perusahaan harus memahami secara rinci bagaimana penyedia layanan mengelola data internal dan data pelanggan sebelum memasukkannya ke sistem. Tanpa kejelasan ini, setiap prompt yang berisi informasi sensitif berpotensi menjadi sumber risiko kebocoran data AI. Tata kelola AI perusahaan menuntut kejelasan tujuan penggunaan, penanggung jawab, dan pengendalian risiko sebagai satu paket, bukan komponen terpisah yang berjalan sendiri-sendiri. Semakin tinggi risiko penggunaan—misalnya ketika AI berinteraksi langsung dengan pelanggan atau mengolah data sensitif—semakin ketat pengendalian yang dibutuhkan, termasuk pemeriksaan manusia atas hasil dan keputusan. Di sini, perlindungan data AI bukan sekadar isu teknis, tetapi keputusan strategis: data mana yang boleh disentuh AI, dalam konteks apa, dan dengan pengawasan siapa.
Komite Audit sebagai Pengawas Teknologi: Dari Formalitas ke Fungsi Nyata
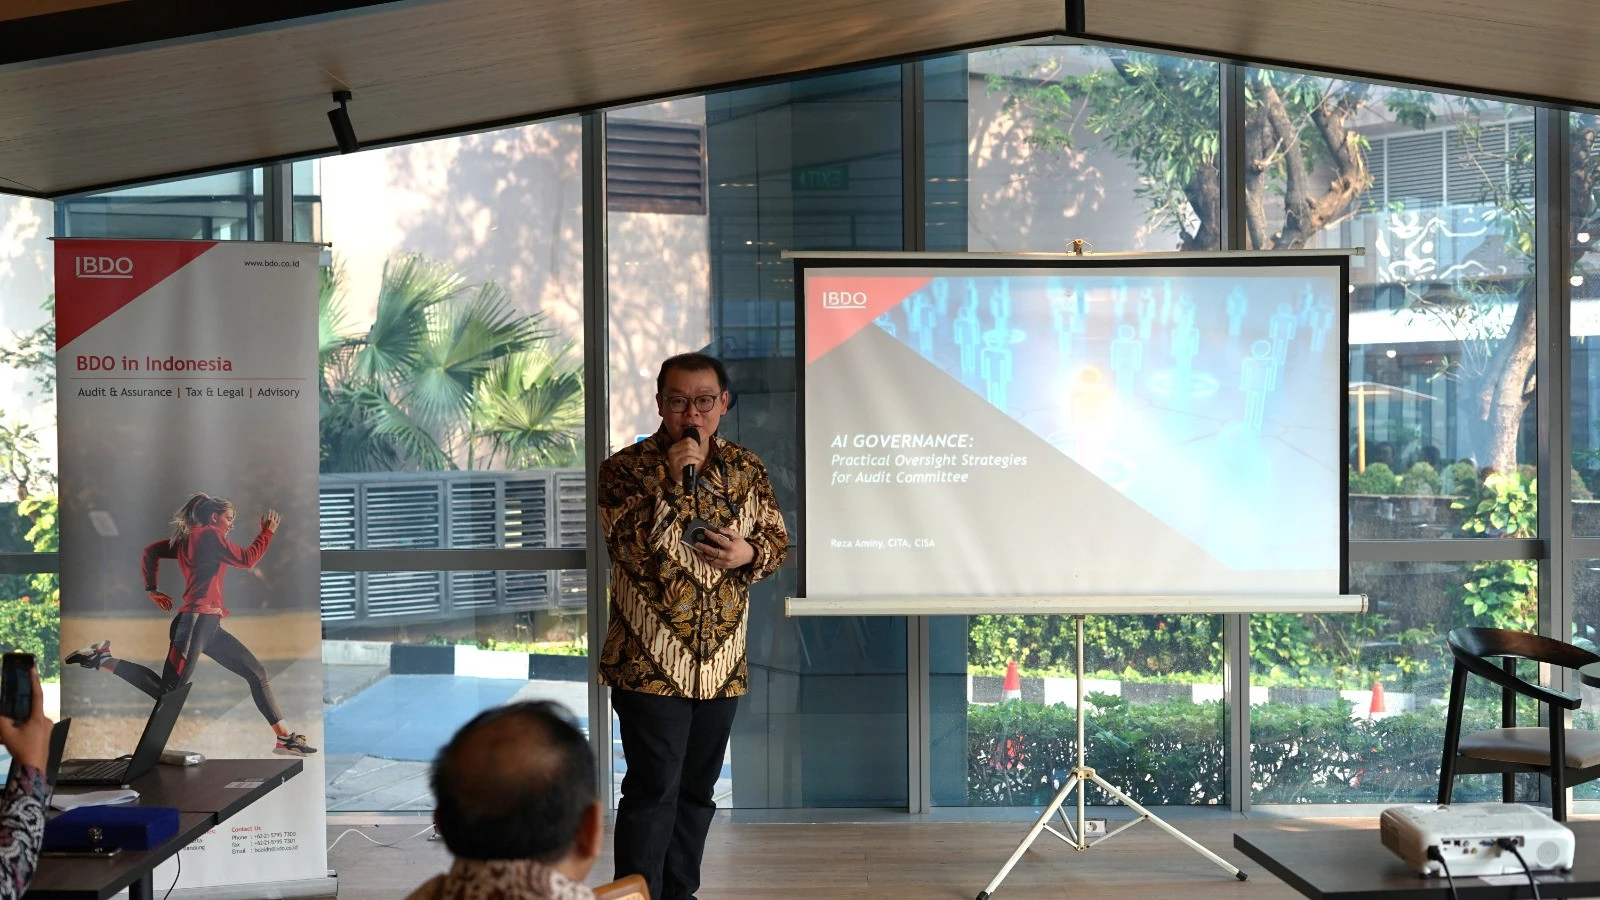
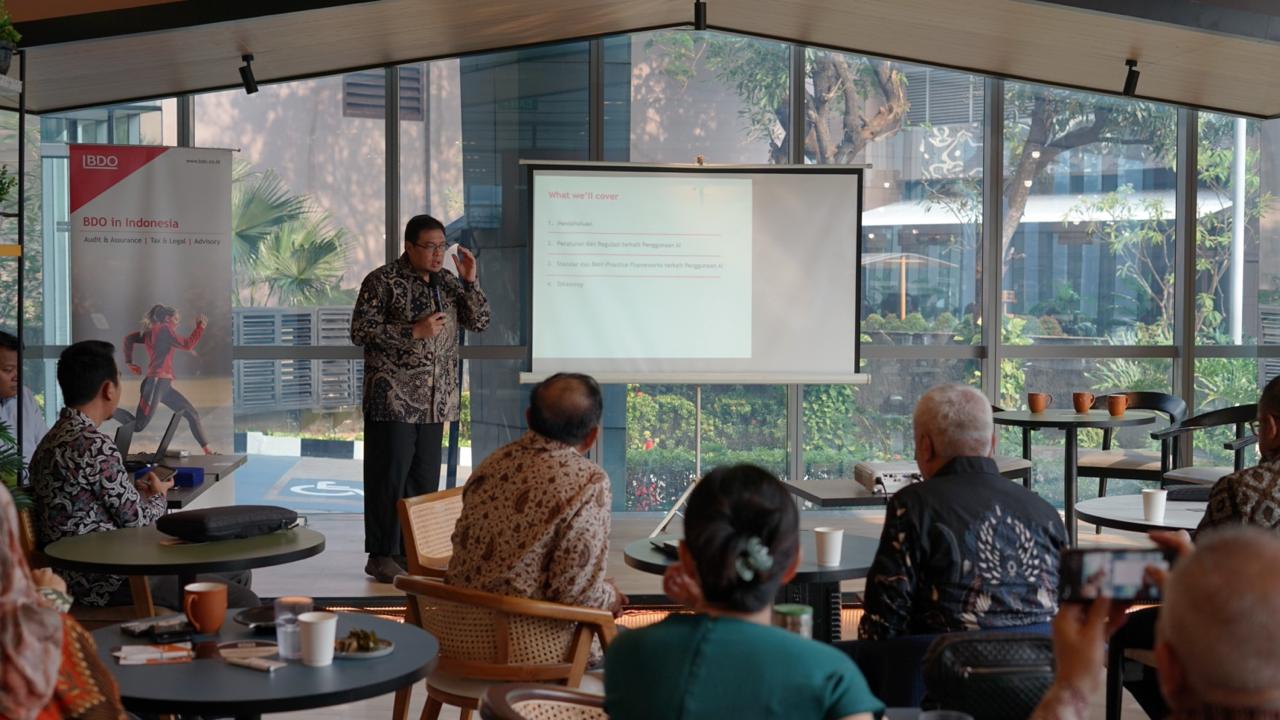
Forum yang digelar BDO bersama Ikatan Komite Audit menunjukkan satu hal: pengawasan AI sudah resmi masuk ke agenda komite audit, bukan lagi urusan eksklusif tim TI. Pembahasan mereka mencakup risiko penggunaan AI, pengelolaan data, serta peran komite audit dalam mengawasi penerapan teknologi di organisasi. Komite audit dituntut memastikan organisasi memiliki tata kelola yang memadai agar adopsi AI tetap menjaga kepercayaan pelanggan dan keberlangsungan bisnis. Networking dan berbagi pengalaman antaranggota dipandang penting untuk menyegarkan pengetahuan dan menjaga relevansi fungsi pengawasan terhadap tantangan baru. Kolaborasi antara praktisi dan komunitas komite audit menjadi wadah untuk memperluas jejaring dan menyegarkan pemahaman mengenai fungsi oversight, sehingga audit komite teknologi tidak berhenti pada checklist, tetapi berubah menjadi dialog kritis tentang risiko dan akuntabilitas.
Menuju Kerangka Pengawasan AI yang Bertanggung Jawab
Pesan utama dari diskusi BDO dan komunitas komite audit jelas: tata kelola perlu disiapkan sebelum AI diterapkan, bukan setelah terjadi insiden. Semakin tinggi risiko penggunaan, semakin ketat pengendalian yang dibutuhkan, termasuk pemeriksaan oleh manusia agar hasil dan keputusan dapat dipertanggungjawabkan. Pengawasan harus disesuaikan dengan tingkat risiko, terutama ketika AI berinteraksi langsung dengan pelanggan, mengolah data sensitif, atau memengaruhi keputusan penting. Evaluasi berkala dan peningkatan kompetensi auditor internal menjadi syarat agar audit komite teknologi tidak tertinggal dari laju inovasi. Melalui pembelajaran berkelanjutan dan penguatan jejaring, pengawasan yang memadai diharapkan membantu perusahaan memanfaatkan AI secara bertanggung jawab, melindungi data, dan menjaga kepercayaan pemangku kepentingan. Pada akhirnya, perusahaan yang menang bukan yang paling cepat mengadopsi AI, melainkan yang paling disiplin menegakkan tata kelola AI perusahaan.