
Izin aplikasi Android: pintu utama kebocoran data pribadi
Izin aplikasi Android adalah hak akses yang diberikan pengguna kepada aplikasi untuk memasuki bagian tertentu dari sistem dan membaca, mengubah, atau menggunakan data pribadi yang tersimpan di ponsel, sehingga setiap permintaan izin menjadi titik keputusan penting yang langsung memengaruhi privasi data ponsel dan keamanan digital Anda. Kebanyakan orang menekan tombol “Izinkan” tanpa berpikir, seolah semua permission adalah formalitas. Padahal, sekali Anda mengizinkan, aplikasi dapat berjalan di balik layar dan memanfaatkan akses tersebut dengan cara yang tidak selalu terlihat. Sikap asal mengizinkan adalah kesalahan terbesar pengguna smartphone modern: bukan karena teknologinya berbahaya, tetapi karena kita menyerahkan kontrol tanpa membaca konsekuensinya. Artikel ini berpihak pada satu sikap jelas: Anda harus pelit izin. Berikan akses hanya jika fungsi aplikasi benar-benar membutuhkannya, dan cabut sisanya.
6 permission Android paling berbahaya dan apa saja yang mereka buka
Enam izin aplikasi Android berikut adalah pintu masuk utama ke data paling sensitif di ponsel: lokasi, kamera, mikrofon, foto & video, kontak, dan SMS. Akses lokasi mengungkap di mana Anda berada setiap saat, pola perjalanan, hingga kebiasaan harian. Kamera dan mikrofon bisa digunakan untuk menangkap gambar dan suara ketika fitur tersebut dipanggil sesuai mekanisme sistem, sehingga berpotensi menyadap lingkungan sekitar Anda. Izin foto dan video mengizinkan aplikasi melihat koleksi visual yang sering kali berisi momen pribadi. Kontak membuka daftar orang terdekat beserta nomor dan email mereka. SMS adalah yang paling rawan karena sering menyimpan kode verifikasi atau OTP yang dapat disalahgunakan untuk membajak akun. Jika sebuah aplikasi sederhana meminta salah satu dari enam akses ini, sikap default Anda seharusnya curiga, bukan patuh.
Memilah izin yang perlu dan yang mencurigakan: gunakan logika fungsi
Cara membedakan izin aplikasi Android yang wajar dan yang mencurigakan sebenarnya sederhana: cocokkan dengan fungsi utama aplikasi. Aplikasi navigasi atau transportasi online jelas membutuhkan lokasi. Namun aplikasi catatan, kalkulator, atau game puzzle yang minta akses lokasi layak dipertanyakan. Hal yang sama berlaku untuk kamera dan mikrofon: aplikasi pemindai dokumen, video call, atau media sosial perlu kamera dan suara, tetapi aplikasi kalender tidak. Jika sebuah aplikasi tidak punya fitur komunikasi berbasis kontak, permintaan akses kontak seharusnya menjadi alarm merah. Prinsipnya, “kalau fitur utama tidak butuh izin itu, anggap mencurigakan.” Uji selalu: tolak izin, lalu lihat apakah aplikasi masih bisa berjalan. Sering kali, aplikasi tetap berfungsi, yang berarti mereka meminta akses lebih banyak daripada yang diperlukan hanya demi mengumpulkan data.
Mengaudit dan membatasi permission di Android: mulai dari sekarang
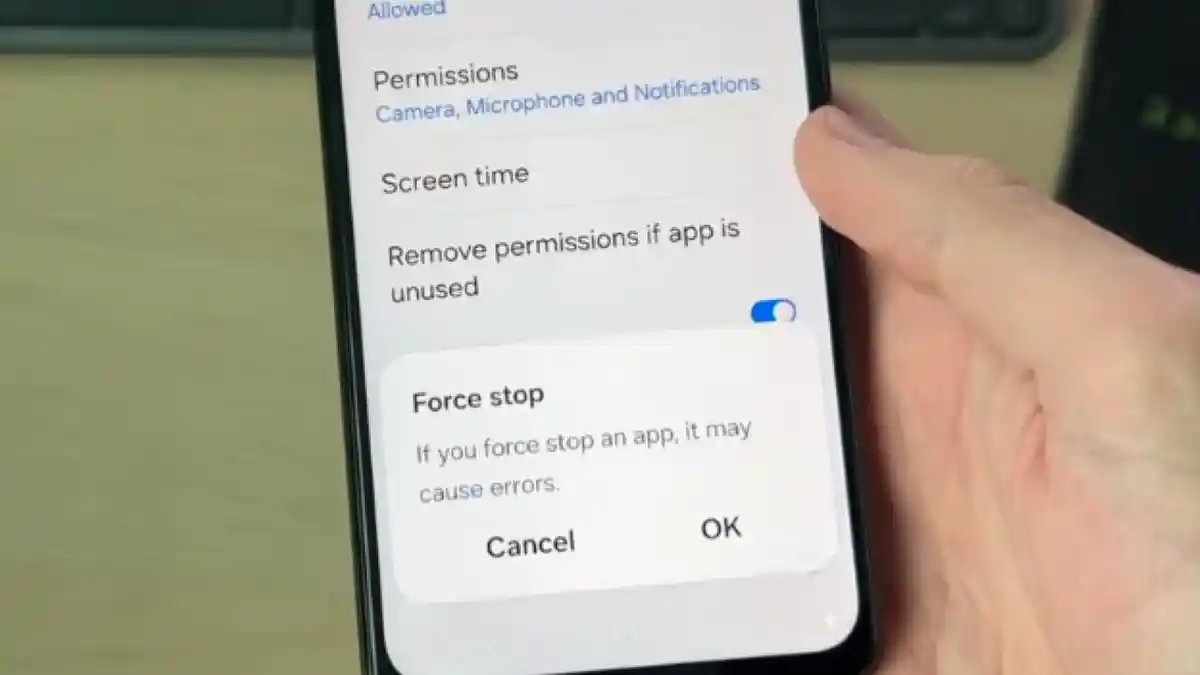
Mengamankan privasi data ponsel bukan soal menghafal istilah teknis, tetapi membangun kebiasaan rutin mengaudit izin aplikasi Android. Masuk ke pengaturan privasi, lalu buka manajer permission (Permission Manager) dan periksa kategori sensitif satu per satu: kamera, mikrofon, lokasi, kontak, SMS, serta foto & video. Cabut izin dari aplikasi yang tidak lagi Anda gunakan atau yang tidak memerlukan akses tersebut untuk fungsi utama. Pada beberapa versi Android, Anda dapat memberikan akses terbatas, misalnya hanya ke foto tertentu, bukan seluruh galeri. Itulah kontrol granular yang wajib dimanfaatkan jika Anda sungguh ingin lindungi data pribadi dari penggunaan yang tidak perlu atau sensitif oleh aplikasi. Lakukan audit ini secara berkala, karena aplikasi dan pembaruan baru sering kali menambah permintaan izin tanpa Anda sadari.
Belajar dari praktik di platform lain: jadikan Anda penjaga terakhir data sendiri
Kasus aplikasi pihak ketiga yang mengakses data luas lewat akun media sosial menunjukkan pola yang sama: pengguna memberikan izin demi kemudahan login dan personalisasi, lalu lupa membatasinya. Di platform lain, pengguna disarankan untuk memeriksa pengaturan privasi secara berkala, menyesuaikan izin aplikasi, menghapus koneksi yang tidak diinginkan, dan menonaktifkan akses aplikasi pihak ketiga jika perlu. Pola ini seharusnya Anda tiru di Android. Anggap setiap izin sebagai kontrak: aplikasi meminta, Anda memutuskan. Semakin disiplin Anda mengontrol keamanan permission Android, semakin kecil peluang data Anda dipakai di luar kendali. Kesimpulannya sangat tegas: teknologi tidak akan spontan melindungi Anda; hanya kebiasaan memeriksa, membatasi, dan mencabut izin yang membuat ponsel benar-benar menjadi ruang pribadi, bukan mesin pengumpul data.