
Kesiapan Pemulihan Ransomware: Alarm Keras untuk Manajemen Data
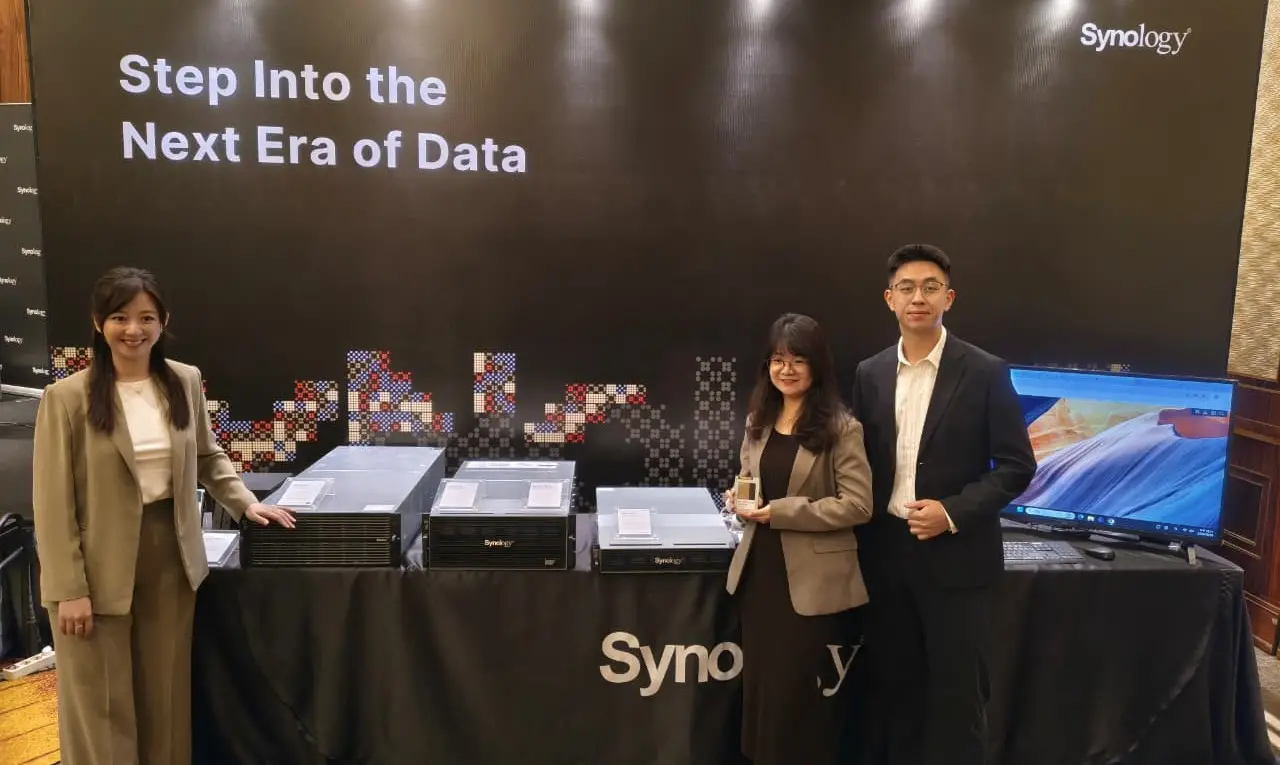
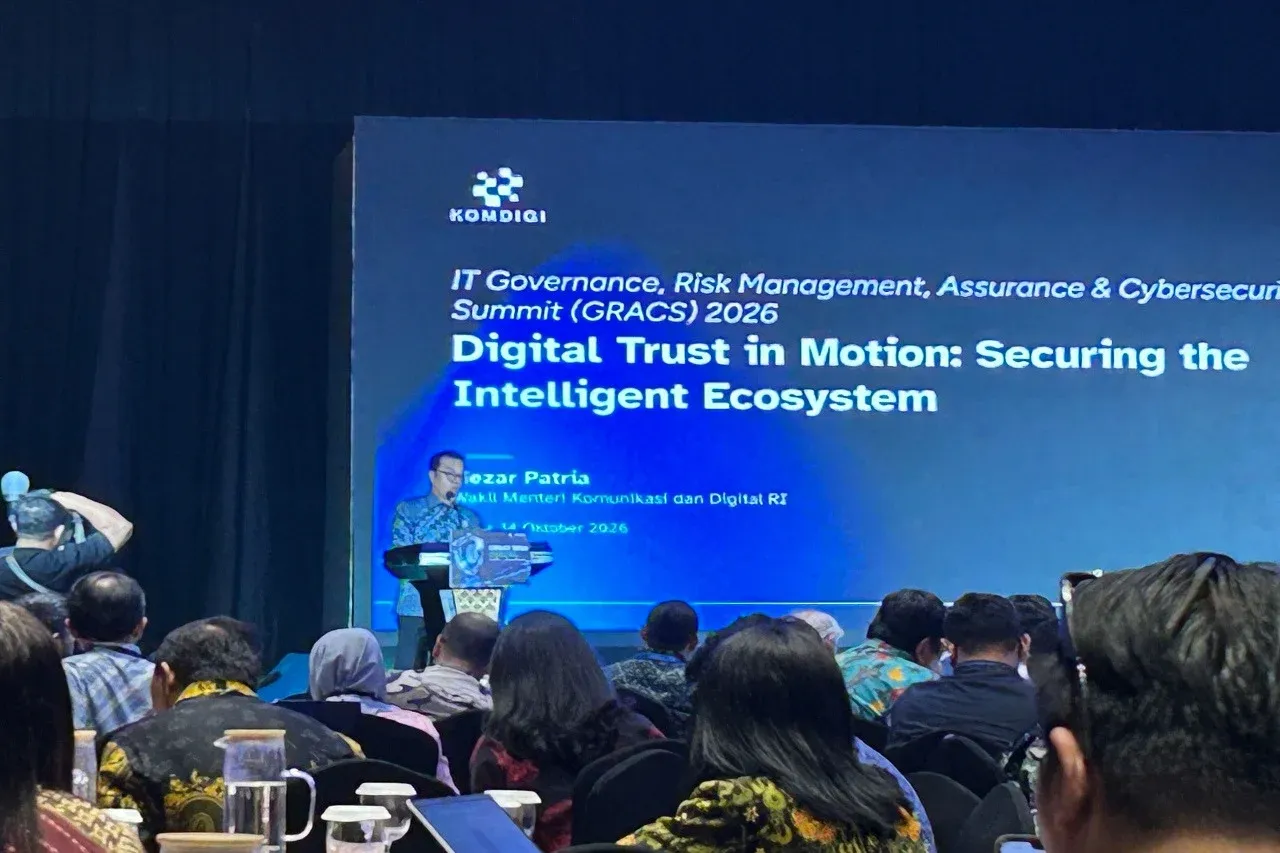
Kesiapan pemulihan ransomware adalah kemampuan organisasi untuk mengembalikan operasional dan data penting secara cepat dan terukur setelah serangan pemerasan berbasis enkripsi, dengan memastikan cadangan data tetap utuh, tidak dimodifikasi, tidak dienkripsi ulang, dan tidak dihapus, sehingga gangguan bisnis, kerugian reputasi, dan risiko kebocoran informasi dapat ditekan seminimal mungkin melalui strategi backup yang terencana dan infrastruktur perlindungan data yang andal. Survei yang dipaparkan dalam sebuah acara pers menunjukkan hanya sekitar 2 dari 10 perusahaan yang sangat yakin bisa memulihkan operasional dengan cepat setelah serangan ransomware sekaligus menjaga integritas data cadangan. Angka ini bukan sekadar statistik; ini adalah cermin bahwa ransomware recovery readiness masih jauh tertinggal dari laju digitalisasi. Jika manajemen masih menganggap backup strategy perusahaan sebagai urusan teknis semata, mereka sedang mengabaikan salah satu risiko bisnis paling strategis di era data.
Ledakan Data Akibat AI: Backup Semakin Rumit, Risiko Semakin Besar
Adopsi kecerdasan artifisial membuat volume dan jenis data melonjak, dari log sistem hingga model dan dataset pelatihan. Penggunaan AI mendorong volume data, dan hampir 88 persen responden mengkhawatirkan inefisiensi penyimpanan akibat peningkatan data AI dan duplikasi data. Ini berarti beban backup dan recovery strategy tidak lagi linier: lebih banyak data, lebih banyak versi, lebih banyak titik kegagalan. Menambah kapasitas penyimpanan tanpa mengubah arsitektur backup hanya memindahkan masalah ke rak yang lebih besar. Organisasi yang masih mengandalkan satu repositori pusat untuk semua cadangan sedang membangun single point of failure yang menggiurkan bagi pelaku ransomware. Di era AI, backup bukan sekadar "copy-paste" berkala; ia harus dirancang dengan segmentasi beban kerja, kebijakan retensi yang jelas, dan pemisahan data kritis dari data eksperimental agar pemulihan tidak tersandera oleh kekacauan internal sendiri.
Pelajaran dari PDNS 2: Ketika Ransomware Menggerus Kepercayaan Digital
Serangan ransomware yang melumpuhkan sebuah pusat data nasional sementara pada 2024 menjadi contoh nyata bahwa kegagalan perlindungan data bukan hanya soal downtime teknis. Dampaknya menjalar ke kepercayaan publik dan reputasi lembaga, dan kasus tersebut bahkan disebut berkontribusi pada penurunan skor ketahanan siber nasional dari 63,64 poin pada 2023 menjadi 47,50 poin pada 2025, menjatuhkan peringkat dari posisi ke-48 ke ke-84 dari 136 negara. Ini adalah peringatan keras: data protection Indonesia bukan lagi isu internal, melainkan aset kepercayaan kolektif. Insiden itu memicu evaluasi internal, mulai dari cara mengambil keputusan dalam pembangunan infrastruktur digital hingga peninjauan tata kelola dan perlindungan data. Jika lembaga sebesar pusat data nasional bisa lumpuh, perusahaan swasta yang merasa "cukup aman" tanpa strategi pemulihan yang jelas sedang hidup dalam ilusi.
Mengubah Backup dari Beban Biaya Menjadi Strategi Ketahanan
Masalah utamanya: banyak organisasi masih melihat backup strategy perusahaan sebagai pos biaya, bukan sebagai instrumen ketahanan bisnis. Padahal, survei menunjukkan hanya sekitar 20 persen yang yakin dapat pulih cepat dari ransomware, sementara insiden besar telah membuktikan bahwa kegagalan pemulihan bisa menurunkan skor ketahanan siber dan menggerus digital trust. Infrastruktur backup yang terdesentralisasi, misalnya dengan memecah beban cadangan ke beberapa sistem dan lokasi, dapat mengurangi risiko satu titik kegagalan dan mempercepat pemulihan, terutama ketika data AI yang menggunung membuat jendela backup tradisional tidak lagi memadai. Namun teknologi saja tidak cukup. Tanpa kebijakan yang memaksa pengujian pemulihan berkala, pemisahan hak akses, dan integrasi backup ke rencana kelangsungan bisnis, perangkat apa pun hanya akan menjadi gudang data yang belum tentu bisa menyelamatkan perusahaan saat krisis.
Kesimpulan: Ransomware Recovery Readiness Harus Menjadi Agenda Direksi
Kesenjangan antara laju adopsi AI dan kesiapan pemulihan ransomware sudah terlalu lebar untuk diabaikan. Data yang terus tumbuh, kekhawatiran inefisiensi penyimpanan, dan insiden besar yang menggerus kepercayaan publik menunjukkan bahwa data protection Indonesia berada di persimpangan antara ambisi digital dan kedisiplinan tata kelola. Ransomware recovery readiness tidak boleh lagi diparkir di ruang server; ia harus naik ke meja direksi sebagai indikator kesehatan bisnis. Organisasi yang ingin bertahan perlu mengubah cara pandang: backup bukan proyek sekali jalan, melainkan praktik berulang yang diuji, diaudit, dan disesuaikan dengan risiko baru. Tanpa komitmen itu, setiap investasi AI dan infrastruktur digital hanya menambah nilai tebusan ketika serangan berikutnya datang.