
AI mempercepat pencarian, bukan menghapus risiko
Patching keamanan berbantuan AI adalah penggunaan kecerdasan buatan untuk menemukan kelemahan perangkat lunak dan membantu mempercepat perbaikannya, sehingga organisasi dapat menutup celah sebelum penyerang memanfaatkannya. Kemampuan ini menjanjikan, tetapi jumlah temuan yang besar juga menuntut prioritas dan tindakan cepat dari tim keamanan. Microsoft memakai model bahasa besar untuk menyisir kelemahan kode secara otomatis. Dalam pembaruan Patch Tuesday Oktober 2026, perusahaan menambal 1.413 celah keamanan dalam sebulan, termasuk 1.102 celah keamanan Windows. Cakupan lainnya meliputi Office, SharePoint Server, SQL Server, serta alat pengembang. Angka tersebut memperlihatkan betapa AI dapat mempercepat penemuan masalah, sekaligus menunjukkan besarnya pekerjaan yang menanti pengelola sistem. Microsoft juga memperkenalkan metode eksperimental risk cohorts untuk mengelompokkan celah dengan tingkat risiko serupa dan membantu tim menentukan urutan perbaikan. Namun, pemindaian otomatis hanya berguna jika organisasi mampu memasang pembaruan yang relevan tanpa menunda-nunda.
Dahulukan celah aktif dan sistem yang segera kehilangan dukungan
Banyaknya pembaruan tidak berarti semua celah memiliki tingkat bahaya yang sama. Microsoft menandai tiga kerentanan zero-day yang sangat kritis; salah satunya, CVE-2026-96951, merupakan celah Windows Shell Security Feature Bypass yang sedang dieksploitasi untuk menembus pertahanan sistem. Dua celah lain yang disorot ialah CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang dapat menyebabkan penolakan layanan pada MessagePack-CSharp. Bagi pengguna dan tim TI, langkah pertama ialah memasang pembaruan Oktober yang sesuai, lalu memeriksa apakah perangkat menjalankan versi yang masih didukung. Mulai November 2026, Windows 11 versi 24H2 dan Windows 10 Enterprise LTSB 2016 tidak lagi menerima pembaruan keamanan bulanan. Perangkat yang tak lagi mendapat dukungan harus masuk daftar prioritas migrasi atau pengamanan tambahan. Mengandalkan patching keamanan AI tanpa inventaris aset dan rencana tindak lanjut sama saja membiarkan sistem penting luput dari perhatian.
Patching harus menjadi satu lapisan pertahanan
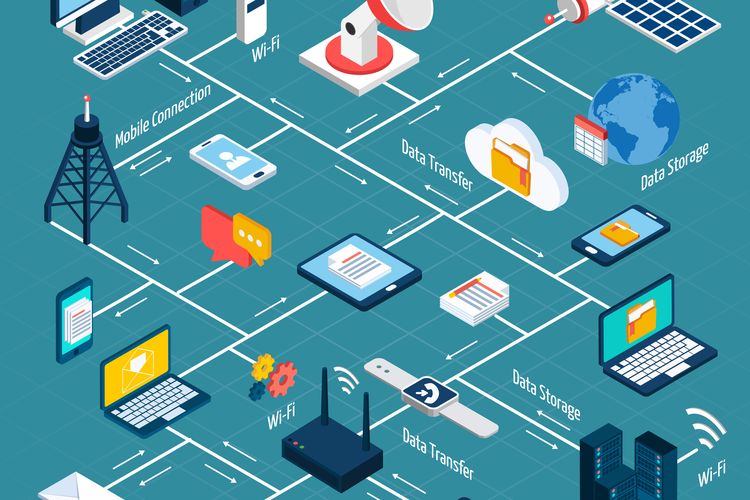
Serangan siber berbasis AI membuat penyerang lebih cepat menemukan celah dan merangkai beberapa kerentanan untuk melancarkan serangan. Karena itu, mengejar setiap kelemahan hanya dengan memasang patch tidak cukup: pembaruan membutuhkan waktu, sementara sistem perusahaan tidak selalu bisa diperbarui serentak. Pendekatan yang lebih masuk akal adalah membangun pertahanan siber berlapis, bukan menganggap satu pembaruan sebagai garis akhir. Perusahaan perlu mengetahui perangkat dan aplikasi yang dimiliki, memantau aktivitas jaringan, membatasi pergerakan penyerang di dalam sistem, serta mempercepat deteksi dan respons. Strategi bertahap—mendesak, struktural, lalu strategis—membantu tim menangani risiko paling kritis terlebih dahulu tanpa mengabaikan perbaikan jangka panjang. Pemantauan berkelanjutan juga penting setelah patch diterapkan, sebab pembaruan tidak otomatis memberi tahu organisasi apakah akun telah disalahgunakan atau apakah aktivitas mencurigakan sedang berlangsung. Perusahaan harus menguji kesiapan respons dan menetapkan siapa yang berwenang mengambil tindakan ketika peringatan muncul.
Manusia tetap menjadi sasaran utama
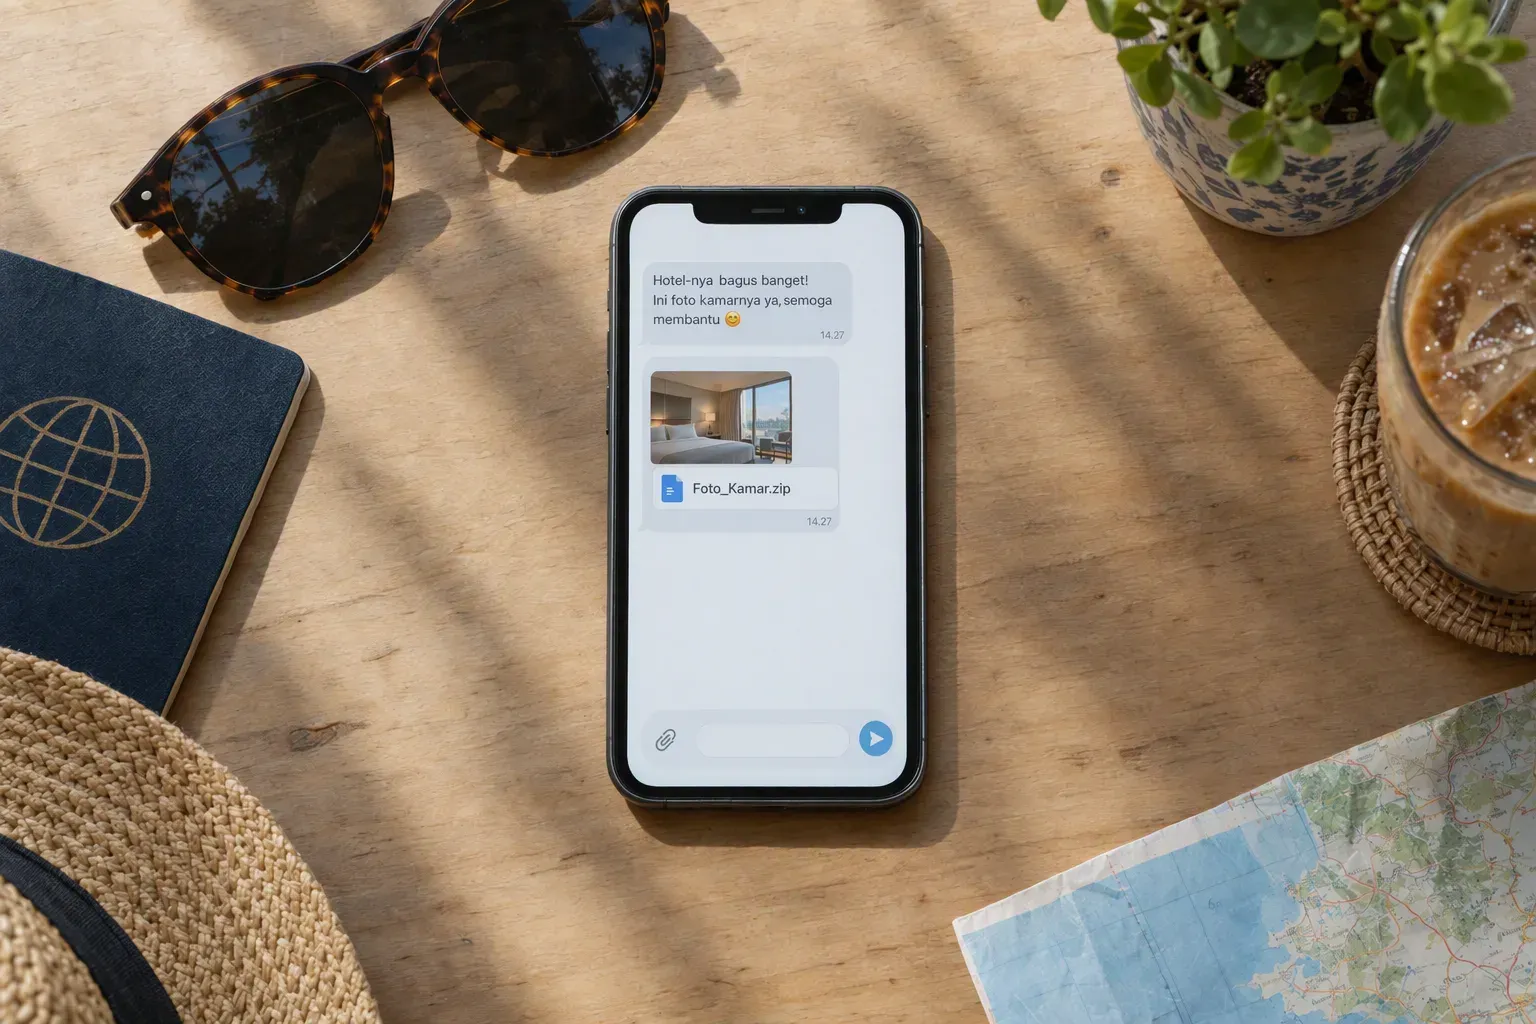
Pertahanan teknis saja tidak menjawab risiko ketika serangan berawal dari kepercayaan pengguna. Sebanyak 73,3% upaya serangan siber melibatkan interaksi pengguna, penyalahgunaan akun yang valid, rekayasa sosial, dan phishing. AI membuat pesan palsu lebih rapi dan meyakinkan, sehingga bahasa yang lancar, nama yang dikenal, atau tampilan yang akrab bukan bukti bahwa sebuah pesan aman. Inilah sebabnya rekayasa sosial phishing harus ditangani bersama perlindungan perangkat dan jaringan. Pengguna sebaiknya memeriksa konteks permintaan, mengonfirmasi instruksi yang tidak lazim melalui jalur komunikasi lain yang tepercaya, serta memastikan pengirim dan tujuan lampiran sebelum membukanya. Organisasi juga perlu memantau aktivitas akun, mengelola hak akses, dan mempertahankan kendali manusia atas tindakan sistem AI. Kebiasaan tersebut bukan pengganti teknologi keamanan, melainkan lapisan yang menutup celah ketika penyerang membidik keputusan manusia. Pada akhirnya, AI dapat mempercepat pencarian dan perbaikan celah, tetapi keamanan yang tahan uji bergantung pada respons sistemik, pengawasan rutin, dan pengguna yang terbiasa melakukan verifikasi.