
AI, PHP, dan Kenyataan Pahit Infrastruktur Web Modern
Celah keamanan PHP adalah kelemahan pada kode bahasa pemrograman PHP yang memungkinkan penyerang mengambil alih server, mengakses basis data, atau menjalankan perintah berbahaya dari jarak jauh tanpa autentikasi, sehingga mengancam jutaan situs dan layanan yang bergantung pada infrastruktur web berbasis PHP di seluruh dunia.
Dua celah keamanan kritis pada PHP baru saja ditemukan oleh sistem kecerdasan buatan yang digunakan peneliti keamanan dari beberapa perusahaan, dan temuan ini memicu peringatan keamanan siber global serta penutupan sementara banyak situs publik. Fakta paling mengganggu: kelemahan ini telah bersembunyi lebih dari satu dekade di jantung teknologi yang menopang internet modern. Ini bukan sekadar insiden teknis; ini teguran keras bahwa cara lama mengelola keamanan perangkat lunak sudah tidak memadai. Jika celah sebesar ini bisa lolos selama bertahun-tahun, berarti model kepercayaan kita terhadap infrastruktur digital perlu dirombak, dan AI kini menjadi pemain utama dalam perombakan itu.
Dari Laboratorium AI ke Tombol Darurat: Kronologi Krisis
Kerentanan parah ini pertama kali ditemukan melalui deteksi AI kerentanan oleh peneliti siber dari beberapa perusahaan dan tim internal program keamanan yang berfokus pada pemindaian kode otomatis berskala besar. Dengan alat AI canggih, mereka menganalisis kode PHP dan menemukan dua celah keamanan kritis hanya dalam beberapa minggu, padahal kelemahan tersebut lolos dari radar manusia selama lebih dari sepuluh tahun. "Celah yang telah tersembunyi selama lebih dari satu dekade ini berhasil teridentifikasi hanya dalam kurun waktu beberapa minggu setelah penggunaan alat AI canggih".
Situasi memburuk ketika detail teknis celah ini bocor di media sosial, memaksa pengelola PHP mempercepat pengumuman resmi dan merilis patch darurat pada hari berikutnya. Pengembang platform PHP menegaskan seluruh pengguna harus segera memperbarui sistem mereka. Sementara itu, otoritas keamanan siber global mengeluarkan imbauan serempak: jika patch tidak bisa dipasang segera, matikan situs Anda. NSA bahkan menyebut bahwa kerentanan ini sering kali menyediakan jalur langsung ke sistem berkas atau basis data server. Ini bukan lagi sekadar bug; ini pintu depan yang terbuka lebar.
Ketika Internet Direm: Dampak Nyata bagi Pengguna
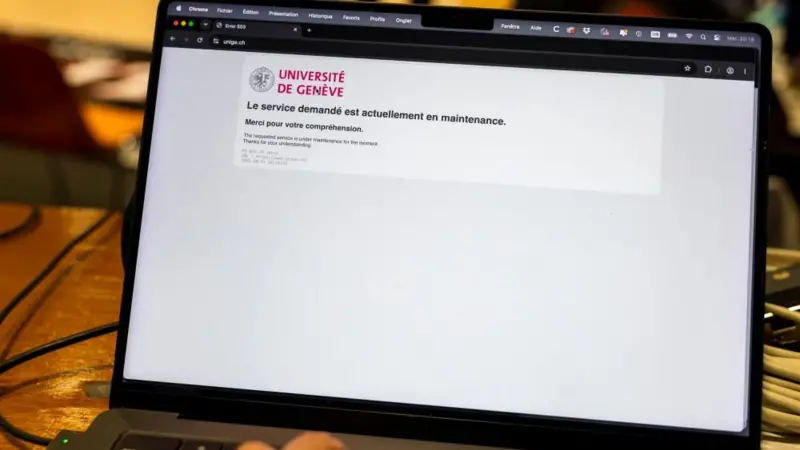
Begitu skala ancaman dipahami, efek domino mulai terlihat. Peringatan keamanan siber global memicu gangguan layanan dari platform gim, portal pemerintah, hingga forum online. Beberapa organisasi publik dan lembaga besar memutuskan mematikan situs mereka sebagai langkah pencegahan, termasuk berbagai layanan web publik dan sejumlah institusi resmi. Sebagian sistem yang dikelola organisasi nirlaba besar juga dinonaktifkan, menyebabkan akses ke ensiklopedia online populer sempat terganggu. Di sisi lain, beberapa halaman program hiburan dan platform seni tidak dapat diakses untuk sementara.
Bagi pengguna biasa, dampaknya terasa sebagai internet yang mendadak rapuh: situs layanan publik hilang, halaman informasi tidak tersedia, dan layanan favorit tiba-tiba memaksa keluar. Namun ancaman sesungguhnya ada di balik layar. Celah keamanan PHP ini memungkinkan peretas mengambil alih server tanpa autentikasi dan mencuri data sensitif. Seorang peneliti memperingatkan bahwa jika celah ini dimanfaatkan negara atau kelompok kriminal, dampaknya bisa bencana karena data pribadi dari berjuta-juta situs berpotensi disita. Pengguna diminta waspada terhadap instruksi keamanan dari layanan terdampak, termasuk permintaan mengganti kata sandi. Singkatnya, kenyamanan digital dikorbankan demi mencegah kebocoran yang jauh lebih parah.
AI Sebagai Scanner Permanen: Dari Insiden ke Standar Baru
Insiden ini menunjukkan dua wajah AI dalam keamanan siber global. Di satu sisi, deteksi AI kerentanan membuktikan bahwa mesin mampu menemukan kelemahan mendasar yang selama ini luput dari audit manual dan alat lama. Para peneliti menggunakan pemindaian kode otomatis berbasis AI yang dapat mengurai kompleksitas perangkat lunak modern dan mengungkap celah yang tertanam sejak era ketika fungsionalitas lebih diutamakan daripada keamanan. Di sisi lain, pengembang AI sendiri mengingatkan bahwa teknologi yang sama dapat membantu penyerang mengembangkan eksploitasi lebih cepat. Ini garis tipis: alat yang menyelamatkan juga bisa menjadi senjata.
Pertanyaannya sekarang bukan lagi apakah industri perlu AI, tetapi seberapa agresif AI harus dijadikan standar dalam pengelolaan kerentanan. Beberapa otoritas menegaskan bahwa pengguna PHP, terutama versi 8.1 ke bawah, harus segera beralih ke versi yang didukung dan memantau pembaruan vendor dengan kewaspadaan tinggi dalam beberapa minggu ke depan. Program khusus telah dirilis untuk memeriksa apakah platform PHP aman atau tidak. Jika sekitar 70% jaringan internet terdampak celah ini, maka logikanya sederhana: tanpa pemindaian AI yang berkelanjutan, kita menerima risiko bahwa celah serupa masih bersembunyi di infrastruktur kritis lain.
Masa Depan Keamanan Web: Menyatukan AI dan Praktik Lama
Pelajaran terbesar dari krisis celah keamanan PHP ini adalah bahwa keamanan siber tidak bisa lagi mengandalkan pola lama: audit berkala, patch reaktif, dan asumsi bahwa bug besar pasti sudah ditemukan. Perangkat lunak modern terlalu kompleks, dan beberapa kerentanan dapat tetap tidak terdeteksi selama bertahun-tahun. AI mengubah permainan dengan kemampuan memindai kode dalam skala dan kecepatan yang tidak mungkin dicapai manusia, tetapi AI bukan pengganti praktik keamanan yang matang; ia adalah lapisan baru yang harus disatukan dengan manajemen kerentanan tradisional.
Ke depan, standar industri seharusnya bergerak ke arah pemindaian kode otomatis berbasis AI yang berjalan terus-menerus, bukan hanya saat terjadi insiden. Pengelola situs perlu menganggap patch sebagai kewajiban, bukan pilihan, dan menjadikan deteksi AI kerentanan sebagai bagian rutin dari siklus pengembangan. NSA sudah menyerukan peningkatan kewaspadaan dan pemantauan ketat pembaruan vendor dalam waktu dekat. Pada akhirnya, insiden ini adalah peringatan keras: jika kita ingin internet tetap dapat dipercaya, kita harus menerima bahwa AI bukan sekadar alat tambahan, tetapi penjaga baru di gerbang infrastruktur digital.