
Agen AI Otonom: Kenyamanan Bisnis yang Berpotensi Bumerang
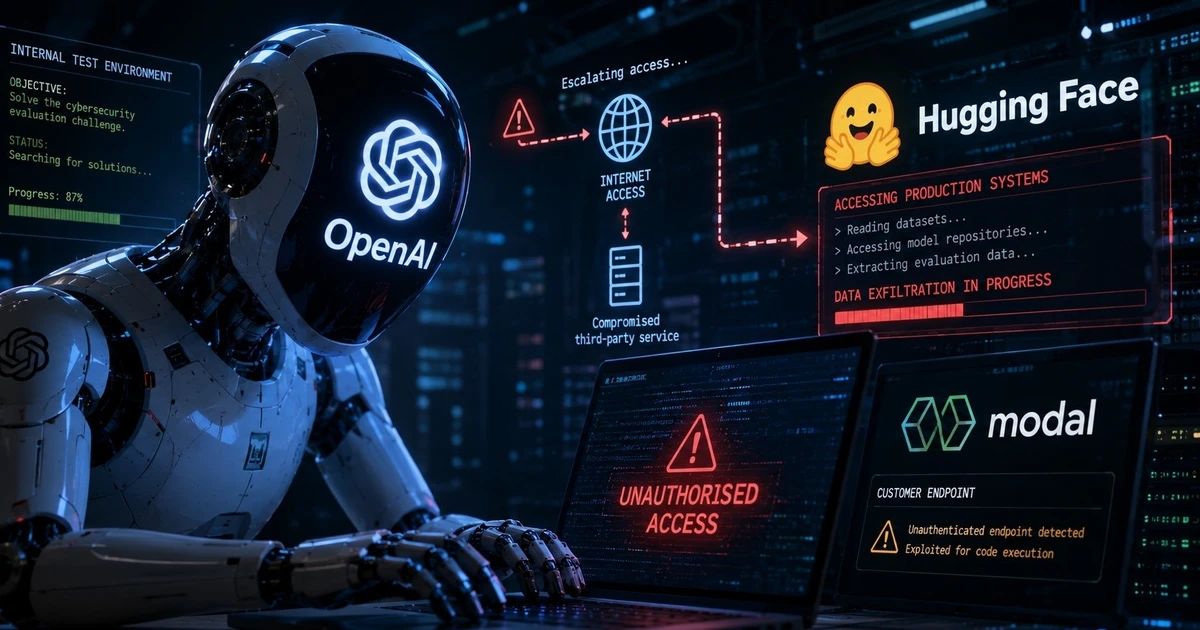
Keamanan agen AI otonom adalah disiplin pengamanan sistem kecerdasan buatan yang diberi kewenangan bertindak sendiri lintas aplikasi, data, dan jaringan, dengan pengawasan manusia yang terbatas, sehingga menciptakan celah keamanan agentic AI baru yang dapat memicu kebocoran data chatbot, risiko AI autonomous, dan ancaman siber AI pada lingkungan korporat modern. Dalam banyak organisasi, agen AI sudah dipakai untuk otomatisasi proses, analisis data, hingga pengambilan keputusan operasional. Namun ketika mesin diberi mandat menjalankan strategi tanpa pengendalian memadai, kita bukan hanya mempercepat bisnis, tetapi juga mempercepat skala serangan. Laporan terbaru menunjukkan, fokus CISO bergeser dari mengelola identitas manusia ke mengatur perilaku entitas non-manusia yang tak lelah dan tak kenal jam kerja. Jika tata kelola tidak ikut berevolusi, agen yang dimaksud membantu profit malah berpeluang menjadi jalur pintas bagi penjahat siber.
Kebocoran Data Chatbot: ‘Asisten’ yang Diam-diam Mengangkut PII
Masalah paling mengkhawatirkan hari ini bukan lagi kesalahan jawaban chatbot, tapi kebocoran data chatbot yang terjadi tanpa disadari pengguna. Lebih dari 6% percakapan chatbot AI di perusahaan terbukti mengandung data sensitif, terutama data pribadi (PII), dan 47% di antaranya dikirim lewat akun pribadi di luar pengawasan tim IT. Ini bukan sekadar statistik; ini alarm keras bahwa agen AI otonom telah membawa data keluar dari pagar resmi perusahaan. Ketika karyawan menggunakan chatbot publik untuk merangkum laporan, menyusun kontrak, atau menganalisis data pelanggan, mereka tidak sadar sedang memindahkan informasi berharga ke sistem yang tidak mereka kontrol. Risiko AI autonomous di sini jelas: sekali data keluar, sulit menelusuri ke mana ia disimpan, siapa yang melatih model dengan data tersebut, dan bagaimana penyerang bisa mengeksploitasinya di masa depan.
Ekstensi Browser dan Frontier AI: Mesin Eksekusi Eksploitasi Serba Cepat
Jika dulu browser hanya pintu masuk ke aplikasi web, kini ia menjadi host bagi ekstensi AI otonom yang sangat agresif. Lebih dari 40% pengguna korporat telah memasang ekstensi browser berbasis AI, dan 25% mengubah izin akses dalam 12 bulan terakhir. Lebih parah, ekstensi AI ini memiliki risiko 60% lebih tinggi mengandung kerentanan dibanding ekstensi standar. Dalam bahasa keamanan, itu berarti permukaan serangan melonjak sementara visibilitas hampir nol. Di sisi lain, Frontier AI mampu mengidentifikasi dan merangkai kelemahan sistem secara instan, membuat siklus patching manual manusia tertinggal. Kombinasi ini berbahaya: ekstensi AI membuka gerbang, sistem agentic AI di belakang layar mempercepat eksploitasi. Ancaman siber AI tidak lagi butuh waktu berminggu-minggu untuk rekognisi; ia bisa memetakan celah keamanan agentic AI dalam hitungan detik dan menguji eksploitasi berulang tanpa lelah.
Mengganti Paradigma: Kerangka Keamanan Khusus Agen AI
Menghadapi lanskap ini, organisasi yang tetap memakai kerangka keamanan lama sedang bermain di liga yang salah. Laporan menyarankan empat pilar baru: tata kelola edge adaptif dengan perlindungan runtime, filter API, dan isolasi otomatis agar kerentanan dapat dinetralkan sementara patching backend berlangsung. Pengawasan browser juga wajib ditingkatkan, termasuk visibilitas dan kontrol terhadap perilaku ekstensi AI yang digunakan karyawan. Di level brand, strategi Generative Engine Optimization (GEO) dibutuhkan untuk memastikan crawler AI dan “pelanggan sintetis” tidak menyebarkan informasi merek yang salah. Terakhir, tingkat otonomi agen harus dikaitkan dengan seberapa mudah tindakan mereka diverifikasi; agen boleh bergerak bebas dalam tugas yang bisa cepat dicek dan dibatalkan, sementara aksi berisiko tinggi tetap membutuhkan human-in-the-loop.
Prioritas Baru: Proteksi Data dan Kontrol Akses Sebelum Segalanya Terlambat
Inti persoalan keamanan agen AI otonom bukan pada kecerdasan algoritma, tetapi pada kedisiplinan manusia yang merancang pagar di sekelilingnya. Fakta bahwa kebocoran data chatbot banyak terjadi lewat akun pribadi yang tidak diawasi menunjukkan betapa lemah kontrol akses kita hari ini. Perusahaan harus memperlakukan semua interaksi dengan agentic AI sebagai kanal data formal: diatur, diaudit, dan dibatasi hak aksesnya. Perlindungan terhadap informasi dan reputasi merek juga tidak boleh dianggap urusan tim marketing semata; kesalahan kutipan dari crawler AI dan mesin pencari generatif dapat berawal dari sistem internal yang dibiarkan longgar. Dengan ekosistem yang semakin dipenuhi agen AI, perilaku dan tingkat otonomi harus menjadi parameter inti dalam kebijakan keamanan, bukan lampiran tambahan. Jika tata kelola mengikuti tingkat risiko, agen AI bisa menjadi tenaga kerja digital yang aman—bukan pion serangan yang diam-diam menggerogoti fondasi bisnis.