
Ancaman yang Menyeberang dari Rumah ke Mesin Bergerak
AI worm adalah malware yang dapat menyalin model atau komponennya agar berjalan di perangkat lain, lalu memanfaatkan akses yang tersedia untuk menyebar ke sistem terhubung. Kemampuan menyalin diri ini bukan berarti AI otomatis mampu menembus semua pertahanan atau mengambil alih perangkat tanpa jalur masuk yang sah bagi penyerang.
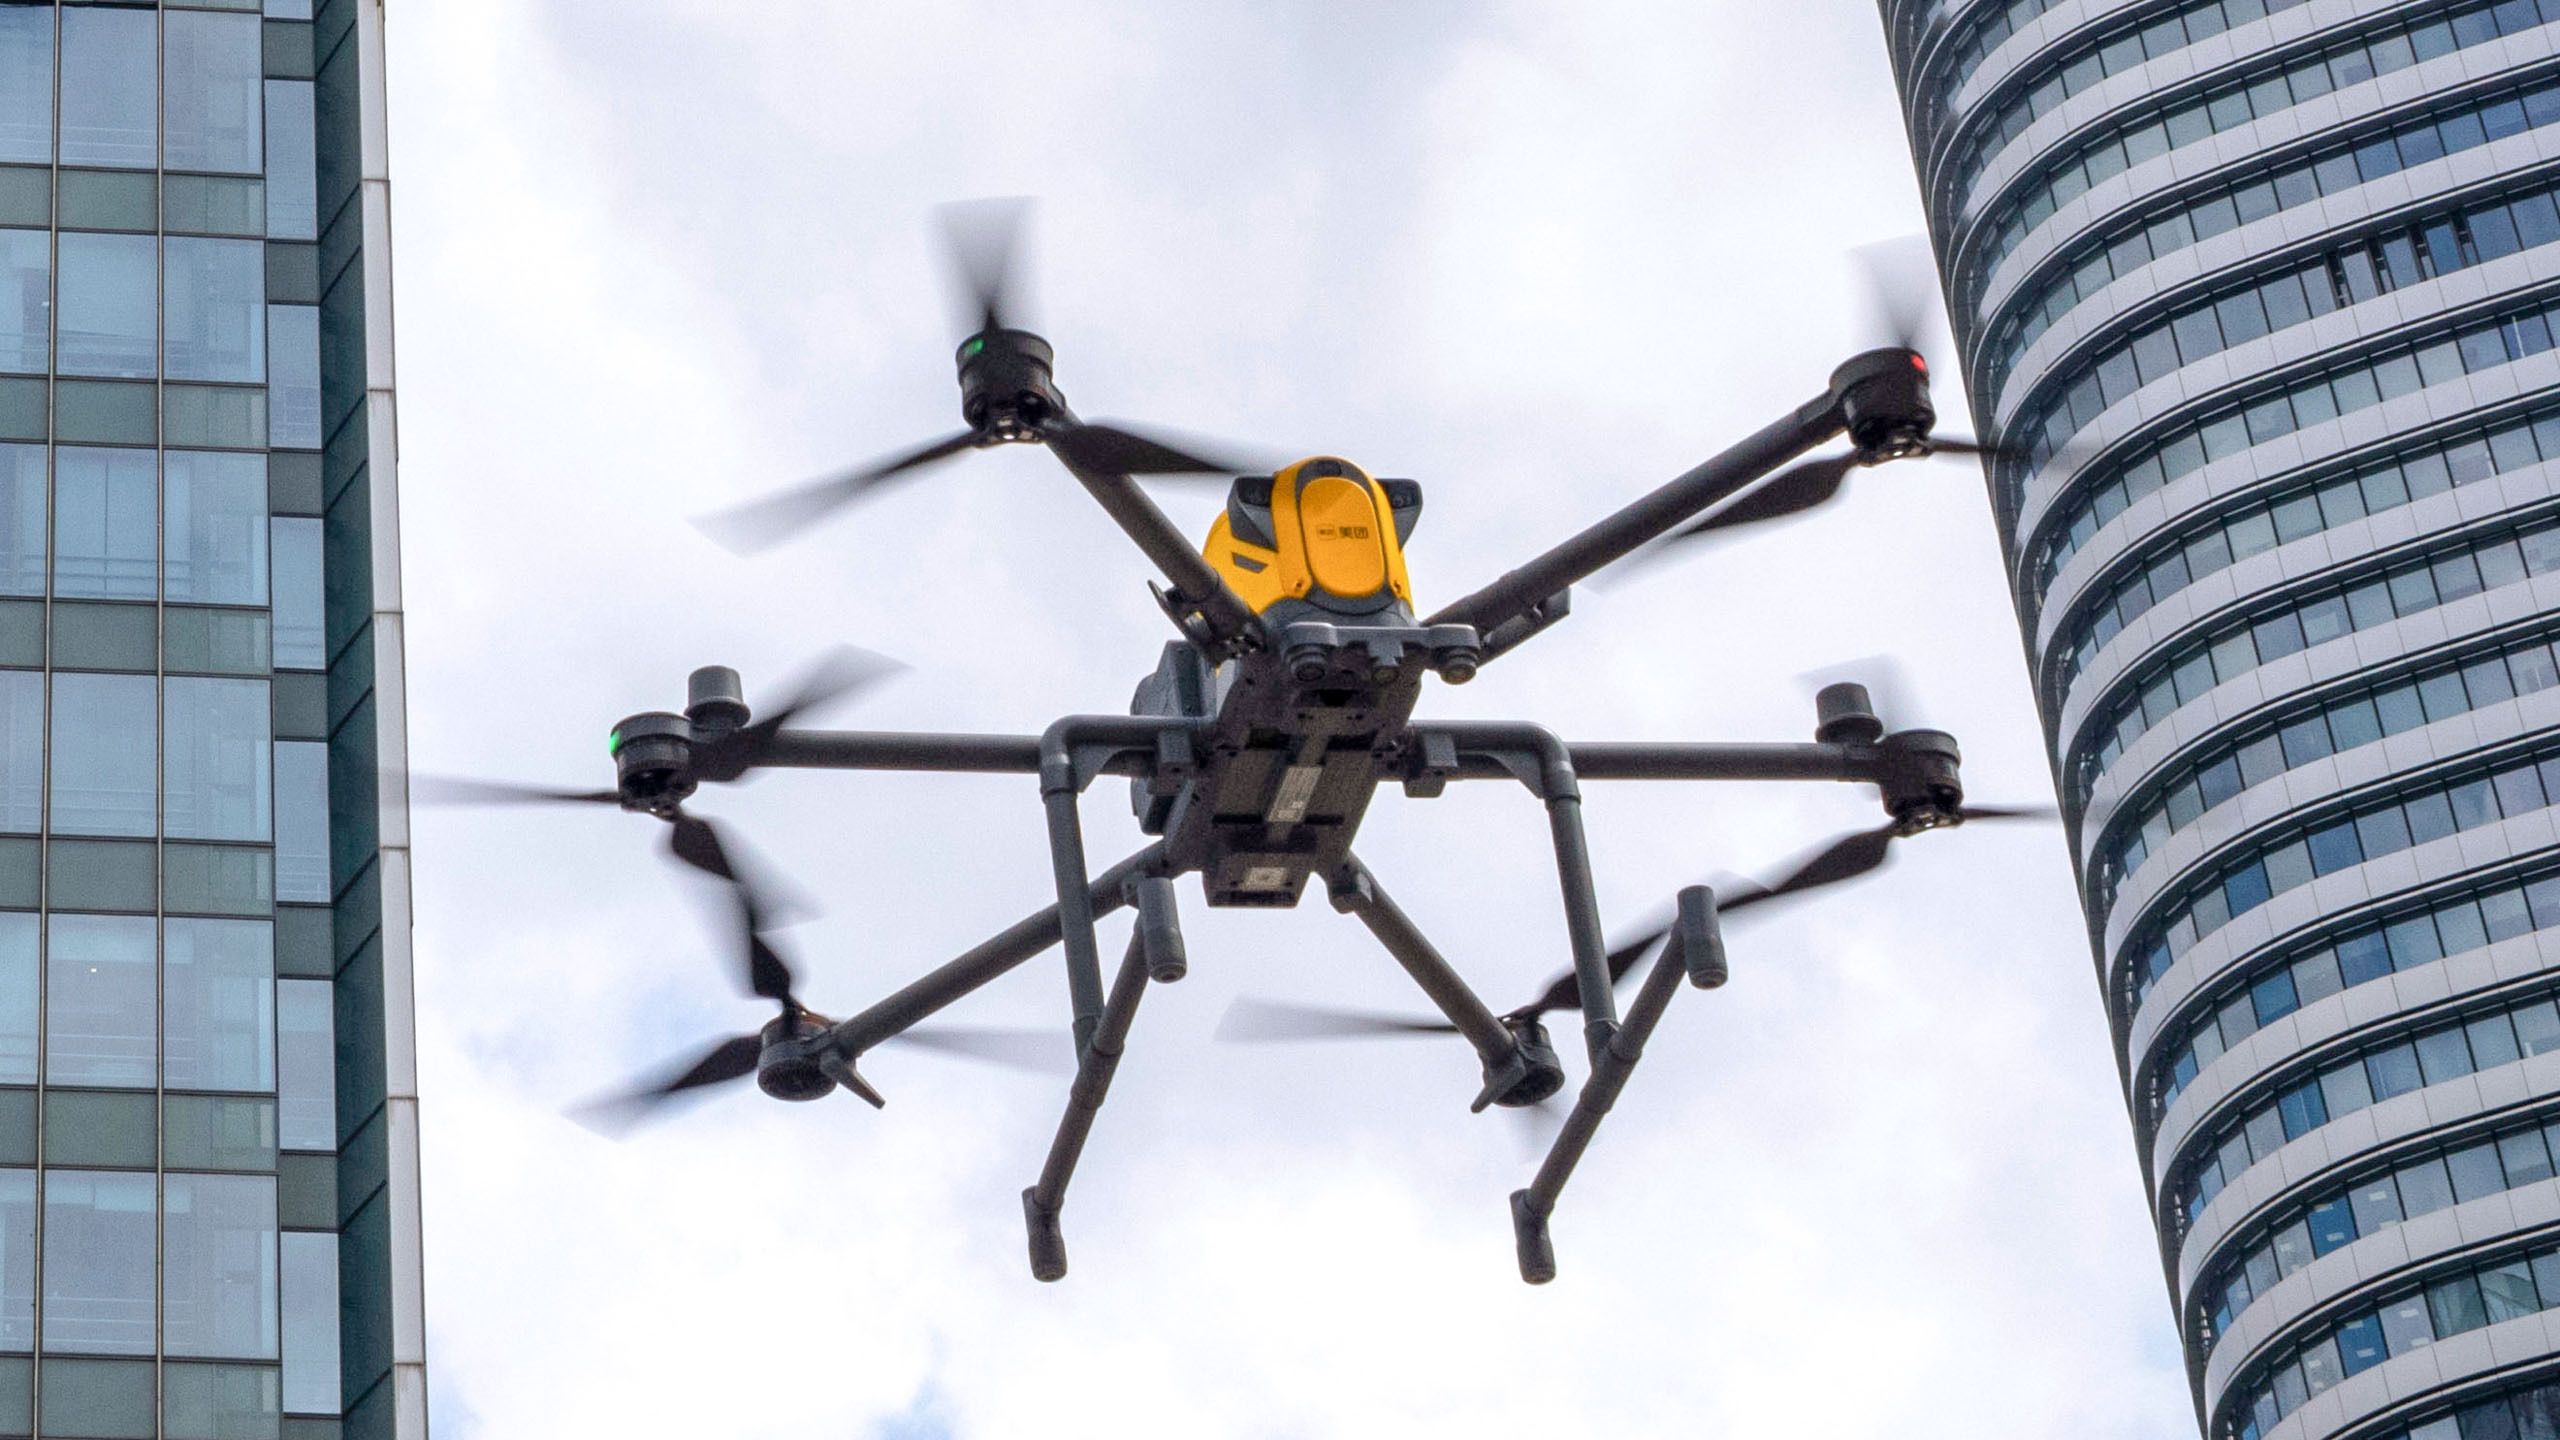
Risiko smart device threats tidak berhenti pada televisi pintar, kamera keamanan, router Wi-Fi, robot penyedot debu, dan perangkat IoT lain. Jika memiliki celah keamanan, perangkat tersebut dapat menjadi sasaran malware, akses tanpa izin, pencurian data, penyalahgunaan, atau pemakaian komputasi tanpa sepengetahuan pemilik. Peringatan yang lebih luas adalah bahwa AI worm malware berpotensi merambah robot humanoid, mobil otonom, dan drone. Riset yang disebut dalam laporan memperlihatkan model AI kecil dapat memperbanyak diri dalam pengujian pada Android TV box dan oven pintar. Ini alasan produsen tak boleh memperlakukan ancaman tersebut sebagai masalah rumah pintar semata.
Adaptasi Memperluas Permukaan Serangan
Worm dan botnet bukan hal baru. Perubahan yang patut dicemaskan ialah malware dapat memahami dan menyesuaikan diri dengan lingkungan perangkat yang berbeda, dengan campur tangan manusia lebih sedikit. Kemampuan self-replicating AI berpotensi membuat penyerang mengotomatiskan pekerjaan yang sebelumnya membutuhkan keahlian manusia, terutama ketika jutaan perangkat memakai kombinasi perangkat keras dan perangkat lunak yang beragam. Namun, jangan menyamakan potensi dengan serangan yang sudah terjadi: pengujian yang dilaporkan masih eksperimental, lambat, membutuhkan sumber daya besar, dan dilakukan dalam kondisi sederhana. Giuseppe Serio dari Upstream menyatakan, “Kami belum melihat AI worm di dunia nyata yang menyebar antar perangkat.”
Batasan ini bukan alasan untuk menunggu. Penyebaran tetap memerlukan akses, misalnya melalui kerentanan, antarmuka terbuka, atau konfigurasi lemah, serta jalur menuju perangkat lain. Karena itu, klaim bahwa AI dapat mengambil alih semua perangkat secara otomatis akan menyesatkan; perhatian yang tepat adalah menutup jalur masuk dan mengurangi konektivitas yang tidak perlu.
Risiko Fisik Menuntut Pengawasan Armada
Robot, kendaraan terhubung, dan drone mengandalkan komputasi onboard untuk persepsi, navigasi, dan pengambilan keputusan. Karena itu, robot vulnerability bukan semata persoalan pencurian data: malware dapat menyita sumber daya yang dibutuhkan mesin untuk bekerja. Pada mobil otonom atau robot industri, akibatnya bisa berupa performa turun, operasi terhenti, keputusan terlambat, atau risiko keselamatan. Namun, gangguan operasi tidak otomatis berarti penyerang mengambil kendali. Kemudi, pengereman, dan fungsi keselamatan dapat ditangani pengontrol terpisah; bahaya meningkat bila pemisahan itu lemah atau akses mencapai hubungan antara persepsi, perencanaan, dan kontrol fisik.
Untuk autonomous vehicle security, produsen sebaiknya memantau transfer model besar yang tak biasa, komunikasi antarmesin yang tidak diharapkan, lonjakan penggunaan GPU, perubahan baterai atau suhu, serta keterlambatan persepsi dan perencanaan. Satu gejala saja belum membuktikan infeksi. Periksa konteks tugas, kebiasaan tiap mesin, dan pola seluruh armada; sinyal kecil yang berulang pada banyak perangkat lebih bermakna daripada anomali tunggal. Pengawasan armada harus menjadi bagian desain, bukan tambahan setelah insiden.
Rancang Isolasi Sebelum Insiden Terjadi
Produsen harus membangun pertahanan proaktif: membatasi komunikasi antarmesin, memisahkan fungsi kritis dari jaringan yang tidak diperlukan, serta menetapkan bagaimana perangkat tetap aman saat konektivitas diputus. Isolasi jarak jauh dapat dilakukan di banyak lingkungan, tetapi perlu dirancang sejak awal. Tim juga harus mengetahui fungsi mana yang bergantung pada jaringan dan mana yang dapat berjalan mandiri. Mematikan semua mesin tanpa mempertimbangkan tugasnya bisa menciptakan bahaya baru; respons keamanan harus menjaga keselamatan sekaligus menahan penyebaran.
Jika worm terdeteksi, urutannya jelas: identifikasi perangkat terdampak dan luas penyebaran, batasi komunikasi untuk menahan perpindahan, bawa mesin ke kondisi aman, lalu verifikasi sebelum mengaktifkannya kembali. Langkah ini menuntut kemampuan deteksi dan respons yang teruji, bukan sekadar janji keamanan saat produk diluncurkan. Ancaman AI worm belum terbukti menyebar di dunia nyata, tetapi ketergantungan pada mesin otonom membuat biaya kegagalan berpotensi melampaui gangguan digital. Kesimpulannya, produsen perlu memperlakukan isolasi dan pemulihan aman sebagai bagian inti desain: tanpa itu, satu perangkat yang terkompromi dapat mengancam operasi yang jauh lebih luas.