
Ancaman yang menyasar UKM
Keamanan siber UKM adalah upaya melindungi sistem, informasi bisnis, dan data pribadi dari akses tanpa izin, gangguan, atau pencurian melalui serangan digital. Bagi usaha kecil dan menengah di kawasan Asia-Pasifik, ancaman ini bukan kemungkinan jauh: 87% responden survei menyatakan perusahaannya mengalami insiden keamanan siber dalam setahun terakhir. Angka itu seharusnya menjadi alasan bagi pemilik usaha untuk memperlakukan keamanan sebagai kebutuhan operasional, bukan proyek yang bisa terus ditunda.
Di antara ancaman yang dinilai menimbulkan kerusakan paling besar, eksploitasi kerentanan perangkat lunak disebut oleh 10% responden, sementara serangan malware skala besar dan intrusi akses jarak jauh masing-masing disebut oleh 7%. Polanya beragam, sehingga mengandalkan satu kontrol saja tidak cukup. UKM perlu menutup kelemahan perangkat lunak, mengamankan akses jarak jauh, dan memastikan perangkat kerja terlindungi. Serangan siber bisnis juga dapat berujung pada gangguan layanan dan kehilangan data, bukan hanya masalah teknis yang selesai setelah komputer kembali menyala.
Data bernilai tinggi menjadi incaran
Penyerang tidak hanya berusaha melumpuhkan sistem; mereka juga mencari informasi yang bisa dicuri atau dimanfaatkan. Dalam survei kawasan Asia-Pasifik, data pribadi pelanggan menjadi target utama dengan angka 34%. Informasi internal sensitif, termasuk data keuangan dan catatan hukum, menyusul pada 31%, sedangkan data pribadi karyawan tercatat sebesar 27%. Bagi bisnis, ini berarti data pelanggan bisnis dan dokumen internal harus diperlakukan sebagai aset berisiko tinggi, bukan sekadar berkas yang tersimpan di sistem.
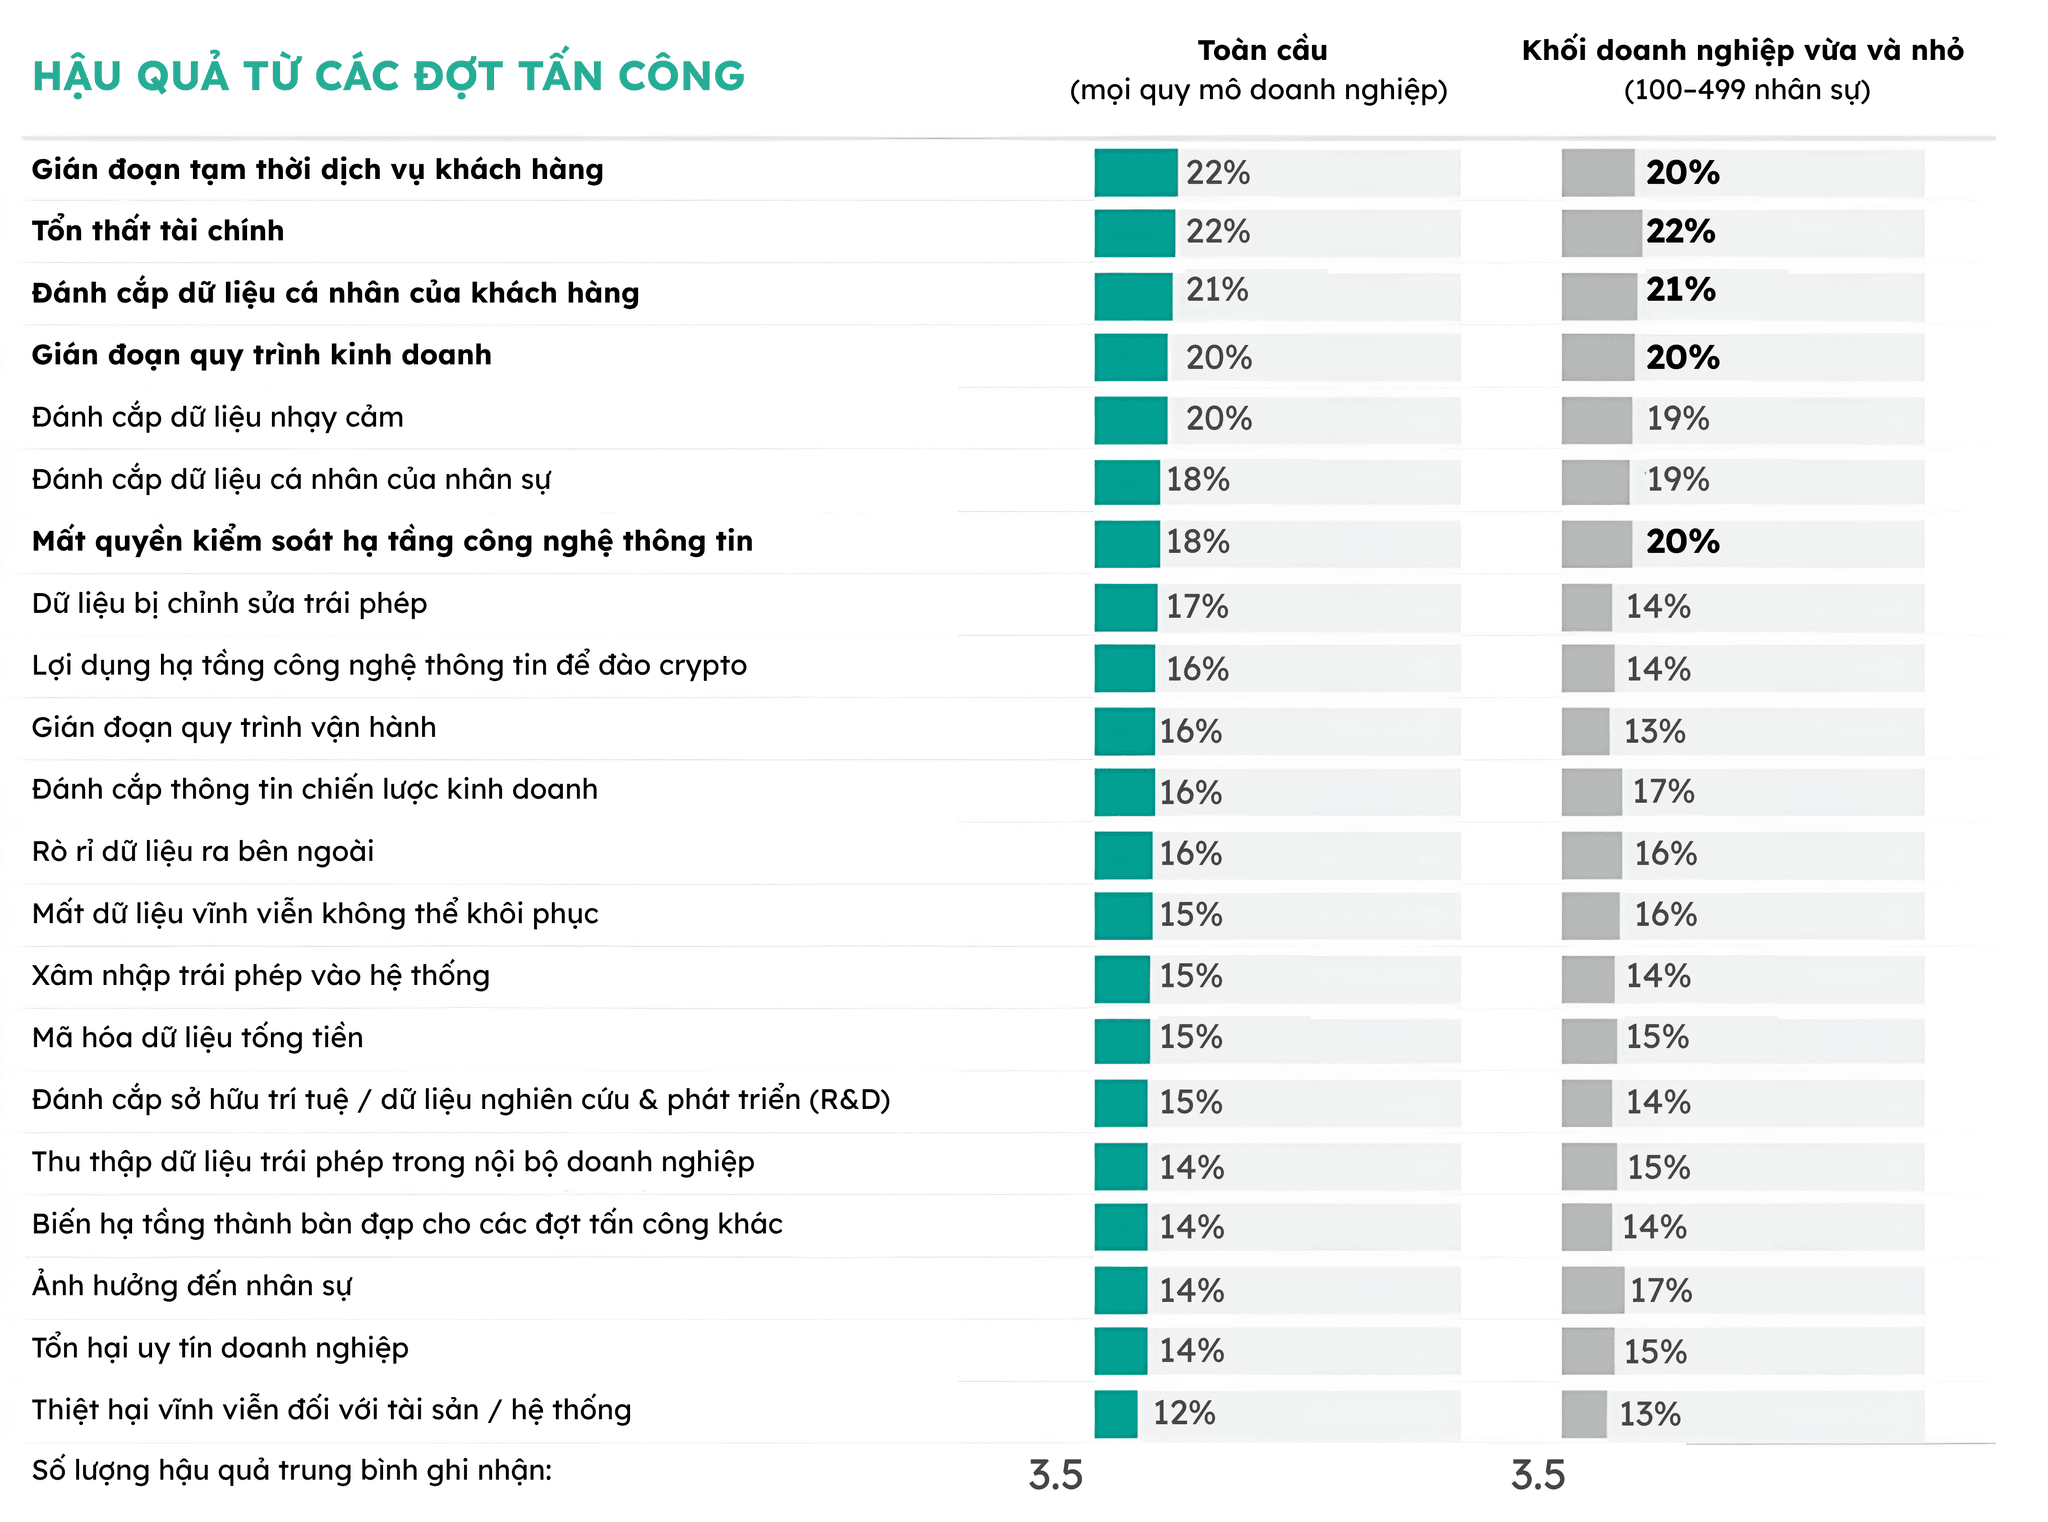
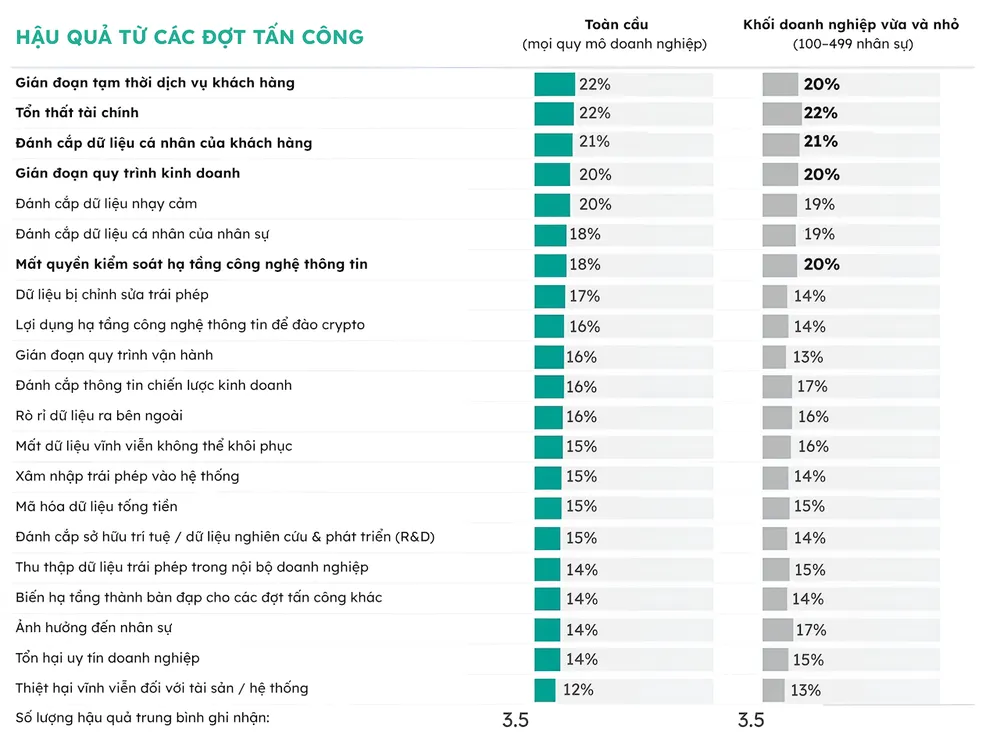
Dampaknya telah terlihat pada perusahaan yang mengalami insiden: 25% melaporkan pencurian data pribadi pelanggan, sementara 23% menghadapi gangguan sementara pada layanan pelanggan daring dan 23% menghadapi risiko kebocoran data pribadi karyawan. Karena itu, perlindungan data karyawan harus berjalan seiring dengan perlindungan informasi pelanggan. Membatasi siapa yang dapat membuka, mengunduh, atau mengubah data sensitif mengurangi peluang kebocoran akibat akun yang disalahgunakan maupun akses yang diberikan terlalu luas.
Kontrol dasar yang harus didahulukan
UKM tidak perlu menunggu serangan terjadi untuk membenahi pertahanan. Mulailah dengan inventarisasi data penting dan berikan akses hanya kepada orang yang membutuhkannya untuk bekerja. Tinjau izin akun secara berkala, terutama saat tanggung jawab karyawan berubah, dan gunakan autentikasi multi-faktor untuk mengurangi risiko ketika kata sandi bocor. Survei mencatat penerapan autentikasi multi-faktor, penyesuaian kebijakan kata sandi, dan pemasangan solusi keamanan pada seluruh perangkat karyawan masing-masing menjadi langkah yang diprioritaskan oleh 22% bisnis.
Langkah lain yang layak menjadi standar ialah pemantauan keamanan siber, penguatan kontrol keamanan komputasi awan, dan persyaratan kepatuhan yang lebih ketat bagi pihak ketiga; masing-masing disebut sebagai prioritas oleh 24% bisnis dalam survei. UKM juga perlu melatih staf dan memperbarui perangkat lunak secara teratur. Kombinasi pengawasan, kontrol akses, perlindungan perangkat, dan kebiasaan kerja yang aman lebih masuk akal daripada berharap satu produk keamanan akan menutup semua celah.
Lindungi kepercayaan sebelum terlambat
Insiden siber dapat meninggalkan kerugian yang bertahan lama. Survei menemukan 21% bisnis mengalami kerugian finansial dan proporsi yang sama menghadapi kehilangan data permanen yang tidak dapat dipulihkan; 13% juga melaporkan kerusakan aset yang tidak dapat diperbaiki. Dampaknya bisa merembet dari operasional ke hubungan dengan pelanggan dan karyawan. Karena itu, rencana respons insiden, pencadangan data, serta penetapan tanggung jawab yang jelas perlu menjadi bagian dari persiapan, bukan sekadar reaksi setelah kebocoran.
Kesimpulannya, data pelanggan, informasi internal, dan data karyawan adalah sasaran yang nyata, sementara keterbatasan sumber daya bukan alasan untuk membiarkan akses dan perangkat tanpa pengamanan. Prioritaskan kontrol akses yang ketat, autentikasi multi-faktor, perlindungan semua perangkat, pemantauan, serta pelatihan staf. Keamanan siber UKM yang dibangun lewat kebiasaan dan kontrol dasar yang konsisten memberi bisnis peluang lebih baik untuk menjaga informasi, mempertahankan layanan, dan merawat kepercayaan.