
Serangan Phishing Trezor: Bukti Lemahnya Keamanan di Sekitar Dompet Kripto
Serangan phishing terhadap pengguna dompet kripto Trezor adalah insiden ketika peretas membajak layanan email pihak ketiga bernama Brevo untuk mengirim ratusan ribu pesan palsu yang tampak resmi, dengan tujuan utama mencuri kata sandi cadangan dompet kripto dan menguras aset digital korban tanpa dapat dikembalikan di blockchain publik.
Inti masalahnya: keamanan dompet kripto tidak runtuh karena perangkat kerasnya, melainkan karena rantai pemasok digital yang longgar. Trezor kembali harus memperingatkan pelanggan bahwa salah satu perusahaan pihak ketiga yang mereka andalkan, Brevo, diretas, dan dari sana terkirim sekitar 347.000 email phishing kepada pelanggan Trezor. Ini bukan sekadar gangguan kecil; ini adalah "wake-up call" bagi semua pemilik aset kripto yang menganggap hardware wallet otomatis berarti aman. Serangan kedua dalam beberapa pekan menunjukkan bahwa mengabaikan keamanan di sekeliling dompet—mulai dari email hingga jasa pengiriman—adalah kesalahan strategis yang membuka pintu bagi penyerang.
Bagaimana Brevo Dikompromi dan Menggandakan Daya Rusak Serangan
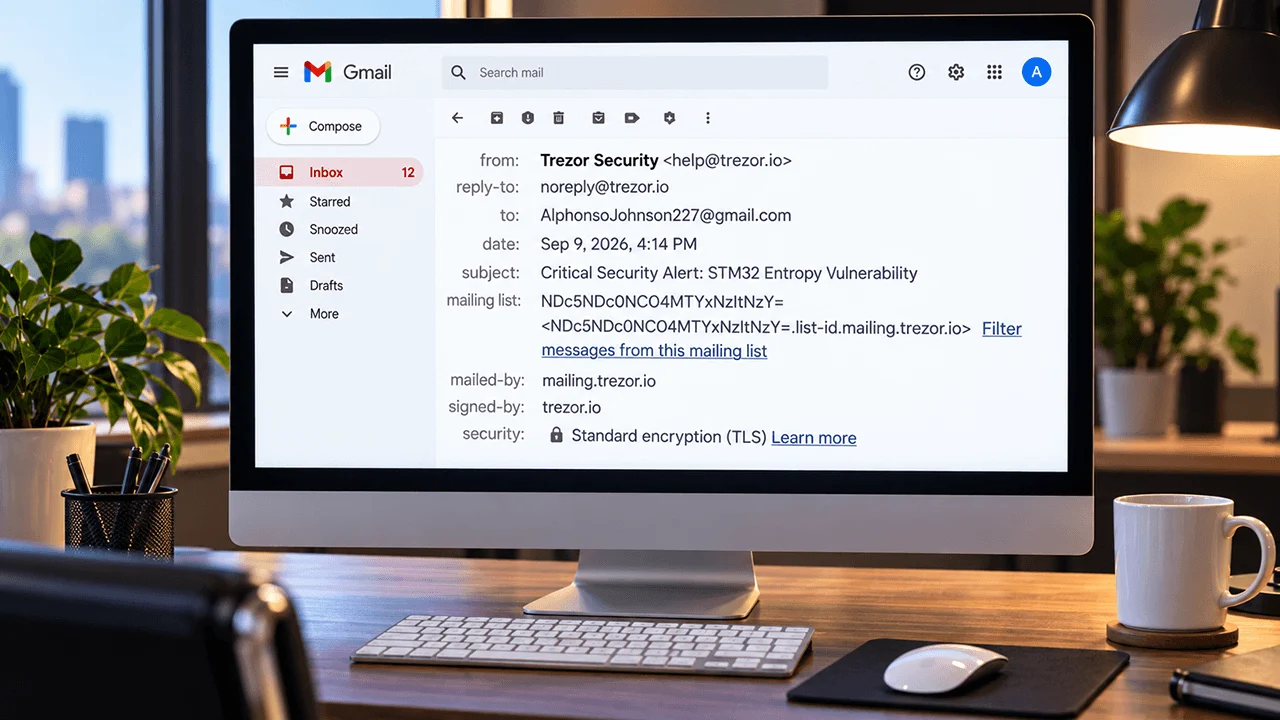
Serangan ini bukan phishing biasa yang dikirim dari alamat acak. Brevo, penyedia teknologi pemasaran yang digunakan Trezor untuk mengirim buletin, diretas sehingga peretas dapat mengakses 138 akun Brevo dan memanfaatkan celah otorisasi yang "tidak tercakup dengan benar" untuk menjangkau berbagai organisasi yang terhubung ke akun tersebut. Akibatnya, email berjudul “Critical Security Alert: STM32 Entropy Vulnerability” dikirim dari infrastruktur yang terlihat sah, memancing korban mengunduh aplikasi palsu dan memasukkan kata sandi cadangan dompet mereka.
Kekuatan serangan phishing email ini terletak pada kredibilitas teknisnya: berasal dari sistem resmi yang dipakai Trezor untuk berkomunikasi, sehingga sulit dibedakan dari notifikasi keamanan yang valid. Ini menunjukkan bahwa proteksi aset digital tidak hanya soal enkripsi dan frasa benih, tetapi juga kontrol ketat terhadap vendor marketing dan cara mereka mengelola akses. Selama perusahaan kripto mengandalkan pihak ketiga tanpa audit keamanan yang keras, pengguna akan terus menjadi target empuk melalui gerbang yang tampaknya "resmi" namun rentan.
Target Meluas ke Bitbox dan Cointracking: Masalah Sistemik, Bukan Insiden Tunggal
Yang paling mengkhawatirkan dari serangan ini adalah skalanya: bukan hanya Trezor yang jadi korban. Bitbox menyatakan bahwa penyedia buletinnya kemungkinan telah diretas setelah pesan phishing mencapai para pelanggan, dan bahwa beberapa bisnis Bitcoin lain yang tampaknya menggunakan penyedia sama ikut disasar. Di sisi lain, Cointracking mengidentifikasi Brevo sebagai penyedia email pihak ketiga yang terlibat, dengan pelanggan menerima pesan palsu “Pemberitahuan Kebocoran Data: Silakan perbarui Kunci API sesegera mungkin.”
Fakta bahwa peretas menargetkan pengguna Trezor, Bitbox, dan Cointracking lewat eksploitasi satu penyedia email bersama menggambarkan pola serangan baru terhadap keamanan dompet kripto: menyerang titik konsentrasi data dan komunikasi, bukan satu merek atau perangkat saja. Hal ini sejalan dengan tren ancaman yang menyasar data pengguna melalui berbagai celah pihak ketiga. Selama industri kripto membiarkan data pelanggan tersebar di vendor marketing dan logistik tanpa standar keamanan setara dompet hardware, serangan semacam ini akan terus berulang.
Pelajaran dari Kebocoran ShipMonk dan Surat Palsu: Ancaman Tidak Hanya Digital
Insiden Brevo datang setelah pelanggaran lain yang memengaruhi Trezor: mitra pengiriman ShipMonk sebelumnya mengekspos nama, nomor telepon, alamat email, dan alamat pos dari setidaknya 81.000 pembeli perangkat Trezor. Kebocoran data pelanggan ini tidak menyentuh frasa benih atau kunci pribadi, tetapi membuka pintu bagi serangan yang lebih berbahaya: penipuan fisik dan ancaman kekerasan yang ditargetkan, termasuk serangan "wrench" yang mengandalkan tekanan fisik untuk memaksa seseorang menyerahkan kata sandi.
Dalam pekan setelah pelanggaran ShipMonk, beberapa orang menerima surat fisik yang mengaku dari Trezor, berisi kode QR yang mengarah ke halaman palsu untuk mencuri kata sandi dompet kripto. Ini menegaskan bahwa serangan phishing email hanyalah satu lapisan dari rangkaian taktik yang memanfaatkan data bocor. Proteksi aset digital kini harus mencakup kewaspadaan terhadap email, situs web, hingga surat kertas dan QR code. Mengabaikan aspek non-teknis dari keamanan—seperti siapa saja yang menyimpan alamat rumah dan email Anda—sama berbahayanya dengan menyimpan frasa benih di cloud.
Langkah Konkret Melindungi Keamanan Dompet Kripto Anda
Dalam konteks serangan phishing email massal seperti yang menimpa Trezor, sikap pengguna harus berubah dari percaya menjadi curiga terukur. Trezor secara tegas menyatakan bahwa email berjudul “Peringatan Keamanan Kritis: Kerentanan Entropi STM32” bukan berasal dari mereka dan memperingatkan agar penerima tidak mengklik tautan apa pun. Cointracking melakukan hal serupa: menegaskan bahwa email "Pemberitahuan Kebocoran Data" adalah upaya phishing dan meminta pelanggan untuk tidak mengklik tautan di dalamnya. Pesan utamanya jelas: jangan pernah memasukkan kata sandi cadangan dompet melalui email atau aplikasi yang Anda dapatkan dari email mencurigakan.
Untuk memperkuat proteksi aset digital, pemilik dompet kripto perlu menerapkan beberapa disiplin dasar: selalu curigai email yang mengklaim ada "kerentanan kritis" dan mendesak tindakan segera; periksa dua kali alamat pengirim dan domain, idealnya lewat kanal resmi; dan jangan klik tautan atau mengunduh lampiran dari sumber yang tidak Anda minta. Selain itu, anggap semua kebocoran data sebagai asumsi kerja: gunakan alias email jika perlu, pisahkan identitas untuk layanan kripto, dan pantau aktivitas komunikasi yang mengatasnamakan penyedia dompet Anda. Di era serangan berlapis terhadap industri kripto, literasi keamanan pengguna bukan tambahan opsional—itu adalah benteng terakhir.