
Ancaman yang tidak menunggu persetujuan
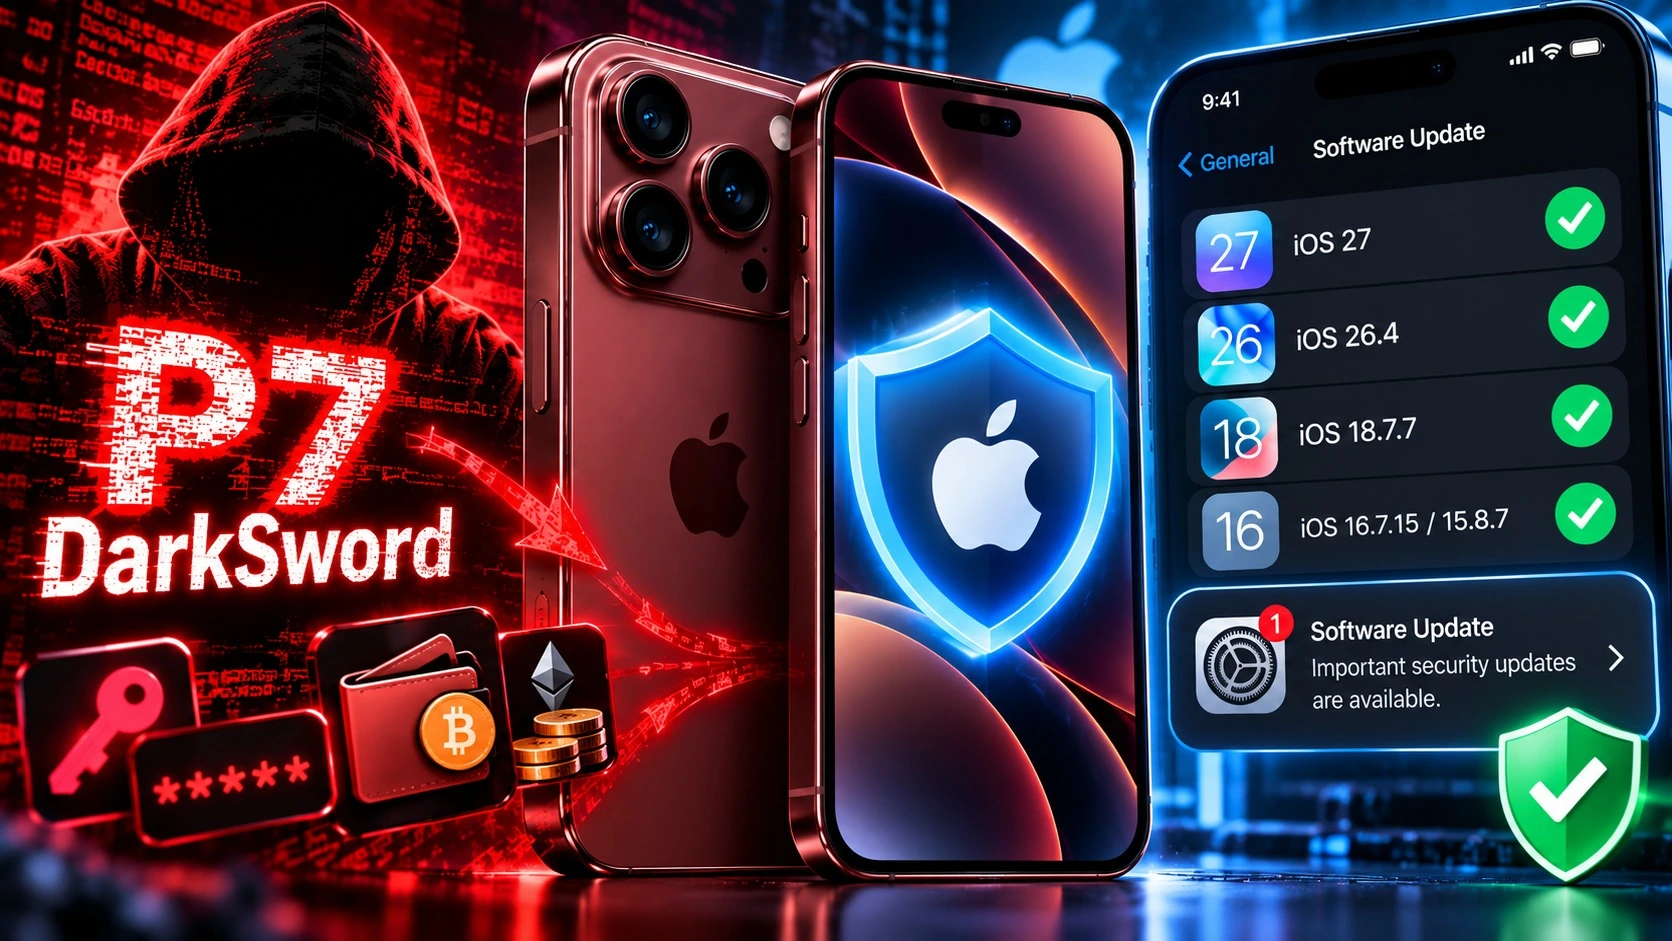
Malware DarkSword adalah perangkat eksploitasi iOS yang dapat memanfaatkan celah keamanan untuk mengincar data wallet kripto tanpa meminta korban menghubungkan dompet atau menyetujui transaksi. Inilah yang membuat ancaman ini lebih berbahaya daripada penipuan yang bergantung pada korban mengeklik tautan atau menandatangani transaksi: perangkat lunak yang belum diperbarui bisa menjadi pintu masuk tersendiri. Serangan dilaporkan berlangsung melalui Safari saat pengguna membuka situs berbahaya, bahkan tanpa tindakan lanjutan. Peneliti juga mendokumentasikan infeksi ketika seorang karyawan menggulir beranda Instagram dan iklan berbahaya termuat, tanpa mengekliknya. Karena itu, mengandalkan kehati-hatian saat mengetuk tautan saja tidak cukup. Keamanan iPhone bergantung pula pada pembaruan perangkat lunak, sebab celah sistem dapat melewati perlindungan yang biasanya diberikan oleh aplikasi wallet.

P7 memburu Keychain dan data dompet
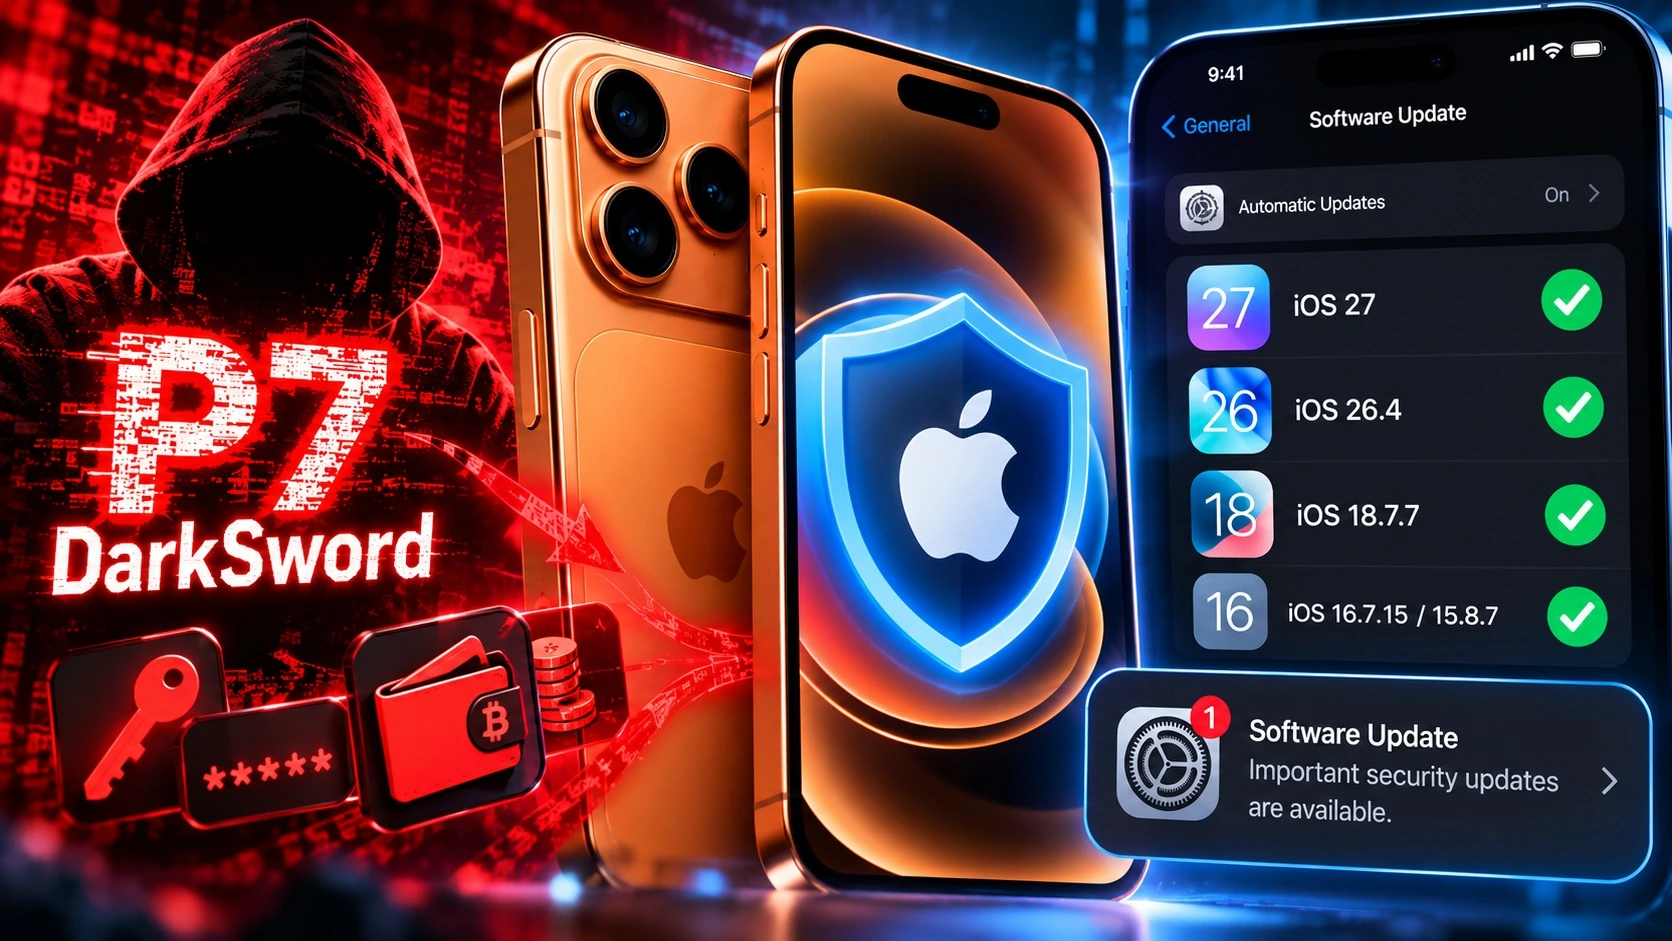
Varian P7 memperlihatkan mengapa malware ini patut dianggap serius: menurut laporan peneliti, perangkat lunak tersebut mengurangi jejaknya agar lebih sulit terdeteksi dan dapat mencuri kunci serta kata sandi yang tersimpan di Keychain, selain menargetkan data wallet kripto. Keychain adalah tempat iPhone menyimpan kredensial tertentu, sehingga kebocorannya dapat memperluas dampak serangan melampaui satu aplikasi. Risikonya tidak terbatas pada satu layanan. MetaMask, Trust Wallet, Phantom, Exodus, dan Coinbase termasuk aplikasi yang disebut sebagai sasaran potensial, sementara kata sandi, private key, dan seed phrase juga terancam. Jangan simpan seed phrase kripto di Photos, Notes, atau tangkapan layar. Simpan frasa pemulihan secara offline di tempat yang terlindungi, dan jangan pernah memasukkannya ke situs atau tautan yang mencurigakan. Aplikasi wallet yang tampak tepercaya tidak dapat menggantikan perlindungan terhadap perangkat yang belum ditambal.
Perbarui iOS dan Chrome sekarang
Pembaruan adalah tindakan paling langsung karena DarkSword memanfaatkan kelemahan sistem, bukan semata-mata bug dalam aplikasi wallet. Rangkaian enam kerentanan yang pernah diidentifikasi dapat dikombinasikan untuk menyerang iPhone dengan iOS 18.4 hingga 18.7; celah dalam rangkaian tersebut dilaporkan telah ditambal paling lambat pada iOS 26.3. Laporan lain menyebut perbaikan untuk kerentanan DarkSword asli tersedia pada iOS 18.7.7, iOS 26.4, iOS 27, dan versi yang lebih baru, serta pembaruan untuk perangkat lama. Ancaman yang menyertai DarkSword juga menegaskan pentingnya memperbarui semua perangkat lunak. Celah iOS bernama worse_query dilaporkan dapat membuka berkas aplikasi lain, termasuk data akun, private key, dan seed phrase; versi iOS yang disebut terdampak meliputi 26.7.1, 27.0.1, dan 27.2. Chrome pun merilis pembaruan darurat untuk menutup celah zero-day yang dilaporkan telah dieksploitasi. Pengguna diimbau memasang Chrome versi 157.0.8103.50/51 atau lebih baru serta iOS 27.2.1.
- Periksa pembaruan iOS melalui Pengaturan, Umum, lalu Pembaruan Perangkat Lunak.
- Perbarui Chrome ke versi 157.0.8103.50/51 atau yang lebih baru.
- Hapus aplikasi tidak resmi yang dipasang dari luar App Store atau melalui berkas IPA manual.
- Jangan simpan seed phrase di Photos, Notes, atau tangkapan layar; simpan secara offline dan jangan masukkan ke situs atau tautan mencurigakan.

Jika perangkat menunjukkan tanda kompromi
Jika ada alasan kuat untuk menduga iPhone telah diretas, memperbarui sistem saja belum cukup untuk menganggap aset aman. Imbauan keamanan yang tersedia menyarankan pengguna memindahkan aset kripto ke wallet baru yang dibuat menggunakan perangkat steril, lalu mengakhiri atau mengatur ulang seluruh sesi login aktif agar akses tidak sah terputus. Jangan membuat wallet baru di perangkat yang dicurigai terinfeksi, dan jangan memasukkan seed phrase lama ke halaman yang dikirim melalui pesan atau iklan. Kesimpulannya, risiko DarkSword paling masuk akal dihadapi dengan menutup celah sebelum penyerang mendapat kesempatan: perbarui iOS dan Chrome, singkirkan aplikasi tidak resmi, dan lindungi seed phrase secara offline. Aktivitas tanpa klik di Safari atau Instagram menunjukkan bahwa kewaspadaan terhadap tautan saja bukan perlindungan memadai. Untuk pemilik wallet kripto iPhone, disiplin memperbarui perangkat dan menjaga rahasia pemulihan adalah bagian dari menjaga aset, bukan tugas tambahan.