
Pahami ancaman, lalu tutup celah dasarnya
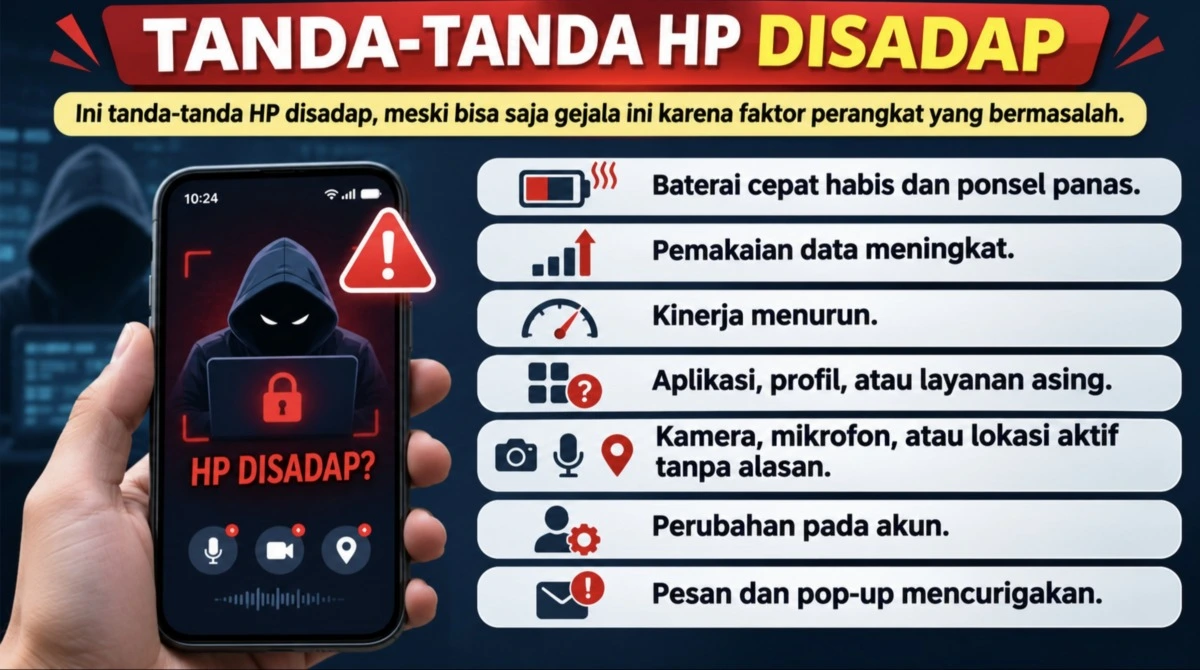
Penyadapan ponsel adalah pemantauan komunikasi atau aktivitas perangkat tanpa sepengetahuan pemilik, yang dapat terjadi melalui perangkat lunak berbahaya maupun kelemahan jaringan telekomunikasi. Karena itu, mencegah HP disadap bukan soal satu fitur ajaib, melainkan kebiasaan berlapis yang harus diterapkan pengguna Android dan iPhone. APK dari luar sumber resmi dapat membawa malware, spyware, atau trojan untuk mencuri data, mengambil alih sistem, atau merekam aktivitas pengguna. Pembaruan sistem operasi menjadi langkah awal yang masuk akal: pasang pembaruan Android atau iOS secara berkala agar celah keamanan yang telah diperbaiki tidak dibiarkan terbuka. Aplikasi pun sebaiknya diunduh hanya melalui Google Play Store atau App Store. Hindari sideloading dari tautan atau situs tidak dikenal; kemudahan memasang aplikasi di luar toko resmi tidak sebanding dengan risiko memberi akses kepada perangkat lunak berbahaya.
Pada Android, aktifkan dan periksa Google Play Protect untuk membantu mendeteksi aplikasi berbahaya. Namun, jangan menganggap pemindai aplikasi sebagai pengganti kehati-hatian atau pembaruan rutin. Kunci layar dengan PIN, kata sandi, atau biometrik, dan gunakan kode sandi sekurang-kurangnya enam digit sebagaimana disarankan panduan FTC. Langkah ini tidak menghentikan penyadapan di tingkat jaringan, tetapi membantu mencegah orang yang memegang ponsel mengakses isinya. Periksa juga izin aplikasi: akses mikrofon, kamera, dan lokasi harus sesuai fungsi yang dibutuhkan. Jika ada aplikasi yang meminta izin berlebihan, cabut aksesnya atau hapus aplikasi tersebut. Keamanan ponsel Android dan keamanan iPhone sama-sama bertumpu pada kebiasaan sederhana ini, bukan pada anggapan bahwa perangkat tertentu kebal.
Lindungi tautan, akun, dan percakapan
Tautan dan lampiran dari pengirim yang tidak dikenal patut dicurigai, sekalipun pesannya tampak mendesak atau menyerupai pemberitahuan resmi. Jangan masukkan kata sandi, kode verifikasi, atau data pribadi setelah membuka tautan yang belum dipastikan aman. Jika ragu, buka aplikasi atau situs layanan melalui alamat yang sudah dikenal, bukan melalui pesan tersebut. Serangan dapat memanfaatkan rasa terburu-buru, sehingga berhenti sejenak sebelum mengetuk tautan merupakan pertahanan yang efektif. Periksa pula izin aplikasi secara berkala, terutama untuk mikrofon, kamera, lokasi, dan kontak. Di iPhone, Safety Check dapat membantu meninjau akses aplikasi dan informasi yang dibagikan kepada pihak lain. Untuk ancaman siber yang sangat canggih dan tertarget, Apple menyediakan Lockdown Mode, dengan konsekuensi sejumlah fungsi perangkat dibatasi.
Untuk percakapan sensitif, pilih layanan yang menyediakan enkripsi ujung ke ujung, seperti WhatsApp atau Signal. Enkripsi ini dirancang agar isi pesan hanya dapat dibaca oleh pengirim dan penerima, sehingga perlindungan komunikasi lebih kuat dibanding mengandalkan SMS standar atau panggilan seluler biasa. Namun, enkripsi bukan alasan untuk lengah: perangkat yang sudah dikuasai malware atau akun yang diambil alih tetap dapat membahayakan percakapan. Jaga akses akun dengan kata sandi kuat, lindungi kode verifikasi, dan waspadai permintaan masuk yang tidak Anda lakukan. Perlindungan paling masuk akal menggabungkan aplikasi komunikasi terenkripsi dengan ponsel yang diperbarui, terkunci, dan bebas dari aplikasi mencurigakan.
Matikan jaringan 2G sebagai lapisan tambahan
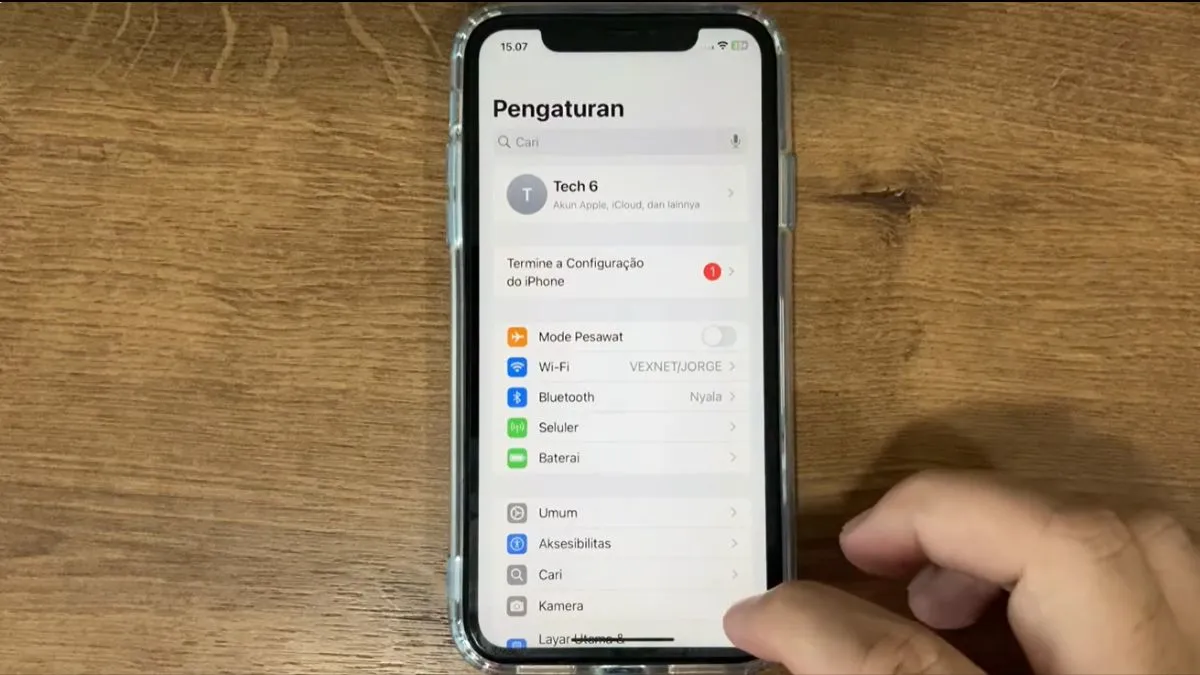
Pengamanan perangkat dan aplikasi belum menutup semua risiko karena sebagian ancaman berada di jaringan seluler. Perangkat penyadap dapat menyamar sebagai menara pemancar atau BTS buatan untuk memaksa ponsel turun ke jaringan 2G, yang sistem enkripsinya sudah usang. Karena itu, periksa pengaturan jaringan seluler dan matikan opsi “Izinkan 2G” jika tersedia. Mengunci perangkat agar tidak tersambung ke 2G dapat membatasi taktik penjeratan sinyal tersebut. Nama menu dan ketersediaan opsi bisa berbeda menurut model ponsel dan versi sistem; cari pengaturan jaringan seluler atau panduan resmi perangkat bila pilihan itu tidak langsung terlihat. Ini langkah tambahan, bukan jaminan bahwa seluruh komunikasi aman.
Risikonya juga tidak selalu berasal dari malware. Pelanggaran prosedur dan kelemahan teknis pada sistem penyadapan dapat membuat nomor dipantau tanpa sepengetahuan pemilik; dalam kasus yang diberitakan, nomor disebut dimasukkan ke server tanpa verifikasi dan jejak rekam sempat dihapus. Hal itu memperkuat alasan untuk tidak mengandalkan satu pertahanan saja. Pembaruan, aplikasi resmi, kewaspadaan terhadap tautan, enkripsi, penguncian layar, pemeriksaan izin, dan pemblokiran 2G masing-masing mengurangi jalur serangan yang berbeda. Tidak satu pun menjamin ponsel sepenuhnya kebal, terutama ketika kelemahan berada di jaringan telekomunikasi.
Kesimpulannya, pengguna Android maupun iPhone sebaiknya mengamankan ponsel secara berlapis dan konsisten. Mulai dari memasang pembaruan serta aplikasi resmi, lanjutkan dengan membatasi izin dan menjaga percakapan terenkripsi, lalu matikan jaringan 2G sebagai perlindungan tambahan. Kebiasaan tersebut tidak menghapus seluruh risiko penyadapan, tetapi jauh lebih bijak daripada membiarkan perangkat, akun, dan jaringan terbuka tanpa pemeriksaan.