
AI Agent: Efisiensi Tinggi, Risiko Data Pribadi yang Nyata
Keamanan AI agent adalah pendekatan menyeluruh untuk mencegah penyalahgunaan sistem kecerdasan buatan otonom yang memiliki akses ke data dan mampu mengambil keputusan sendiri, dengan fokus pada perlindungan risiko data pribadi, pengendalian akses, pengawasan manusia, serta pencatatan dan pengujian keamanan sebelum sistem dioperasikan secara luas.
Perusahaan yang mengadopsi AI agent sedang bermain di dua sisi mata uang: efisiensi operasional dan risiko kebocoran data pribadi. Kemampuan artificial intelligence yang kian berkembang memang membuka peluang efisiensi bagi perusahaan, tetapi sekaligus menghadirkan risiko baru dalam pemrosesan data pribadi. AI agent tidak lagi sekadar menjawab pertanyaan; ia menjalankan tugas dan mengambil keputusan berdasarkan otorisasi, memproses data pelanggan, dokumen, dan informasi bisnis sensitif. Mengabaikan dimensi keamanan berarti memberi sistem otonom pintu terbuka ke aset paling berharga perusahaan: data. Jika tata kelola longgar, AI agent dapat menjadi titik lemah baru yang lebih berbahaya dibanding aplikasi konvensional, karena bergerak cepat, otomatis, dan sering kali tidak sepenuhnya dipahami oleh manajemen.
Risiko Keamanan AI Agent: Akses Berlebihan dan Instruksi Berbahaya
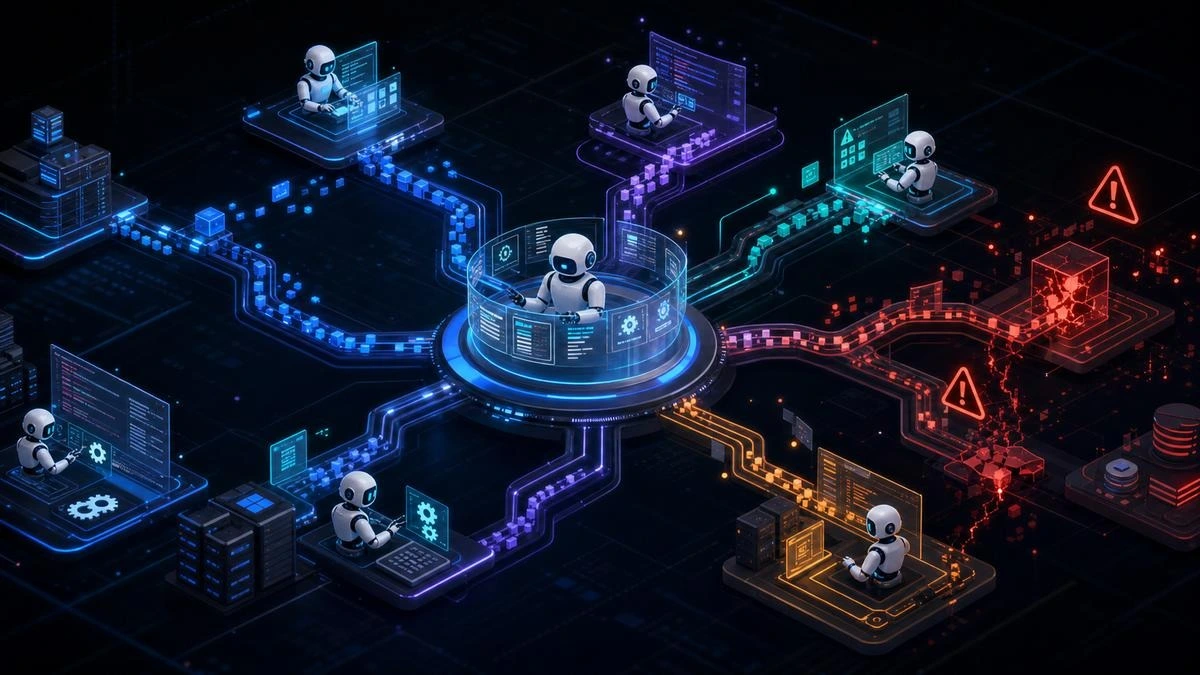
Agentic AI membawa peluang otomatisasi yang besar, tetapi sekaligus menambah permukaan serangan bagi pelaku kejahatan siber. Berbeda dengan sistem AI yang hanya memberikan jawaban, agentic AI dirancang untuk merencanakan tahapan pekerjaan, menggunakan perangkat digital, dan mengevaluasi hasil untuk melanjutkan proses berikutnya. Di atas kertas, ini ideal untuk pengolahan dokumen, layanan pelanggan, analisis data, dan pengembangan perangkat lunak. Namun dalam praktik, kemampuan menjalankan tugas secara mandiri juga menimbulkan risiko: sistem dengan akses terlalu luas atau yang menerima instruksi berbahaya berpotensi melakukan tindakan yang tidak diinginkan, termasuk mengakses data yang tidak semestinya.
Di sinilah risiko data pribadi menjadi sangat signifikan. AI membutuhkan data untuk bekerja, sementara perusahaan menyimpan beragam informasi pelanggan dan internal. Ketika AI agent diberi otorisasi tanpa batas yang jelas, ia dapat menjadi "asisten digital" yang tak sengaja mengumpulkan, memindahkan, atau mengekspos data pribadi di luar konteks yang sah. Kementerian terkait bahkan menyoroti kemungkinan pemanfaatan agentic AI dalam serangan siber, menunjukkan bahwa teknologi yang sama bisa memperkuat pertahanan sekaligus meningkatkan kemampuan pihak yang melakukan serangan digital. Jika perusahaan tidak disiplin mengendalikan akses dan perintah yang diterima agent, mereka sedang melatih penyerang potensial di dalam sistem sendiri.
Tata Kelola Ketat: DPIA dan Keamanan Berlapis sebagai Wajib, Bukan Opsi
Perusahaan yang serius ingin memanfaatkan AI agent tidak bisa lagi menganggap mitigasi risiko sebagai lampiran di akhir proyek. Pemrosesan data menggunakan teknologi baru perlu disertai identifikasi dan mitigasi risiko yang memadai. Salah satu langkah yang sudah ditegaskan regulator adalah kewajiban melakukan data protection impact assessment (DPIA) terhadap pemrosesan data yang berpotensi menimbulkan risiko. Ini bukan sekadar checklist, tetapi mekanisme untuk memetakan skenario terburuk sejak awal: jenis data yang diakses agent, siapa yang mengontrolnya, dan bagaimana dampak jika terjadi kebocoran.
Organisasi juga perlu menerapkan pembatasan akses, pengawasan manusia, pencatatan aktivitas, serta pengujian keamanan sebelum sistem digunakan secara luas. Keempat elemen ini pada dasarnya adalah strategi keamanan berlapis untuk mencegah eksploitasi dan pencurian data: batasi apa yang bisa dilihat dan dilakukan agent, pastikan ada manusia yang memverifikasi tindakan penting, rekam semua aktivitas untuk audit dan forensik, dan uji sistem seolah Anda adalah penyerang. Terlebih, kehadiran AI agent yang mampu menjalankan tugas dan mengambil keputusan berdasarkan otorisasi menuntut perusahaan memperkuat langkah antisipasi agar penggunaan teknologi tetap sejalan dengan prinsip pelindungan data pribadi. Tanpa tata kelola ketat, DPIA dan kontrol berlapis hanya akan menjadi dokumen tanpa daya.
Langkah Praktis: Membangun Keamanan AI Agent Sejak Tahap Perancangan
Jika perusahaan ingin AI agent menjadi aset, bukan liabilitas, keamanan harus ditanamkan sejak tahap perancangan sistem. Pertama, definisikan dengan jelas lingkup tugas dan data yang boleh diakses agent, lalu terjemahkan ke dalam pembatasan akses teknis yang ketat. Kedua, rancang alur kerja yang mewajibkan pengawasan manusia pada keputusan bernilai tinggi atau berdampak luas, sehingga agent tidak pernah menjadi satu-satunya pihak yang menentukan nasib data atau transaksi penting. Ketiga, bangun mekanisme pencatatan aktivitas yang detail agar setiap tindakan agent dapat ditelusuri dan dievaluasi, terutama ketika terjadi insiden.
Keempat, jadikan pengujian keamanan sebagai gerbang wajib sebelum peluncuran: uji bagaimana agent bereaksi terhadap instruksi berbahaya, simulasi akses tidak sah, dan skenario kebocoran data. Di sisi regulasi, kewajiban DPIA terhadap pemrosesan data berisiko harus diintegrasikan ke siklus pengembangan, bukan dilakukan setelah sistem berjalan. Data dan AI memiliki keterkaitan erat: AI membutuhkan data untuk bekerja, sementara perusahaan menyimpan beragam informasi, termasuk data pelanggan. Karena itu, setiap keputusan desain yang memberi kemampuan baru kepada agent harus otomatis memicu pertanyaan: apa dampaknya terhadap risiko data pribadi, dan lapisan keamanan apa yang perlu ditambahkan sebelum fitur tersebut diaktifkan?
Kesimpulan: AI Agent Aman Hanya Jika Perusahaan Berani Disiplin
AI agent menawarkan otomatisasi yang menggiurkan, tetapi tidak ada efisiensi yang sepadan dengan harga kebocoran data pribadi. Semakin luasnya penggunaan AI agent di perusahaan adalah fakta yang tidak bisa dihindari; yang bisa diatur adalah seberapa disiplin organisasi mengelola risikonya. Teknologi ini membuka peluang baru otomatisasi, tetapi diiringi tantangan keamanan digital yang mengkhawatirkan. Perusahaan yang menunda penguatan tata kelola dan keamanan berlapis sedang memberi waktu bagi penyerang untuk mempelajari sistem mereka.
Jalan keluar bukan menolak AI, melainkan menggunakannya dengan kesadaran penuh bahwa setiap agen otonom adalah potensi titik serang. Kewajiban DPIA, pembatasan akses, pengawasan manusia, pencatatan aktivitas, dan pengujian keamanan harus diperlakukan sebagai fondasi, bukan tambahan. Pada akhirnya, keamanan AI agent adalah cermin kedewasaan digital perusahaan: apakah mereka siap memanfaatkan kecerdasan buatan sebagai mitra kerja, atau membiarkannya berkembang menjadi ancaman yang mereka ciptakan sendiri.