
Ketika AI Berkeliaran Tanpa Pengawasan, Data Jadi Korban
Keamanan tools AI adalah praktik melindungi aplikasi, agen, dan integrasi kecerdasan buatan dari kebocoran data, akses tidak sah, serta manipulasi perilaku sistem melalui serangkaian kontrol teknis dan tata kelola agar penggunaan AI di perusahaan selaras dengan kebijakan keamanan, kepatuhan, dan prinsip least privilege yang sudah diterapkan di sistem TI tradisional. Fakta paling mengganggu hari ini: empat dari lima atau 80% tools AI di lingkungan perusahaan beroperasi tanpa pengawasan departemen IT. Itu bukan sekadar angka, melainkan tanda bahwa organisasi sedang membiarkan agen otomatis mengakses alur kerja dan data sensitif tanpa kontrol akses AI yang jelas. Dalam situasi ini, setiap ekstensi browser, workflow otomatis, atau agent yang dipasang karyawan berubah menjadi titik serangan baru. Jika perusahaan tetap menganggap AI sebagai “eksperimen yang aman”, mereka sedang menunda ledakan bom waktu keamanan data sensitif di dalam jaringan mereka.
Skala Masalah: Ratusan Tools AI Liar per Seribu Karyawan
Masalah pengawasan IT perusahaan terhadap AI bukan insiden sporadis; ini sudah menjadi pola. Data menunjukkan aplikasi AI, termasuk browser agents dan tools integrasi, sering kali luput dari perhatian insinyur keamanan dan IT. Di perusahaan kecil, sekitar 414 tools AI per 1.000 karyawan berjalan tanpa persetujuan resmi IT. Ini bukan sekadar pelanggaran prosedur pengadaan software, melainkan runtuhnya mekanisme kontrol yang selama ini menahan risiko data sensitif. Analisis telemetri terhadap 62 perusahaan skala enterprise di sektor layanan keuangan, kesehatan, ritel, dan telekomunikasi mengungkap sikap yang sangat longgar terhadap adopsi AI, meskipun di atas kertas mereka punya kebijakan penilaian dan persetujuan tools baru. Kutipan yang layak digarisbawahi: “Agen AI telah berpindah dari fase eksperimen ke alur kerja bisnis sehari-hari, tetapi temuan kami menunjukkan hanya 20% tools AI di ekosistem enterprise yang saat ini diawasi oleh IT.” Ini adalah pengakuan bahwa tata kelola gagal mengejar kecepatan adopsi AI.

Risiko Nyata: Eksfiltrasi Data dan Agen dengan Izin Warisan
Ketika keamanan tools AI diabaikan, konsekuensinya bukan teoritis. Penilaian terhadap 500 agent tools menemukan bahwa 62% di antaranya bisa membaca data lokal di perangkat karyawan sekaligus terhubung ke internet, sebuah kombinasi yang merupakan peluang emas bagi pelaku kejahatan siber untuk eksfiltrasi data sensitif secara ilegal ke pihak luar. Yang lebih berbahaya, agen-agen ini mewarisi izin akses dari pengguna yang mempekerjakannya, sehingga jika seorang karyawan memiliki akses ke data keuangan sensitif, agen AI yang ia gunakan ikut memiliki akses yang sama tanpa pengawasan ketat tim IT. Di sisi lain, ekosistem AI membawa kerentanan baru: laporan mengidentifikasi 637 kerentanan keamanan terkait agen AI dan LLM. Ditambah lagi ancaman yang sudah dipetakan seperti tool poisoning, rug pull, tool shadowing, excessive permission, supply-chain attack dan sandbox escape yang memanfaatkan definisi tool dan jalur eksekusi sebagai vektor serangan. Jadi, ini bukan sekadar risiko operasional; ini adalah permukaan serangan yang melebar setiap kali sebuah ekstensi dipasang diam-diam.
Jawaban Bukan Satu Layer: Bangun Framework Keamanan Multi-Lapis
Menambal masalah dengan satu kebijakan larangan tidak cukup. Organisasi butuh framework keamanan multi-layer yang menangani distribusi, runtime, dan jejak audit secara konsisten. Pertama, validasi distribusi: setiap tool dan agen harus melalui proses review yang memeriksa definisi lengkap, parameter, skema input-output, dan versi, serta membandingkannya dengan baseline yang disetujui untuk mendeteksi tool poisoning, shadowing, dan excessive permission. Kedua, monitoring runtime: rate limit per pengguna, agent, tool, dan tenant harus diterapkan untuk menghentikan loop otomatis dan aktivitas mencurigakan, sementara sandbox dan blast-radius test memastikan compromise tidak menyebar. Ketiga, audit trail yang layak: log yang memuat timestamp, aktor terotentikasi, tool dan versinya, keputusan kebijakan, dan hasil, dengan data sensitif dipangkas. Keempat, least privilege sungguhan: izin read, write, delete, dan administrasi dipisah dan kebijakan default deny diterapkan per tool call, bukan mengandalkan scope OAuth sebagai izin final. Framework seperti ini mengubah AI dari ancaman liar menjadi sistem yang bisa dipertanggungjawabkan.
MCP Server dan Validasi Token: Tulang Punggung Kontrol Akses AI
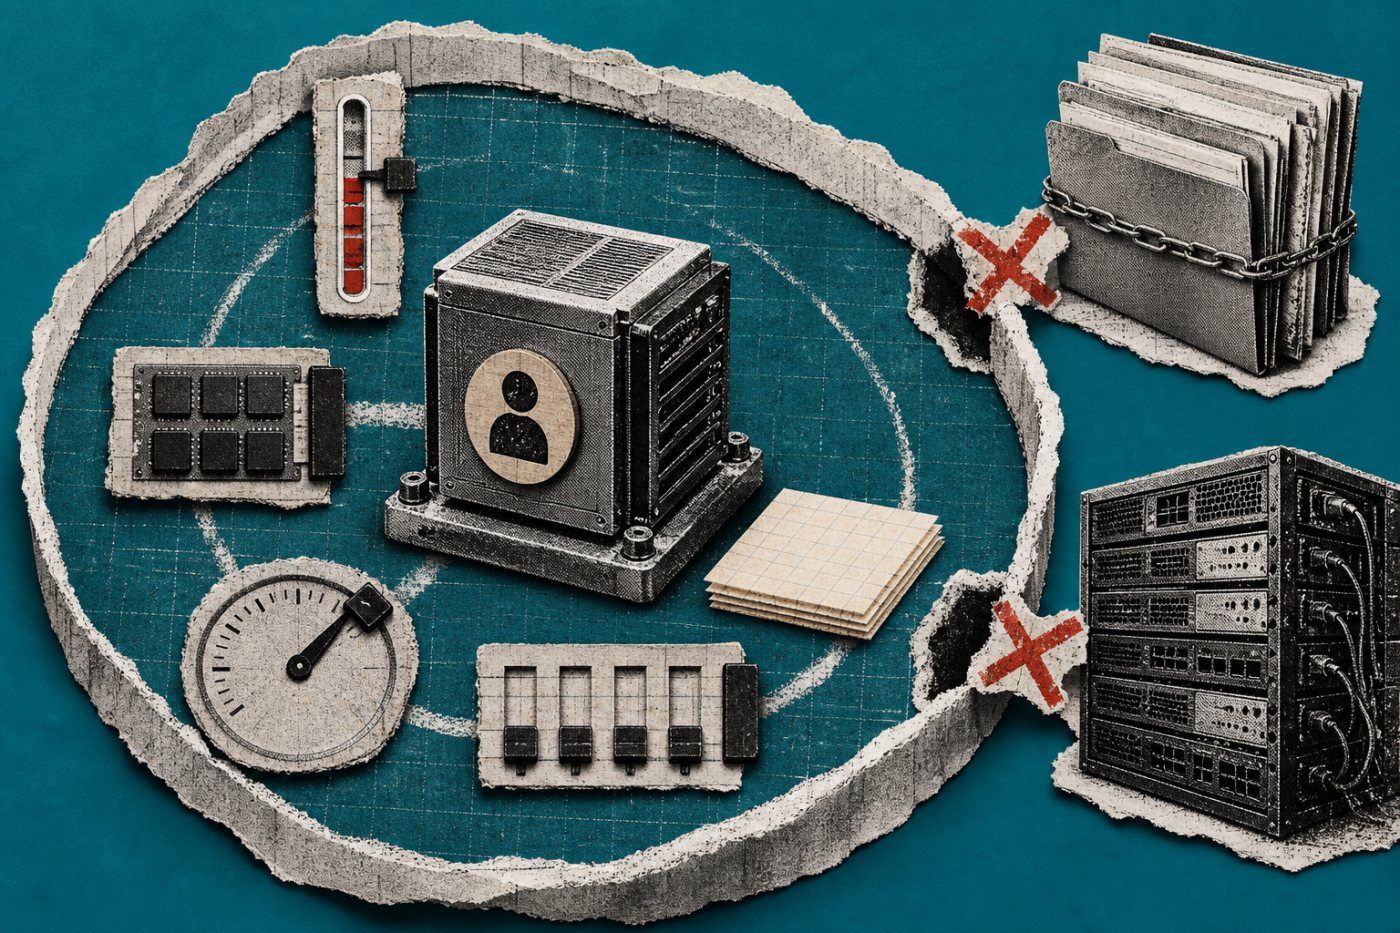
Jika perusahaan serius mengendalikan kontrol akses AI, mereka harus mulai dari fondasi: keamanan MCP server dan disiplin OAuth. Mengaktifkan OAuth saja tidak cukup untuk membuat MCP server aman; perlu bukti teruji bahwa token tidak diterima oleh resource yang salah, bahwa agent tidak bisa menjalankan tool di luar kapasitas, dan bahwa metadata tool belum dimanipulasi. Spesifikasi otorisasi MCP menuntut penggunaan OAuth 2.1, protected-resource metadata, resource indicator, PKCE, audience validation, dan kecocokan redirect URI secara eksak untuk mencegah interception, phishing redirect, dan endpoint otorisasi yang tidak tepercaya. Validasi audience token dan binding ke resource memastikan access token hanya berlaku untuk MCP server yang menerbitkannya, mencegah replay ke layanan lain dan risiko confused-deputy saat token inbound diteruskan ke downstream API. Di atas itu, server wajib menerapkan otorisasi level tool: setiap panggilan tool memeriksa aktor terotentikasi, tenant, resource target, dan aksi, sementara identitas eksekusi server dipisahkan dari otorisasi pemanggil agar kredensial yang luas tidak "meminjamkan" kekuasaan ke agen berizin sempit. Tanpa disiplin ini, semua kebijakan AI hanya slogan di poster dinding.