
Gangguan layanan membuka peluang bagi penipu
Penipuan gangguan Microsoft adalah upaya mencuri data atau mengambil alih akun dengan menyamar sebagai Microsoft, petugas dukungan TI, atau pihak lain yang menawarkan bantuan saat layanan terganggu. Gangguan teknologi bukan alasan untuk menurunkan kewaspadaan; justru ketika pengguna cemas ingin segera kembali bekerja, pesan palsu lebih mudah dipercaya. BSSN memperingatkan bahwa gangguan global Microsoft 365 dapat dimanfaatkan untuk phishing dan rekayasa sosial. Layanan yang terdampak mencakup Exchange Online, Teams, SharePoint Online, OneDrive, Copilot, Defender XDR, Intune, dan Portal Microsoft 365. Ancaman itu menargetkan individu maupun perusahaan. Microsoft menyatakan gangguan tersebut bukan akibat serangan siber, tetapi hal itu tidak menghapus risiko penipuan yang muncul di sekitarnya. Karena itu, keamanan Microsoft 365 bergantung bukan hanya pada pemulihan layanan, tetapi juga pada keputusan pengguna saat menerima pesan atau permintaan bantuan yang tak terduga.
Modus penipuan yang perlu dikenali
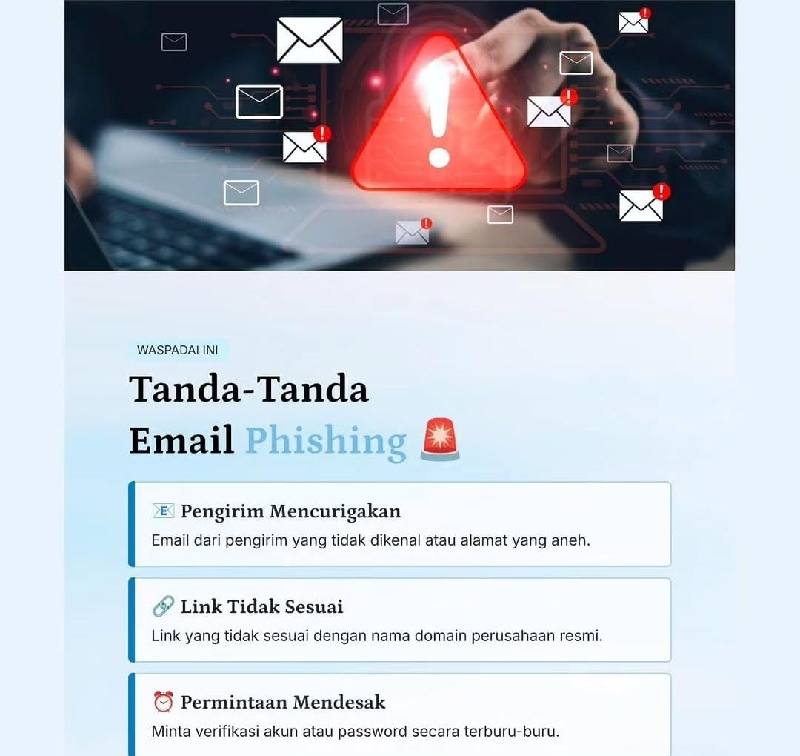
Modus penipuan Microsoft dapat bermula dari email yang mengatasnamakan Microsoft atau tim TI, lalu mengarahkan korban ke halaman login palsu yang menyerupai portal resmi. Pelaku juga bisa mengirim tautan atau lampiran berisi malware dengan dalih sebagai panduan pemulihan layanan. Waspadai pula permintaan persetujuan autentikasi multifaktor yang datang berulang-ulang—taktik yang dikenal sebagai MFA fatigue. BSSN turut mengingatkan risiko telepon dan pesan palsu serta penipuan email bisnis yang memanfaatkan keterlambatan pesan. Bank dan lembaga keuangan memperingatkan bentuk lain: seseorang menghubungi nasabah dan menawarkan bantuan untuk memperbaiki gangguan, lalu meminta akses ke perangkat atau informasi rahasia. Dampaknya dapat berupa akun diambil alih, akses tanpa izin ke email dan data awan, manipulasi transaksi, hingga infeksi malware atau ransomware. Anggap tawaran bantuan yang datang tanpa diminta sebagai alasan untuk berhenti dan memeriksa, bukan sebagai jalan pintas.
Langkah praktis untuk melindungi informasi pribadi
Cara paling aman menghadapi pesan soal gangguan adalah memisahkan informasi resmi dari klaim yang masuk melalui pesan pribadi atau email. BSSN meminta pengguna memeriksa status hanya di status.cloud.microsoft atau melalui kanal resmi tim TI. Jangan mengeklik tautan atau membuka lampiran tak terduga; ketik alamat portal sendiri daripada masuk lewat tautan kiriman. Jangan pernah memasukkan kata sandi atau kode MFA melalui tautan dalam email, dan tolak permintaan MFA yang tidak dikenal. Bank juga mengingatkan nasabah agar tidak memberikan akses perangkat sebelum identitas penelepon dikonfirmasi lewat nomor resmi organisasi. Jangan bagikan PIN, kata sandi, OTP, atau informasi pribadi; jika panggilan mencurigakan, akhiri dan hubungi lembaga terkait melalui kontak yang tercantum untuk publik. Laporkan pesan atau transaksi tanpa izin kepada bank, tim TI, atau tim keamanan. Langkah-langkah ini membantu lindungi informasi pribadi tanpa bergantung pada janji pemulihan dari orang yang tidak dikenal.
Pemulihan layanan bukan pengganti kewaspadaan
Microsoft menyatakan tengah berupaya mengurangi dampak gangguan, termasuk menghentikan penerapan, mengalihkan lalu lintas dari infrastruktur terdampak, dan memulai ulang server. Perusahaan belum menjelaskan penyebab gangguan secara pasti dan menyebut informasi lanjutan akan disampaikan setelah tersedia. Artinya, pengguna sebaiknya tidak mempercayai klaim bahwa seseorang dapat memperbaiki akun atau layanan dengan meminta kata sandi, OTP, maupun kendali perangkat. Bagi organisasi, BSSN menyarankan pengumuman internal melalui kanal resmi, kanal komunikasi cadangan, penguatan MFA, penyaringan phishing, pemblokiran situs tiruan, serta pemantauan aktivitas autentikasi. Jika akun diduga disusupi, ubah kredensial dan cabut sesi serta token akses, lalu jalankan prosedur penanganan insiden. Gangguan layanan mungkin sementara, tetapi dampak membagikan akses kepada penipu dapat bertahan lebih lama.
Kesimpulannya, jangan biarkan gangguan teknologi menciptakan keadaan darurat yang dimanfaatkan penipu. Verifikasi kabar lewat kanal resmi, tolak tautan dan permintaan akses yang mencurigakan, serta rahasiakan seluruh kredensial. Ketenangan dan pemeriksaan mandiri adalah perlindungan paling berguna ketika layanan sedang bermasalah.