
Gangguan layanan menjadi peluang bagi penipu
Phishing Microsoft 365 adalah upaya penipuan yang menyamar sebagai Microsoft atau tim teknologi informasi untuk mencuri kredensial dan data pengguna melalui pesan, tautan, atau lampiran yang menyesatkan. Karena itu, gangguan layanan bukan alasan untuk buru-buru mengikuti instruksi pemulihan yang datang dari sumber tak dikenal. Gangguan Microsoft 365 berskala global mulai terjadi pada 12 November 2026 pukul 18.00 UTC, atau 13 November pukul 01.00 WIB, dan berdampak pada sejumlah layanan, termasuk Exchange Online, Teams, SharePoint Online, OneDrive, Copilot, Defender XDR, Intune, serta Portal Microsoft 365. Pemkot Bandar Lampung juga mengimbau ASN dan masyarakat agar meningkatkan kewaspadaan menyusul gangguan yang terjadi sejak 13 November. Microsoft menyatakan penyebabnya adalah kendala teknis pada server dan tidak menemukan indikasi aktivitas berbahaya yang memicu gangguan. Namun, hal itu tidak menghilangkan risiko penipuan: pelaku dapat menunggangi kebingungan pengguna dengan pesan yang tampak mendesak.
Jangan berikan kata sandi atau kode autentikasi
Imbauan di Pesisir Selatan dan Bandar Lampung menempatkan keamanan akun ASN sebagai tanggung jawab setiap pengguna, bukan hanya pengelola sistem. Kepala Diskominfo Pesisir Selatan, Wendi, mengingatkan ASN agar waspada terhadap phishing dan rekayasa sosial di tengah gangguan layanan. Pemkot Bandar Lampung turut meminta ASN dan masyarakat berhati-hati terhadap ancaman siber. Aturannya tegas: kata sandi dan kode autentikasi tidak boleh dibagikan kepada siapa pun. Jangan memasukkan kredensial atau memberikan kode autentikasi multifaktor (MFA) karena ada pihak yang menghubungi, mengaku petugas, atau mengatakan akun harus segera dipulihkan. Kode yang diminta melalui telepon, surel, maupun pesan singkat tetap bersifat rahasia. Permintaan mendadak untuk memverifikasi akun, mengatur ulang kata sandi, atau memulihkan akses lewat tautan yang tidak jelas sumbernya harus diperlakukan sebagai tanda bahaya. Rasa panik sering membuat pengguna menyerahkan informasi yang seharusnya tetap berada di tangan mereka.
Periksa pesan pemulihan melalui kanal resmi
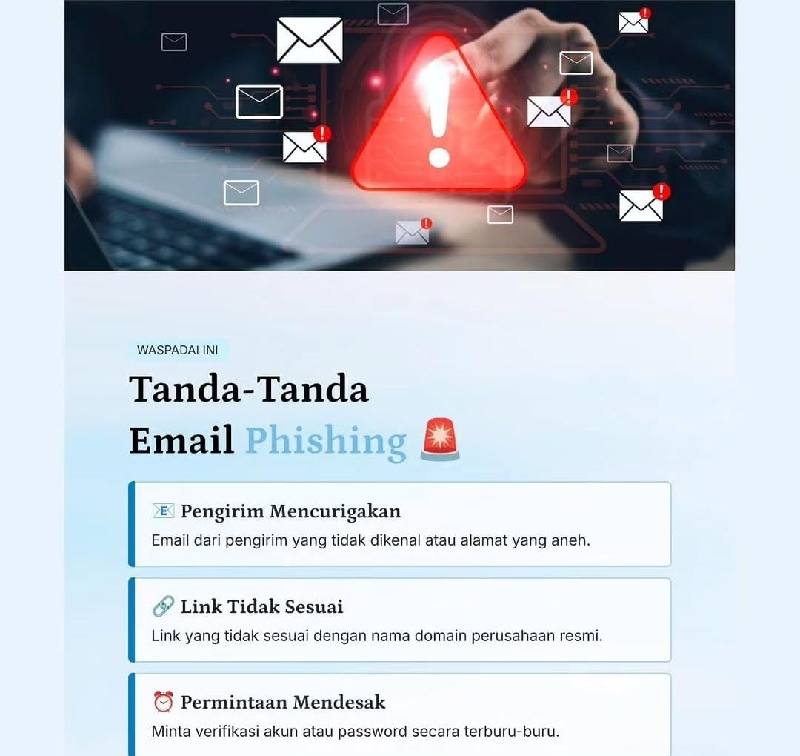
Pesan yang mengatasnamakan Microsoft atau tim teknologi informasi dan menawarkan pemulihan layanan perlu diperiksa sebelum ditindaklanjuti. Jangan mengeklik tautan atau membuka lampiran mencurigakan, sekalipun pesan memakai logo, bahasa resmi, atau nada mendesak. Penipu memanfaatkan ketidakpastian untuk mendorong pengguna bertindak tanpa sempat memeriksa sumbernya. Pastikan pengumuman tentang gangguan atau pemulihan layanan berasal dari kanal resmi Microsoft atau tim teknologi informasi internal. Untuk informasi pemerintah, gunakan kanal komunikasi resmi pemerintah; bila menerima pesan mencurigakan, laporkan kepada pengelola TI sebelum mengambil tindakan. Langkah ini lebih aman daripada mengikuti instruksi dari pesan yang tidak dapat diverifikasi. Kewaspadaan juga perlu disertai pengamanan dari sisi instansi. Pengelola sistem dapat memperkuat MFA, penyaringan surel, pemantauan aktivitas masuk yang tidak wajar, serta menyiapkan saluran komunikasi alternatif jika layanan utama terganggu. Namun, langkah teknis hanya efektif bila pengguna tidak membocorkan kredensial.
Ketelitian pengguna adalah pertahanan awal
Gangguan Microsoft 365 dan phishing bukan hal yang sama: gangguan dilaporkan berpangkal pada masalah teknis, sementara penipuan dapat muncul ketika pengguna mencari kabar atau cara memulihkan akses. Membedakan keduanya penting agar insiden layanan tidak berubah menjadi kebocoran akun akibat tindakan terburu-buru. ASN di Pesisir Selatan dan Bandar Lampung sebaiknya menahan diri sebelum mengeklik, mengunduh, atau memasukkan informasi. Jika sebuah pesan meminta kata sandi atau kode autentikasi, jangan penuhi permintaan itu; periksa melalui saluran resmi dan laporkan hal yang mencurigakan. Kebiasaan sederhana ini melindungi akun pribadi sekaligus akses ke data dan layanan pemerintahan. Kesimpulannya, gangguan layanan dapat berlalu, tetapi kredensial yang telanjur dicuri bisa membuka risiko lanjutan. Jangan berbagi kata sandi maupun kode autentikasi, dan jangan percaya begitu saja pada pesan pemulihan. Verifikasi lebih dulu—itulah benteng paling langsung bagi keamanan akun ASN.