
Dompet kripto palsu: ancaman baru bagi keamanan aset digital
Dompet kripto palsu adalah perangkat hardware wallet yang secara fisik menyerupai produk asli, tetapi telah dimodifikasi dengan komponen tambahan untuk mencuri recovery phrase, private key, dan pada akhirnya menguras aset kripto pengguna tanpa disadari. Dalam konteks keamanan aset digital, ancaman ini berbahaya karena menyerang titik yang selama ini dianggap paling aman: dompet keras offline yang seharusnya melindungi kunci privat dari serangan online. Investigasi terbaru menunjukkan reseller tertentu menjual dompet hardware yang telah diretas dengan modul eSIM dan LTE untuk mengeksfiltrasi recovery phrase pengguna. Temuan ini menjadi pukulan terhadap anggapan bahwa hardware wallet selalu menjadi lapisan keamanan terakhir yang tak tertembus, dan memaksa komunitas kripto untuk meninjau ulang cara mereka membeli serta memverifikasi perangkat.
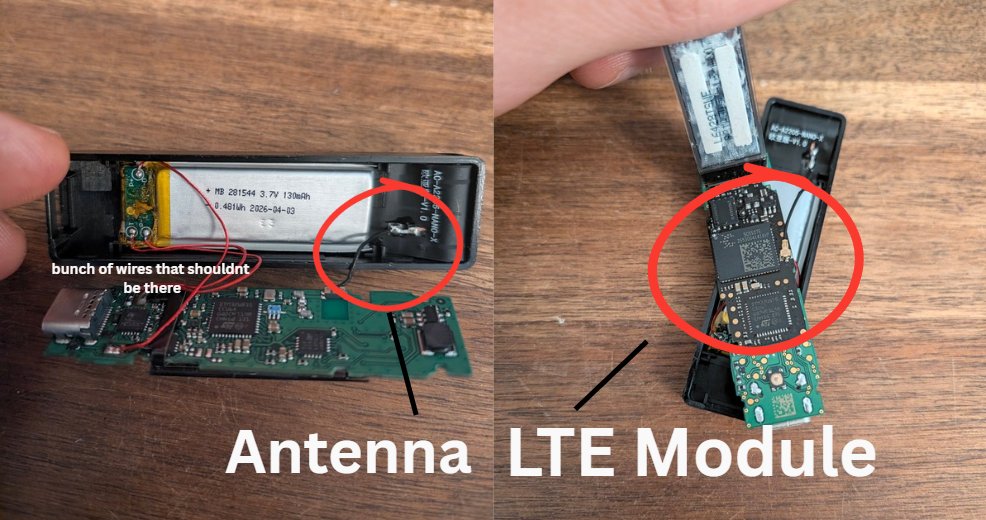
Masalah utamanya bukan pada desain hardware wallet asli, melainkan pada rantai distribusi yang longgar dan kurangnya kebiasaan verifikasi di sisi pengguna. Dompet hardware yang dijual langsung oleh produsen sejauh ini tidak terdampak, sementara perangkat yang dibeli melalui reseller tertentu terbukti telah disisipi modul eSIM dan LTE untuk mencuri recovery phrase pengguna. Pencurian data dilakukan dengan menyembunyikan flexible PCB di bawah display assembly untuk menangkap piksel yang menampilkan private key saat dimasukkan pada setup pertama, lalu mengirimkannya melalui jaringan seluler yang tertanam di perangkat tersebut. Dalam situasi ini, pengguna yang merasa sudah “paling aman” justru menjadi target paling empuk, karena mereka cenderung tidak curiga dan jarang memeriksa integritas fisik perangkat.
Modus penipuan dompet keras: dari reseller ke tangan korban
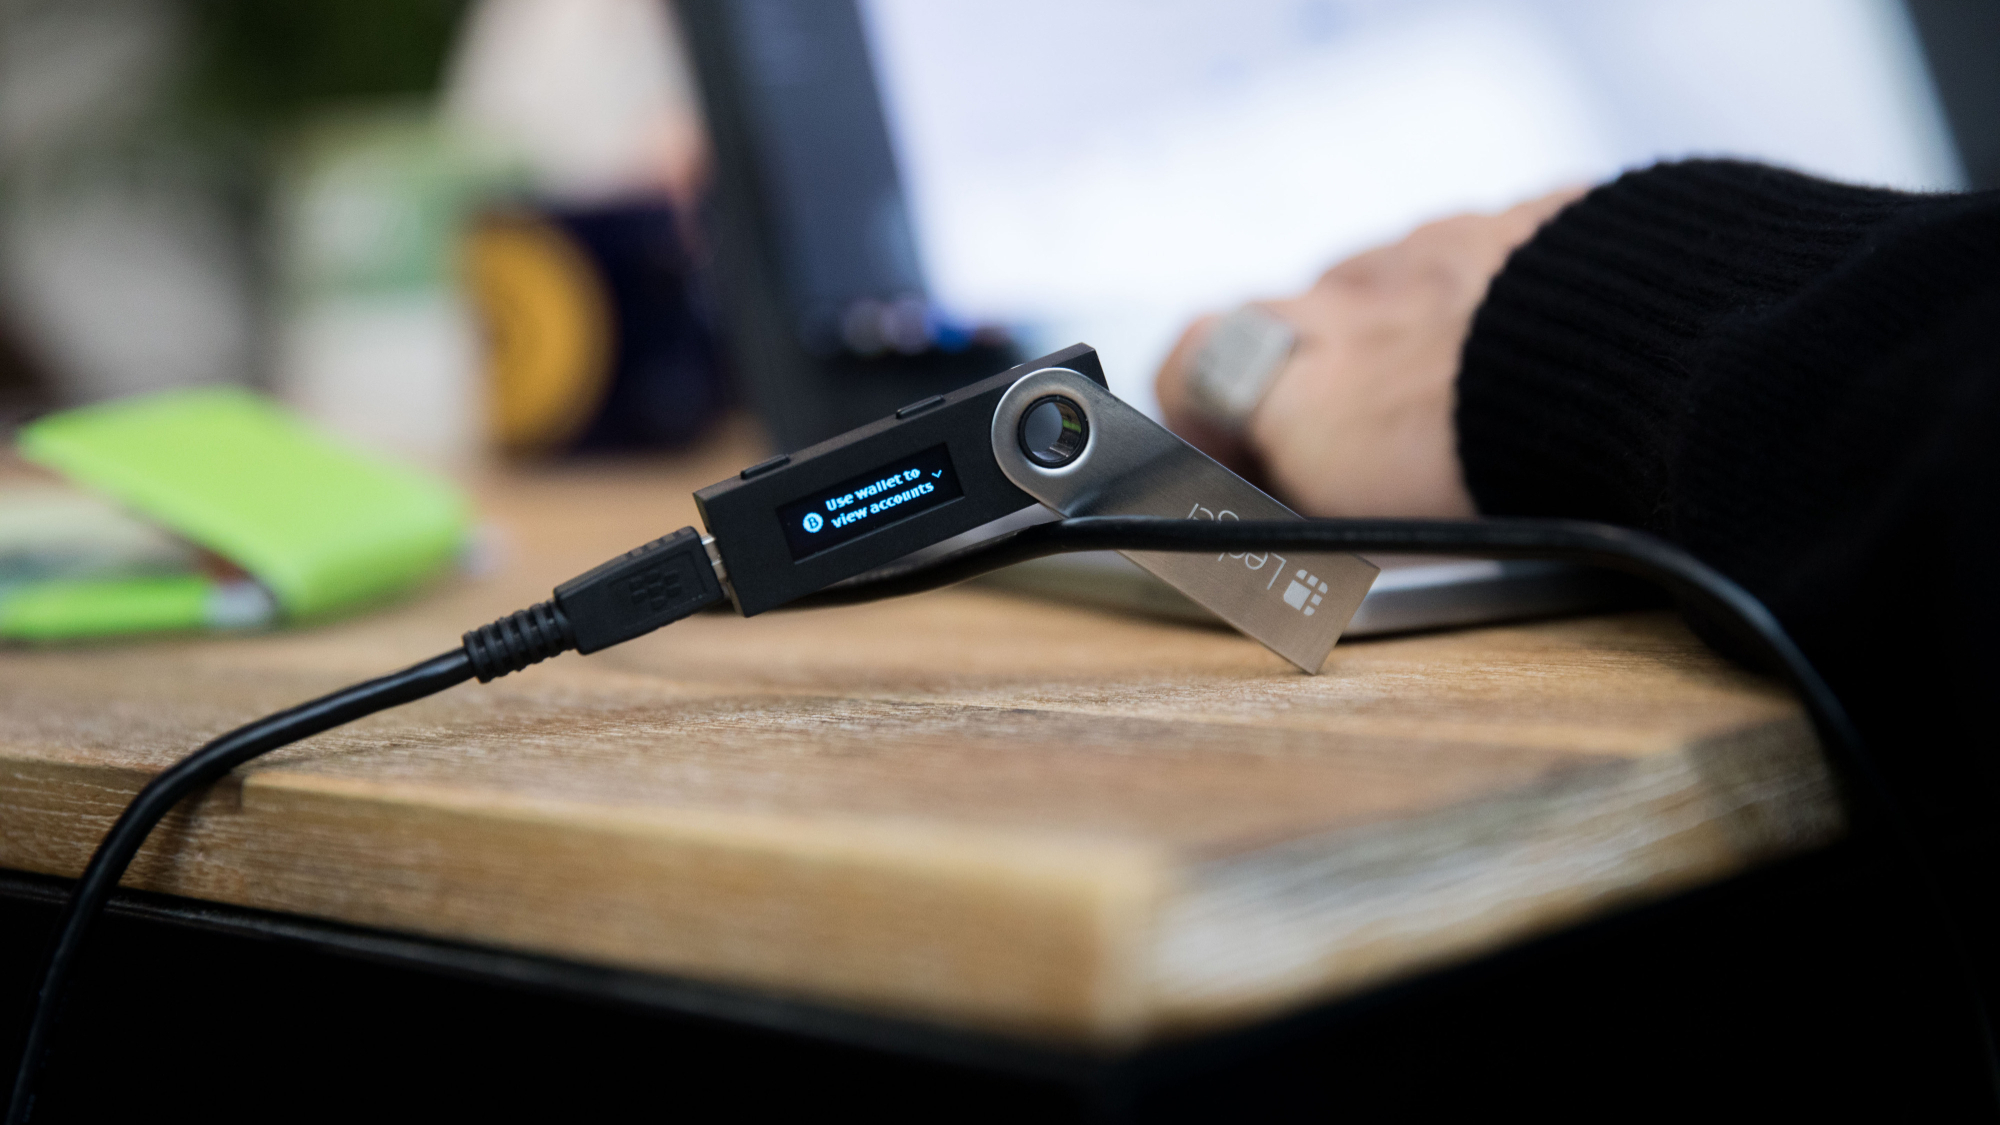
Penipuan dompet keras ini bekerja dengan memanfaatkan kepercayaan pengguna terhadap reseller pihak ketiga. Investigasi yang masih berlangsung mengungkap bahwa reseller di Asia Tenggara dan Eropa menjual dompet hardware yang telah diretas, dengan kerugian yang dilaporkan mencapai sekitar $93 juta. Dompet pertama yang terjebak berasal dari sebuah reseller yang kini menghentikan seluruh penjualan dompet hardware semua merek. Pelaku memodifikasi perangkat dengan flexible PCB yang disembunyikan di bawah display assembly untuk merekam tampilan recovery phrase atau private key saat proses setup awal, kemudian mengirimkannya melalui kombinasi eSIM dan LTE yang tertanam di dalam perangkat.
Skema ini memperlihatkan bahwa penipuan dompet keras tidak lagi sebatas phishing atau website palsu, tetapi sudah menyentuh level supply chain. Pelaku sering membeli hardware baru lalu mengembalikannya ke toko dalam kondisi sudah dimodifikasi, sehingga pelanggan berikutnya yang tidak curiga menjadi korban. Dompet hardware yang dijual langsung oleh produsen sejauh ini tidak terdampak, sehingga masalah utama berada pada jalur distribusi pihak ketiga. Produsen telah menerbitkan instruksi yang merinci cara pengguna memverifikasi integritas fisik dompet mereka, termasuk gambar setiap komponen untuk setiap model, agar pengguna dapat memeriksa dengan cermat keberadaan tambahan yang mencurigakan.
Ledger vs Trezor: memahami perbedaan keamanan sebelum membeli
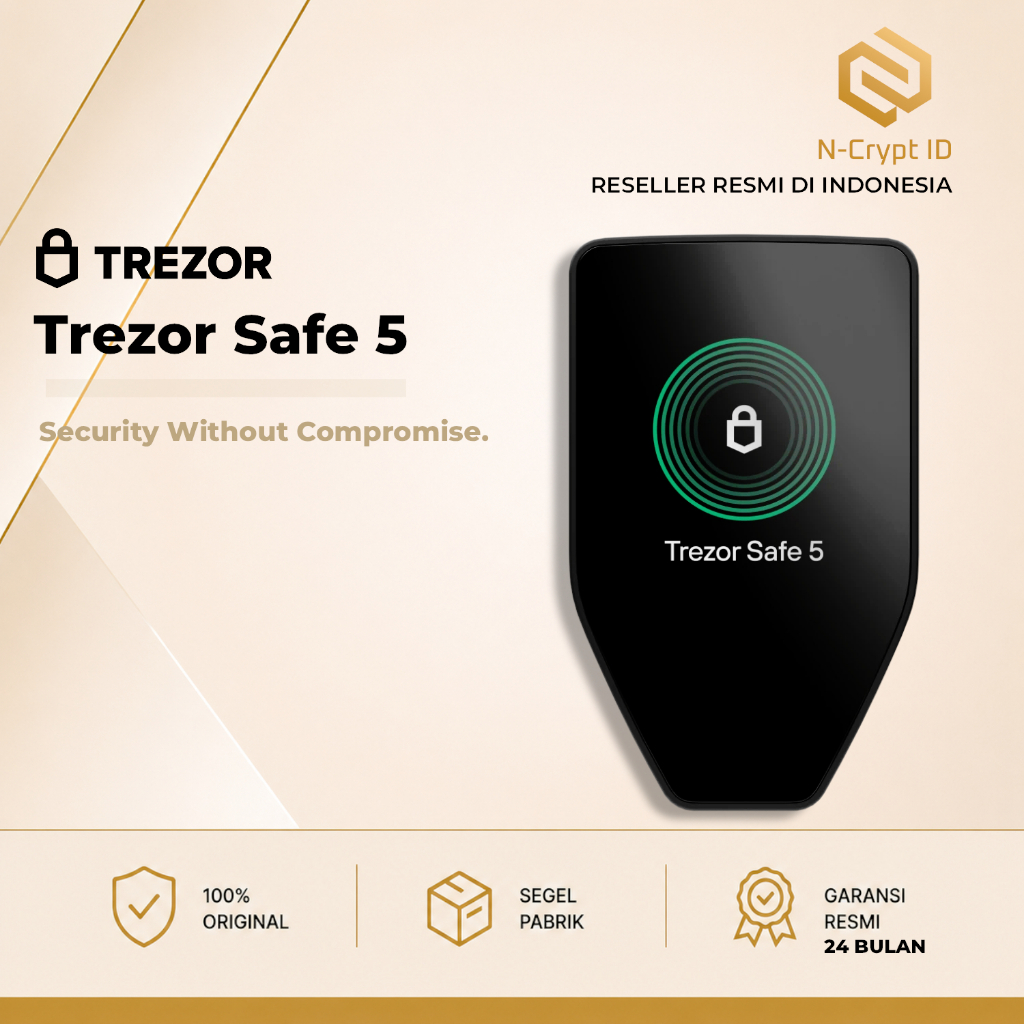
Sebelum memilih hardware wallet asli, penting memahami perbedaan pendekatan keamanan antara dua pemain besar: Ledger dan Trezor. Keduanya sama-sama menawarkan hardware wallet yang aman untuk menyimpan aset crypto secara offline, dengan private key disimpan di perangkat dan transaksi ditandatangani tanpa mengekspos kunci ke perangkat online. Ledger memakai Secure Element bersertifikasi tinggi pada lini Nano S Plus, Nano Gen5, Flex, dan Stax, sementara Nano X memakai chip Secure Element berbeda dengan sertifikasi yang juga tinggi. Trezor baru mengadopsi Secure Element pada seri Safe; Safe 3 dan Safe 5 memakai Secure Element bersertifikasi EAL6+, sedangkan Safe 7 memakai kombinasi tiga chip termasuk Secure Element Optiga dan mikrokontroler STM32U5.
Perbedaan filosofi juga terlihat pada sifat open-source dan opsi backup. Trezor menyatakan seluruh seri Safe menggunakan pendekatan open-source, dengan chip TROPIC01 di Safe 7 yang dapat diaudit sepenuhnya oleh peneliti keamanan independen. Ledger mengambil pendekatan campuran: sebagian aplikasi dan sistem operasi bersifat terbuka, tetapi kode yang berjalan di Secure Element tetap tertutup. Untuk backup, keduanya memakai recovery phrase sebagai cadangan utama; Ledger menambah opsi Recovery Key berbasis NFC pada beberapa model dan menawarkan layanan Ledger Recover yang memecah backup menjadi tiga fragmen terenkripsi dengan verifikasi identitas saat pemulihan. Trezor mendukung backup 12, 20, dan 24 kata, serta Advanced Multi-share Backup yang membagi cadangan menjadi beberapa bagian sehingga satu bagian yang hilang tidak langsung membuka akses ke aset.
Langkah praktis membedakan hardware wallet asli dari dompet kripto palsu
Di tengah maraknya dompet kripto palsu, pengguna tidak bisa lagi hanya mengandalkan reputasi merek; disiplin verifikasi menjadi garis pertahanan terakhir. Produsen menyarankan agar pengguna yang membeli dompet dari reseller tertentu dalam 90 hari terakhir tidak melakukan setup awal, karena di tahap itulah eksfiltrasi private key dilaporkan terjadi. Bagi yang sudah melakukan setup, rekomendasinya adalah segera memindahkan aset ke dompet baru dengan seed baru. Selain itu, produsen telah menerbitkan instruksi yang merinci cara memverifikasi integritas fisik dompet, lengkap dengan gambar setiap komponen untuk setiap model, sehingga pengguna dapat memeriksa apakah ada tambahan hardware mencurigakan seperti flexible PCB atau modul eSIM/LTE yang tidak seharusnya ada.
- Selalu beli hardware wallet asli dari toko resmi atau distributor resmi yang tercantum di situs produsen; hindari perangkat bekas atau dengan segel kemasan yang rusak.
- Sebelum setup, periksa segel kemasan dan kondisi fisik perangkat; bandingkan dengan panduan resmi dan pastikan tidak ada kabel, modul, atau PCB tambahan yang mencurigakan.
- Saat menyalakan perangkat pertama kali, validasi firmware melalui menu pengaturan dan pastikan hash atau versi firmware sesuai dengan yang tercantum di situs resmi produsen.
- Jangan pernah memasukkan recovery phrase ke komputer, ponsel, atau website apa pun; recovery phrase hanya boleh dimasukkan langsung di perangkat hardware wallet.
- Setelah setup, pertimbangkan untuk memindahkan sebagian aset terlebih dahulu sebagai uji coba sebelum menyimpan jumlah besar, dan gunakan opsi backup yang sesuai (multi-share, recovery key, atau metode tradisional) sesuai kebutuhan keamanan dan kenyamananmu.
Kesimpulan: keamanan aset digital dimulai dari cara membeli
Penipuan dompet keras dengan dompet kripto palsu menunjukkan bahwa teknologi seaman apa pun bisa runtuh jika rantai distribusinya bocor dan pengguna lengah. Hardware wallet tetap salah satu cara paling kuat untuk melindungi private key karena menyimpan kunci secara offline dan menandatangani transaksi di dalam perangkat, tetapi hanya jika perangkat yang digunakan benar-benar asli. Kasus dompet hardware yang disisipi modul eSIM dan LTE untuk mengeksfiltrasi recovery phrase, dengan kerugian hingga sekitar $93 juta, menjadi peringatan keras bahwa “lapisan keamanan terakhir” pun bisa disabotase.
Pada akhirnya, pilihan antara Ledger vs Trezor bukan sekadar soal fitur, Secure Element, atau open-source, tetapi juga soal kedisiplinan dalam membeli dan mengelola backup. Pengguna yang peduli pada keamanan aset digital harus menjadikan verifikasi fisik, validasi firmware, dan pembelian dari distributor resmi sebagai kebiasaan standar, bukan langkah tambahan. Jika kamu tidak mau recovery phrase-mu berjalan sendiri lewat jaringan LTE yang tersembunyi di dalam perangkat, satu-satunya jalan adalah bersikap curiga, teliti, dan menganggap setiap dompet keras baru sebagai perangkat yang harus diuji, bukan langsung dipercaya.