
Ancaman yang bisa dimulai saat menggulir
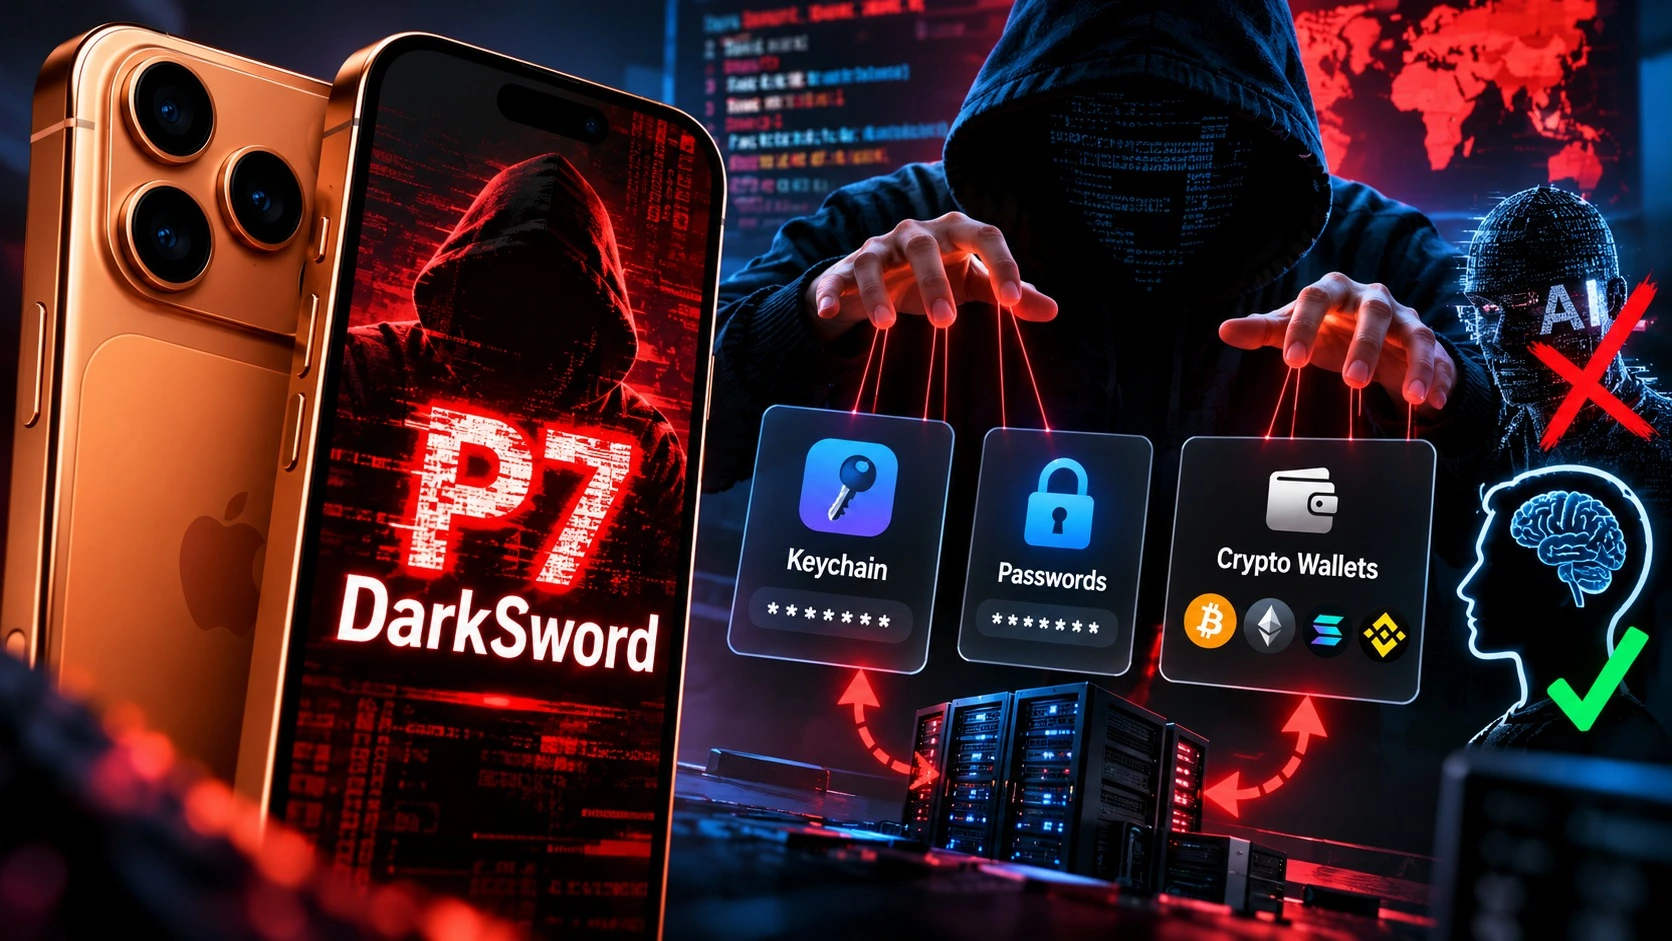
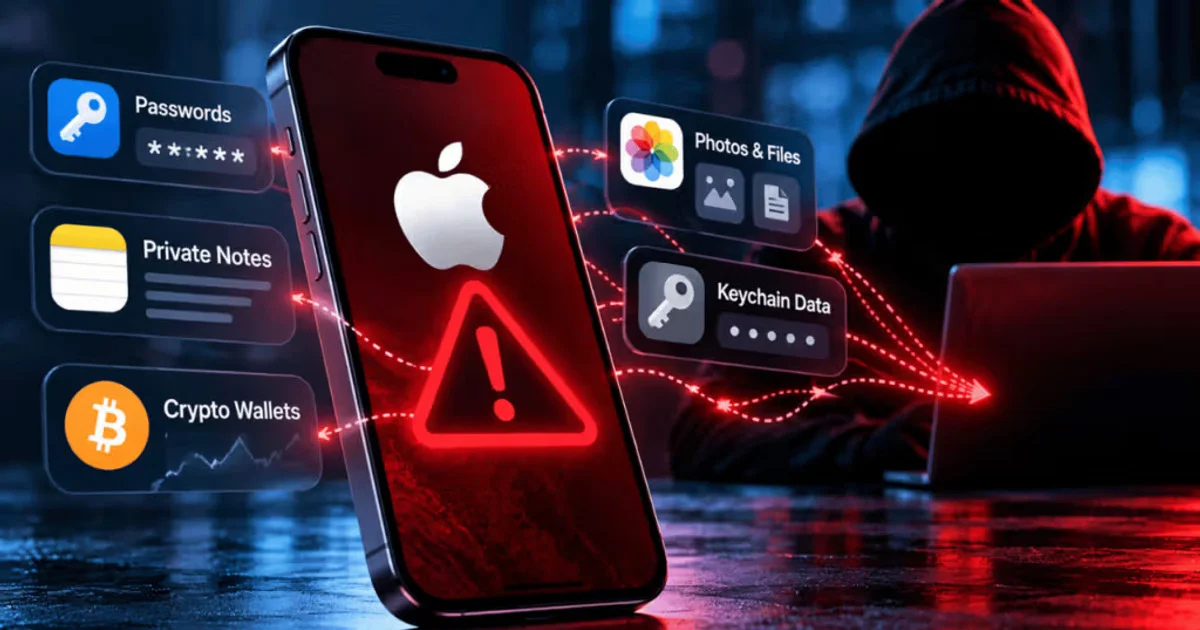
Spyware DarkSword adalah perangkat eksploitasi iOS yang memanfaatkan kerentanan sistem untuk menyusup ke iPhone dan mencuri informasi sensitif, termasuk kredensial, data Keychain, serta data aplikasi dompet kripto. Ancaman ini patut diperlakukan sebagai risiko aktif, bukan sekadar kemungkinan teoretis: perangkat yang belum menerima pembaruan keamanan dapat terekspos saat membuka situs berbahaya melalui Safari atau memuat iklan terinfeksi. Laporan menyebut varian P7 pernah disebarkan lewat iklan Instagram dan menggunakan metode half-click, sehingga pengguna tidak perlu mengeklik iklan untuk memicu eksploitasi. Namun, konten berbahaya tetap harus dimuat di halaman atau platform yang dikunjungi. Rantai eksploitasi yang diungkap peneliti menargetkan iPhone dengan iOS 18.4 hingga 18.7. Bagi keamanan iPhone, kebiasaan berhati-hati saja tidak cukup: memasang pembaruan adalah perlindungan utama.
Data yang diburu, termasuk dompet kripto
Risiko bagi pemilik dompet kripto iPhone lebih serius daripada penipuan yang meminta korban menyetujui transaksi. Peringatan keamanan menyebut membuka situs berbahaya di Safari dapat menjadi pemicu, tanpa menghubungkan dompet atau menandatangani transaksi. Aplikasi yang disebut sebagai sasaran mencakup MetaMask, Trust Wallet, Phantom, Exodus, dan Coinbase; informasi seperti kata sandi, private key, serta seed phrase juga terancam. DarkSword turut membidik data Keychain, tempat kredensial dapat tersimpan. Varian P7 meningkatkan risiko dengan mengolah informasi Keychain menjadi format JSON langsung di perangkat sebelum mengirimkannya ke server pelaku. Kemampuan lainnya mencakup mengambil berkas dan foto, membaca basis data Apple Notes, serta mengumpulkan daftar aplikasi terpasang. Karena itu, menyimpan seed phrase dalam tangkapan layar atau aplikasi catatan dapat memperbesar dampak jika perangkat terinfeksi.

P7 lebih senyap dan lebih mampu mencuri
P7 bukan sekadar penggantian nama. Dibandingkan varian yang diamati sebelumnya, versi ini mengurangi jejak aktivitas, meningkatkan stabilitas operasi, dan memperluas kemampuan pencurian informasi. P7 juga berkomunikasi dua arah dengan server kendali untuk menerima instruksi; analisis yang diberitakan menyebut permintaan beacon dapat dikirim setiap 15 detik, dengan interval yang bisa diubah operator. Pola itu memungkinkan pelaku meminta data tertentu setelah infeksi, alih-alih hanya mengambil kumpulan informasi sekali. Iklan berbahaya membuat jalur masuknya lebih sulit dikenali: menggulir linimasa dapat memuat materi iklan tanpa satu klik pun. Itu tidak berarti semua iklan atau penggunaan Safari berbahaya, tetapi perangkat yang belum ditambal memiliki risiko nyata ketika memuat konten yang telah disusupi. Pengguna sebaiknya tidak mengandalkan kebiasaan menghindari tautan sebagai pertahanan tunggal.

Langkah perlindungan yang perlu dilakukan sekarang
Apple telah menambal kerentanan yang digunakan dalam rantai DarkSword melalui pembaruan iOS, dan sebagian perbaikan dirilis sebelum iOS 26.3. Laporan keamanan menyatakan tidak ada bukti bahwa P7 dapat membahayakan perangkat yang telah menerima pembaruan terkait, termasuk pembaruan untuk versi iOS lama yang disebutkan dalam laporan. Prioritasnya jelas: periksa pembaruan lewat Pengaturan, Umum, lalu Pembaruan Perangkat Lunak, dan pasang versi terbaru yang tersedia untuk perangkat Anda. Jika belum bisa memperbarui, pertimbangkan Lockdown Mode, hindari situs yang tidak tepercaya, dan jangan menyimpan recovery phrase atau private key dalam tangkapan layar maupun aplikasi catatan. Tinjau pula akun dompet dari perangkat yang aman jika ada alasan kuat mencurigai infeksi. Perlindungan terbaik bukan panik atau berhenti memakai iPhone, melainkan menutup celah dan menjaga rahasia pemulihan tetap di luar perangkat.