
Ancaman yang Tak Menunggu Klik
Malware DarkSword adalah perangkat eksploitasi iOS yang dapat memanfaatkan celah keamanan untuk mengakses data sensitif, termasuk informasi dompet kripto, tanpa korban menghubungkan wallet atau menyetujui transaksi. Ancaman ini menuntut perubahan kebiasaan: iPhone yang belum diperbarui tidak aman hanya karena pemiliknya menghindari tautan mencurigakan. Safari membuka halaman berbahaya saja bisa menjadi jalur serangan, sementara sebuah kasus yang diteliti menunjukkan perangkat terinfeksi ketika penggunanya menggulir Instagram dan iklan berbahaya termuat tanpa diklik. Karena itu, menganggap bahwa “saya tidak menekan apa pun” sebagai bukti keamanan adalah keliru. Laporan keamanan mengaitkan rangkaian enam kerentanan dengan iPhone yang menjalankan iOS 18.4 hingga 18.7. Sebagian celah terkait rangkaian serangan tersebut telah ditambal paling lambat pada iOS 26.3, tetapi itu bukan alasan untuk menunda pembaruan yang tersedia bagi perangkat Anda.

P7 Mengincar Keychain dan Wallet
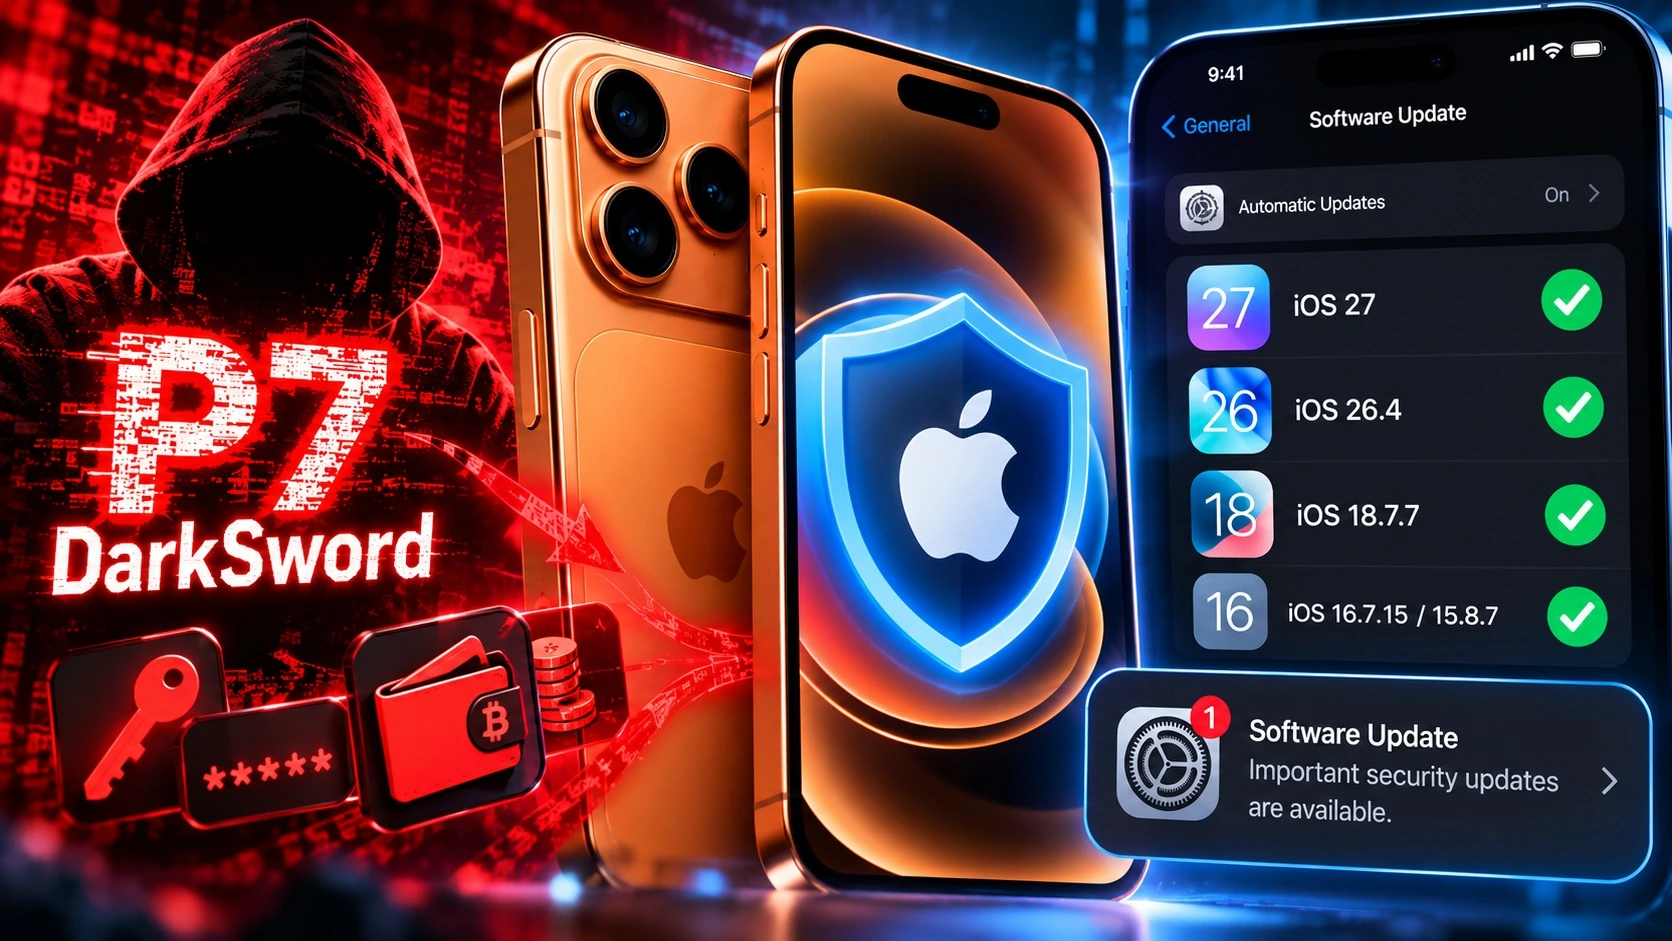
Risiko paling serius dari varian P7 adalah kemampuannya mengambil kunci dan kata sandi yang tersimpan di Keychain, sekaligus memburu data dompet mata uang kripto. P7 juga mengurangi jejaknya agar lebih sulit dideteksi dan dapat berkomunikasi dengan server penyerang. Ini membuat wallet kripto iPhone tidak bisa diasumsikan aman hanya karena tidak ada transaksi mencurigakan atau permintaan tanda tangan yang muncul. Aplikasi yang disebut sebagai sasaran mencakup MetaMask, Trust Wallet, Phantom, Exodus, dan Coinbase; data berharga lain seperti private key dan seed phrase juga berisiko. Bagi pemilik aset, perlindungan harus berlapis: kunci akses jangan tersimpan sembarangan, dan perangkat harus diperbarui. Menyimpan seed phrase kripto di Photos, Notes, atau tangkapan layar mengubah satu celah perangkat menjadi ancaman langsung terhadap pemulihan dan kendali aset.

Celah iOS dan Chrome Perlu Ditangani
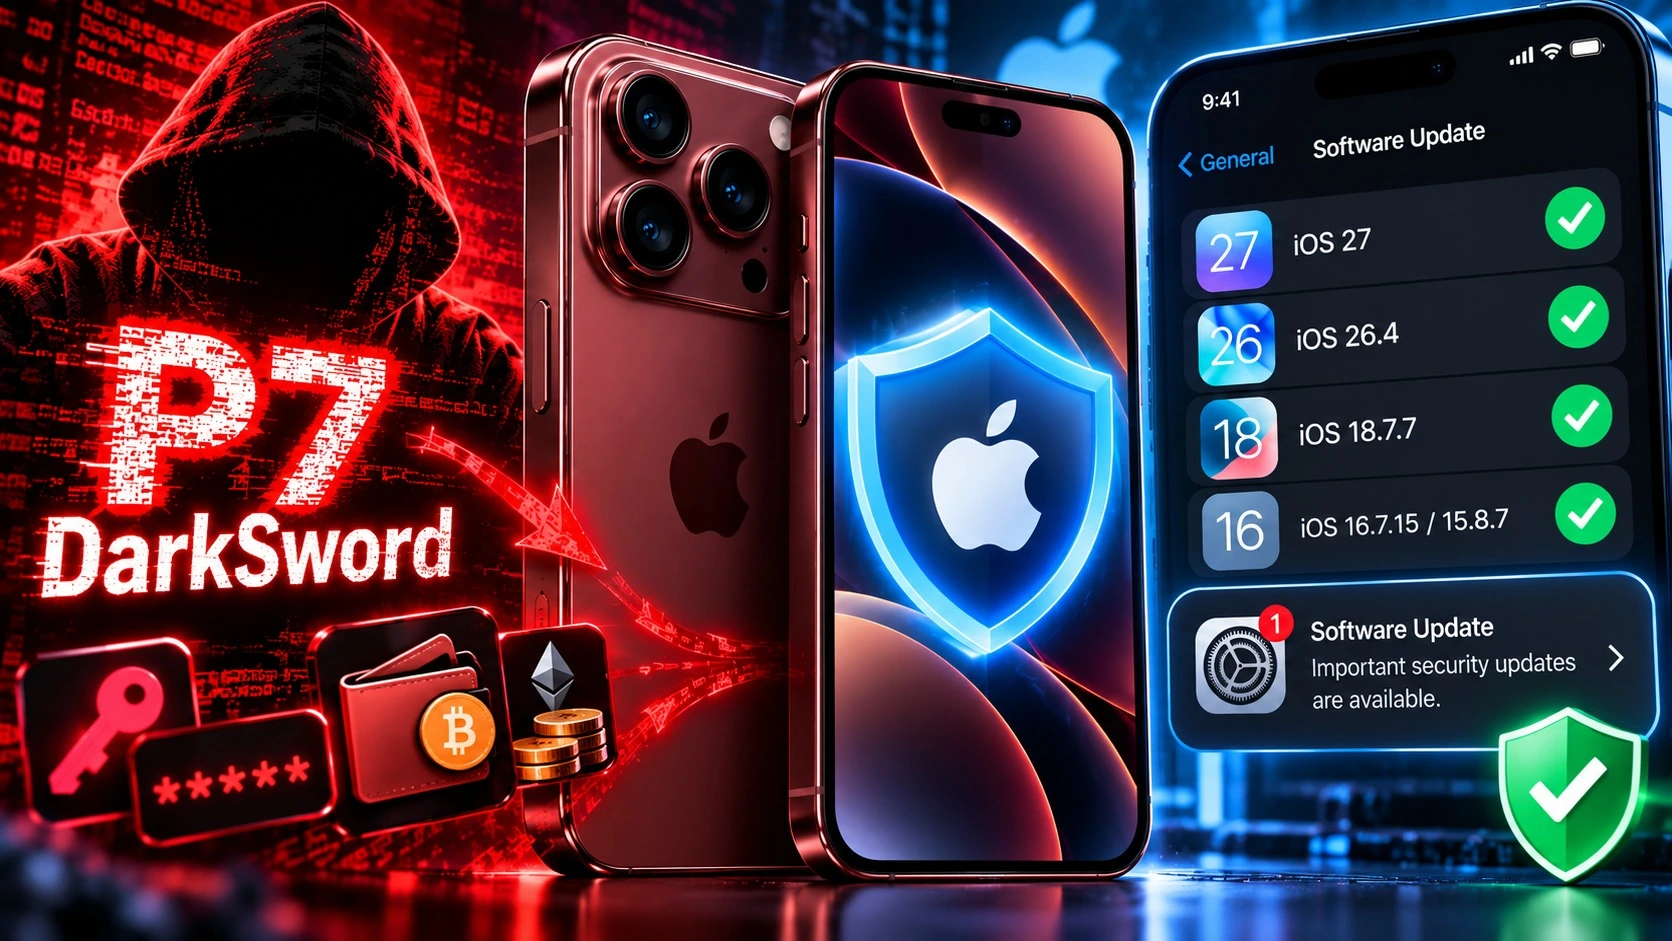
DarkSword bukan satu-satunya alasan untuk merapikan keamanan perangkat. Celah bernama worse_query pada iOS berpotensi memungkinkan aplikasi berbahaya mengintip berkas aplikasi lain, sehingga seed phrase, private key, dan data akun ikut terancam. Peringatan yang beredar menyebut versi iOS 26.7.1, 27.0.1, dan 27.2 sebagai versi terdampak; pada saat yang sama, Chrome merilis pembaruan darurat untuk menutup celah zero-day yang dilaporkan telah dieksploitasi. Ini alasan praktis untuk memperbarui iOS dan peramban, bukan sekadar mengejar fitur baru. Untuk celah DarkSword sebelumnya, pembaruan keamanan Apple disebut tersedia antara lain pada iOS 18.7.7, iOS 26.4, iOS 27 dan versi lebih baru, serta pembaruan untuk perangkat lama. Ketersediaan versi dapat berbeda menurut model, jadi periksa langsung menu pembaruan perangkat.

Langkah Perlindungan yang Harus Dilakukan
Jangan menunggu tanda infeksi untuk menutup pintu yang sudah diketahui. Buka Pengaturan > Umum > Pembaruan Perangkat Lunak dan pasang pembaruan iOS yang tersedia untuk perangkat. Perbarui Chrome setidaknya ke versi 157.0.8103.50 atau 157.0.8103.51, serta iOS ke versi 27.2.1 sesuai panduan peringatan yang dirujuk. Hapus aplikasi tidak resmi yang dipasang di luar App Store atau melalui berkas IPA. Simpan seed phrase secara offline di tempat aman, bukan di foto, catatan, atau tangkapan layar. Jika mencurigai perangkat terinfeksi, jangan gunakan perangkat itu untuk membuat wallet pengganti: pindahkan aset ke dompet baru yang dibuat dari perangkat bersih dan sudah diperbarui, jangan gunakan kembali seed phrase lama, lalu akhiri sesi login yang masih aktif. Langkah-langkah ini mengurangi peluang pencurian lanjutan; tidak ada satu tindakan yang menggantikan semuanya.
- Periksa dan pasang pembaruan iOS melalui Pengaturan > Umum > Pembaruan Perangkat Lunak.
- Perbarui Chrome ke versi yang direkomendasikan dan hapus aplikasi yang dipasang dari luar App Store.
- Jauhkan seed phrase dari Photos, Notes, tangkapan layar, dan penyimpanan digital yang mudah diakses.
- Jika perangkat dicurigai terinfeksi, gunakan perangkat bersih yang diperbarui untuk membuat wallet baru, pindahkan aset, jangan gunakan kembali seed phrase lama, dan akhiri sesi login aktif.
Kesimpulannya, keamanan iOS dan aset digital bergantung pada pembaruan yang cepat serta cara menyimpan kredensial yang disiplin. Safari atau iklan yang termuat tanpa klik dapat menjadi awal serangan, sementara P7 mengincar data yang bisa memberi penyerang jalan menuju wallet. Anggap pembaruan sebagai kebutuhan keamanan, bukan pekerjaan yang bisa ditunda.