
MDR Berbasis AI: Dari Alarm Tengah Malam ke Respons Enam Menit
Layanan MDR berbasis AI adalah model keamanan siber terkelola di mana deteksi malware otomatis, pemantauan 24/7, dan mitigasi awal insiden dijalankan mesin dan pakar jarak jauh, sehingga organisasi bisa memperoleh respons ancaman siber cepat tanpa harus membangun tim dan infrastruktur Security Operations Center sendiri yang berbiaya tinggi dan sulit dirawat.
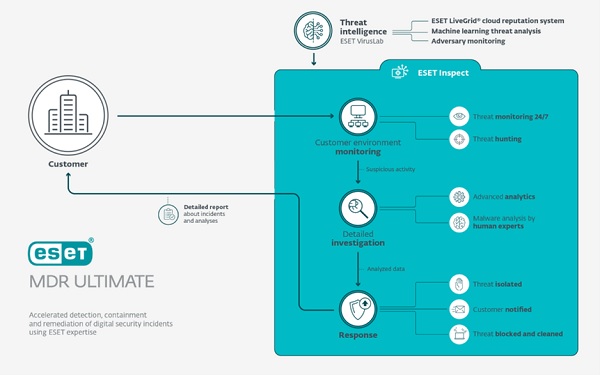
Peluncuran layanan Managed Detection and Response (MDR) oleh ESET menandai pergeseran penting: pertahanan siber tidak lagi boleh bergantung pada manusia yang kelelahan berjaga sepanjang malam, melainkan pada otomasi cerdas yang siap merespons dalam hitungan menit. Dengan mengombinasikan otomatisasi AI dan analisis pakar global, ESET mengklaim mampu memangkas Mean Time to Respond (MTTR) menjadi rata-rata 6 menit. Ini bukan peningkatan kosmetik; ini redefinisi standar kecepatan di tengah serangan yang bergerak per detik. Jika dulu perusahaan merasa cukup dengan sistem yang sekadar memberi alarm, hari ini alarm tanpa aksi otomatis sama saja menyerahkan bisnis pada keberuntungan.
Era 16 Serangan per Detik: Mengapa Manual Sudah Tidak Masuk Akal
Ketika laporan ancaman digital menunjukkan rata-rata 16 serangan siber per detik terjadi di lingkungan lokal, masalah utama bukan lagi apakah perusahaan akan diserang, tetapi seberapa cepat mereka bisa merespons. Di tengah gempuran tersebut, masih mengandalkan analisis log manual dan investigasi pasca-insiden adalah pendekatan yang ketinggalan zaman. Apalagi, lembaga resmi mencatat lebih dari 5,1 miliar anomali trafik internet hanya dalam kurun waktu kurang dari satu tahun. Angka ini menunjukkan skala serangan otomatis yang tidak mungkin diimbangi kapasitas manusia biasa.
Tekanan tidak berhenti di sisi teknis. Kewajiban perlindungan data pribadi dan ancaman regulasi keamanan siber baru memaksa organisasi menunjukkan bahwa mereka mampu melindungi data setiap detik, bukan hanya saat jam kerja berlangsung. Di sini terlihat jelas: tanpa layanan MDR berbasis AI, banyak perusahaan akan terus terjebak dalam ilusi keamanan—punya banyak alat, tetapi tidak punya kemampuan respons ancaman siber cepat yang sepadan dengan laju serangan otomatis.
AI di Garis Depan: Monitoring 24/7 dan Keputusan Real-Time
Keunggulan utama layanan MDR berbasis AI bukan sekadar kecepatan, tetapi konsistensi: sistem tidak lelah, tidak lalai, dan tidak perlu dijadwalkan lembur. Layanan ini dirancang bekerja sepenuhnya otomatis untuk memantau, mendeteksi, dan mengisolasi ancaman 24/7. Dengan menggabungkan mesin yang mampu deteksi malware otomatis dan jaringan lebih dari 100 threat hunter profesional, mitigasi awal dapat dijalankan tanpa menunggu manusia membaca laporan panjang atau rapat koordinasi mendadak.
Di sinilah teknologi AI mengubah permainan: keputusan real-time diambil langsung di endpoint, email, maupun aplikasi cloud, sementara pakar global meninjau pola serangan yang lebih rumit. Kutipan ini merangkum pergeseran tersebut: “ESET MDR, dengan support penuh PT Prosperita Mitra Indonesia, mengombinasikan otomatisasi AI dan analisis pakar global untuk memangkas waktu respons hingga 6 menit saja”. Artinya, ketika malware berusaha menyebar, sistem sudah lebih dulu mengisolasi dan menahan kerusakan sebelum insiden berkembang menjadi krisis bisnis.
Mengurangi Beban Tim Keamanan: Dari Pemadam Kebakaran ke Arsitek Resiliensi
Realitas di banyak organisasi: tim IT merangkap tim keamanan siber, kewalahan oleh tiket harian, sambil diharapkan menganalisis insiden tingkat lanjut. Layanan MDR berbasis AI mengintervensi titik rapuh ini. Dengan sistem yang mengurus pemantauan, korelasi peristiwa, hingga mitigasi awal, tim internal tidak perlu lagi bangun tengah malam hanya untuk membongkar log dan mencari akar masalah serangan. Layanan ini dirancang khusus untuk mengurangi beban tim IT dalam menganalisis log dan menelusuri jejak serangan teknis yang berulang.
Dampaknya strategis: alih-alih bertindak seperti pemadam kebakaran yang selalu terlambat, tim keamanan dapat berfokus pada kebijakan, pelatihan pengguna, dan integrasi keamanan ke proses bisnis. Sertifikasi SOC 2 Type 2 pada layanan ini membantu organisasi memenuhi tuntutan kepatuhan tanpa harus membangun Security Operations Center sendiri yang mahal dan sulit dijaga kualitasnya. Inilah bentuk keamanan siber terdepan: bukan menambah alat sampai rumit, tetapi mengalihkan kerja berat ke layanan terkelola yang memang dirancang untuk menangani serangan otomatis skala besar.
Kesimpulan: Enam Menit sebagai Standar Baru Keamanan Siber
Jika rata-rata organisasi masih membutuhkan hitungan hari untuk menyadari insiden, kemampuan merespons dalam 6 menit bukan sekadar keunggulan teknis—ini perbedaan antara gangguan kecil dan bencana bisnis. Dengan lanskap ancaman yang mencapai 16 serangan per detik, bertahan dengan pendekatan manual sama saja menerima bahwa kebocoran data adalah “jadwal tetap” berikutnya.
Organisasi yang serius ingin berada di garis depan harus mulai menilai keamanan siber terdepan sebagai kombinasi teknologi AI, layanan MDR, dan kepatuhan, bukan kumpulan produk titik demi titik. Layanan MDR berbasis AI yang menawarkan deteksi malware otomatis, respons ancaman siber cepat, patch management otomatis, dan dukungan pakar 24/7 memberi fondasi resiliensi yang jauh lebih realistis dibandingkan harapan pada tim kecil yang kelelahan. Pada akhirnya, pertanyaannya sederhana: ketika serangan berikutnya terjadi, apakah bisnis Anda siap merespons dalam enam menit, atau masih sibuk mencari siapa yang sedang piket?