
Lonjakan Serangan AI Palsu: Masalah Bukan Lagi Teori
Serangan siber berbasis AI yang menyamar sebagai layanan cloud adalah upaya peretasan yang memanfaatkan nama, antarmuka, atau fungsi layanan kecerdasan buatan untuk menipu pengguna dan sistem, menyusup ke infrastruktur AI seperti LLM dan agen AI, lalu melumpuhkan operasional bisnis tanpa terdeteksi oleh mekanisme keamanan tradisional. Lonjakan kasus ini bukan sekadar statistik menakutkan; ini tanda jelas bahwa cara lama memandang keamanan sudah ketinggalan. Ketika bisnis berbondong-bondong memindahkan proses ke aplikasi awan dan layanan AI, penjahat siber ikut memanfaatkan momentum tersebut. Kaspersky mencatat lebih dari 92.000 serangan berbahaya yang menyamar sebagai layanan AI hanya dalam enam bulan pertama, dan Asia Pasifik menampung lebih dari 60 persen serangan global tersebut. Jika bisnis masih menganggap AI hanya alat produktivitas, bukan permukaan serangan baru, maka mereka sedang membuka pintu lebar-lebar bagi pelaku kejahatan.
| Dimensi Ancaman | Serangan AI Palsu | Dampak ke Bisnis |
|---|---|---|
| Identitas layanan | Meniru portal dan API layanan AI | Pencurian kredensial dan data sensitif |
| Infrastruktur AI | Model poisoning, prompt injection, agen berbahaya | Manipulasi output, keputusan bisnis salah |
| Operasional cloud | Eksploitasi aplikasi awan dan LLM on-premise | Gangguan layanan, downtime panjang |
Di Balik 92.000 Serangan: Infrastruktur AI Jadi Target Utama
Angka 92.000 serangan menyamar sebagai layanan AI dalam setengah tahun adalah alarm keras, bukan catatan pinggir. Serangan siber berbasis AI bergerak dari sekadar mengeksploitasi sistem klasik menuju menjadikan infrastruktur AI sebagai target utama: model poisoning, prompt injection, file Large Language Model yang sudah disusupi, hingga agen AI berbahaya. Bahayanya, banyak perusahaan mengira menjalankan LLM secara internal otomatis aman, padahal kode jahat bisa disusupkan melalui bobot model, plugin, atau skrip pihak ketiga. Sektor manufaktur dan layanan teknologi informasi menjadi sasaran besar, sementara UMKM berada dalam posisi paling rentan karena pertahanan keamanan belum memadai. Dengan arsitektur makin kompleks—RAG, orkestrasi agen AI, multi-cloud—setiap komponen baru menambah permukaan serangan. Jika keamanan layanan AI tidak diperlakukan setara kritisnya dengan keamanan jaringan dan endpoint, bisnis sedang membangun rumah kaca di tengah badai siber.
Solusi MDR AI: Dari Deteksi Ancaman Cloud ke Respons 6 Menit
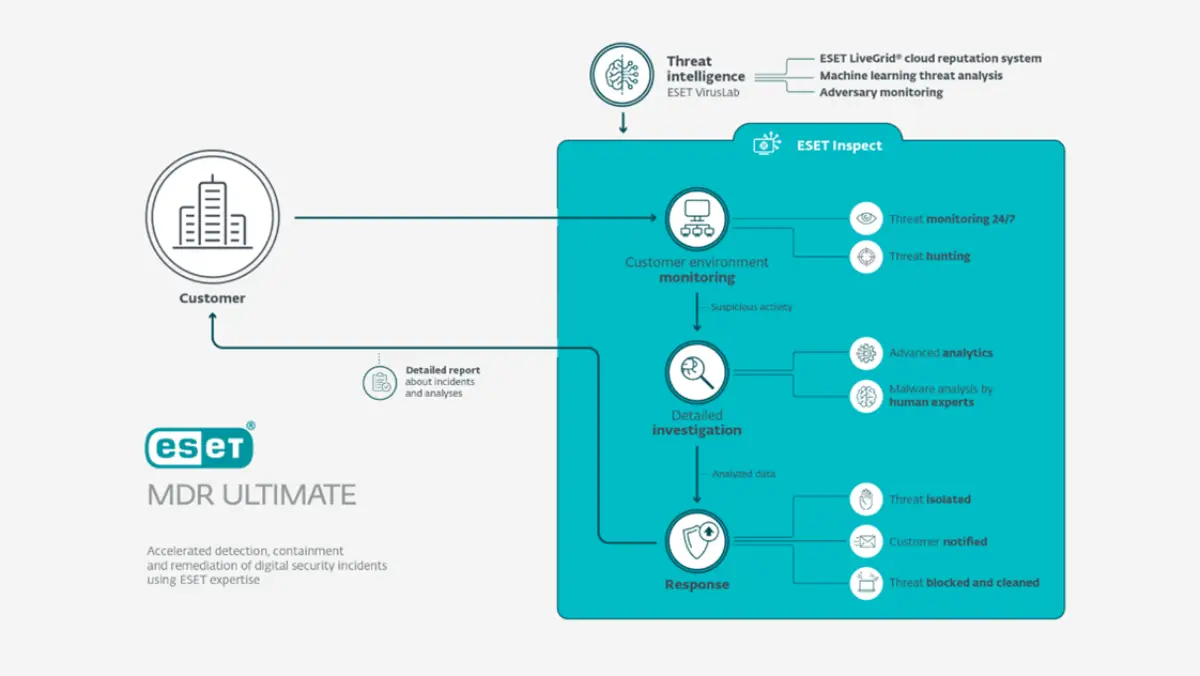
Di tengah kecepatan serangan, kecepatan respons bukan lagi keunggulan, melainkan syarat bertahan hidup. Layanan MDR berbasis AI seperti ESET MDR hadir sebagai contoh bagaimana deteksi ancaman cloud dan insiden lain tidak boleh memakan waktu berminggu-minggu. Rata-rata organisasi membutuhkan hingga 24 hari hanya untuk menyadari mereka diretas; solusi MDR AI ini menurunkan waktu tanggap insiden menjadi sekitar enam menit untuk mencegah kerusakan fatal. Ini bukan kosmetik teknologi, melainkan perubahan cara kerja: algoritma cerdas dipadukan dengan pemantauan pakar pemburu ancaman siber, beroperasi 24/7, termasuk saat tim TI internal sedang tidak bertugas. Paket perlindungan pun disesuaikan dengan skala bisnis: usaha kecil dan menengah mendapat proteksi komprehensif pada aplikasi awan, sementara korporasi besar memperoleh investigasi forensik digital jarak jauh dan manajemen penambalan celah otomatis. Intinya, tanpa respons cepat berbasis AI, deteksi saja tidak cukup.
AI Protect: Melihat Ancaman Tersembunyi di LLM dan Agen AI
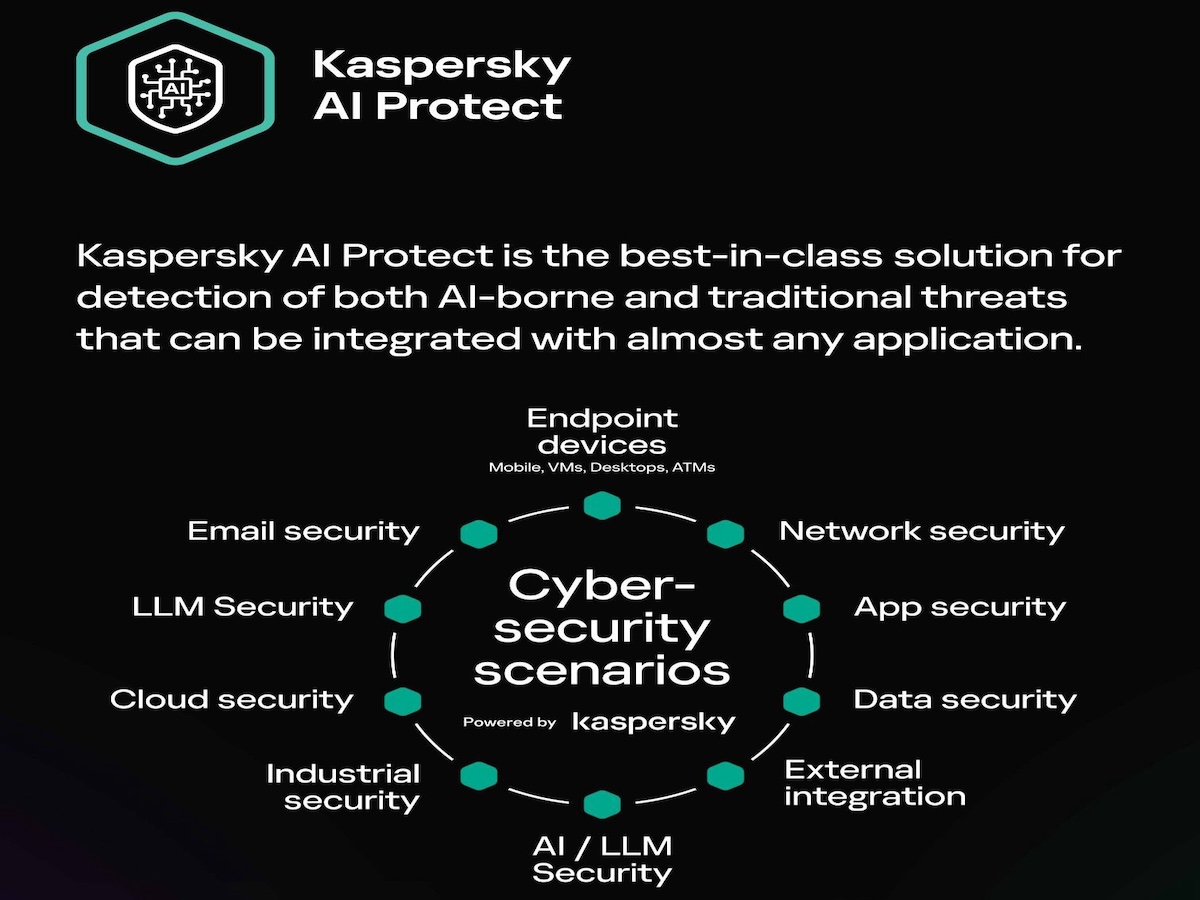
Kelemahan mendasar keamanan tradisional adalah buta terhadap komponen AI. Perlindungan endpoint dan perimeter jaringan lama tidak dirancang untuk memeriksa file bobot LLM maupun file yang digunakan agen AI. Di sinilah teknologi AI Protect mengambil peran: solusi ini memeriksa file LLM dan agen AI untuk mendeteksi fungsi berbahaya sekaligus mempertahankan kemampuan menghadapi ancaman siber tradisional. "Pada akhirnya, Anda tidak dapat mengamankan apa yang tidak dapat Anda lihat," ujar seorang pimpinan Kaspersky ketika menjelaskan bagaimana solusi ini memberikan visibilitas ke bagian infrastruktur AI yang sebelumnya tidak terlindungi. AI Protect dapat diintegrasikan ke portal dan aplikasi web, server proxy, NAS, serta gateway email melalui HTTP atau ICAP, baik sebagai layanan mandiri, klaster yang dapat diskalakan, maupun kontainer Docker di lingkungan Linux, termasuk Docker Swarm, Kubernetes, dan AWS EKS. Tanpa kemampuan seperti ini, perusahaan secara harfiah menjalankan AI di area gelap.
Strategi Berlapis: Menggabungkan Deteksi AI dan Respons Kilat
Pelajaran utama dari lonjakan serangan adalah jelas: bisnis membutuhkan strategi keamanan berlapis yang menggabungkan deteksi berbasis AI dengan respons kilat dan perlindungan sepanjang siklus hidup AI. Hanya memasang satu lapis firewall atau sekadar endpoint protection sudah tidak memadai ketika serangan menembus lewat layanan AI, aplikasi awan, dan agen otomatis. Sistem MDR AI membebaskan staf teknologi dari beban analisis manual, menjaga kelangsungan operasional sepanjang waktu. Di sisi lain, solusi seperti AI Protect memastikan komponen AI—dari impor model, penyimpanan, hingga eksekusi agen—diawasi dan diperiksa secara terus-menerus. Langkah praktis untuk bisnis jelas: audit seluruh penggunaan AI dan cloud, pasang solusi MDR AI untuk pemantauan dan respons 24/7, integrasikan pemeriksaan file LLM dan agen AI ke dalam pipeline pengembangan serta operasi, dan anggap keamanan layanan AI sebagai bagian inti tata kelola, bukan add-on teknis. Bisnis yang menunda akan menjadi korban berikutnya.
- Petakan semua layanan AI, LLM, dan agen yang digunakan, baik cloud maupun on-premise.
- Implementasikan solusi MDR AI untuk pemantauan insiden dan respons otomatis dalam hitungan menit.
- Integrasikan teknologi yang dapat memeriksa file LLM dan agen AI ke portal, aplikasi web, dan gateway email.
- Terapkan kebijakan keamanan sepanjang siklus hidup AI: dari impor model, integrasi plugin, hingga eksekusi agen.
- Latih tim bisnis dan TI agar memahami risiko serangan siber berbasis AI dan prosedur respons cepat.