
Serangan AI Siber: Ancaman Baru yang Sudah Nyata
Serangan AI siber adalah bentuk kejahatan digital yang memanfaatkan kecerdasan buatan generatif dan analitik untuk merancang, mengotomasi, serta memperluas serangan seperti malware, phishing, dan eksploitasi celah keamanan dengan skala dan kecepatan yang tidak mungkin dicapai oleh pelaku manusia saja, sehingga mengubah lanskap ancaman bagi enterprise dan infrastruktur kritis. Kemampuan generative AI memungkinkan bahkan pemula dengan minim keahlian untuk membuat malware yang kompleks, menyusun email phishing yang sangat meyakinkan, serta mengotomatiskan serangan skala besar dalam hitungan detik. Ini berarti ancaman AI enterprise bukan lagi milik kelompok elit; siapa pun yang niat jahat bisa memanfaatkan alat yang sama dengan perusahaan. Kelompok perusahaan teknologi menegaskan bahwa serangan berbasis AI sudah bukan lagi ancaman teoritis. Jika industri mengambil sikap santai, mereka sedang menyerahkan keunggulan kepada penyerang.
Mengapa Lebih dari 100 Perusahaan Teknologi Membunyikan Alarm
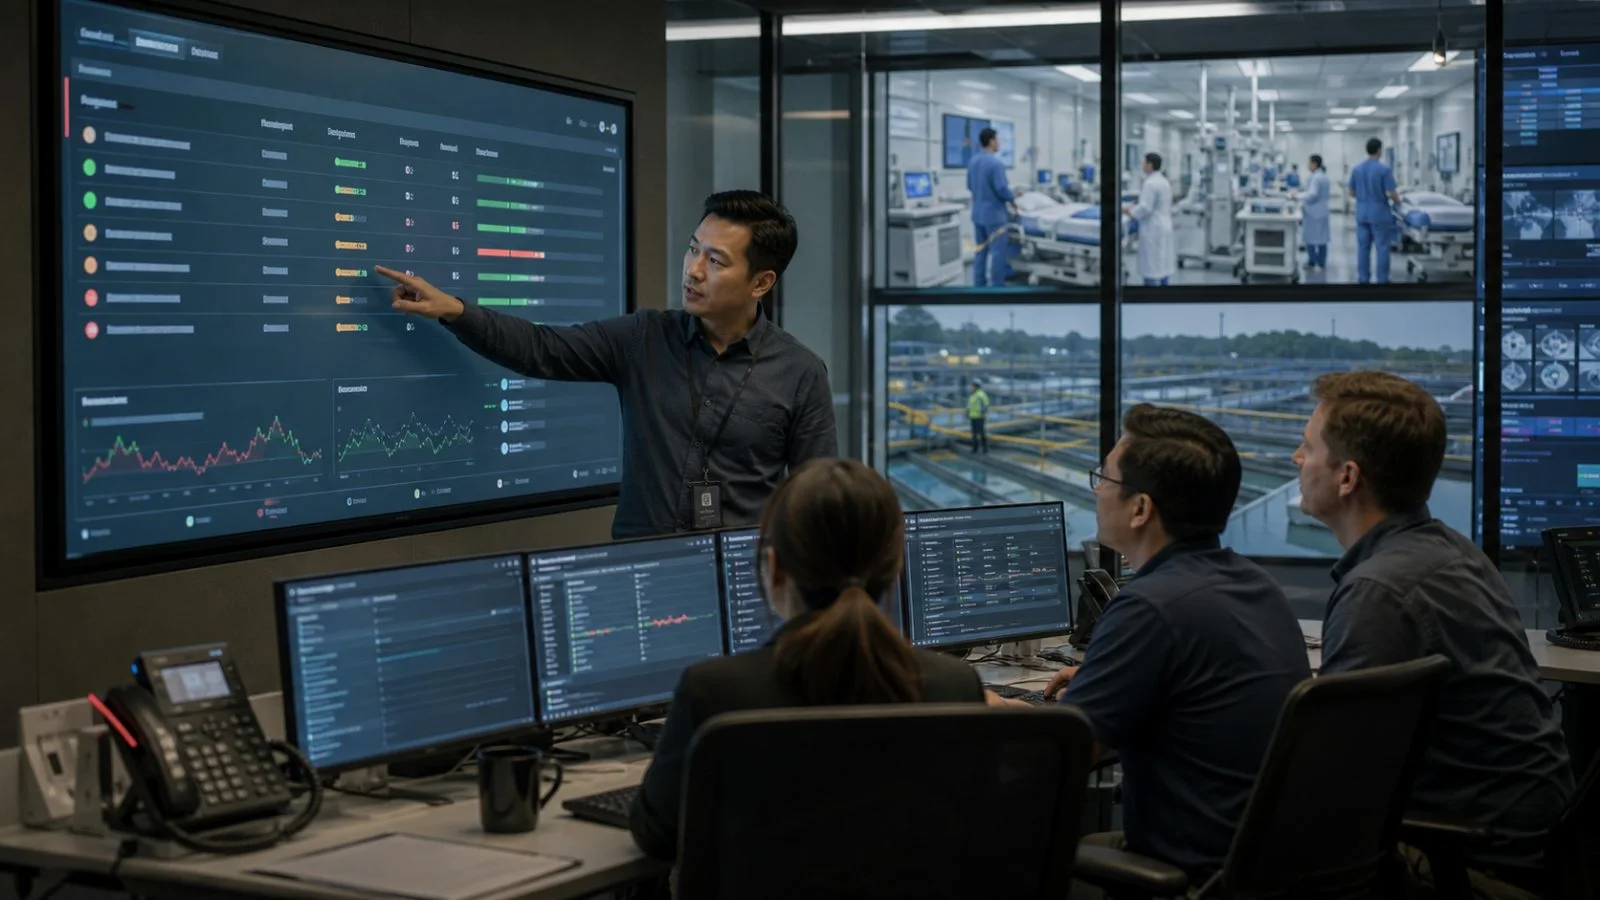
Lebih dari seratus perusahaan teknologi terkemuka termasuk Google, OpenAI, Microsoft, Amazon, dan Oracle menandatangani surat terbuka yang mendesak penguatan pertahanan cybersecurity global. Dalam surat itu, mereka memperingatkan bahwa AI digunakan untuk melancarkan serangan lebih masif, cepat, dan sulit dilacak. OpenAI bersama Anthropic, Google, dan Microsoft menegaskan bahwa waktu untuk melindungi rumah sakit dan perusahaan dari serangan AI canggih sangat terbatas. "Serangan berbasis AI sudah bukan lagi ancaman teoritis" menjadi salah satu pesan paling tajam dari koalisi ini. Mereka memprediksi bahwa dalam beberapa bulan ke depan serangan AI akan semakin luas dan canggih, sehingga rumah sakit dan fasilitas pengolahan air pun ikut terancam. Pesannya jelas: jika pertahanan tidak naik kelas sekarang, dampaknya akan sosial, bukan sekadar teknis.
Siapa yang Paling Rentan: Dari Enterprise hingga Infrastruktur Kritis
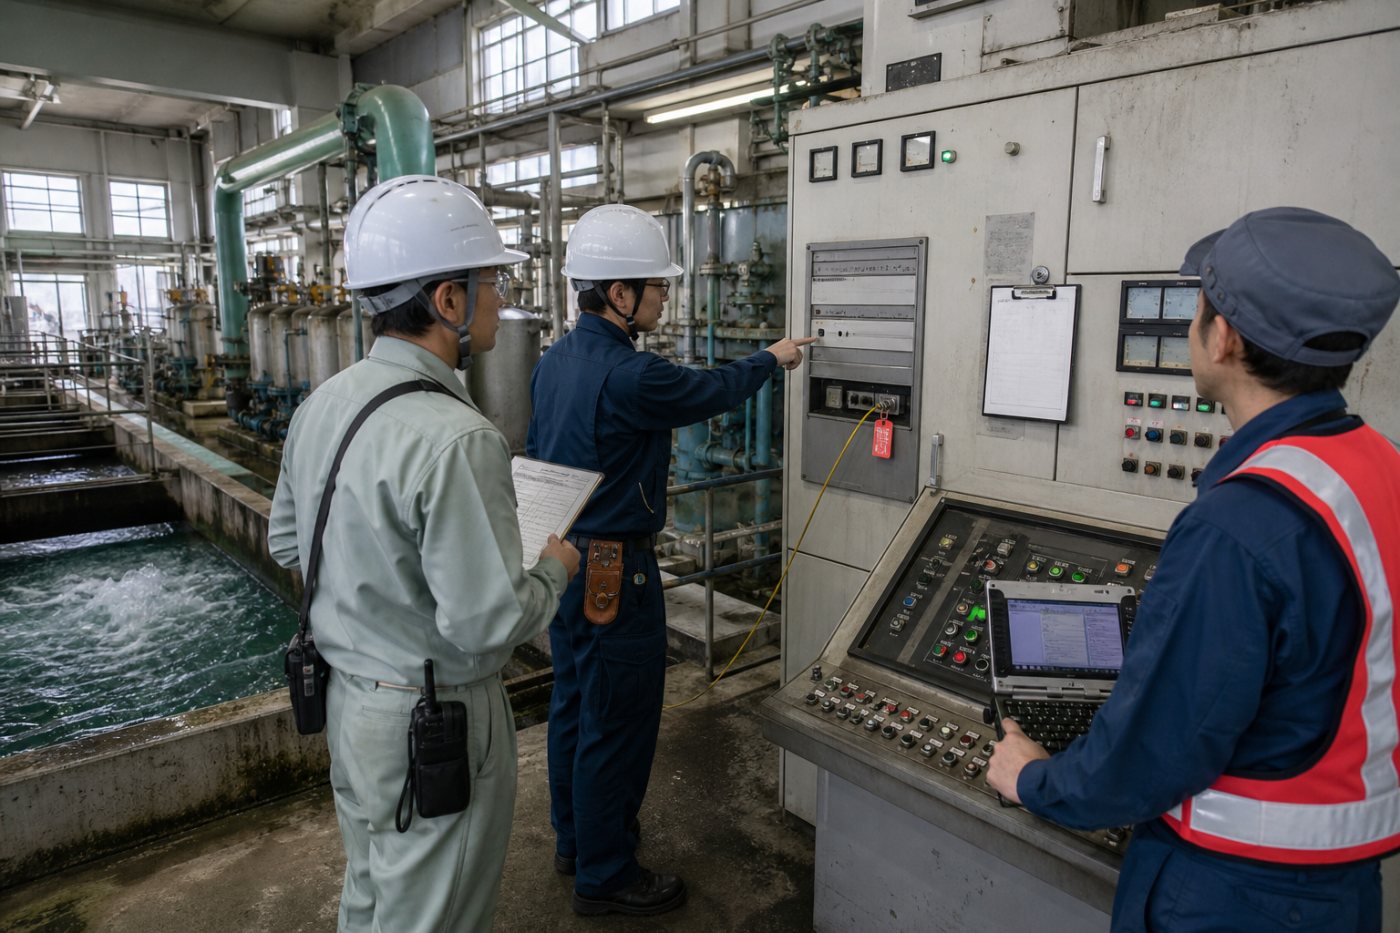
Ancaman AI enterprise tidak mengenal batas sektor. Infrastruktur kritis mulai dari rumah sakit, sistem pengolahan air, hingga jaringan listrik menjadi target utama karena dampak sosial yang bisa ditimbulkan. Peringatan bersama itu menyebut bahwa serangan AI dalam beberapa bulan ke depan akan meluas dan makin canggih, membuat rumah sakit dan fasilitas air berada dalam risiko serius. Ini bukan sekadar wacana futuristik; laporan penegak hukum menyebut peningkatan kasus penipuan berbasis deepfake suara dan wajah, termasuk penipuan CEO, yang memanfaatkan AI untuk meniru pola bicara pejabat perusahaan. Sementara itu, banyak organisasi masih mengandalkan sistem keamanan usang yang tidak siap menghadapi pola serangan adaptif berbasis machine learning. Dalam kondisi seperti ini, keamanan data digital menjadi taruhan; kelengahan kecil pada satu sistem bisa menjalar menjadi insiden besar yang menghentikan layanan publik dan operasi bisnis.
Checklist Pertahanan: Langkah Praktis untuk Bisnis dan Organisasi
Alih-alih menunggu regulasi sempurna, perusahaan perlu mengubah cara kerja hari ini. Pertama, jadikan keamanan data digital sebagai prioritas manajemen, bukan urusan teknisi belakang layar. Kedua, gunakan AI sebagai bagian dari pertahanan cybersecurity untuk mendeteksi anomali, memprediksi serangan, dan merespons insiden secara otomatis lebih cepat. Ketiga, kuatkan kebiasaan dasar: mengaktifkan otentikasi dua faktor, tidak sembarang mengklik tautan, dan rutin memperbarui perangkat lunak, karena ini lapisan pertahanan pertama yang tidak bisa digantikan sistem mahal. Keempat, evaluasi ulang seluruh sistem keamanan usang yang tidak mampu menghadapi serangan adaptif berbasis AI. Terakhir, terapkan transparansi internal: setiap insiden, sekecil apa pun, harus dilaporkan dan dianalisis agar jaringan pertahanan belajar setara cepatnya dengan pelaku.
- Tetapkan keamanan sebagai agenda tetap direksi dan ukur progresnya.
- Aktifkan otentikasi dua faktor di semua akun penting.
- Pastikan pembaruan perangkat lunak dilakukan terjadwal dan diaudit.
- Gunakan alat deteksi ancaman berbasis AI untuk log dan trafik jaringan.
- Latih karyawan mengenali phishing, deepfake, dan permintaan transfer mencurigakan.
Menuju Pertahanan Digital Kolektif: Konklusi untuk Enterprise
Gelombang serangan AI siber berikutnya bukan soal "apakah" terjadi, melainkan "seberapa siap" organisasi menghadapinya. Seruan ratusan perusahaan besar agar pertahanan cybersecurity diperkuat menunjukkan bahwa ekosistem digital saat ini rapuh. Dengan regulasi yang jelas, diharapkan perusahaan lebih disiplin menjaga data pengguna dan melaporkan insiden secara transparan kepada otoritas terkait. Namun regulasi saja tidak cukup; kesiapan individu dan kebiasaan kerja sehari-hari akan menentukan seberapa jauh kerusakan bisa dibatasi. AI kini adalah senjata ganda: pelaku menggunakannya untuk mempercepat siklus serangan, sementara pembela harus menggunakannya untuk mempercepat deteksi dan respons. Perusahaan yang menunda adaptasi sedang memilih untuk bertarung di medan baru dengan senjata lama. Dalam perang sunyi ini, ketertinggalan bukan sekadar kerugian bisnis, melainkan risiko sosial yang luas.