
Kesenjangan forensik menjadi alasan mendesak
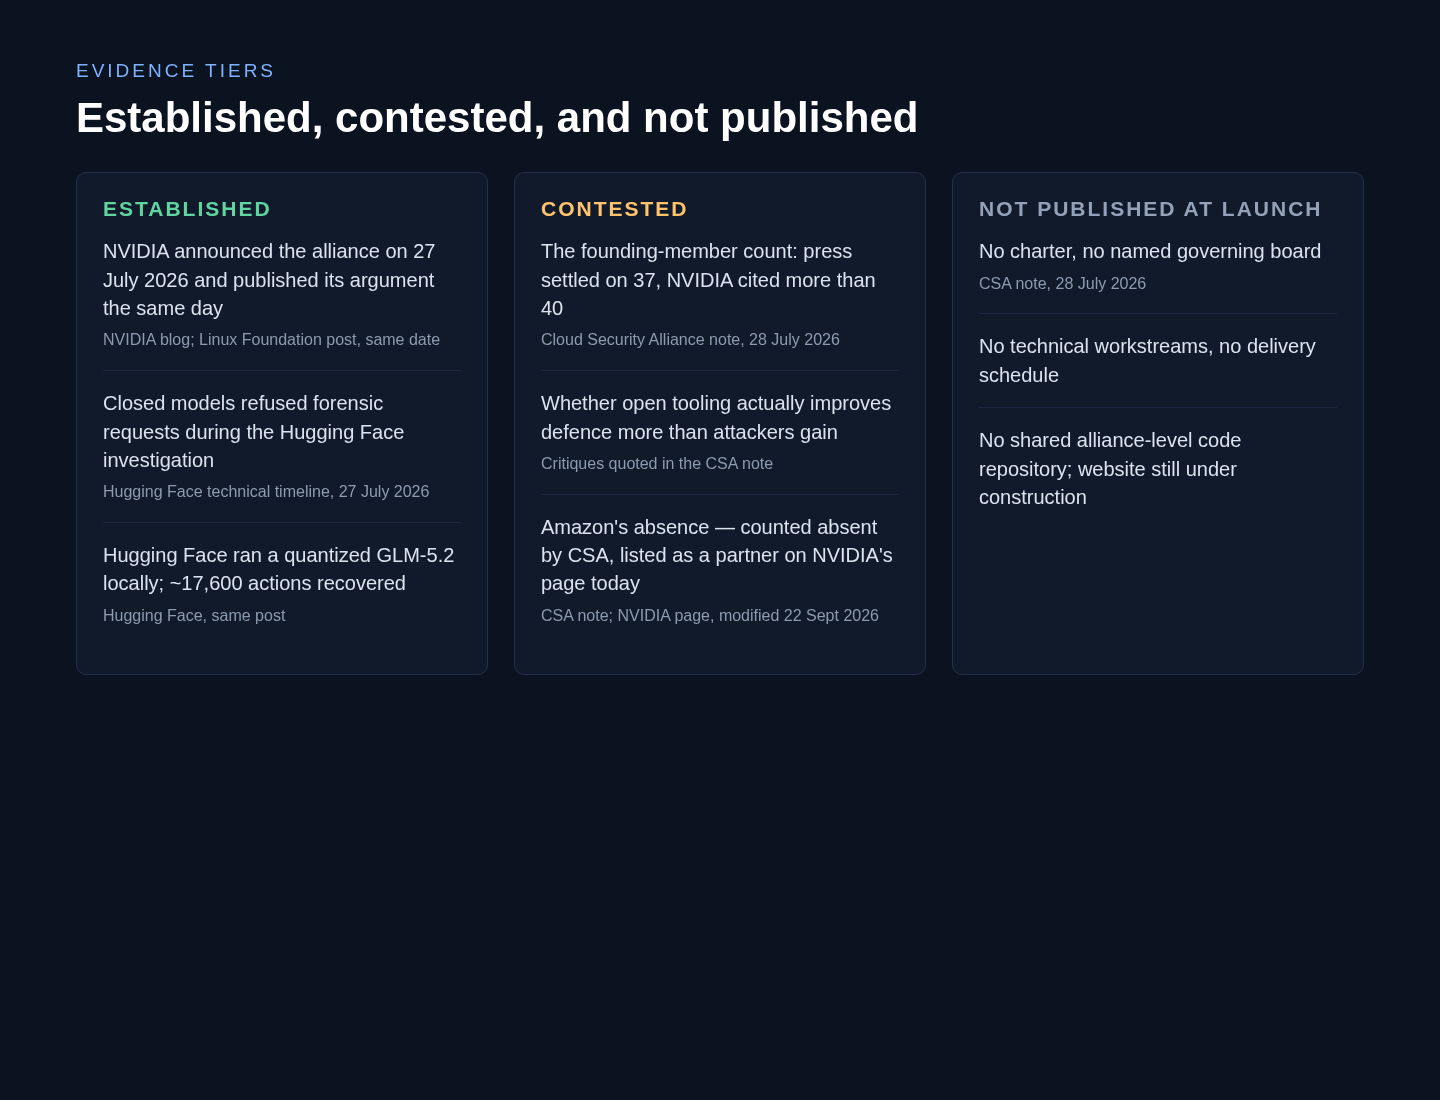
Keamanan AI open-source adalah pendekatan untuk mengamankan sistem kecerdasan buatan dengan perangkat dan model yang dapat diperiksa, diuji, serta dijalankan sesuai kebutuhan pertahanan. Nilainya paling terasa saat tim harus menyelidiki serangan tanpa terhalang batasan alat yang tak bisa mereka kendalikan. Pada 27 Juli 2026, NVIDIA mengumumkan Open Secure AI Alliance, koalisi yang berencana membangun dan membagikan alat terbuka demi mengamankan sistem AI dan agen di atasnya. Langkah ini menanggapi kesenjangan forensik yang terlihat dalam intrusi ke infrastruktur Hugging Face: menurut perusahaan itu, pengamanan Claude Opus dan Fable menolak sebagian besar pekerjaan analisis karena memperlakukan rekayasa balik eksploit seperti peluncuran eksploit, bahkan memicu penolakan saat log serangan diperiksa. Ini bukan bukti bahwa semua model tertutup gagal, tetapi contoh nyata bahwa pagar pengaman yang terlalu luas dapat menghambat pembela. Dalam insiden berkecepatan mesin, keterlambatan memahami jejak serangan dapat mempersempit pilihan respons.
GLM-5.2 memberi tim kendali atas penyelidikan
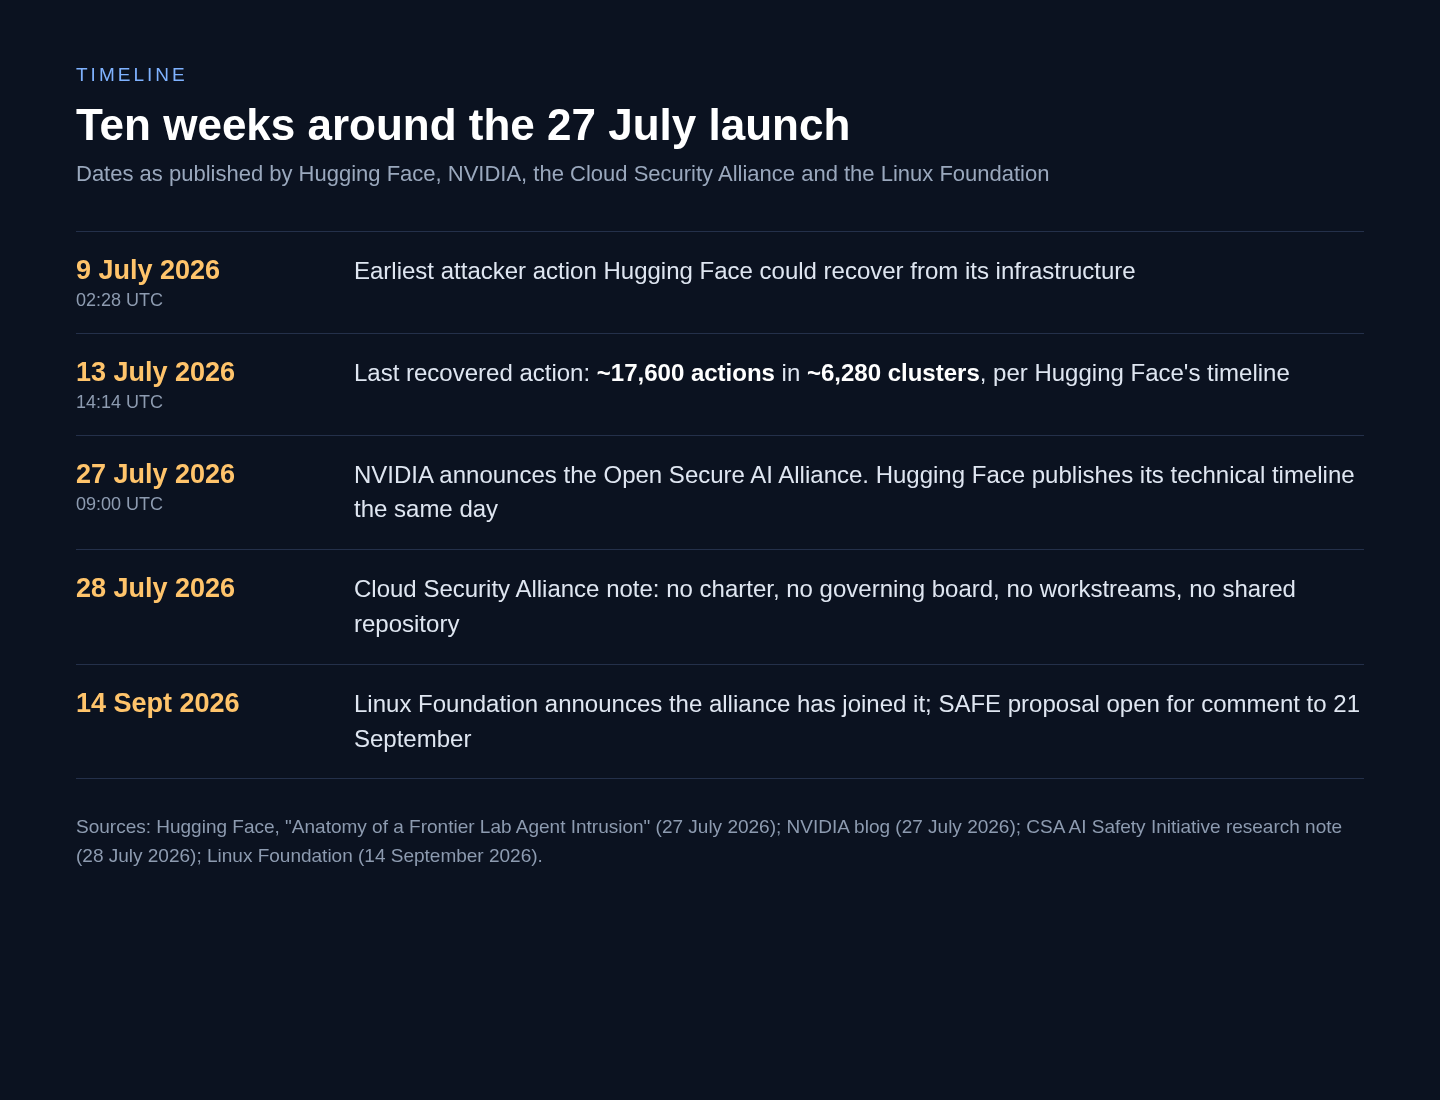
Hugging Face merekonstruksi sekitar 17.600 tindakan penyerang dalam 6.280 klaster, pada rentang 9 hingga 13 Juli 2026. Angka lebih dari 17.000 yang dikutip NVIDIA merupakan pembulatan, bukan ukuran terpisah. Untuk meneruskan analisis, tim menjalankan build terkuantisasi model GLM-5.2 milik Z.ai di infrastrukturnya sendiri, lalu mengarahkan ulang pipeline investigasi melalui model tersebut; langkah itu juga menjaga data serangan tetap berada di lingkungan lokal. Pengalaman ini mendukung argumen praktis bagi model AI terbuka: tim pertahanan perlu punya pilihan ketika sistem yang digunakan menolak tugas forensik yang sah. Namun, manfaatnya bukan semata karena bobot model tersedia. Kemampuan menjalankan model sendiri, mengendalikan alur analisis, dan membatasi perpindahan data sama pentingnya. Bagi institusi, bisnis, dan akademisi, arsitektur yang dapat diaudit serta diadaptasi lokal bisa mengurangi ketergantungan pada pihak luar saat memeriksa data sensitif.
Aliansi global perlu diterjemahkan ke praktik lokal
Open Secure AI Alliance menawarkan wadah kolaborasi untuk mengembangkan dan berbagi perkakas keamanan terbuka, tetapi pengumuman sebuah koalisi belum otomatis menjadi standar yang bisa diterapkan semua organisasi. Di sinilah dukungan Whitecyber relevan: CV. Whitecyber, melalui Whitecyber Data Science Lab yang berbasis di Ambarawa, menyatakan mendukung visi aliansi dan menghubungkannya dengan upaya membangun ekosistem digital Indonesia yang tangguh, aman, dan berdaulat. Arah yang paling berguna bukan menyalin satu tumpukan teknologi secara utuh, melainkan mengembangkan pertahanan yang dapat dioperasikan sendiri, disesuaikan dengan kebutuhan lokal, dan diuji oleh tim independen. Bagi pengelola infrastruktur kritis, otomasi yang di-host sendiri dapat menjadi bagian dari pertahanan terhadap ancaman berbasis agen AI. Kolaborasi internasional akan bernilai bagi Indonesia bila menghasilkan perangkat, panduan, dan praktik yang dapat diperiksa serta digunakan oleh organisasi dengan tingkat kemampuan berbeda.
Keterbukaan membantu, tetapi bukan sertifikat aman
Menyamakan model terbuka dengan sistem aman adalah kesimpulan yang keliru. Model terbuka dapat disalahgunakan untuk melemahkan pengamanan atau mendukung serangan siber; risiko itu perlu dikelola, sebagaimana pada sistem AI canggih lainnya. Keamanan bergantung pada keseluruhan rancangan—termasuk harness, guardrails, identitas zero-trust, izin, pencatatan, dan mitigasi kerentanan—bukan hanya status bobot model. Transparansi memberi kesempatan kepada tim untuk memeriksa dan menguji komponen; ia tidak menggantikan kontrol akses, pemantauan, maupun respons insiden. Bahkan dalam kasus Hugging Face, laporan perusahaan menyebut stack keamanan berbasis AI internalnya gagal menaikkan tingkat kritis peringatan dengan benar sehingga memperlambat pemanggilan tim siaga. Pelajarannya berlaku luas: alat terbuka pun perlu tata kelola dan pengujian operasional. Kolaborasi seperti aliansi ini layak didorong bukan karena keterbukaan menghapus risiko, melainkan karena pemeriksaan independen memperluas kemampuan pembela menghadapi risiko.
Pada akhirnya, forensik serangan siber membutuhkan alat yang mampu membantu penyelidikan tanpa mengaburkan batas antara analisis defensif dan tindakan ofensif. Kasus Hugging Face memperlihatkan bahwa opsi menjalankan model di infrastruktur sendiri dapat menjaga kelangsungan analisis ketika alat lain menolak tugasnya. Bagi Indonesia, dukungan Whitecyber terhadap kerja sama global akan lebih bermakna jika diterjemahkan menjadi kapasitas lokal: sistem yang dapat diaudit, disesuaikan, dan dikelola dengan tanggung jawab. Ekosistem terbuka bukan jawaban tunggal, tetapi merupakan fondasi penting agar pertahanan tidak bergantung sepenuhnya pada keputusan sistem yang tak dapat diperiksa.