
Kepercayaan harus mendahului kecepatan
Privasi data bank adalah upaya melindungi informasi nasabah dan perusahaan agar tidak diakses, digunakan, atau dibagikan tanpa kewenangan dalam proses bisnis dan penerapan teknologi. Dalam perbankan, perlindungan ini bukan pelengkap inovasi, melainkan syarat agar pemanfaatan AI layak dipercaya. Riset PERBANAS, IBM, dan K&A terhadap 91 responden dari 35 institusi keuangan menunjukkan 82% bankir menempatkan privasi data sebagai risiko utama AI; keamanan siber dipilih 44% dan kepatuhan regulasi 41%. Angka itu menegaskan bahwa persoalan terbesar bukan sekadar apakah model AI dapat bekerja, tetapi apakah bank mampu mengendalikan data yang mengalir ke dalamnya dan menjelaskan keputusan yang dihasilkannya. Karena AI makin dibutuhkan untuk mendukung operasional, menunda semua penerapan bukan jawaban. Namun, melaju tanpa kendali juga bukan transformasi: bank harus membuktikan bahwa perlindungan informasi berjalan seiring dengan manfaat teknologi.
Uji coba melaju lebih cepat daripada tata kelola
Adopsi AI perbankan sudah bergerak, tetapi belum merata. Sebanyak 34% responden masih menjalankan proyek percontohan atau uji coba terbatas, sementara 18% telah memakai AI untuk beberapa kebutuhan operasional. Hanya 4% yang memperluas penggunaannya lintas fungsi dengan tata kelola formal, dan baru 9% memiliki inventaris penggunaan AI yang lengkap serta diperbarui berkala. Ketimpangan ini penting: uji coba dapat tampak terkendali, tetapi tanpa pencatatan dan pengawasan yang konsisten, bank berisiko kehilangan jejak tentang model yang digunakan, data yang diproses, dan siapa yang bertanggung jawab. Para responden menilai kedaulatan digital relevan untuk transformasi dalam 12–24 bulan mendatang, dengan skor 3,98 dari 5. Namun, kematangan tata kelola AI hanya 2,74 dari 5—sekitar 55%. Prioritasnya semestinya bukan memperbanyak pilot, melainkan memastikan setiap pilot memiliki batas dan pengawasan yang jelas.
AI tanpa izin membuka celah dari dalam
Risiko Shadow IT muncul ketika karyawan menggunakan aplikasi AI komersial tanpa izin atau pengawasan perusahaan. IBM memperingatkan bahwa memasukkan informasi perusahaan ke layanan semacam itu dapat membuka celah perlindungan data, terutama ketika pengguna tidak mengetahui bagaimana data dikelola dan dilindungi. Dampaknya tidak berhenti pada sistem internal: informasi nasabah atau pekerjaan yang sensitif dapat keluar dari kontrol bank, sementara karyawan mungkin tidak menyadari bahwa tindakannya berisiko. Karena itu, larangan akses saja tidak cukup. Bank perlu menyediakan alat yang disetujui, menjelaskan data apa yang boleh dimasukkan, dan memastikan pekerja tahu langkah aman sebelum memakai AI untuk tugas sehari-hari. IBM mencontohkan pelatihan wajib selama satu jam bagi staf yang diakhiri sertifikasi tahunan. Pendekatan ini lebih masuk akal daripada menganggap semua karyawan akan memahami risiko dengan sendirinya.

Tata kelola harus menjadi bagian dari desain
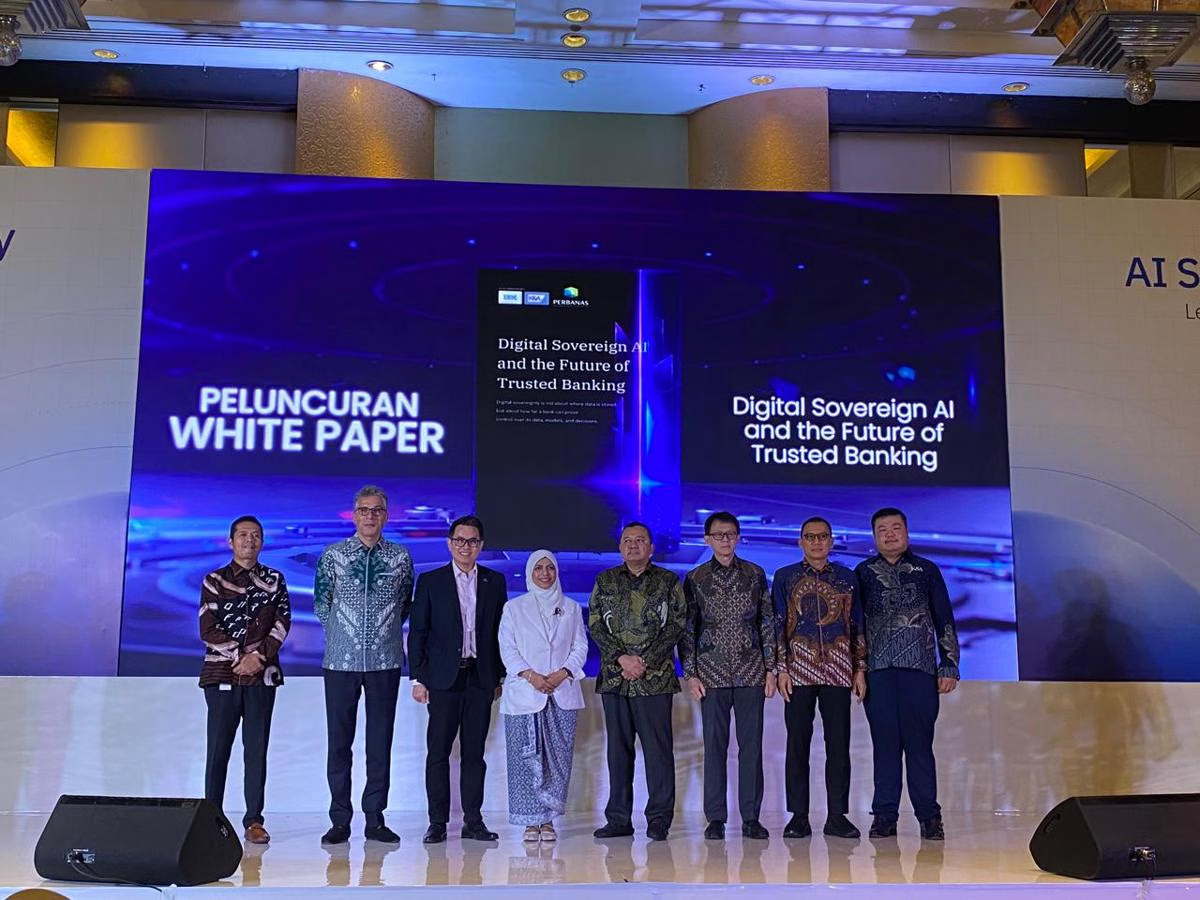
Tata kelola AI yang memadai perlu mencakup dokumentasi, validasi, pemantauan kinerja, evaluasi berkala, dan pengawasan manusia—bukan sekadar persetujuan sebelum sebuah alat dipakai. Ketua Bidang Technology & Security PERBANAS Toto Prasetio menekankan perlunya pemahaman bersama tentang kedaulatan digital agar AI digunakan secara aman dan tepercaya. Whitepaper tersebut merekomendasikan inventaris penggunaan AI, pemantauan model yang lebih kuat, penegasan tanggung jawab, serta pengembangan kemampuan di seluruh ekosistem perbankan. Pelatihan tata kelola AI juga menjadi kebutuhan yang paling banyak disebutkan, oleh 66 dari 91 responden. Arah ini patut didukung: keamanan tidak boleh diserahkan sepenuhnya kepada tim teknologi, karena keputusan karyawan, pengelola data, pimpinan, regulator, dan mitra ikut menentukan risikonya. Kesimpulannya, privasi data bukan alasan untuk menolak AI, tetapi ukuran kesiapan bank. Tanpa aturan yang dapat dijalankan dan dipahami, ekspansi AI hanya memperbesar paparan.