
Ancaman digital menuntut pertahanan berlapis
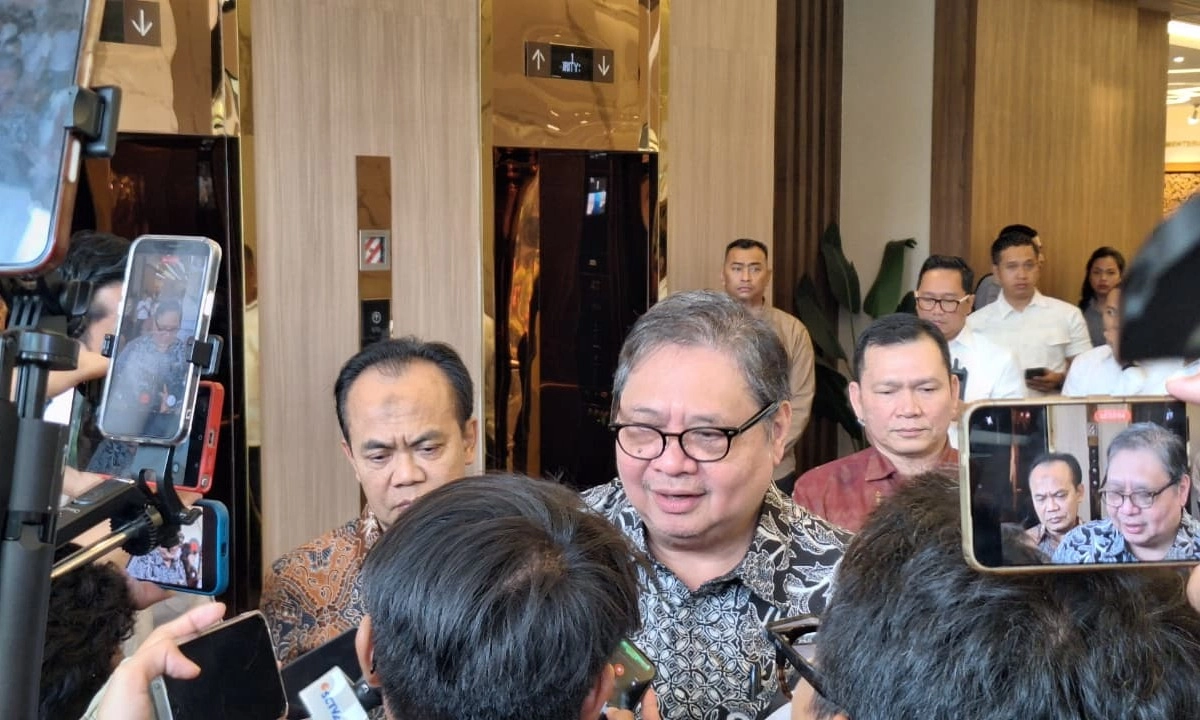
Keamanan siber bank adalah rangkaian perlindungan teknologi, pemantauan, dan respons yang menjaga sistem serta layanan keuangan digital dari akses atau gangguan tanpa izin. Penguatan perlindungan ini bukan lagi pilihan tambahan: ketika layanan perbankan makin bergantung pada transaksi digital, celah keamanan dapat menghambat akses nasabah dan merusak kepercayaan terhadap sistem pembayaran. Pada Senin, 9 November 2026, Menteri Koordinator Bidang Perekonomian Airlangga Hartarto meminta seluruh bank memperkuat sistem keamanan siber untuk mengantisipasi serangan yang dapat mengganggu layanan digital. Desakannya tepat, tetapi pernyataan kewaspadaan saja tidak cukup. Setiap bank perlu memastikan pengamanan berjalan di seluruh jalur layanan, memiliki petugas yang siap merespons, dan mampu membatasi dampak sebelum gangguan meluas. Ketahanan perbankan pada akhirnya dinilai bukan hanya dari kemampuan mencegah serangan, melainkan juga dari seberapa cepat layanan penting dapat dipulihkan.
Insiden di luar negeri menjadi peringatan
Desakan itu muncul saat serangan siber global meningkat dan sistem perbankan di sejumlah negara menjadi sasaran. Airlangga mengingatkan bahwa serangan lintas negara juga dapat menjadi ujian bagi kemampuan pertahanan digital nasional. Perhatian publik tertuju pada Perancis, tempat serangkaian insiden dalam waktu kurang dari sebulan menyasar berbagai sistem, termasuk fasilitas penyimpanan darah, kendali pendingin supermarket, dan bank konvensional. Pelajarannya lebih luas daripada perlindungan data nasabah. Ketika peretasan dapat mengganggu sistem fisik sekaligus keuangan, layanan perbankan digital harus diperlakukan sebagai infrastruktur yang dampak gangguannya bisa menjalar ke aktivitas sehari-hari. Pengguna mungkin menghadapi transaksi tertunda atau kesulitan mengakses layanan jika sistem terganggu. Karena itu, ancaman dari luar negeri bukan alasan untuk panik, tetapi peringatan agar bank menguji pertahanan secara rutin, menutup kelemahan, dan menyiapkan pemulihan layanan sebelum insiden terjadi.
Besarnya tekanan juga tergambar dari data Threatmap Fortinet yang dikutip pada 9 November: 1,6 juta serangan berhasil diblokir dalam 24 jam hingga pukul 08.41 WIB, dengan sedikitnya 19 serangan terdeteksi setiap detik. Angka ini bukan bukti bahwa setiap bank telah ditembus, tetapi menunjukkan betapa padatnya aktivitas ancaman yang harus disaring. Bank tidak dapat mengandalkan pengamanan pasif atau pemeriksaan berkala semata; kesiapan perlu berjalan terus-menerus.
Pemantauan transaksi harus disertai keputusan cepat
OJK menyatakan pengawas teknologi informasi perbankan telah berkoordinasi dengan personel TI bank sejak Jumat sebelumnya dan berulang kali mengingatkan manajemen agar meningkatkan kewaspadaan. Arahan paling praktis adalah pemantauan transaksi bank selama 24 jam, dengan perhatian pada transaksi signifikan dan pola yang tidak biasa. Jika transaksi perbankan anomali terdeteksi, bank diminta mengambil langkah yang diperlukan, termasuk menghentikannya sementara untuk klarifikasi. Kebijakan ini masuk akal: penundaan terukur dapat mencegah transaksi mencurigakan diproses sebelum nasabah dan bank memastikan keabsahannya. Namun, penghentian sementara harus disertai prosedur yang jelas agar transaksi sah tidak tertahan tanpa penjelasan. Bank perlu memberi tahu nasabah, menyediakan jalur konfirmasi yang mudah, serta mencatat alasan dan hasil pemeriksaan. Keamanan tidak seharusnya dibayar dengan kebingungan pelanggan; pengawasan yang baik harus melindungi dana sekaligus menjaga akses layanan tetap wajar.
Kewaspadaan harus berubah menjadi kesiapan nyata
OJK menyebut sistem siber perbankan masih terpantau aman, sambil meminta bank tetap siaga sepanjang waktu untuk memantau anomali dan melakukan klarifikasi bila diperlukan. Status aman patut dicatat, tetapi bukan alasan untuk mengendurkan pertahanan. Dalam menghadapi serangan siber global, ukuran kesiapan yang lebih berarti adalah kemampuan bank mendeteksi aktivitas mencurigakan, menghentikan risiko secara terkendali, dan memulihkan layanan tanpa menimbulkan gangguan berkepanjangan bagi nasabah. Airlangga telah menegaskan perlunya memperkuat keamanan siber; kini tanggung jawab bank adalah menerjemahkan seruan itu menjadi pengawasan yang konsisten, respons cepat, dan komunikasi yang transparan. OJK perlu terus memastikan arahan pemantauan diterapkan, bukan berhenti sebagai surat peringatan. Kesimpulannya jelas: perlindungan perbankan digital hanya dapat dipercaya bila pencegahan dan pengawasan berjalan bersama, setiap hari, bukan hanya ketika serangan menjadi berita.