
Keamanan digital kini bagian dari ketahanan bank
Keamanan siber bank adalah rangkaian perlindungan teknologi, prosedur, dan pengawasan yang menjaga dana serta data nasabah sekaligus memastikan layanan keuangan tetap beroperasi saat menghadapi serangan digital. Karena itu, ancaman terhadap bank bukan semata perkara teknis: pembobolan dana dan pencurian informasi dapat merusak kepercayaan, sedangkan gangguan operasional yang meluas berpotensi menekan ketahanan industri. Bagi nasabah, perlindungan data nasabah dan kelancaran transaksi adalah ujian paling nyata atas kesiapan tersebut. OJK menyatakan telah meningkatkan koordinasi dengan seluruh bank untuk memastikan sistem keamanan digital siap menghadapi peningkatan ancaman. Langkah ini tepat, tetapi kewaspadaan tidak boleh berhenti pada imbauan. Ketahanan harus dibuktikan lewat pengujian, pemantauan, dan kemampuan memulihkan layanan tanpa mengacaukan akurasi saldo maupun catatan transaksi.
Lonjakan percobaan menuntut respons yang terukur
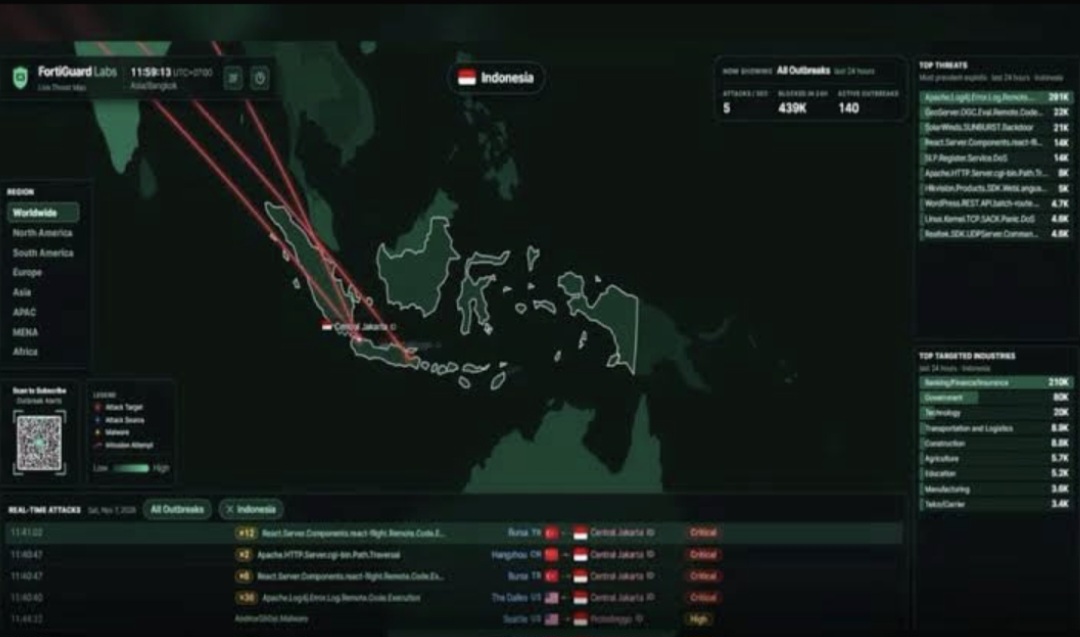
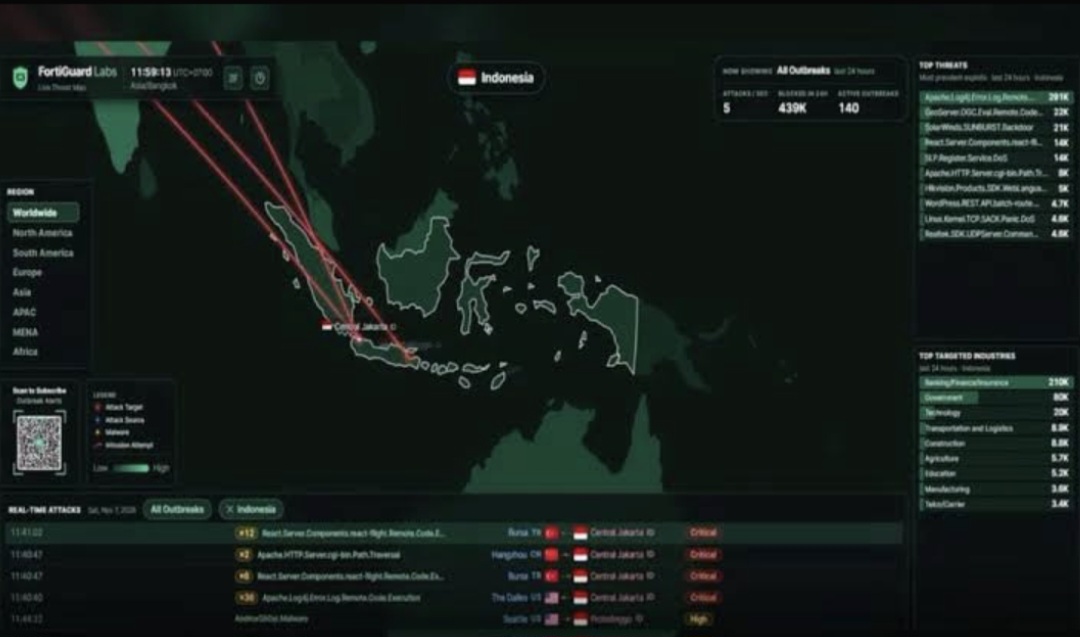
Skala aktivitas yang terdeteksi memperjelas alasan pengawasan diperketat. FortiGuard Labs mencatat sekitar 350.600 aktivitas ancaman siber di wilayah Indonesia pada 7 November 2026; sekitar 214.000 di antaranya menyasar sektor perbankan, keuangan, dan asuransi. Dalam pemantauan lain hingga 9 November, sekitar 1,6 juta aktivitas terdeteksi dan berhasil diblokir dalam 24 jam, dengan intensitas sekitar 19 serangan per detik. Angka-angka itu adalah sinyal tekanan, bukan bukti bahwa semua percobaan berhasil menembus sistem. Perbedaan ini penting agar publik tidak menyamakan banyaknya deteksi dengan kerugian nyata. Namun, serangan siber perbankan tetap perlu ditanggapi serius: risiko bagi nasabah dan operasional muncul jika pertahanan gagal, akses disalahgunakan, atau layanan terganggu.
Koordinasi harus berujung pada tindakan operasional
OJK keamanan bank tidak cukup diukur dari frekuensi surat edaran; ukurannya adalah apakah bank mampu bertindak cepat ketika aktivitas mencurigakan muncul. Pengawas teknologi informasi OJK telah berkoordinasi dengan personel TI seluruh bank sejak Jumat pekan sebelumnya, sementara regulator juga beberapa kali menyurati direksi agar meningkatkan kewaspadaan dan menjalankan langkah pencegahan. Arahan teknis mencakup pemantauan transaksi bernilai signifikan serta penghentian sementara transaksi yang menunjukkan anomali untuk diklarifikasi. Ini pendekatan yang masuk akal, asalkan pemeriksaan dilakukan cepat dan keputusan dicatat dengan baik agar perlindungan tidak berubah menjadi hambatan bagi transaksi sah. Bank juga perlu memperkuat infrastruktur TI, mengatur hak akses secara disiplin, memperbarui sistem, dan mengawasi penyedia jasa pihak ketiga. Satu celah eksternal dapat melemahkan pertahanan internal.
Status aman bukan alasan mengendurkan pertahanan
Dian Ediana Rae memastikan kondisi perbankan saat ini masih aman berkat langkah antisipasi yang telah dilakukan. Pernyataan itu patut menenangkan, tetapi bukan jaminan bahwa risiko telah berlalu. OJK dan Bank Indonesia telah mengaktifkan Tim Tanggap Insiden Siber untuk menghadapi kemungkinan gangguan, sementara pengujian teknologi informasi dan simulasi insiden perlu memastikan bank mampu mempertahankan layanan serta memulihkannya dengan data dan saldo tetap akurat. Simulasi yang melibatkan regulator, bank, lembaga terkait, dan penyedia infrastruktur kritis juga dapat menguji koordinasi, keputusan manajemen, komunikasi publik, serta pemulihan layanan. Kesimpulannya, perlindungan nasabah bergantung pada kesiapan yang terus diuji, bukan rasa aman sesaat. Koordinasi OJK memberi arah; konsistensi investasi dan disiplin operasional bank akan menentukan apakah kepercayaan publik tetap terjaga.