
Mulai dengan proyek kecil yang bisa dipulihkan
OpenAI Codex adalah agen pemrograman yang menerima tujuan dalam bahasa sehari-hari, membaca proyek, mengubah file, lalu menampilkan diff untuk Anda tinjau sebelum menerima hasilnya. Panduan OpenAI Codex ini cocok bagi pengembang yang ingin mendelegasikan tugas, tetapi prasyaratnya bukan sekadar memasang aplikasi: gunakan repositori Git kecil, tugas yang hasilnya dapat diperiksa sendiri, dan pohon kerja bersih dengan satu commit sebagai titik awal. Dengan begitu, Anda punya cara jelas untuk membandingkan serta membatalkan perubahan. Pasang CLI melalui installer resmi untuk sistem Anda, npm, atau Homebrew; jika memilih skrip daring, periksa isinya sebelum menjalankan. Masuk dengan akun ChatGPT atau metode login lain yang tersedia, lalu buka terminal di folder proyek dan jalankan `codex`. Jika pemasangan bermasalah, gunakan `codex doctor`; `codex --version` membantu memastikan versi CLI yang terpasang.
Sebelum sesi pertama, pastikan Git bersih dan buat branch percobaan terpisah. Jalankan `git status`, lalu `git switch -c prova-codex`. Beri Codex pekerjaan yang sempit dan kriteria selesai yang bisa diuji, bukan daftar instruksi mikro. Misalnya: “Di repositori ada modul scadenze.py beserta tesnya. Satu tes gagal. Cari penyebabnya dan perbaiki dengan perubahan sekecil mungkin. Anda selesai kalau semua tes lulus dan tidak ada file lain yang tersentuh. Di akhir, jelaskan dalam tiga baris apa yang Anda ubah dan alasannya.” Tugas seperti ini memberi agen ruang untuk menyelidiki, sambil menetapkan batas yang dapat Anda verifikasi.
Gunakan sandbox, diff, dan instruksi proyek sebagai pagar
Setelah Codex mengusulkan perubahan, jangan langsung terpaku pada tes yang hijau. Baca `git diff` untuk melihat perubahan baris demi baris, lalu `git diff --stat` untuk memeriksa jumlah file yang tersentuh. Kebiasaan membaca diff lebih dulu dapat mengungkap perubahan yang membuat tes lolos tanpa menyelesaikan masalah. Jika hasilnya tidak layak dipertahankan, `git restore .` membuang perubahan lokal; branch percobaan memudahkan Anda kembali ke titik awal. Sandbox Codex menentukan tindakan yang boleh dilakukan agen, sedangkan kebijakan persetujuan menentukan kapan ia harus berhenti dan meminta konfirmasi. Pilih `read-only` untuk pemeriksaan, atau `workspace-write` untuk tugas yang memang perlu mengubah file proyek. Hindari `danger-full-access` kecuali ada alasan kuat dan lingkungan benar-benar terisolasi.
Sebelum memulai, baca `AGENTS.md` bila tersedia dan gunakan untuk menyampaikan aturan proyek, cara menjalankan tes, serta batas perubahan. Untuk pekerjaan paralel, worktree Git membuat salinan kerja terpisah dengan branch sendiri; pastikan pohon kerja bersih sebelum membuatnya. Skills dapat membantu mengemas prosedur atau keahlian berulang, sementara MCP menghubungkan Codex dengan alat dan sumber daya eksternal. Keduanya memperluas kemampuan agen, jadi berikan akses hanya pada yang diperlukan dan tinjau instruksinya. Jangan mengikuti tutorial lama yang menetapkan `approval_policy = "untrusted"`: pengaturan itu tidak lagi didukung dan bisa membuat Codex gagal dijalankan. Yang paling berbahaya adalah `--dangerously-bypass-approvals-and-sandbox` atau alias `--yolo`, karena menghapus perlindungan. Jangan gunakan opsi itu di komputer sehari-hari.
Periksa izin sebelum menjalankan otomatisasi
Sebelum memakai `codex exec`, baca konfigurasi yang dicetak di bagian atas keluarannya: folder kerja, model, persetujuan, dan sandbox. Nilai bawaan perintah ini adalah persetujuan `never` dengan sandbox `read-only`, sehingga tugas otomatis tidak otomatis memperoleh izin menulis. Untuk pekerjaan normal, `workspace-write` dengan persetujuan `on-request` memberi ruang menulis di folder proyek dan meminta izin untuk tindakan lain. Uji dahulu pada branch atau worktree sekali pakai; periksa perintah, akses berkas, dan efek samping yang mungkin terjadi sebelum menjadikannya bagian dari skrip. Jangan biarkan otomasi berjalan dengan akses luas hanya karena prosesnya tanpa pengawasan. Flag `--yolo` bukan jalan pintas yang aman: ia meniadakan sandbox dan persetujuan, sehingga hanya layak dipertimbangkan dalam lingkungan sekali pakai yang sudah terisolasi dari luar.
Pahami alasan kehati-hatian soal kemampuan siber
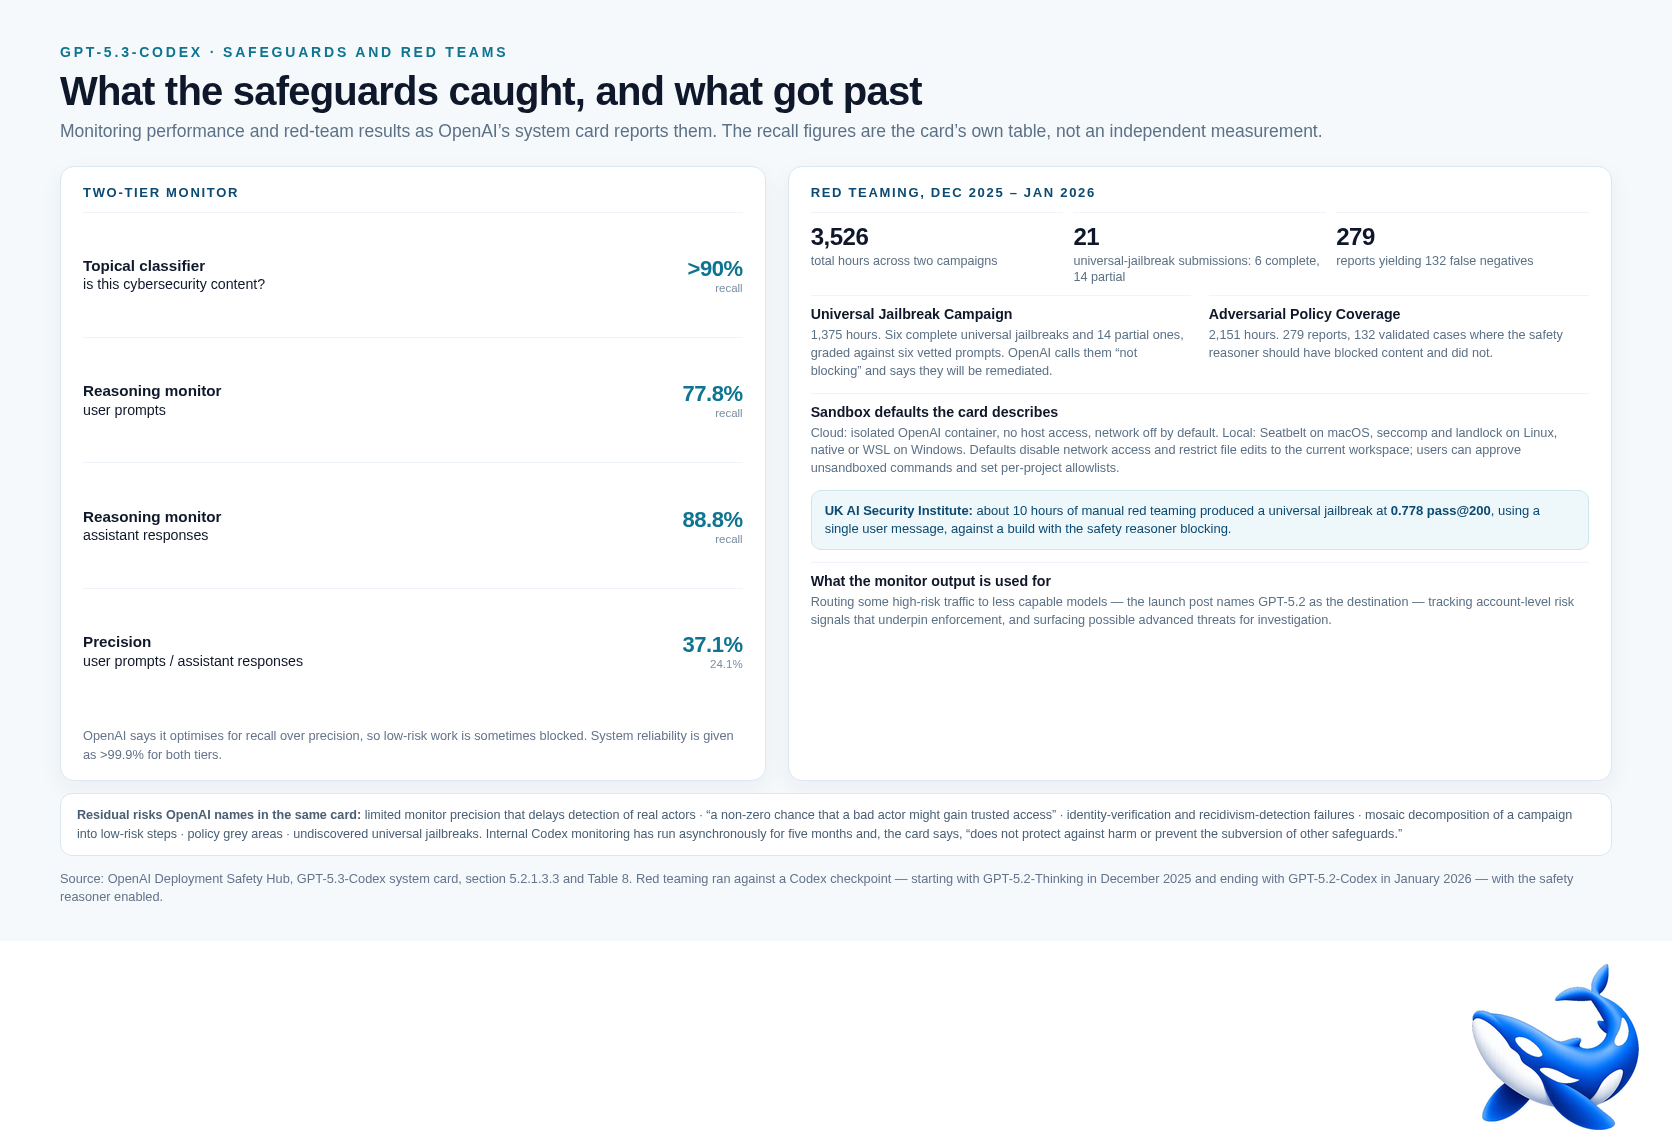
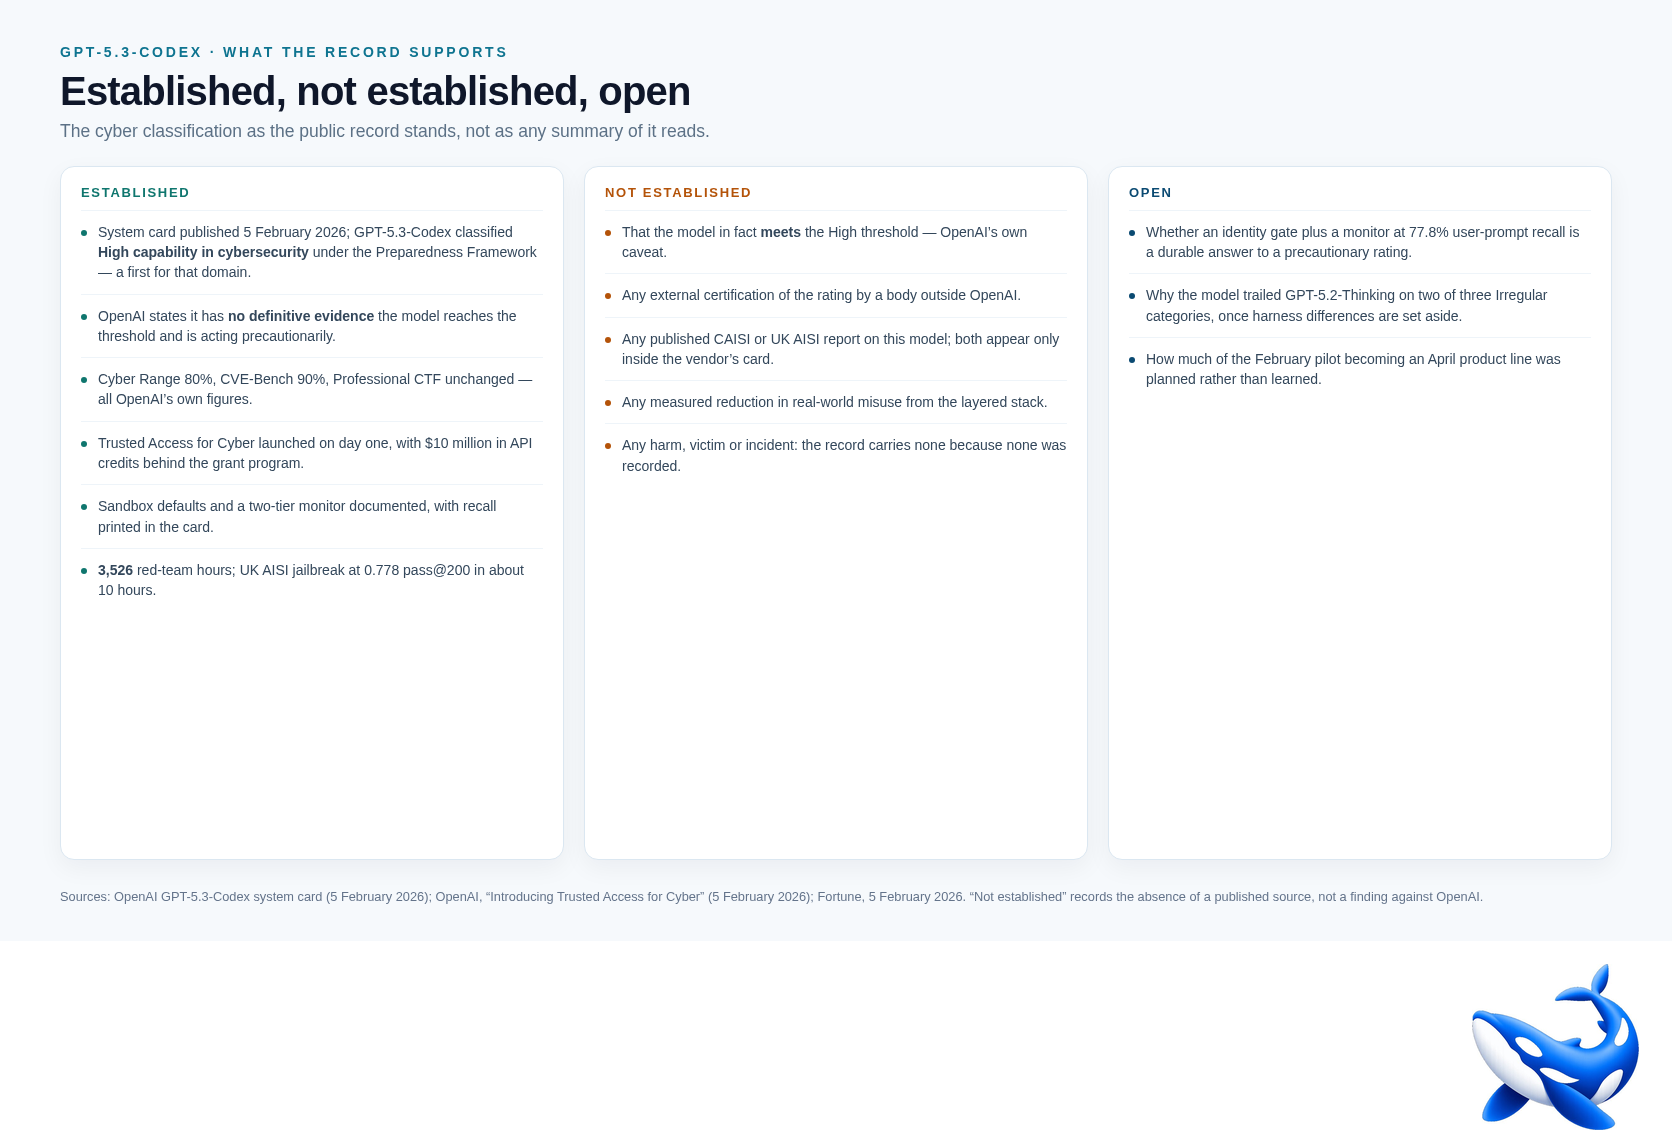
Pada 5 Februari 2026, OpenAI mengklasifikasikan GPT-5.3-Codex sebagai Kapabilitas Tinggi dalam keamanan siber di bawah Preparedness Framework, pertama kalinya label itu diterapkan pada model di ranah tersebut. Namun, perusahaan juga mengakui, “Kami tidak memiliki bukti definitif bahwa model ini mencapai ambang High kami.” OpenAI menjelaskan bahwa model melewati setiap ambang canary, sehingga perusahaan mengambil langkah pencegahan dan tidak dapat menyingkirkan kemungkinan kapabilitas itu memang ada. Ini adalah klasifikasi risiko, bukan laporan insiden. Dalam penjelasannya, kemampuan Tinggi merujuk pada potensi menghilangkan hambatan untuk memperbesar operasi siber—misalnya mengotomatiskan operasi menyeluruh terhadap target yang cukup diperkeras atau menemukan dan mengeksploitasi kerentanan yang relevan secara operasional. Bagi pengguna, implikasinya praktis: keamanan siber AI bukan alasan untuk menyerahkan akses tanpa batas, terutama saat agen dapat menjalankan perintah dan mengubah berkas.
OpenAI menyatakan bahwa pada set pengujian prompt, sistem menangkap sebagian besar permintaan yang seharusnya ditandai, tetapi sekitar satu dari lima prompt yang semestinya tertangkap luput. Pengaman dapat membantu, tetapi bukan pengganti pemeriksaan manusia. Batasi Codex pada repositori dan tugas yang diperlukan, tinjau diff sebelum tes, jalankan tes yang relevan, lalu pastikan tidak ada file lain berubah. Jika Anda ingin mengembangkan otomasi, mulailah dengan mode baca saja dan naikkan izin hanya setelah memahami apa yang akan dijalankan. Codex layak dicoba karena dapat mengerjakan tugas pemrograman dengan arahan singkat, asalkan Anda tetap memegang kendali atas akses, perubahan, dan hasil akhirnya.