
Digital trust di era ekosistem cerdas: risiko bersama, tanggung jawab bersama
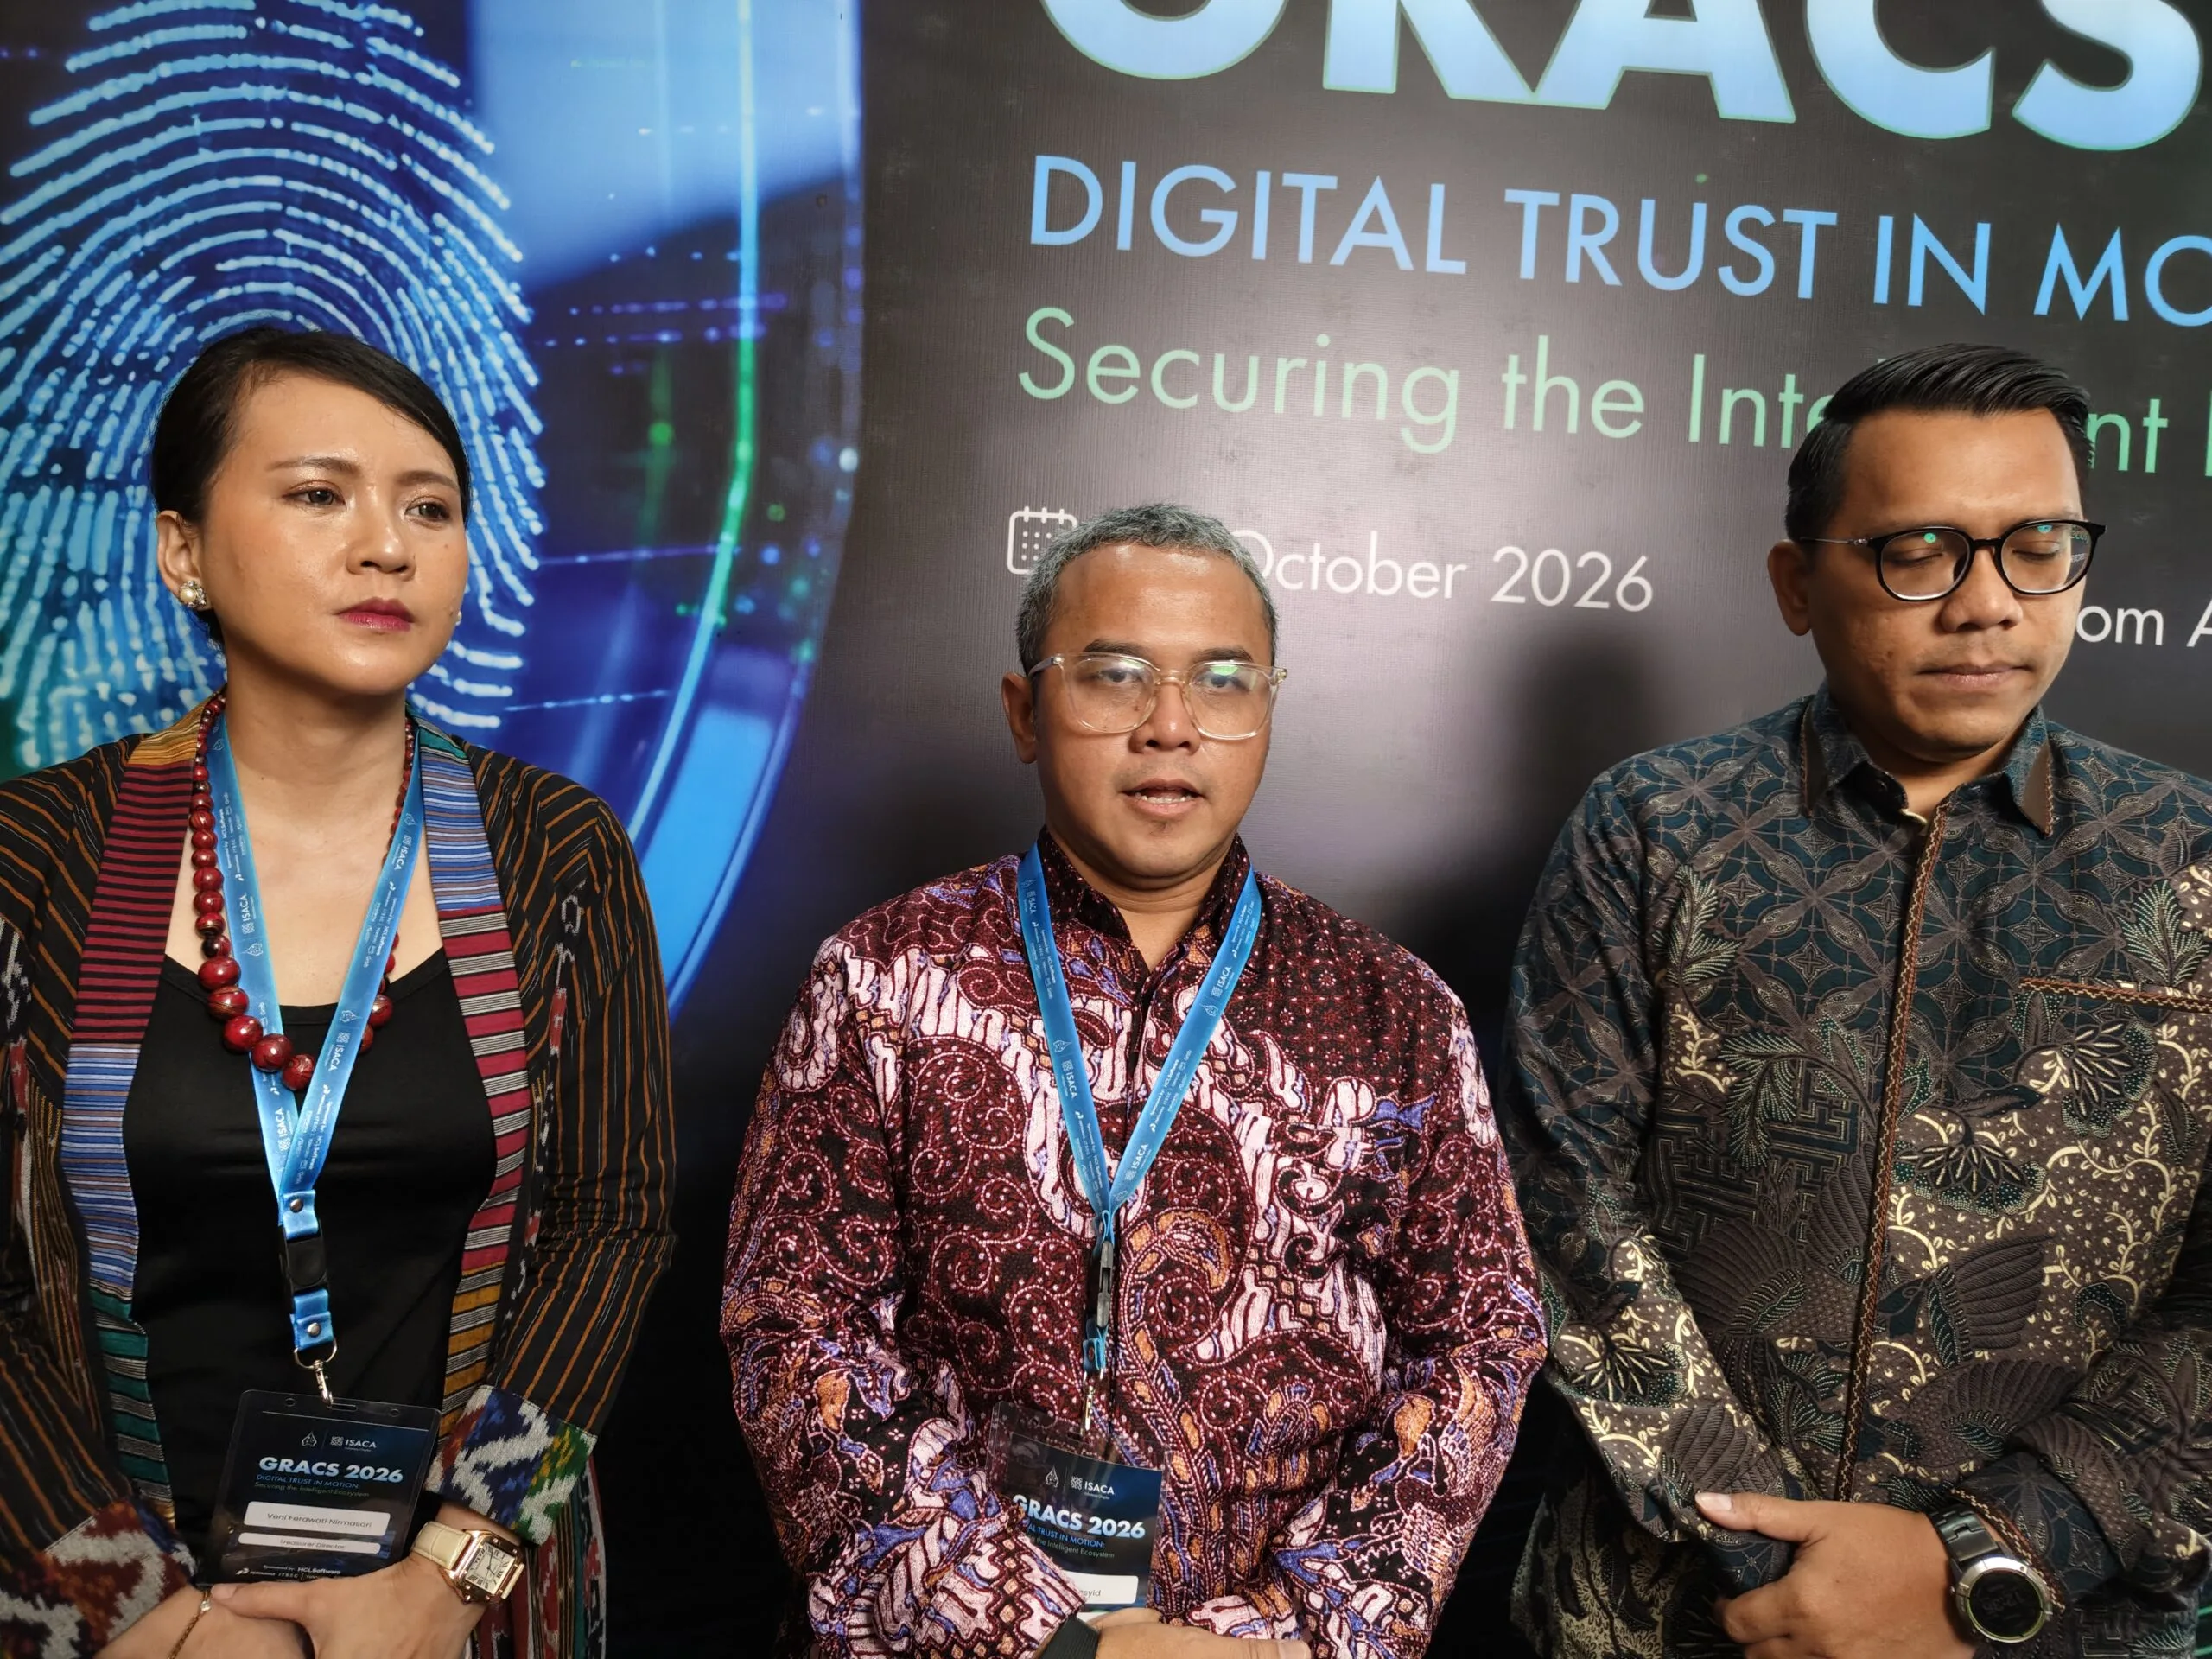
Tata kelola AI dan keamanan siber organisasi adalah pendekatan terstruktur untuk mengarahkan, mengendalikan, dan mengawasi penggunaan kecerdasan buatan serta teknologi digital lain agar selaras dengan tujuan bisnis, patuh regulasi, melindungi data, dan menjaga kepercayaan pemangku kepentingan di dalam ekosistem yang saling terhubung. Dalam konteks ini, digital trust bukan slogan, melainkan aset strategis yang menentukan apakah organisasi layak menjadi bagian dari rantai nilai digital. Forum GRACS 2026 yang digelar ISACA Indonesia Chapter menjadi bukti bahwa isu ini sudah naik kelas: dari ranah teknis ke agenda tata kelola tertinggi, dengan 500 peserta lintas sektor berkumpul untuk membahas digital trust, tata kelola AI, dan keamanan siber organisasi.
GRACS 2026: sinyal kuat bahwa keamanan siber tidak bisa lagi dipisah-pisahkan
Penyelenggaraan IT Governance, Risk Management, Assurance & Cybersecurity Summit (GRACS) 2026 pada 14 Oktober 2026 secara hybrid di Jakarta adalah pernyataan politik teknologi: risiko digital sudah terlalu besar untuk dikelola secara parsial. Forum ini menghimpun 500 praktisi dari jasa keuangan, teknologi, perusahaan multinasional, regulator, pemerintah, konsultan, dan akademisi untuk membahas digital trust, AI governance, keamanan siber, ketahanan digital, privasi, dan risiko pihak ketiga. Tema “Digital Trust in Motion: Securing the Intelligent Ecosystem” menegaskan bahwa governance framework digital harus bergerak secepat inovasi. Seperti ditegaskan Harun Al Rasyid, tata kelola, manajemen risiko, assurance, dan proteksi siber wajib menyatu dalam pengambilan keputusan strategis, bukan ditempel belakangan sebagai proyek kepatuhan.
Risiko interkoneksi data: satu celah, efek domino ke seluruh ekosistem
Ekosistem digital modern dibangun di atas interkoneksi: API terbuka, integrasi cloud, dan aliran data lintas organisasi. Konsekuensinya, risiko interkoneksi data membuat insiden siber tidak lagi bisa diisolasi secara individual. Satu kelemahan pada penyedia layanan pihak ketiga dapat merembet ke mitra bisnis, rantai pasok, dan layanan yang saling terhubung. Di sinilah banyak organisasi keliru: mereka mengamankan perimeter internal, tetapi mengabaikan titik lemah di luar pagar mereka sendiri. Sesi “Third-Party Risk in the Era of Hyperconnected Ecosystems” di GRACS 2026 secara terang menyoroti fakta bahwa cybersecurity ekosistem menuntut pandangan menyeluruh, bukan sekadar audit vendor tahunan. Jika data mengalir tanpa batas, maka governance framework digital juga harus melampaui batas organisasi, mencakup kontrak, standar, dan mekanisme pengawasan bersama.
Mengapa tata kelola AI menjadi garis depan baru keamanan siber organisasi
AI kini bukan sekadar alat analitik, tetapi mesin keputusan yang memengaruhi kredit, klaim, logistik, hingga keamanan. Tanpa tata kelola AI yang jelas, organisasi membuka pintu bagi keputusan otomatis yang bias, tidak transparan, dan mudah dieksploitasi. GRACS 2026 mengangkat sesi “AI Governance in Practice: From Principles to Enforcement” untuk menjembatani prinsip dan praktik, dari kebijakan hingga mekanisme penegakan. Ini penting karena ancaman siber berbasis AI berkembang di dua sisi: penyerang memanfaatkan AI untuk otomatisasi serangan, sementara organisasi mengandalkan AI untuk deteksi dan respons. Governance framework digital yang matang harus mengatur siklus hidup AI: dari desain, pelatihan data, implementasi, pemantauan, hingga penghentian. Tanpa itu, AI berubah dari penguat keamanan menjadi sumber risiko baru yang sulit dilacak dan dipertanggungjawabkan.
Pertahanan siber kolaboratif: dari silo organisasi ke ekosistem yang saling menjaga
Pesan paling tajam dari GRACS 2026 adalah sederhana: tidak ada organisasi yang bisa melindungi diri sendirian dalam ekosistem cerdas yang saling terhubung. Interkoneksi antarorganisasi yang kian erat membuat risiko siber tidak lagi dapat diisolasi secara individual. Karena itu, sinergi antara regulator, penyedia teknologi, sektor bisnis, dan komunitas profesional menjadi fondasi utama pertahanan siber yang tangguh. Kolaborasi ini bukan sekadar forum diskusi, tetapi harus diwujudkan dalam berbagi informasi ancaman, standardisasi kontrol, dan pengembangan kapasitas bersama. Ketika governance, risk, assurance, dan cybersecurity diterapkan secara terintegrasi, organisasi bukan hanya melindungi dirinya, tetapi ikut menjaga ekosistem tempat mereka bergantung. Kesimpulannya, tata kelola AI dan keamanan siber organisasi kini adalah olahraga tim: yang bertahan sendirian akan kalah, yang membangun kepercayaan bersama akan bertahan lebih lama.