
Inti Masalah: Kerentanan Kritis, Jam Serangan, dan Disiplin Patch
Kerentanan keamanan kritis adalah kelemahan pada perangkat lunak yang memungkinkan penyerang mengeksekusi kode atau mengambil alih sistem dari jarak jauh, sering tanpa autentikasi, dan dalam banyak kasus telah dieksploitasi secara aktif sebelum organisasi sempat memasang patch, sehingga membutuhkan pembaruan keamanan segera dan pemeriksaan indikator kompromi yang disiplin.
Tiga sinyal terbaru menegaskan bahwa kita tidak lagi punya kemewahan menunda patch. Patch Chrome 153 membawa 230 perbaikan bug untuk menutup kerentanan keamanan kritis di mesin JavaScript V8 dan komponen lain. Di sisi lain, StyleSmuggler Magento menunjukkan bahwa hotfix tidak otomatis menghapus jejak penyerang, sementara data celah keamanan AWS memperlihatkan eksploitasi bisa dimulai dalam hitungan jam, bukan minggu. Pesan utamanya jelas: siapa pun yang bertanggung jawab atas browser, toko online, atau lingkungan cloud harus memperbarui, memeriksa, dan bila perlu membangun ulang sistem sebelum kerusakan meluas. Mengabaikan siklus patch hari ini sama dengan memberi akses permanen kepada penyerang.
Patch Chrome 153: Browser Jadi Pintu Depan Serangan
Chrome kini bukan sekadar aplikasi, tetapi pintu depan hampir semua aktivitas digital. Ketika pintu depan ini bocor, dampaknya berantai ke akun, transaksi, hingga infrastruktur kerja jarak jauh. Google merilis 230 perbaikan bug untuk Chrome, yang secara eksplisit disebut mengatasi kerentanan keamanan kritis. Fokus patch Chrome 153 adalah CVE-2026-87491, kerentanan penulisan di luar memori pada mesin JavaScript V8 yang dapat dieksploitasi melalui halaman HTML berbahaya untuk mengeksekusi kode di dalam sandbox browser.
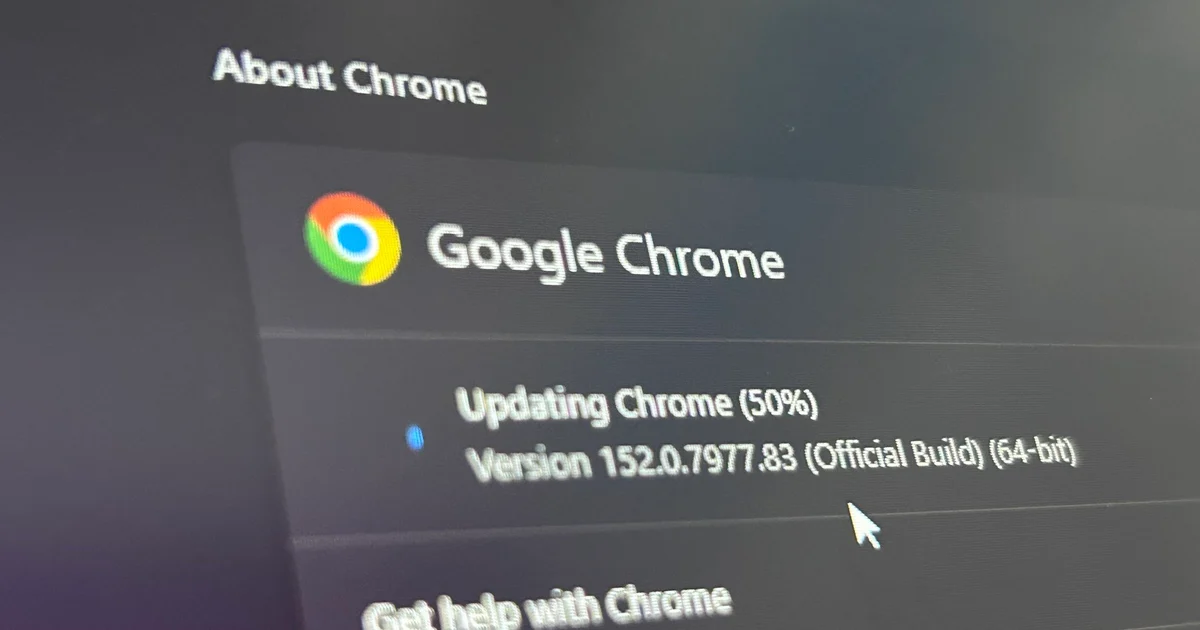
Versi stabil patch Chrome 153 kini tersedia dengan nomor build 153.0.8010.36/.37 untuk Windows dan Mac, dan 153.0.8010.36 untuk Linux. Ini tidak hanya menyasar pengguna Chrome, tetapi juga peramban berbasis Chromium lain karena platform ini menjadi fondasi sebagian besar browser alternatif, sehingga dampak kerentanan berpotensi luas. Kutipan yang tidak boleh diabaikan: “Rilis Chrome 153 yang tepat waktu, bersama dengan jumlah patch yang memecahkan rekor, memainkan peran penting dalam melindungi pengguna dari serangan siber yang ditargetkan”.
- Segera cek menu tiga titik > Pengaturan > Bantuan > Tentang Chrome dan pastikan pembaruan diunduh lalu browser di-restart.
- Untuk Linux, gunakan pengelola pembaruan sistem, bukan mengandalkan auto-update bawaan browser.
- Jika memakai browser berbasis Chromium, pantau rilis pengembang dan pasang pembaruan keamanan segera begitu tersedia.
StyleSmuggler Magento: Patch Ada, Jejak Penyerang Belum Tentu Hilang
Jika Chrome adalah pintu depan, maka Magento adalah kasir dan gudang data pelanggan. StyleSmuggler menunjukkan betapa berbahayanya ketika kasir bisa disusupi tanpa login. Adobe merilis hotfix darurat untuk StyleSmuggler pada 7 September, tiga hari setelah serangan terhadap toko Adobe Commerce dan Magento terdeteksi. StyleSmuggler menyuntikkan PHP berbahaya melalui properti styles dalam sistem templat; kode ini dieksekusi ketika Magento merender surel “Payment Transaction Failed Reminder”, tanpa perlu penerima membuka surel tersebut.
Buletin APSB26-146 menetapkan CVE-2026-75650 sebagai kerentanan kritis dengan skor CVSS 10,0, tidak memerlukan autentikasi, dan telah dieksploitasi di dunia nyata. Daftar resmi mencakup Adobe Commerce 2.4.4 sampai 2.4.9, Adobe Commerce B2B 1.3.3 sampai 1.5.3, serta Magento Open Source 2.4.6 sampai 2.4.9 hingga rilis 2026-aug dan versi sebelumnya di cabang tersebut. Hotfix VULN-39341, yang didistribusikan sebagai composer patch, menjadi jalur perbaikan resmi. Namun, keadaan yang telah terkonfirmasi saat ini adalah hotfix resmi tersedia dan eksploitasi aktif telah diakui, sementara penyelidikan forensik masih berjalan dan belum ada atribusi publik kepada kelompok tertentu.
Masalahnya: patch menutup jalur serangan, tetapi tidak membersihkan implant, web shell, atau kredensial yang mungkin sudah dicuri sebelum hotfix dipasang. Analisis menemukan proses tersamar sebagai kworker/u:8:0, fc-cache, atau chronyd, artefak di ~/.local/share/.gvfsd dan ~/.cache/fontconfig, serta mekanisme persistensi via crontab atau berkas spool cron. Bahkan web shell PHP dengan pola pub/media/catalog/product/cache/ss_…/sync_….php ditemukan pada korban yang sama. Dengan kata lain, “patch dan pembersihan menjawab dua masalah berbeda”.
- Segera terapkan hotfix VULN-39341 untuk cabang yang tercantum, mengikuti petunjuk Adobe, lalu pastikan status patch mencatatnya sebagai terpasang.
- Tinjau log sejak sebelum 4 September, cari pola proses, cron, sistem berkas, direktori media, serta koneksi keluar mencurigakan; jika indikator ditemukan, perlakukan host sebagai sistem terkompromi dan batasi akses.
- Jika web shell atau persistensi terkonfirmasi, jangan hanya menghapus berkas; bangun kembali host dari basis tepercaya, kemudian cabut dan terbitkan ulang kredensial dari sistem asalnya.
Celah Keamanan AWS: 10 Jam vs 43 Hari, Siapa yang Menang?
Data terbaru dari AWS memperlihatkan jurang yang mengkhawatirkan antara kecepatan penyerang dan organisasi. Celah keamanan kini dapat dieksploitasi dalam median 10 jam setelah diungkap, sedangkan perusahaan rata-rata membutuhkan 32 hingga 43 hari untuk memasang patch. Ini menggambarkan kesenjangan kecepatan antara eksploitasi kerentanan dan penerapan patch yang coba dijawab AWS melalui layanan seperti AWS Continuum.
Perbedaan 10 jam dan 43 hari menunjukkan jendela pertahanan yang semakin sempit: penyerang punya peluang memanfaatkan celah jauh sebelum organisasi menyelesaikan inventarisasi, pengujian, dan deployment patch. Dalam satu kutipan bernilai, data tersebut mencatat lebih dari 48.000 CVE dipublikasikan sepanjang 2025, meningkat sekitar 20 persen dari tahun sebelumnya. Meski angka 10 jam adalah median dan bukan tenggat universal untuk seluruh CVE, realitasnya tetap pahit: eksploitasi kerentanan kini mengalahkan kredensial curian sebagai titik masuk utama kebocoran data, menurut laporan insiden yang dirujuk AWS.
- Prioritaskan kerentanan keamanan kritis dan yang telah masuk katalog Known Exploited Vulnerabilities; perlakukan ini sebagai insiden, bukan sekadar tiket patch.
- Automasi inventaris aset dan patching sebanyak mungkin untuk mengejar gap 10 jam vs 43 hari, terutama di lingkungan cloud yang dinamis.
- Gabungkan data log dan pemantauan untuk mencari tanda eksploitasi sebelum patch diterapkan, bukan hanya setelahnya.
Prioritas Tindakan: Patch Sekarang, Periksa Jejak, Bangun Ulang Bila Perlu
Benang merah dari Chrome, StyleSmuggler Magento, dan celah keamanan AWS sederhana: ancaman bergerak dalam jam, sementara organisasi masih berpikir dalam minggu. Tanpa strategi patch agresif dan hunting kompromi sistematis, setiap patch yang tertunda sama dengan undangan terbuka bagi penyerang.
- Untuk pengguna akhir: pastikan patch Chrome 153 terpasang dan browser berbasis Chromium lain ikut diperbarui; jadwalkan pengecekan versi secara manual agar tidak bergantung penuh pada auto-update.
- Untuk administrator e-commerce: patch Magento dengan VULN-39341, audit host untuk proses, cron, artefak file, dan web shell, lalu isolasi atau bangun ulang host yang dicurigai; setelah itu cabut dan terbitkan ulang kredensial dari sistem asalnya.
- Untuk tim keamanan dan cloud: gunakan data AWS sebagai alarm, bukan sekadar statistik; prioritaskan kerentanan dengan eksploitasi aktif dan pendekkan siklus patch agar tidak lagi tertinggal hingga 43 hari.
Kesimpulannya, pembaruan keamanan segera bukan pilihan tambahan, melainkan langkah minimum untuk tetap bertahan. Patch lebih dahulu, periksa indikator kompromi, lalu berani mengambil keputusan pahit seperti rebuild