
Inti Masalah: Dua Front Serangan, Satu Prioritas – Patch Sekarang
Patch keamanan kritis yang mencakup Chrome 153 keamanan dan StyleSmuggler Magento patch adalah pembaruan keamanan urgent yang harus segera dipasang karena keduanya menutup kerentanan aktif dieksploitasi yang memungkinkan eksekusi kode jarak jauh dan akses persisten ke data pengguna tanpa autentikasi, sekaligus berdampak pada jutaan pengguna browser dan toko e‑commerce yang bergantung pada platform tersebut.
Ini bukan sekadar rilis rutin; ini adalah perlombaan antara tim Anda dan penyerang. Di satu sisi, Chrome 153 dirilis dengan 230 perbaikan bug untuk kerentanan yang sedang dieksploitasi aktif, terutama CVE-2026-87491 di mesin JavaScript V8. Di sisi lain, StyleSmuggler sudah menyusup ke toko Adobe Commerce dan Magento sebelum hotfix VULN-39341 tersedia, meninggalkan implant dan web shell yang tidak otomatis hilang meskipun patch telah terpasang. Mengabaikan salah satu dari dua front ini berarti membiarkan pintu terbuka lebar, baik dari sisi klien (browser) maupun server (e-commerce).
Chrome 153: 230 Patch Bukan Angka Kosong
Chrome 153 keamanan adalah garis pertahanan pertama pengguna terhadap halaman web berbahaya yang memanfaatkan CVE-2026-87491, sebuah kerentanan penulisan di luar memori pada mesin JavaScript V8. Melalui satu halaman HTML berbahaya, penyerang dapat mengeksekusi kode di dalam sandbox browser, memutar browser menjadi kendaraan serangan. “Google Chrome merilis 230 perbaikan bug, mengatasi kerentanan keamanan kritis,” sebuah angka yang menunjukkan skala masalah sekaligus upaya mitigasinya.
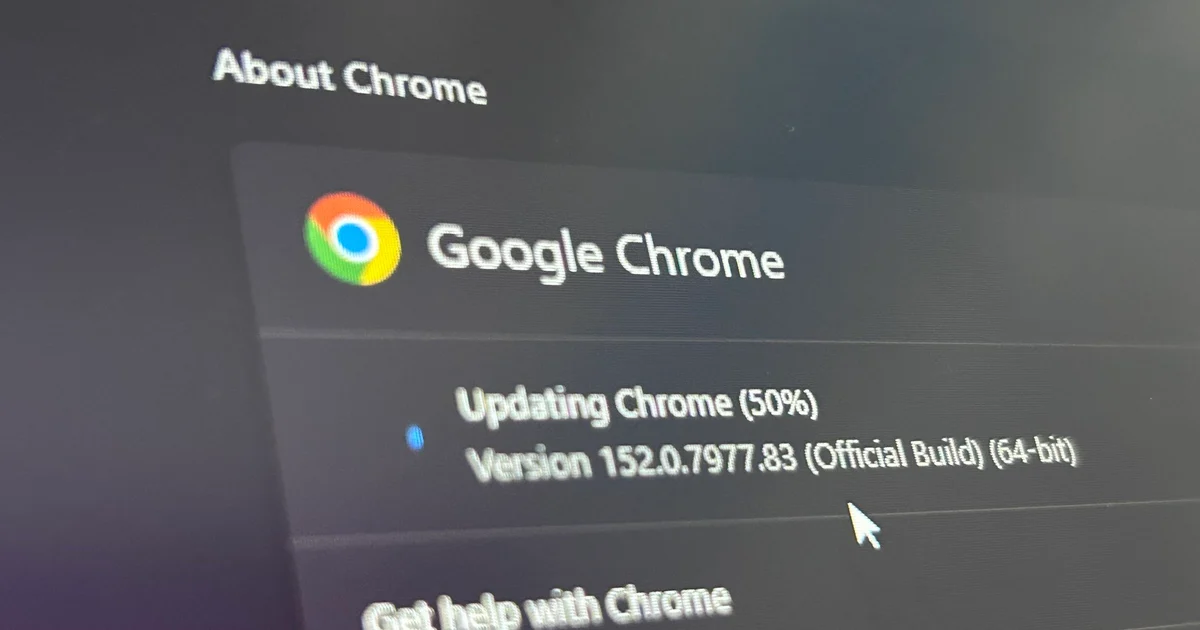
Versi stabil Chrome 153 hadir dengan build 153.0.8010.36/.37 untuk Windows dan Mac, serta 153.0.8010.36 untuk Linux. Meski ada pembaruan otomatis, banyak pengguna tertahan di versi lama beberapa hari; menunggu berarti memberi waktu ekstra bagi penyerang. Karena Chromium menjadi dasar banyak browser lain, kerentanan ini berpotensi berdampak luas di seluruh ekosistem. Pengguna wajib membuka menu tiga titik > Pengaturan > Bantuan > Tentang Chrome, atau memakai pengelola pembaruan di Linux, untuk memicu upgrade manual dan me-restart browser. Menunda update di sini sama dengan menunda penutupan celah di jutaan endpoint.
StyleSmuggler di Magento: Patch Terpasang Bukan Berarti Bersih
Jika Chrome adalah garis depan klien, maka StyleSmuggler adalah luka menganga di sisi server. Kerentanan CVE-2026-75650 pada Adobe Commerce dan Magento memungkinkan penyerang tanpa autentikasi menjalankan kode di server, dengan skor CVSS 10,0 dan telah dieksploitasi di dunia nyata. Adobe merilis hotfix darurat VULN-39341 pada 7 September, tiga hari setelah serangan pertama terdeteksi pada 4 September. Namun hotfix ini ‘hanya’ menutup jalur masuk baru; ia tidak menghapus implant, web shell, atau kredensial yang sudah dicuri sebelum patch dipasang.
Daftar resmi terdampak mencakup Adobe Commerce 2.4.4 sampai 2.4.9, Adobe Commerce B2B 1.3.3 sampai 1.5.3, serta Magento Open Source 2.4.6 sampai 2.4.9 hingga rilis 2026-aug dan versi sebelumnya dalam cabang tersebut. Patch didistribusikan sebagai composer patch, bukan rilis penuh; admin harus mencocokkan edisi dan cabang versi dengan tabel resmi, mengunduh paket dari kanal resmi, memasang, lalu memastikan VULN-39341 tercatat sebagai terpasang. Mengandalkan backport pihak ketiga tanpa jalur dukungan resmi adalah taruhan berisiko, terutama ketika eksploitasi aktif telah dikonfirmasi dalam beberapa kampanye sejak 4 September.
Jejak StyleSmuggler: Implant, Web Shell, dan Kredensial Bocor
Masalah terbesar StyleSmuggler bukan hanya cara masuknya, tapi cara ia bertahan. Eksploit menyuntikkan PHP berbahaya melalui properti styles dalam sistem templat; kode ini dieksekusi saat Magento merender surel “Payment Transaction Failed Reminder”, bahkan tanpa penerima membuka surel tersebut. Di host korban, implant ditemukan menyamar sebagai proses seperti kworker/u:8:0, fc-cache, atau chronyd, dengan artefak di ~/.local/share/.gvfsd, ~/.cache/fontconfig, dan direktori sementara. Sebagian varian mampu hidup kembali tanpa entri crontab yang terlihat, membuat satu pemeriksaan singkat menyesatkan.
Pelaku lain juga menaruh web shell PHP dengan pola pub/media/catalog/product/cache/ss_…/sync_….php pada toko yang sama. Di sinilah banyak admin salah paham: menghapus satu berkas atau menghentikan satu proses tidak cukup; host harus diperlakukan sebagai sistem terkompromi dan dibangun kembali dari basis tepercaya. Selain mencari web shell dan implant, tim perlu merotasi seluruh rahasia: kunci enkripsi Magento, kata sandi admin, token REST/SOAP/GraphQL, OAuth client secret, kredensial gateway pembayaran dan basis data, kunci SSH, serta kunci API ekstensi pihak ketiga. Tanpa mencabut token di sistem asal, sekadar mengganti konfigurasi di Magento tidak menonaktifkan kredensial yang sudah berada di tangan penyerang.
Prioritas Aksi: Patch, Audit, Bangun Ulang, Baru Tenang
Dua insiden ini mengajarkan satu hal: patch adalah langkah pertama, bukan garis akhir. Untuk browser, pengguna harus memprioritaskan pembaruan Chrome 153 dan browser berbasis Chromium lainnya guna memastikan lingkungan penjelajahan yang aman dan stabil. Bagi operator e-commerce, pembaruan keamanan urgent di sisi server melalui StyleSmuggler Magento patch harus disertai audit menyeluruh, bukan sekadar menandai bahwa VULN-39341 sudah terpasang.
Strategi yang masuk akal: pertama, patch semua sistem yang terdampak baik di klien maupun server. Kedua, isolasi node yang mencurigakan dan kumpulkan log, kemudian cari indikator kompromi seperti proses aneh, cron mencurigakan, web shell di direktori media, dan koneksi keluar yang meniru NTP. Ketiga, bila ditemukan bukti akses persisten, bangun kembali host dari basis tepercaya, baru kemudian rotasi seluruh rahasia lintas sistem. Insiden baru dapat dianggap selesai hanya setelah status patch, cakupan host, persistensi, web shell, log, koneksi keluar, pemulihan, dan rotasi rahasia telah ditangani secara menyeluruh. Menunda langkah-langkah ini sama dengan menyerahkan data pengguna kepada lawan tanpa perlawanan.